

 English
 Deutsch
 Polski
Cookie-Einwilligungen an den serverseitigen Google Tag Manager übergeben
Teil 4 von 4 der Reihe Einwilligung richtig verdrahten

Management Summary
Ein Einwilligungsbanner hält fest, ob eine Website Daten für Werbung weitergeben darf. Findet ein Teil der Messung auf einem Server statt, muss die Entscheidung auch dort ankommen. Der Artikel erklärt diesen Zusammenhang am Beispiel der Datenübermittlung an Meta. Die Weitergabe des Einwilligungsstatus sorgt dafür, dass Browser und Server denselben Wunsch berücksichtigen können, auch bei Ablehnung oder Widerruf. Der bloße Eingang von Daten beim Server ist keine Erlaubnis zur Weiterleitung.
Inhalt
Ein serverseitiger Google-Tag-Manager-Container (sGTM) verarbeitet eingehende Anfragen. Die aktuelle Auswahl im Consent-Banner ist darin nur verfügbar, wenn ein geeignetes Signal mitgeschickt oder aus einer verlässlichen serverseitigen Quelle gelesen wird. Ein fehlendes Signal löst nicht automatisch einen Meta-CAPI-Aufruf aus: Entscheidend sind die eingerichteten Tags und Auslöser.
Ein Container bündelt die eingerichteten Tags und Regeln. Ein Tag sendet Daten an einen Dienst; ein Auslöser bestimmt den Zeitpunkt. Die Einwilligungsverwaltung (CMP), hier Usercentrics, verwaltet Banner und gespeicherte Entscheidungen. Meta CAPI übermittelt Ereignisse vom Server an Meta.
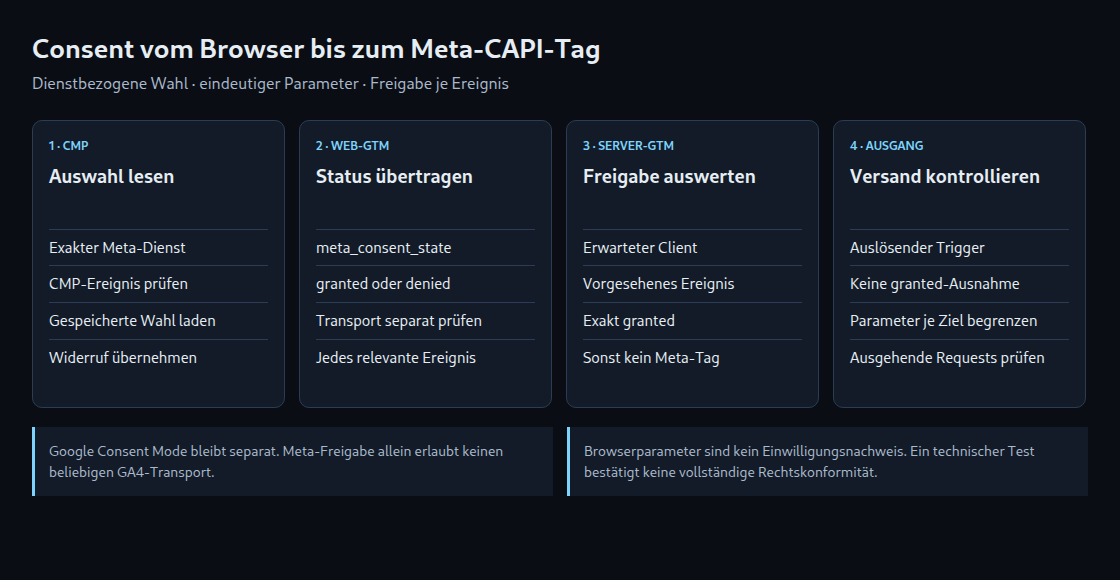
Das folgende Beispiel überträgt die dienstbezogene Meta-Freigabe aus Usercentrics als Ereignisparameter. Google Consent Mode bleibt für Google-Tags separat eingerichtet. Das Beispiel ist eine technische Sperrlogik und kein Nachweis der rechtlichen Zulässigkeit einer Datenverarbeitung.
1. Voraussetzungen und eindeutiger Status
Vorausgesetzt sind ein funktionierender Web- und Server-Container, ein GA4-Client im Server-Container sowie eine Usercentrics-Integration mit dokumentierten Consent-Ereignissen. Die Datenstruktur hängt von der CMP-Version und Einbindung ab. Im Web-Preview muss deshalb zuerst das tatsächliche Ereignis mit dem exakten Namen des Meta-Dienstes geprüft werden. Ein beliebig benannter Data-Layer-Schlüssel funktioniert nicht automatisch.
Eine Data-Layer-Variable {{UC - Meta Consent}} liest diesen dienstbezogenen Wert; der Rückfallwert ist false. Die Data Layer enthält die Ereignisdaten, die der Web-Container ausliest. Meldet die Einwilligungsverwaltung eine Auswahl über ein Window Event, muss die Einbindung den benötigten Wert zunächst in diese Datensammlung übertragen. Das folgende Beispiel für eine benutzerdefinierte JavaScript-Variable akzeptiert ausschließlich den Wahrheitswert true oder den Text 'true' als Zustimmung:
function () {
  var value = {{UC - Meta Consent}};
  return value === true || value === 'true' ? 'granted' : 'denied';
}
Der Variablenname lautet hier {{Meta Consent State}}. Fehlende Werte, Zahlen und andere Zeichenketten ergeben denied. Die beiden Ausgabewerte sind eine eigene Konvention dieses Beispiels, keine eingebauten Meta- oder Google-Consent-Parameter.
2. Browser-Tags und Transport konfigurieren
- Das Meta-Pixel-Initialisierungstag erhält einen passenden Consent-Ereignisauslöser und die Bedingung
{{Meta Consent State}} equals granted. Usercentrics dokumentiert hierfür je Einbindung Ereignisse wieconsent_statusbeziehungsweise entsprechende Varianten. Der konkrete Ereignisname wird im Preview geprüft. - Weitere Meta-Ereignisse, beispielsweise ein Kauf, benötigen dieselbe dienstbezogene Freigabe an ihrem jeweiligen Ereignisauslöser. Ein Initialisierungstrigger allein schützt nicht sämtliche späteren Tags.
- Der Google-Tag-Transport wird auf den eigenen Tagging-Server konfiguriert. An jedem relevanten GA4-Ereignis steht der Parameter
meta_consent_statemit dem Wert{{Meta Consent State}}. Gemeinsam genutzte Ereigniseinstellungen vermeiden wiederholte Einrichtung. Die Vorschau muss trotzdem bei jedem vorgesehenen Ereignis zeigen, dass der Parameter tatsächlich enthalten ist.
Google-Consent-Signale sind kein Ersatz für die dienstbezogene Meta-Auswahl. Auch der Transport selbst muss zum gewählten Consent-Konzept passen: Bei Basic Consent Mode kann ein nicht erlaubtes Analytics-Tag vollständig ausbleiben. Dann erreicht auch der angehängte Meta-Parameter den Server nicht. Eine Meta-Freigabe allein rechtfertigt keine pauschale Freigabe des GA4-Transports.
Eine bereits geladene Pixel-Bibliothek wird durch einen später gesperrten GTM-Auslöser nicht entladen. Automatische Pixel-Ereignisse und weitere Einbindungen benötigen deshalb eine eigene Kontrolle. Beim Widerruf muss die verwendete CMP-/Pixel-Integration auch den Zustand der geladenen Bibliothek aktualisieren; die Meta-Vorlage unterstützt dafür grant/revoke. Der dafür nötige Zustandswechsel darf nicht selbst an einer „nur bei granted“-Regel scheitern.
3. Serverseitigen Freigabeauslöser setzen
Eine Variable vom Typ Event Data mit dem Key Path meta_consent_state liest den angekommenen Wert. Der GA4-Client muss den Parameter tatsächlich in das Ereignis übernehmen; die Event-Data-Ansicht zeigt das Ergebnis.
Der Meta-CAPI-Auslöser verlangt gleichzeitig den erwarteten Client, ein ausdrücklich vorgesehenes Ereignis und meta_consent_state equals granted. Der Client-Name muss dem konfigurierten Namen entsprechen. Für page_view und purchase sind getrennte Regeln oder eine präzise Ereignisliste sinnvoll; .* erfasst sämtliche Ereignisse, nicht nur E-Commerce.
Dieser Auslöser wird als auslösender Trigger am Meta-CAPI-Tag eingetragen. Das ist keine blockierende Ausnahme: Eine Ausnahme mit der Bedingung „granted“ würde gerade erlaubte Vorgänge sperren. Andere, weiter gefasste auslösende Trigger müssen entfernt oder entsprechend eingeschränkt sein. Fehlend, denied und unerwartete Werte erfüllen die Freigabebedingung nicht.
4. Datenfluss begrenzen und prüfen
Ein Transportparameter muss nicht bei sämtlichen Empfängern landen. Eine gezielt auf das GA4-Tag angewandte sGTM-Transformation vom Typ Exclude parameters kann meta_consent_state vor der Weiterleitung an Google entfernen. Die Meta-Auswertung darf dadurch nicht versehentlich den benötigten Wert verlieren. Eine fehlende Registrierung als benutzerdefinierte Dimension verhindert keine Übertragung.
| Testfall | Erwartung für Meta-Tags |
|---|---|
| Noch keine Entscheidung, Ablehnung oder fehlender Parameter | Kein Pixel-/CAPI-Versand über die geschützten Auslöser |
| Meta erlaubt und relevantes Ereignis | Nur die vorgesehenen Tags werden ausgelöst |
| Andere Dienste erlaubt, Meta abgelehnt | Meta bleibt gesperrt |
| Widerruf, danach neues Ereignis | Aktualisierter Status sperrt die weitere Übermittlung |
| Neuer Seitenaufruf mit gespeicherter Wahl | Wahl wird vor dem relevanten Ereignis wiederhergestellt |
Die Prüfung umfasst Web- und Server-Preview, Variablenwerte sowie die tatsächlich ausgehenden Anfragen. Bereits versandte Ereignisse werden durch einen späteren Widerruf nicht zurückgeholt. Eine neu erteilte Einwilligung ist außerdem kein Anlass, zuvor gesperrte Ereignisse ungeprüft nachzusenden.
Fragen und Antworten
Beweist der Parameter eine gültige Einwilligung?
Nein. Ein Browserparameter ist veränderbar und kein manipulationssicherer Nachweis. Gültigkeit, Zweckbindung, erforderliche Informationen und gegebenenfalls ein gesonderter Nachweis müssen im Gesamtsystem berücksichtigt werden.
Warum fehlen trotz erteilter Freigabe Ereignisse?
Mögliche Ursachen sind eine noch nicht wiederhergestellte CMP-Auswahl, ein falscher Schlüssel, fehlende Parametervererbung oder ein gesperrter Transport. Eine spätere Freigabe verändert keine bereits eingegangene Anfrage. Diese Fälle gehören getrennt in die technische Diagnose.
Gilt die Lösung für jede Meta-CAPI-Vorlage?
Die Ereignisdaten und Trigger müssen zur eingesetzten Vorlage passen. Parameterzuordnung, zusätzliche Versandwege und mögliche Duplikate zwischen Browser und Server benötigen eine eigene Prüfung. Ein erfolgreich ausgelöster Tag allein belegt noch keinen korrekten Gesamtaufbau.
Quellen und Stand
2026-10-24
- Google: serverseitiger Einwilligungsmodus
- Google: Ereignisse übertragen und auslesen
- Google: Ereignisdaten vor der Weiterleitung ändern
- Usercentrics: GTM-Tags an Einwilligungen binden
- Usercentrics: Einwilligungsereignisse für andere Systeme
- Usercentrics: Ereignisstruktur der CMP v2
- Meta: Einwilligung in der Pixel-Vorlage
Einwilligung richtig verdrahten
- Google Consent Mode v2 implementieren
- Google Consent Mode: Welche Daten trotz abgelehnter Cookies gesendet werden
- GA4 Consent Mode prüfen: Wenn Cookie-Banner und Messcode in falscher Reihenfolge starten
- Cookie-Einwilligungen an den serverseitigen Google Tag Manager übergeben
Passend dazu


