English
 Deutsch
 Polski
Europäische Cookie-Regeln: ePrivacy-Richtlinie, die zurückgezogene ePrivacy-Verordnung und der Digital Omnibus

Management Summary
Für Cookies gelten weiterhin die bestehenden europäischen und nationalen Regeln. Die Rücknahme des Entwurfs einer ePrivacy-Verordnung hat Einwilligungspflichten nicht aufgehoben; die Cookie-Änderungen des Digital Omnibus sind nach dem Prüfstand des Artikels vom Oktober 2026 noch Vorschläge. Entscheidungen richten sich nach tatsächlicher Datennutzung und geltenden Ausnahmen statt nach Hostingort oder Produktnamen. Zustimmung, Ablehnung und Widerruf müssen mit realen Speicherungen und Übertragungen abgeglichen werden.
Inhalt
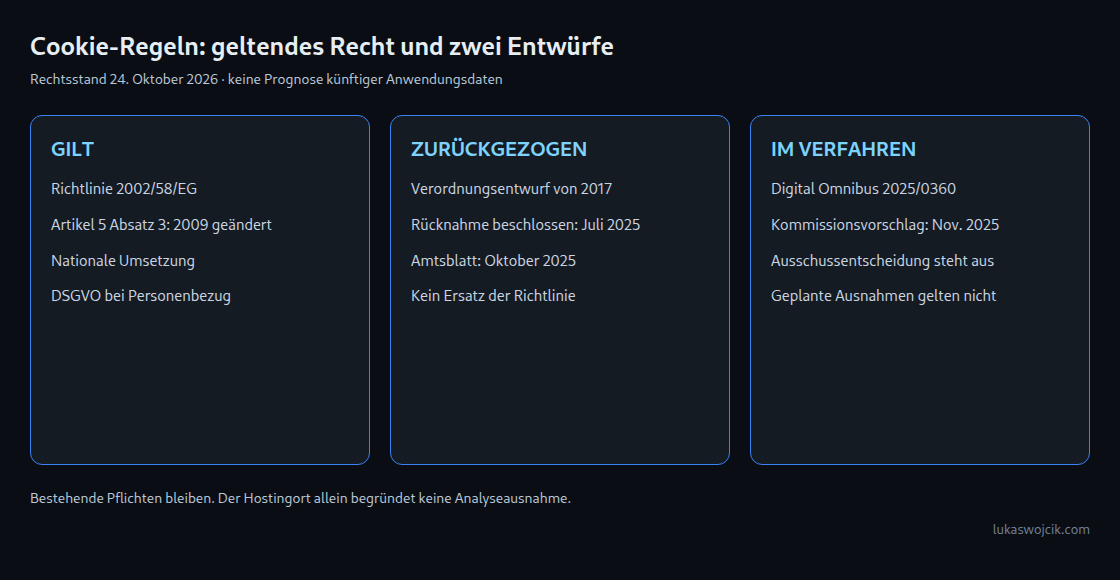
Die Rücknahme des Entwurfs einer ePrivacy-Verordnung hat die Einwilligungspflicht für Cookies nicht aufgehoben. Weiterhin gelten die ePrivacy-Richtlinie und die nationalen Umsetzungsgesetze. Der Digital Omnibus zu Daten und Cookies ist ein Gesetzgebungsvorhaben: Im Verfahrensregister des Europäischen Parlaments steht am 24. Oktober 2026 die Ausschussentscheidung weiterhin aus.
Der Artikel unterscheidet geltendes Recht, einen zurückgezogenen Vorschlag und einen noch beratenen Vorschlag. Die Trennung zwischen geltenden Pflichten und vorgeschlagenen Änderungen verhindert einen Umbau des Einwilligungsbanners auf Grundlage noch nicht beschlossener Regeln.
Was heute gilt
| Rechtsinstrument | Stand | Folge |
|---|---|---|
| Richtlinie 2002/58/EG, Artikel 5 Absatz 3 | In Kraft; die Einwilligungsregel wurde 2009 geändert | Nationales Umsetzungsrecht regelt Speicherung und Zugriff auf Endgeräten |
| Entwurf einer ePrivacy-Verordnung, 2017/0003(COD) | 2025 zurückgezogen | Kein Ersatz der Richtlinie |
| Digital Omnibus, 2025/0360(COD) | Gesetzgebungsverfahren läuft | Durch diesen Vorschlag gilt noch keine neue Cookie-Ausnahme |
Artikel 5 Absatz 3 betrifft das Speichern von Informationen auf einem Endgerät und den Zugriff auf bereits gespeicherte Informationen. Der Schutz umfasst auch Informationen ohne Personenbezug. Die zwei Ausnahmen betreffen Speicherungen oder Zugriffe zum alleinigen Zweck der Nachrichtenübertragung über ein elektronisches Kommunikationsnetz sowie unbedingt erforderliche Vorgänge für einen ausdrücklich gewünschten Dienst der Informationsgesellschaft. In Deutschland setzt § 25 TDDDG diese Anforderungen um und nennt bei der Nachrichtenübertragung ausdrücklich ein öffentliches Telekommunikationsnetz.
Die anschließende Verarbeitung personenbezogener Daten muss zusätzlich die DSGVO erfüllen. Eine Ausnahme von der Einwilligung für den Endgerätezugriff befreit deshalb nicht allgemein vom Datenschutzrecht. Umgekehrt ersetzt eine Interessenabwägung nach DSGVO keine erforderliche Einwilligung in den Endgerätezugriff.
Was zurückgezogen wurde
Die Kommission beschloss die Rücknahme des Verordnungsentwurfs von 2017 am 16. Juli 2025; die Veröffentlichung folgte am 6. Oktober 2025 im Amtsblatt C/2025/5423. Das Europäische Parlament dokumentiert beide Daten. Das geplante Ersatzrecht entfiel, das bestehende Recht blieb anwendbar. Daraus folgt weder eine seit 2002 unveränderte Richtlinie noch ein Ausschluss künftiger Änderungen.
Was der ursprüngliche Digital Omnibus vorschlug
Der Kommissionsvorschlag vom 19. November 2025 würde Endgerätezugriffe mit Personenbezug im neuen DSGVO-Artikel 88a regeln. Informationen ohne Personenbezug blieben unter der Richtlinie. Vorgeschlagen sind unter anderem Ausnahmen für begrenzte Reichweitenmessung und Sicherheitszwecke. Das wären Änderungen des bestehenden Rahmens, keine bloße Wiederholung der bisherigen zwei Ausnahmen.
Der ursprüngliche Vorschlag sieht außerdem nach einer Ablehnung eine sechsmonatige Wartefrist bis zur erneuten Einwilligungsanfrage für denselben Zweck vor. Artikel 88b betrifft Einwilligungsentscheidungen in einer Form, die Software automatisch lesen und verarbeiten kann. Solche Mechanismen könnten wiederholte Abfragen reduzieren; eine Garantie für das Verschwinden sämtlicher Banner folgt daraus nicht. Diese Artikelnummern bezeichnen den Kommissionsvorschlag, keinen verabschiedeten Endtext.
Das laufende Verfahren zu Cookies und Daten ist außerdem vom gesonderten KI-Omnibus zu unterscheiden. Die Verabschiedung eines anderen Teils des Vereinfachungsprogramms setzt die vorgeschlagenen Cookie-Regeln nicht in Kraft. Ein künftiger Umsetzungsplan hängt vom beschlossenen Text und den veröffentlichten Anwendungsdaten ab.
Warum der Hostingort die Analysefrage nicht entscheidet
Selbst betriebene Statistik ist nicht automatisch einwilligungsfrei. Umgekehrt schließt ein externer Auftragsverarbeiter eine Ausnahme nicht automatisch aus. Entscheidend ist, welche Daten erhoben werden, wozu das geschieht, wer die Daten erhält und wofür die Daten anschließend noch genutzt werden.
Die französische CNIL erlaubt eng begrenzte Reichweitenmessung unter veröffentlichten Bedingungen. Ein Auftragsverarbeiter darf mehrere Herausgeber bedienen, sofern Daten und Tracker je Herausgeber unabhängig bleiben. Bei manchen Werkzeugen lässt sich die Eigennutzung durch den Anbieter abschalten. Diese französischen Kriterien sind weder eine pauschale Ausnahme nach deutschem Recht noch eine Zertifizierung beliebiger Analyseprodukte.
| Vorgang | Maßgebliche Prüfung |
|---|---|
| Warenkorbsitzung oder Schutz der Anmeldung | Unbedingte Erforderlichkeit für die gewünschte Funktion; kein zusätzlicher Trackingzweck |
| Spracheinstellung | Gewünschte Funktion, Inhalt und angemessene Speicherdauer |
| Reichweitenmessung oder A/B-Test | Anwendbare nationale Kriterien, Konfiguration, Trennung und Weiterverwendung |
| Diensteübergreifende Werbeprofile | Keine automatische Ausnahme als notwendige Websitefunktion |
Ein Produktname wie GA4 oder Meta Pixel ersetzt keine Bestandsaufnahme der tatsächlichen Vorgänge. Eine brauchbare Dokumentation enthält je Cookie oder Speicherzugriff Zweck, Laufzeit, Empfänger, Konfiguration und rechtliche Begründung. Die pauschale Behauptung, sämtliche gehosteten Testwerkzeuge arbeiteten kundenübergreifend, reicht dafür nicht aus.
Was eine Einwilligungsoberfläche bereits heute braucht
Einwilligungspflichtige Speicherungen und Zugriffe müssen bis zur gültigen Einwilligung gesperrt bleiben. Zustimmung, Ablehnung und Widerruf müssen zum tatsächlichen Verhalten der Tags und Anfragen passen. Eine große Mehrheit der Behörden in der Cookie-Banner-Arbeitsgruppe des EDSA bewertete fehlende Ablehnungsoptionen neben der Zustimmung als unvereinbar mit gültiger Einwilligung. Die CNIL verlangt ausdrücklich eine ebenso einfache Ablehnung wie Zustimmung.
Eine praktische Prüfung umfasst Erstbesuch, Ablehnung, späteren Wiederbesuch, Zustimmung und Widerruf. Geprüft werden sowohl im Browser gespeicherte Informationen als auch Daten, die der Browser an Server sendet. Ein sichtbares Banner belegt noch keine wirksame Trackingsperre. Diese Prüfungen betreffen bereits geltende Anforderungen; das Warten auf den Omnibus behebt keinen bestehenden Einwilligungsfehler.
Fragen und Antworten
Erlaubt die Rücknahme Cookies ohne Einwilligung?
Nein. Die zurückgezogene Verordnung war ein Entwurf. Die bestehenden Regeln für Endgerätezugriffe und deren Ausnahmen gelten weiter, einschließlich des Schutzes nicht personenbezogener Informationen.
Gilt bereits eine allgemeine EU-Sechsmonatsregel aus Artikel 88a?
Nein. Die hier behandelte Sechsmonatsfrist gehört zum ursprünglichen Kommissionsvorschlag. Nationale Vorgaben zur Aufbewahrung von Einwilligungsentscheidungen sind gesondert zu berücksichtigen. Eine Ablehnung lässt sich ohne Werbekennung speichern; das Löschen dieses Eintrags oder ein anderer Browser begrenzt die Wiedererkennung.
Beweist eigenes Hosting die Einwilligungsfreiheit einer Statistik?
Nein. Der Besitz des Servers belegt keine unbedingte Erforderlichkeit. Dokumentierter Zweck, Datenflüsse und anwendbare nationale Kriterien bleiben entscheidend. Eine begrenzte Messkonfiguration und ein Werbeprofil sind unterschiedliche Vorgänge.
Erfasst der One-Stop-Shop der DSGVO jede Cookie-Beschwerde?
Nein. Die EDSA-Stellungnahme 5/2019 unterscheidet die Durchsetzung nationaler ePrivacy-Regeln von DSGVO-Pflichten für die anschließende Verarbeitung. Der Kooperationsmechanismus der DSGVO gilt nicht automatisch für Erstere. Zuständige Behörde und räumlicher Anwendungsbereich erfordern eine Prüfung des konkreten Falls.
Quellen
- EUR-Lex: Richtlinie 2002/58/EG, Artikel 5 Absatz 3, konsolidierte Fassung
- TDDDG § 25
- Europäisches Parlament: ePrivacy-Reform
- Europäisches Parlament: Verfahren 2025/0360(COD)
- EDSA–EDSB: gemeinsame Stellungnahme 2/2026, Abschnitte 10.1–10.2
- CNIL: Cookies und Reichweitenmessung
- EDSA: Cookie-Banner-Arbeitsgruppe, 2023
- CNIL: Cookie-Leitlinien und Empfehlung
- EDSA: Stellungnahme 5/2019, Absätze 75–85
- Europäische Kommission: digitales Regelwerk
- MDN: Set-Cookie
Passend dazu