

 English
 Deutsch
 Polski
Consent-Banner prüfen: Welche Tracking-Skripte laden, bevor jemand klickt

Management Summary
Ein Einwilligungsbanner soll die Datenschutzentscheidung mit dem tatsächlichen Verhalten einer Website verbinden. Die bloße Anzeige bedeutet noch nicht, dass Werbung oder Analyse bis zur Auswahl warten. Daten können bereits vor einem Klick übertragen werden, manche Messung funktioniert zudem ohne Cookies. Das ist wichtig, weil eine sichtbare Wahl nur bei wirksamer Ablehnung, Zustimmung und Widerruf ihren Zweck erfüllt. Das reale Browserverhalten zeigt, ob die Zusagen des Banners und die Aktionen der Website zusammenpassen.
Inhalt
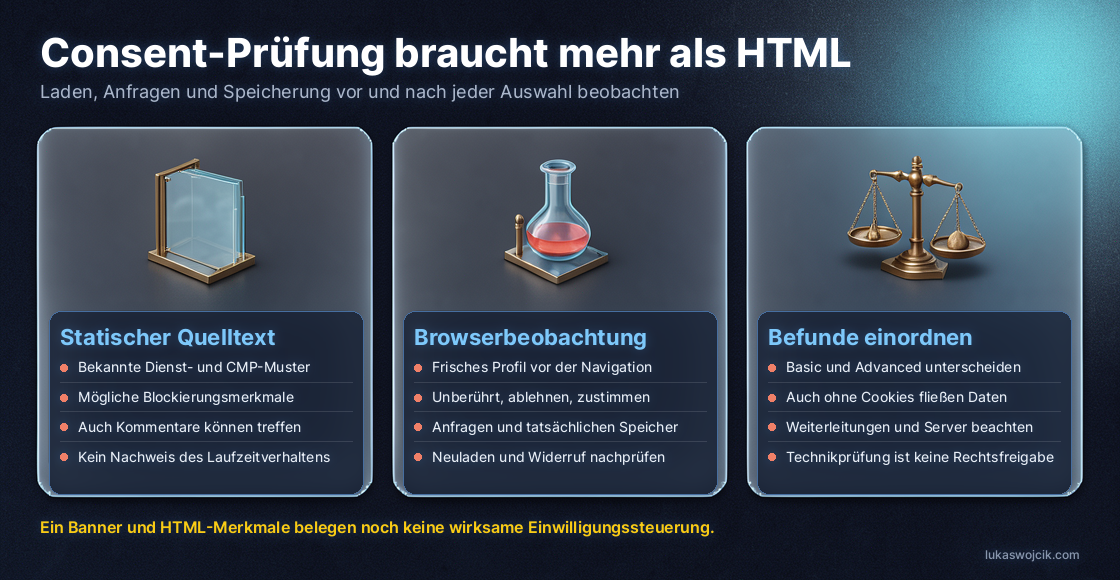
Ein sichtbares Einwilligungsbanner beweist noch nicht, dass Tracking wartet. Entscheidend ist, welche Skripte und Anfragen vor einer Auswahl starten, welche Informationen im Browser gespeichert werden und was sich nach Zustimmung oder Ablehnung ändert.
Eine belastbare Prüfung verbindet drei Ebenen: Hinweise im ausgelieferten HTML, Netzwerk- und Speicherbeobachtung im Browser sowie die Konfiguration von Banner, Tag Manager und Server. Ein einzelner Quelltextabruf liefert dafür einen Ausgangspunkt, aber kein vollständiges Urteil.
Warum die Position im HTML nicht genügt
Das Banner ist zunächst eine Benutzeroberfläche. Eine Überlagerung des Bildschirms stoppt keine Netzwerkverbindungen. Eine CMP, also eine Plattform zur Einwilligungsverwaltung, benötigt eine funktionierende Verbindung zu den betroffenen Diensten und Tags.
Die Skriptausführung folgt jedoch keiner einfachen Regel „oben zuerst, unten später“. Klassische Skripte, async, defer, Module und dynamisch eingefügte Skripte haben unterschiedliche Abläufe. Eine Content Security Policy, ein Ladefehler oder ein Browserblocker kann eine Ressource zusätzlich verhindern. Ein sichtbarer src-Verweis ist deshalb ein Hinweis auf eine vorgesehene Ressource, kein Nachweis einer tatsächlich erfolgreichen Übertragung.
Typische Mechanismen zum Zurückhalten
Es gibt mehrere technische Ansätze, keine abschließende Liste aus genau drei Möglichkeiten:
- Inaktiver Datenblock:
type="text/plain"verhindert zunächst die Ausführung als JavaScript. Für die spätere Aktivierung ist ein passender Ladeablauf nötig, häufig mit einem neu erzeugten Skriptelement. Das bloße Ändern des vorhandenentype-Attributs garantiert keinen Start. - Zurückgehaltene Adresse: Eine Adresse in
data-srcwird vom Browser nicht wiesrcgeladen. Das CMP-Script kann den eigentlichen Abruf später auslösen. Ein beliebigesdata-*-Attribut neben einem bereits aktivensrcblockiert dagegen nichts von selbst. - Bedingtes Laden oder Auslösen: Anwendungscode, CMP-Integration oder Tag Manager aktivieren einen Dienst erst nach der passenden Freigabe. Eine bereits geladene Bibliothek und ein noch nicht ausgelöstes Messereignis sind dabei unterschiedliche Zustände.
Die Freigabe muss zum Zweck passen. Eine Ablehnung darf nicht allein deshalb zum Start eines einwilligungsabhängigen Dienstes führen, weil irgendein Bannerknopf gedrückt wurde. Ob die Konfiguration das tatsächlich umsetzt, zeigt erst der Ablauf im Browser.
Consent Mode: grundlegende und erweiterte Umsetzung
Google unterscheidet zwei Varianten. Bei Basic Consent Mode bleiben die betreffenden Google-Tags bis zur Zustimmung blockiert; ohne Zustimmung werden auch keine Consent-Statusdaten an Google übertragen. Bei Advanced Consent Mode können Tags bereits mit verweigerter Einwilligung laden und Messungen ohne Cookies senden. Ein geladener Google-Tag beweist deshalb weder eine Zustimmung noch automatisch eine fehlerhafte Implementierung.
Zu prüfen sind die für die Implementierung relevanten Zustände, insbesondere analytics_storage, ad_storage, ad_user_data und ad_personalization. Speicherfreigaben, Übermittlung von Werbenutzerdaten und personalisierte Werbung sind verschiedene Einstellungen. Consent Mode holt keine Einwilligung ein und ersetzt keine rechtliche Bewertung.
Bei gtag.js muss der anfängliche Einwilligungszustand (Default) vor Befehlen gesetzt werden, die Messdaten senden. In GTM sind Consent Initialization und die Consent-APIs der Vorlage maßgeblich. Ein fehlender sichtbarer gtag('consent', 'default', …)-Aufruf im HTML beweist daher keinen fehlenden Default. Auch ein sichtbares granted muss im Kontext gelesen werden: Default oder Update, passende Region und möglicherweise bereits gespeicherte gültige Entscheidung.
wait_for_update kann eine begrenzte Wartezeit für eine asynchrone CMP vorgeben. Eine Frist von beispielsweise 500 Millisekunden ist keine Zusage, bis zu einer menschlichen Entscheidung zu warten. Für Tags ohne eingebaute Consent-Prüfung sind zusätzliche passende Auslösebedingungen erforderlich.
Cookies können bereits in HTTP-Antworten stehen
Ein Server kann mit Set-Cookie eine Speicherung anfordern, bevor das Banner erscheint. Die Browserregeln und Cookie-Attribute entscheiden mit darüber, ob die Speicherung tatsächlich erfolgt. Eine Headerzeile ist deshalb noch kein Beweis für ein gespeichertes Cookie.
Ein später laufendes Banner kann eine bereits verarbeitete Antwort nicht rückwirkend verhindern. Die Serverlogik kann aber vor dem Versand entscheiden, ob ein optionales Cookie gesetzt wird, etwa anhand einer zuvor gespeicherten Entscheidung. Bei Weiterleitungen können auch Zwischenantworten Cookies enthalten. Die Prüfung muss deshalb die gesamte relevante Antwortkette und anschließend den tatsächlichen Speicher berücksichtigen.
Für Deutschland verlangt § 25 TDDDG grundsätzlich eine Einwilligung in Speicherung oder Zugriff, mit eng gefassten Ausnahmen. Ein für einen ausdrücklich gewünschten Warenkorb unbedingt erforderliches Cookie kann darunter fallen; der Name „Session-Cookie“ allein genügt nicht. Weitere datenschutzrechtliche Anforderungen bleiben gesondert zu prüfen.
Was der Tracking- und Consent-Scan beiträgt
Der Tracking- und Consent-Scan untersucht serverseitig abgerufenes HTML anhand bekannter Muster. Erkennbar sind beispielsweise bestimmte Dienstkennungen, CMP-Verweise, Consent-Ausdrücke und Merkmale möglicherweise zurückgehaltener Skripte. Die Erkennung führt den Zielcode nicht aus und liest keine GTM-Containerkonfiguration aus.
Ein Treffer kann auch aus einem Kommentar oder Beispielcode stammen. Fehlende Treffer schließen unbekannte, verschleierte oder nachgeladene Dienste nicht aus. Eine gefundene Consent-Zeichenfolge beweist weder die Ausführung noch die Reihenfolge oder den wirksamen Zustand. HTML-Merkmale allein zeigen insbesondere nicht zuverlässig, welche einzelnen Dienste tatsächlich blockiert werden.
Der Scan ist zudem kein vollständiges Cookie-Inventar. Bei Weiterleitungen und wiederholten Set-Cookie-Headern ist der direkte Abgleich mit den Browserdaten nötig. Private Ziele, Zugriffsschutz, Abrufgrenzen oder Bot-Abwehr können ein Ergebnis verhindern oder begrenzen. Der Abruf vom Scannerstandort bildet nicht automatisch andere Regionen, Browser oder bereits gespeicherte Entscheidungen ab.
Ein nachvollziehbarer Testablauf
- Ausgangslage festhalten: Testadresse, Zeitpunkt, Region, Browser und gewünschte Regeln dokumentieren. Ein frisches Testprofil ohne alte Einwilligung und ohne unerwartete Erweiterungen verwenden. Browserseitigen Trackingschutz ausdrücklich notieren.
- Vor der Navigation aufzeichnen: Netzwerkaufzeichnung öffnen, Protokoll bei Navigation erhalten und den Cache für den Test deaktivieren. Danach die Seite laden und zunächst keine Bannerentscheidung treffen. Skripte, Fetch-/XHR-Aufrufe, Bilder, Frames und Beacons berücksichtigen; Tracking ist nicht auf JavaScript-Dateien beschränkt.
- Zustände getrennt vergleichen: Unberührtes Banner, Ablehnung, Zustimmung und gezielte Kategorienauswahl in getrennten reproduzierbaren Läufen prüfen. Nach relevanten Interaktionen und nach einem Seitenwechsel erneut beobachten.
- Anfragen und Speicherung prüfen: Zieladresse, Zeitpunkt und übertragene Felder zuordnen. Zusätzlich feststellen, welches Skript oder Dokument die Anfrage ausgelöst hat. Cookie-Speicher, Local Storage und weitere verwendete Speicher vergleichen. Eine fehlende neue Cookiezeile beweist nicht, dass keine vorhandenen Informationen gelesen wurden.
- Rückkehr und Widerruf prüfen: Gespeicherte Auswahl nach Neuladen kontrollieren; anschließend eine frühere Zustimmung widerrufen und das weitere Verhalten prüfen. Bei Google ergänzt Tag Assistant den Abgleich von Consent-Zuständen und Tags.
Das Protokoll sollte Beobachtung und Schlussfolgerung trennen: „Anfrage an Dienst X vor der Auswahl gesehen“ ist ein überprüfbarer Befund. „Keine Messung vorhanden“ ist ohne ausreichende Abdeckung eine zu starke Aussage. Netzwerkexporte können vertrauliche Daten enthalten und benötigen entsprechend geschützte Ablage.
Fragen und Antworten
Warten async oder defer auf eine Einwilligung?
Nein. Diese Attribute regeln Ausführungsabläufe und enthalten keine Consent-Entscheidung. Für das Warten ist eine separate Integration nötig. Der konkrete Zeitpunkt hängt zusätzlich von Skripttyp und Ladeverlauf ab.
Ist eine Anfrage ohne Cookie automatisch unbedenklich?
Nein. Auch ohne Cookie können Informationen übertragen werden. Zweck, Inhalte, technische Zugriffe und Rechtsgrundlage benötigen eine eigene Bewertung. Ein statischer Scan oder ein Consent-Mode-Status liefert keine rechtliche Gesamtfreigabe.
Reicht ein unauffälliger Erstaufruf?
Nein. Später ausgelöste Interaktionen, Seitenwechsel ohne vollständiges Neuladen, regionale Varianten, gespeicherte Entscheidungen und Server-zu-Server-Übertragungen können weitere Verarbeitung auslösen. Ein Browserprotokoll zeigt zudem nicht sämtliche nachgelagerten Vorgänge auf fremden Servern.
Passend dazu


