

 English
 Deutsch
 Polski
DNS-Server einzeln prüfen: Was unterschiedliche Antworten bedeuten

Management Summary
DNS funktioniert wie ein Adressbuch im Internet: Ein Website-Name wird in die passende Serveradresse übersetzt. Meist stellen mehrere Server diese Angaben bereit. Ihr Vergleich kann nach einem Websiteumzug ein unvollständiges Update sichtbar machen und unterschiedliche Erreichbarkeit erklären. Der Beitrag zeigt zugleich, warum abweichende Antworten nicht automatisch Fehler sind. Anbieter können unterschiedlich arbeiten, und gespeicherte ältere Angaben bleiben zeitweise gültig. Maßstab ist die tatsächlich vorgesehene Einrichtung.
Inhalt
- Zwei Wege zur Antwort
- Was die historische Prüfung erfasst
- Auch die Serverliste braucht Kontrolle
- Verschiedene Seriennummern brauchen eine Erklärung
- Eine kurze TTL garantiert keinen schnellen Umzug
- DNSSEC, IPv6 und ein nicht aufgeführter Hauptserver
- Wo dieser Prüfer an Grenzen stößt
- Fragen und Antworten
- Quellen
DNS übersetzt einen Domainnamen in die Adresse eines Servers. Meist halten mehrere Namensserver die Angaben für eine Domain bereit. Einzelne Abfragen können ein fehlendes Update aufdecken. Unterschiedliche Antworten bedeuten aber nicht automatisch einen Fehler.
Zwei Wege zur Antwort
Ein Resolver ist ein Dienst, der DNS-Angaben nachschlägt und Antworten vorübergehend speichert. Eine normale Abfrage kann deshalb eine gespeicherte Antwort liefern, ohne die Namensserver erneut zu kontaktieren. Was jeder einzelne Namensserver gerade zurückgibt, bleibt dabei offen.
Eine direkte Abfrage richtet sich an einen ausgewählten Server. Nach einem Websiteumzug könnte beispielsweise ein Server noch die alte Adresse nennen. Der Vergleich hilft, diese Abweichung zu finden. Standardwerkzeuge wie dig können solche Abfragen ausführen; ein selbst gebautes Anfragepaket ist dafür keine Voraussetzung.
Was die historische Prüfung erfasst
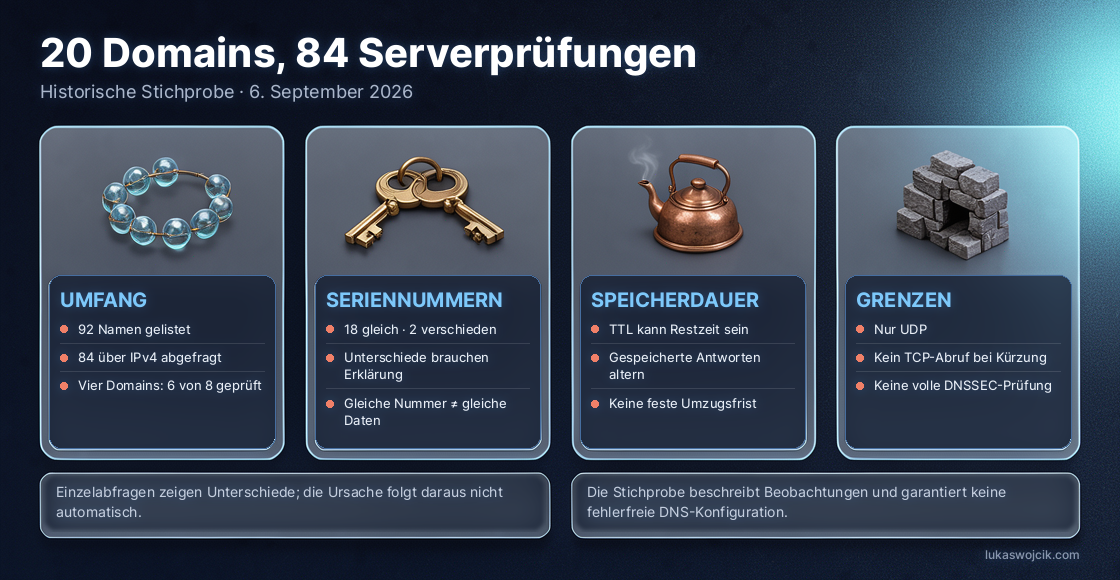
Der gespeicherte Lauf vom 6. September 2026, 14:26:51 +02:00 umfasst zwanzig Domains. Ein öffentlicher Resolver lieferte dafür insgesamt 92 Namensservereinträge. Der Prüfer kontaktierte 84: alphabetisch höchstens sechs Namen je Domain, jeweils über die erste gelieferte IPv4-Adresse.
Vier Domains hatten acht aufgeführte Server: GitHub, The New York Times, BBC und gov.uk. Jeweils zwei blieben ungeprüft. Bei allen getesteten Servern wurde die SOA-Antwort als erreichbar und mit gesetztem AA-Flag erfasst. AA besagt, dass der Server für den angefragten Namen zuständig antwortet. Das ist weder ein kryptografischer Beweis noch eine Prüfung sämtlicher Antworten.
Auch die Serverliste braucht Kontrolle
Die anfängliche Serverliste kam von einem rekursiven Resolver. Die Prüfung folgte nicht der Delegation aus der Elternzone, also dem übergeordneten DNS-Bereich, der auf die Namensserver der Domain verweist. Eine gespeicherte Liste kann deshalb Unterschiede zwischen übergeordneter und untergeordneter Zone verdecken.
Alle zwanzig Ergebnisse meldeten gleiche Namensserverlisten. Allerdings lässt der Code leere Serverantworten beim Vergleich aus. Übereinstimmende vorhandene Antworten belegen daher nicht den Erfolg jeder Abfrage. Eine geprüfte IPv4-Adresse deckt außerdem weder weitere Adressen noch IPv6 oder andere Netzstandorte ab.
Verschiedene Seriennummern brauchen eine Erklärung
Der SOA-Eintrag beschreibt eine DNS-Zone: die gemeinsam verwalteten DNS-Einträge. Im üblichen Aufbau mit Haupt- und Kopieservern kennzeichnet die Seriennummer Änderungen. Bei achtzehn Domains stimmten die Nummern der getesteten Server überein. GitHub und The New York Times lieferten jeweils zwei verschiedene Werte.
Unabhängige Anbieter können eigene Nummern führen. Die Aufzeichnung beweist aber nicht, dass die Unterschiede harmlos waren; auch ein unvollständiges Update bleibt möglich. Gleiche Nummern garantieren ebenso wenig gleiche Einträge. Aufschluss geben die vorgesehenen Werte, die Anbieterkonfiguration und der Änderungsverlauf. Wechselnde Adressen können beabsichtigt sein. Seriennummern können zudem nach ihrem Höchstwert wieder klein beginnen; einfache Subtraktion zeigt deshalb nicht zuverlässig das Alter.
Eine kurze TTL garantiert keinen schnellen Umzug
TTL bezeichnet die Zeit, während der eine gespeicherte Antwort normalerweise weiterverwendet werden darf. Hier kam der TTL-Wert vom Resolver. Das kann die verbleibende Zeit einer früher gespeicherten Antwort sein. Die Befunde enthalten eine Sekunde bei Google und neun Sekunden bei GitHub; daraus folgt nicht die ursprünglich eingestellte Dauer.
Vor einem Umzug sollte eine niedrigere TTL normalerweise mindestens die alte TTL lang veröffentlicht sein. Beispiel: Eine Änderung von 24 Stunden auf fünf Minuten verkürzt bereits gespeicherte Antworten mit dem alten Wert nicht. Auch löst eine kurze TTL keine Abfrage nach festem Zeitplan aus; dafür braucht es eine erneute Anfrage. Bei DNS-Ausfällen können Resolver unter bestimmten Bedingungen abgelaufene Antworten weiterverwenden. Die TTL allein garantiert daher keinen abgeschlossenen Umzug.
DNSSEC, IPv6 und ein nicht aufgeführter Hauptserver
Drei Aufzeichnungen meldeten DS-Einträge und das AD-Flag: Cloudflare, gov.uk und bund.de. DNSSEC schützt DNS-Angaben mit digitalen Signaturen. Ein DS-Eintrag in der Elternzone kennzeichnet einen Schlüssel der Kindzone. Der Eintrag allein beweist noch nicht, dass die Signaturen der Antworten gültig sind. Das AD-Flag gehört hier zur Namensserverantwort des Resolvers und setzt Vertrauen in den Resolver sowie den Weg dorthin voraus. Die anderen siebzehn Aufzeichnungen beweisen nicht unabhängig das Fehlen signierter Zonen.
Zehn Ergebnisse enthielten eine IPv6-Adresse am abgefragten Domainnamen. Das prüft weder alle Unterdomains noch die Erreichbarkeit des Dienstes über IPv6. Bei fünf Domains fehlte der SOA-Hauptserver in der gelieferten Serverliste. Möglich ist ein verborgener Hauptserver, von dem öffentliche Server Updates beziehen. Das Fehlen in der Liste beweist jedoch keine Unerreichbarkeit von außen.
Wo dieser Prüfer an Grenzen stößt
Der Prüfer verschickt UDP-Abfragen und kündigt Platz für 1.232 Antwortbytes an. Das Kennzeichen für gekürzte Antworten wird weder ausgegeben noch durch einen erneuten Abruf über TCP behandelt. Große Antworten können deshalb unvollständig bleiben. Eine vollständige DNS-Implementierung braucht TCP-Unterstützung. Mehr als 1.232 Bytes müssen nicht auf jedem Netzweg in Fragmente zerlegt werden.
Acht lokale Gegenproben zeigen außerdem: Manche Fehlerantworten und fehlerhaften Pakete passieren die Auswertung ohne klare Fehlermeldung. Eine Sprunggrenze verhindert endlose Zeigerketten, ersetzt aber keine vollständige Paketprüfung. Diese Grenzen gehören zu den grünen Werkzeugergebnissen. Die Gegenproben waren keine neue Messung der zwanzig Domains.
DNS-Delegations-, Serien- und TTL-Prüfer
Fragen und Antworten
Wie lässt sich ein bestimmter Server abfragen?
Das folgende Beispiel fragt den gewählten Server nach dem SOA-Eintrag, ohne eine rekursive Suche anzufordern. ns1.example.net ist ein Platzhalter für einen tatsächlichen Namensserver oder dessen Adresse. Die Ausgabe enthält Antwortstatus, Flags und antwortenden Server. Eine leere Antwort allein ist kein erfolgreicher Test.
dig @ns1.example.net example.com SOA +norecurse +comments +answer +statsWas gehört zur Kontrolle einer DNS-Umstellung?
Die Delegation der Elternzone, Antworten der maßgeblichen Serveradressen, vorgesehene Eintragswerte und das tatsächliche Verhalten von Website oder Maildienst müssen zum Plan passen. Wiederholte Abfragen aus verschiedenen Netzen können Unterschiede zeigen, die eine einzelne Beobachtung übersieht.
Passend dazu


