

 English
 Deutsch
 Polski
Fremde Dateien auf Websites einbinden: Herkunft, Zugriffsrechte und Manipulationsschutz prüfen

Management Summary
Websites laden häufig Code und andere Dateien von externen Anbietern, um zusätzliche Funktionen einzubinden. Dadurch entsteht zugleich eine Abhängigkeit von gelieferten Inhalten und den Rechten des eingebundenen Codes. Eine Integritätsprüfung vergleicht eine Datei mit einem erwarteten digitalen Fingerabdruck und kann eine unerwartete Fassung blockieren. Die Ungefährlichkeit des erwarteten Codes beweist das nicht. Für verlässliche Anbindungen zählen daher bekannte Anbieter, passende Berechtigungen und abgestimmte Aktualisierungen.
Inhalt
Externe Dateien gehören zum Alltag einer Webseite. Entscheidend sind drei getrennte Fragen: Welche Adresse liefert eine Datei? Welche Möglichkeiten erhält der eingebundene Inhalt? Und wird eine bestimmte Dateifassung erwartet? Eine Liste von Hosts beantwortet nur einen Teil davon.
Origin, Domain und Betreiber auseinanderhalten
Eine Browser-Origin besteht aus Schema, Host und Port. https://example.com und https://static.example.com haben unterschiedliche Origins. Eine gemeinsame registrierbare Domain kann für eine Übersicht nützlich sein, belegt aber keine gemeinsame technische Kontrolle: Subdomains können an Dienste delegiert sein. Umgekehrt können verschiedene Domains zum selben Betreiber gehören.
Eine aktuelle Public Suffix List verzeichnet Endungen wie com und co.uk. Für die Domain-Gruppierung ist diese Liste geeigneter als das Abschneiden auf die letzten zwei Namensteile: Dabei würde co.uk fälschlich als registrierbare Domain gelten. Auch eine korrekte Gruppierung ersetzt keine Prüfung des Dienstes, der Verantwortlichkeiten oder der tatsächlichen Einbindung.
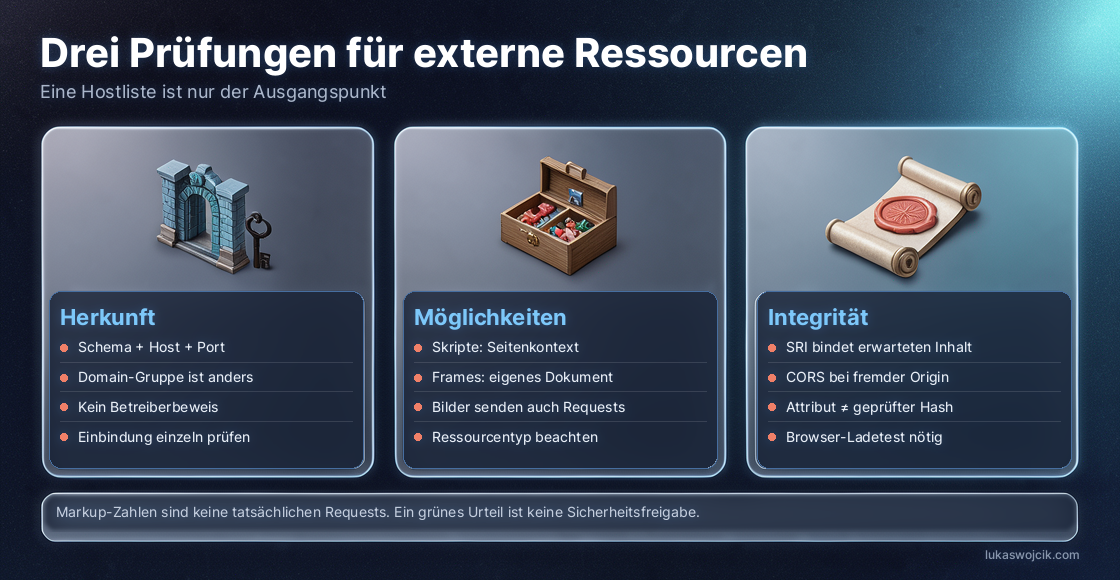
Die Einbindungsart bestimmt die Möglichkeiten
- Skripte: Ein zugelassenes externes Skript läuft im Kontext des einbindenden Dokuments und kann dort Inhalte oder Formularwerte verändern. Daraus folgt kein unbegrenzter Zugriff auf andere Origins. Beispielsweise bleiben HttpOnly-Cookies für JavaScript unlesbar; weitere Browserregeln und eine CSP begrenzen bestimmte Aktionen.
- Stilblätter: CSS verändert die Darstellung und kann weitere Ressourcen anfordern. Ein Stilblatt ist kein JavaScript-Programm, aber auch keine rein dekorative Vertrauensfrage.
- Iframes: Ein Rahmen besitzt einen eigenen Dokumentkontext. Bei unterschiedlichen Origins begrenzt die Same-Origin-Policy den direkten DOM-Zugriff. Die Wahl von
sandboxund weiteren Berechtigungen bleibt gesondert zu prüfen. - Bilder und Medien: Eine Bilddatei erhält normalerweise keinen JavaScript-Zugriff auf das umgebende Dokument. Der Abruf kann trotzdem IP-Adresse und abhängig von Browserregeln, Referrer-Policy und Cookie-Einstellungen weitere Daten offenlegen. „Passiv“ bedeutet daher nicht „ohne Datenschutzwirkung“.
Auch die Reihenfolge im HTML ist keine allgemeine Ausführungsreihenfolge. Insbesondere async kann die Reihenfolge verändern; Bilder und Stilblätter werden ohnehin nicht wie JavaScript ausgeführt.
Was Subresource Integrity tatsächlich absichert
Subresource Integrity (SRI) vergleicht eine geladene Datei mit einem erwarteten kryptografischen Hash, einem aus dem Dateiinhalt berechneten Prüfwert. Ein gültiger, nicht passender Hash verhindert die Verwendung. Das schützt vor einer unerwarteten Änderung der festgelegten Datei, bestätigt aber weder die Harmlosigkeit des Codes noch die Integrität später nachgeladener Dateien.
Ein nichtleeres integrity-Attribut allein beweist keine erfolgreiche Prüfung. Algorithmus, Hashwert, Antwort und Ladebedingungen müssen passen. Für eine Datei von einer anderen Origin ist außerdem eine passende CORS-Antwort nötig. Bei klassischen Skripten und Stilblättern wird dafür üblicherweise crossorigin="anonymous" gesetzt. Dieser Modus verzichtet bei Cross-Origin-Anfragen auf Zugangsdaten; bei derselben Origin können Zugangsdaten weiterhin mitgesendet werden. JavaScript-Module verwenden bereits CORS.
Änderungen kontrolliert veröffentlichen
Ein versionierter Dateipfad erleichtert die Zuordnung von Inhalt und Hash. Vor der Freigabe werden die geprüfte Datei und der dazugehörige Hash gemeinsam bereitgestellt; anschließend folgt ein Browser-Ladetest einschließlich Fehlerkonsole. Ein Hash aus einer ungeprüften Antwort macht möglicherweise schädlichen Code lediglich reproduzierbar.
Eine ständig aktualisierte Datei unter gleichbleibender Adresse ist nicht grundsätzlich unprüfbar. SRI erfordert dann aber einen abgestimmten Freigabeprozess oder eine stabile, vom Anbieter unterstützte Fassung. Bei unangekündigten Änderungen kann die Einbindung ausfallen. Ohne diesen Prozess bleibt eine dokumentierte Vertrauensentscheidung; die Dateianzahl ist kein Maß für Sicherheit.
Markup ist keine Netzwerkmessung
Nachgeladene Skripte, CSS-Ressourcen und Interaktionen fehlen in einer reinen HTML-Auswertung. Umgekehrt können Vorladungen, doppelte Verweise, alternative Medienquellen oder nie aktivierte Elemente die Zahl tatsächlicher Abrufe überschätzen. Eine Markup-Zählung ist deshalb weder eine sichere Untergrenze noch eine vollständige Request-Liste.
Für eine belastbare Bestandsaufnahme gehören End-URL, Zeitpunkt, Status, Antworttyp und vollständiges HTML zum Protokoll. Ergänzend zeigt die Netzwerkansicht eines Browsers die Requests und Auslöser während festgelegter Seitenzustände: etwa vor und nach einer Einwilligung oder Interaktion. Eine Fehler- oder Sperrseite ist keine unauffällige Startseite.
Den verlinkten Prüfer richtig einordnen
Der Herkunfts- und Integritätsprüfer liefert Hinweise aus dem HTML. Der geprüfte Stand vom 25. Oktober 2026 lädt die Unterressourcen nicht zum Hashvergleich und zählt bereits einen beliebigen nichtleeren integrity-Wert als vorhanden.
Weitere Grenzen: Die Domain-Gruppierung verwendet nur eine kurze Ausnahmeliste statt der vollständigen Public Suffix List. Die Mustererkennung berücksichtigt weder srcset noch die Wirkung von base zuverlässig, kann Tags in Kommentaren mitzählen und doppelte Verweise getrennt zählen. Auch ein fremder Iframe kann neben einer irreführenden Meldung über fehlende fremde aktive Ressourcen erscheinen. Diese Anzeigen erfordern eine Einzelprüfung; ein grünes Gesamturteil ist keine Sicherheitsfreigabe.
Fragen und Antworten
Ersetzt eine CSP die Prüfsumme?
Eine Content-Security-Policy (CSP) kann Quellen, Nonces und Hashes verwenden; eine bloße Hostliste ist nur eine Variante. Nonces erlauben ausgewählte Einbindungen, bestätigen aber keinen unveränderten Dateiinhalt. Bei strict-dynamic kann Vertrauen auf nachgeladene Skripte übergehen. SRI und CSP haben ergänzende Aufgaben.
Ist HTTPS gleichbedeutend mit vertrauenswürdigem Inhalt?
HTTPS schützt die Übertragung, nicht vor schädlichem Inhalt auf dem ausliefernden Server. HTTP-Ressourcen in einer HTTPS-Seite können vom Browser blockiert oder abhängig vom Ressourcentyp auf HTTPS umgestellt werden. Ein fehlender Mixed-Content-Fund im HTML belegt keine vollständige Absicherung.
Sind protokollrelative Adressen bereits unsicher?
//cdn.example.net/datei.js übernimmt im Browser das Schema der Basis-URL. Auf einer HTTPS-Seite ist das nicht automatisch Mixed Content. Eine ausdrückliche HTTPS-Adresse erleichtert die Prüfung; der verlinkte Prüfer setzt bei dieser Schreibweise allerdings pauschal HTTPS voraus, auch bei einer HTTP-Basis.
Passend dazu


