

 English
 Deutsch
 Polski
Osobne sprawdzanie serwerów DNS: co oznaczają różne odpowiedzi

Management Summary
DNS działa jak książka adresowa internetu, zamieniając nazwę witryny na adres jej serwera. Informacje dla jednej domeny zwykle udostępnia kilka serwerów. Porównanie odpowiedzi może ujawnić niepełną aktualizację po przeniesieniu strony i wyjaśnić różnice w dostępie. Artykuł pokazuje również, dlaczego odmienne odpowiedzi nie muszą oznaczać błędu. Dostawcy mogą inaczej organizować systemy, a zapisane starsze dane potrzebują czasu na wygaśnięcie. Podstawą oceny jest zamierzona konfiguracja.
Spis treści
DNS zamienia nazwę domeny na adres serwera. Informacje o domenie zwykle udostępnia kilka serwerów nazw. Osobne zapytania mogą ujawnić brak aktualizacji, ale różne odpowiedzi nie oznaczają automatycznie awarii.
Dwie drogi do odpowiedzi
Resolver to usługa wyszukująca dane DNS i przechowująca odpowiedzi przez pewien czas. Zwykłe zapytanie może więc otrzymać zapisaną odpowiedź bez ponownego kontaktu z serwerami domeny. Nie pokazuje wtedy aktualnej odpowiedzi każdego serwera nazw.
Zapytanie bezpośrednie trafia do wybranego serwera. Po przeniesieniu witryny jeden serwer może na przykład nadal podawać stary adres. Porównanie pomaga znaleźć taką różnicę. Standardowe narzędzia, takie jak dig, obsługują te zapytania; własnoręczne budowanie pakietów nie jest konieczne.
Zakres historycznej kontroli
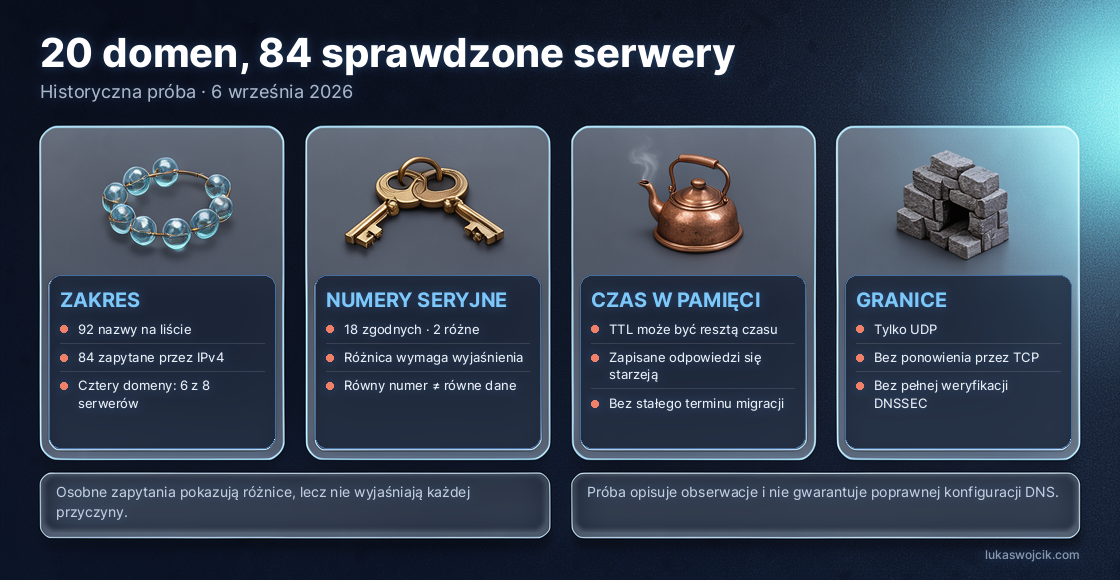
Zapis z 6 września 2026, 14:26:51 +02:00 obejmuje dwadzieścia domen. Publiczny resolver zwrócił łącznie 92 wpisy serwerów nazw. Narzędzie skontaktowało się z 84: najwyżej sześcioma nazwami na domenę, w kolejności alfabetycznej, przez pierwszy otrzymany adres IPv4 każdej nazwy.
Cztery domeny miały po osiem serwerów: GitHub, The New York Times, BBC i gov.uk. Po dwa pozostały poza kontrolą. Odpowiedź SOA każdego badanego serwera została zapisana jako osiągalna i z flagą AA. AA oznacza odpowiedź serwera jako właściwego dla danej nazwy. Nie jest dowodem kryptograficznym ani testem wszystkich możliwych odpowiedzi.
Lista serwerów też wymaga kontroli
Początkowa lista pochodziła z resolvera rekurencyjnego. Narzędzie nie prześledziło delegacji ze strefy nadrzędnej, czyli części DNS wskazującej serwery domeny. Zapisana lista może więc ukryć różnicę między strefą nadrzędną a podrzędną.
Wszystkie dwadzieścia wyników zgłosiło zgodne listy serwerów nazw. Kod pomija jednak puste odpowiedzi w porównaniu. Zgodność dostępnych odpowiedzi nie dowodzi więc powodzenia każdego zapytania. Jeden sprawdzony adres IPv4 nie obejmuje też pozostałych adresów, IPv6 ani innych lokalizacji sieci.
Różne numery seryjne wymagają wyjaśnienia
Rekord SOA opisuje strefę DNS, czyli wspólnie zarządzany zbiór wpisów. W typowym układzie z serwerem głównym i kopiami numer seryjny oznacza aktualizacje. Osiemnaście domen miało zgodne numery na badanych serwerach. GitHub i The New York Times zwróciły po dwie wartości.
Niezależni dostawcy mogą prowadzić własne numeracje. Zapis nie dowodzi jednak, że różnica była nieszkodliwa; możliwa pozostaje niepełna aktualizacja. Także równe numery nie gwarantują równych wpisów. Pomagają zamierzone wartości, konfiguracja dostawców i historia zmian. Zmienne adresy mogą być celowe. Numery seryjne mogą ponadto po największej wartości zacząć ponownie od małych liczb, dlatego zwykłe odejmowanie nie ustala pewnie wieku.
Krótki TTL nie gwarantuje szybkiej przeprowadzki
TTL określa czas, przez który zapisana odpowiedź zwykle nadaje się do ponownego użycia. Tutaj wartość pochodziła z resolvera i może oznaczać czas pozostały ze starszej odpowiedzi. Zapisane uwagi zawierają jedną sekundę dla Google i dziewięć dla GitHuba. Nie dowodzi to pierwotnych ustawień.
Przed zmianą niższy TTL zwykle powinien obowiązywać co najmniej przez czas starego TTL. Przykład: zmiana z 24 godzin na pięć minut nie skraca życia kopii zapisanych wcześniej ze starą wartością. Krótki TTL nie uruchamia też zapytań według stałego zegara; potrzebne jest kolejne żądanie. Podczas awarii DNS resolver może w określonych warunkach używać przeterminowanych odpowiedzi. Sam TTL nie gwarantuje więc zakończonej migracji.
DNSSEC, IPv6 i niewymieniony serwer główny
Trzy zapisy zgłosiły rekordy DS oraz flagę AD: Cloudflare, gov.uk i bund.de. DNSSEC dodaje podpisy cyfrowe do danych DNS. Rekord DS w strefie nadrzędnej wskazuje klucz strefy podrzędnej. Sam wpis nie dowodzi jeszcze poprawności podpisów otrzymanych odpowiedzi. AD dotyczy tutaj odpowiedzi resolvera na pytanie o serwery nazw i wymaga zaufania do resolvera oraz drogi do niego. Pozostałe siedemnaście zapisów nie dowodzi niezależnie braku podpisanych stref.
Dziesięć wyników zawierało adres IPv6 pod badaną nazwą domeny. To nie sprawdza wszystkich poddomen ani osiągalności usługi przez IPv6. W pięciu domenach serwer główny z SOA nie występował na otrzymanej liście. Możliwą konstrukcją jest ukryty serwer główny, z którego publiczne serwery pobierają aktualizacje. Brak na liście nie dowodzi niedostępności z zewnątrz.
Granice tego narzędzia
Narzędzie wysyła zapytania UDP i zgłasza miejsce na 1232 bajty odpowiedzi. Nie pokazuje flagi obcięcia ani nie ponawia zapytania przez TCP. Duże odpowiedzi mogą więc pozostać niepełne. Pełna implementacja DNS wymaga obsługi TCP; przekroczenie 1232 bajtów nie oznacza fragmentacji na każdej trasie.
Osiem lokalnych prób pokazało też, że niektóre odpowiedzi błędu i wadliwe pakiety przechodzą analizę bez jasnego komunikatu błędu. Limit skoków zatrzymuje nieskończone łańcuchy wskaźników, ale nie zastępuje pełnej kontroli pakietu. Te granice dotyczą również zielonych wyników. Próby nie były nowym pomiarem dwudziestu domen.
Audyt delegacji DNS, numeru seryjnego i TTL
Pytania i odpowiedzi
Jak zapytać konkretny serwer?
Poniższy przykład pyta wybrany serwer o SOA bez żądania wyszukiwania rekurencyjnego. ns1.example.net jest symbolem zastępującym rzeczywistą nazwę lub adres serwera. Wynik zachowuje status, flagi i serwer odpowiedzi. Sama pusta odpowiedź nie oznacza udanego testu.
dig @ns1.example.net example.com SOA +norecurse +comments +answer +statsCo trzeba porównać przed uznaniem zmiany DNS za zakończoną?
Delegacja nadrzędna, odpowiedzi właściwych adresów serwerów, planowane wartości wpisów oraz faktyczne działanie witryny lub poczty powinny odpowiadać planowi. Powtarzane zapytania z różnych sieci mogą ujawnić różnice niewidoczne w pojedynczej obserwacji.
Powiązane artykuły


