English
 Deutsch
 Polski
Europejskie przepisy o cookies: dyrektywa ePrivacy, wycofane rozporządzenie ePrivacy i Digital Omnibus

Management Summary
Przepisy o cookies określają, kiedy witryny mogą zapisywać lub odczytywać informacje na urządzeniu. Dotychczasowe wymagania europejskie i krajowe nadal obowiązują mimo wycofania projektu rozporządzenia ePrivacy. Artykuł oddziela aktualne reguły od propozycji Digital Omnibus, które przy przeglądzie w październiku 2026 nie były jeszcze prawem. Ułatwia to decyzje dotyczące zgód na stronie: liczą się rzeczywiste wykorzystanie danych i obowiązujące wyjątki, a wycofany projekt nie usuwa wcześniejszych obowiązków.
Spis treści
Wycofanie projektu rozporządzenia ePrivacy nie zniosło obowiązku uzyskiwania zgody na cookies. Nadal obowiązują dyrektywa ePrivacy i krajowe przepisy wdrażające. Digital Omnibus dotyczący danych i cookies pozostaje projektem legislacyjnym: 24 października 2026 r. rejestr Parlamentu Europejskiego nadal wskazuje oczekiwanie na decyzję komisji.
Artykuł rozróżnia obowiązujące przepisy, wycofany projekt i projekt nadal rozpatrywany. Oddzielenie obecnych obowiązków od proponowanych zmian zapobiega przebudowie banera zgody na podstawie jeszcze nieuchwalonych przepisów.
Co obowiązuje obecnie
| Instrument | Stan | Skutek |
|---|---|---|
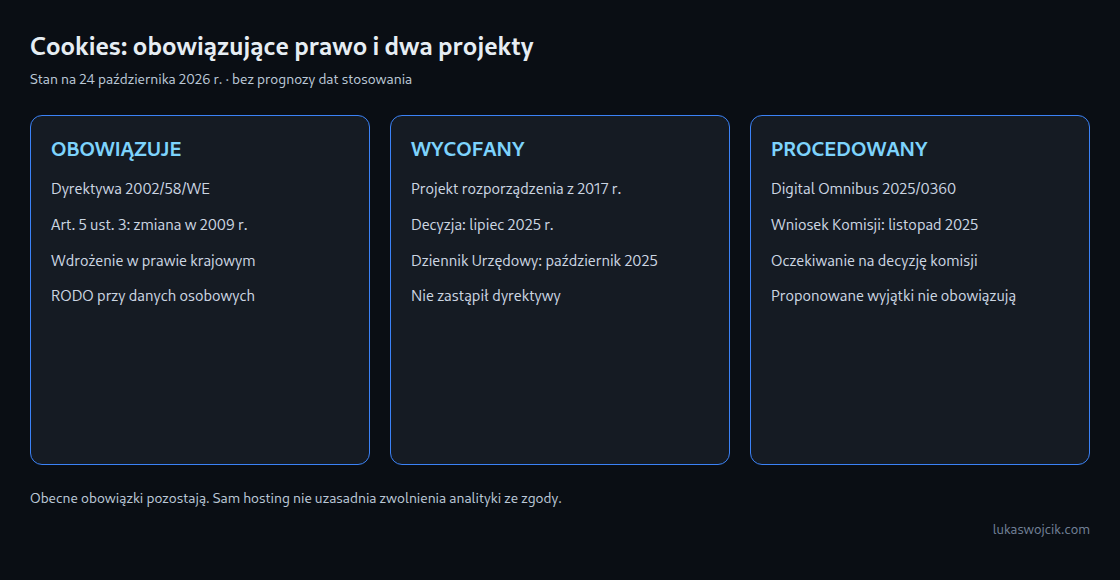
| Dyrektywa 2002/58/WE, art. 5 ust. 3 | Obowiązuje; przepis o zgodzie zmieniono w 2009 r. | Prawo krajowe reguluje zapis i dostęp do informacji w urządzeniu |
| Projekt rozporządzenia ePrivacy, 2017/0003(COD) | Wycofany w 2025 r. | Nie zastąpił dyrektywy |
| Digital Omnibus, 2025/0360(COD) | Trwa procedura legislacyjna | Projekt nie wprowadził jeszcze nowego wyjątku dla cookies |
Artykuł 5 ust. 3 dotyczy przechowywania informacji w urządzeniu końcowym oraz dostępu do informacji już zapisanych. Ochrona obejmuje również informacje niebędące danymi osobowymi. Dwa wyjątki dotyczą zapisu lub dostępu wyłącznie w celu transmisji komunikatu przez sieć łączności elektronicznej oraz operacji ściśle niezbędnych do świadczenia wyraźnie żądanej usługi społeczeństwa informacyjnego. W Niemczech wymagania wdraża § 25 TDDDG, wskazując przy transmisji komunikatu wyraźnie publiczną sieć telekomunikacyjną.
Dalsze przetwarzanie danych osobowych musi dodatkowo spełniać wymagania RODO. Wyjątek od zgody na dostęp do urządzenia nie oznacza więc ogólnego zwolnienia z prawa ochrony danych. Z kolei ocena prawnie uzasadnionego interesu na gruncie RODO nie zastępuje wymaganej zgody na dostęp do urządzenia.
Co zostało wycofane
Komisja zatwierdziła wycofanie projektu rozporządzenia z 2017 r. 16 lipca 2025 r.; publikacja nastąpiła 6 października 2025 r. w Dzienniku Urzędowym C/2025/5423. Parlament Europejski dokumentuje obie daty. Zrezygnowano z planowanego zastąpienia przepisów, a dotychczasowe prawo pozostało w mocy. Nie oznacza to niezmienności dyrektywy od 2002 r. ani wykluczenia przyszłych nowelizacji.
Co proponował pierwotny Digital Omnibus
Wniosek Komisji z 19 listopada 2025 r. przenosiłby dostęp do danych osobowych w urządzeniach do nowego art. 88a RODO. Informacje nieosobowe pozostawałyby objęte dyrektywą. Proponowane wyjątki obejmują między innymi ograniczony pomiar oglądalności i cele bezpieczeństwa. Byłyby to zmiany obecnych zasad, a nie jedynie powtórzenie dwóch istniejących wyjątków.
Pierwotny projekt przewiduje też sześć miesięcy oczekiwania po odmowie przed ponowną prośbą o zgodę w tym samym celu. Artykuł 88b dotyczy decyzji o zgodzie w formie, którą oprogramowanie może automatycznie odczytać i przetworzyć. Takie mechanizmy mogłyby ograniczyć powtarzane pytania; nie gwarantują zniknięcia wszystkich banerów. Podane numery artykułów odnoszą się do wniosku Komisji, nie do przyjętego tekstu końcowego.
Procedurę dotyczącą cookies i danych należy ponadto odróżnić od osobnego pakietu AI Omnibus. Uchwalenie innej części programu uproszczeń nie wprowadza w życie proponowanych zasad dotyczących cookies. Przyszły harmonogram wdrożenia zależy od uchwalonego tekstu i opublikowanych terminów stosowania.
Dlaczego miejsce hostingu nie rozstrzyga kwestii analityki
Statystyka na własnym serwerze nie jest automatycznie zwolniona ze zgody. Zewnętrzny podmiot przetwarzający również nie wyklucza automatycznie wyjątku. Ocena zależy od tego, jakie dane są zbierane, w jakim celu, kto je otrzymuje i do czego są następnie wykorzystywane.
Francuska CNIL dopuszcza ściśle ograniczony pomiar oglądalności na opublikowanych warunkach. Podmiot przetwarzający może obsługiwać wielu wydawców, jeżeli dane i mechanizmy śledzące pozostają niezależne dla każdego wydawcy. W części narzędzi można wyłączyć wykorzystanie danych na własne cele dostawcy. Francuskie kryteria nie stanowią ogólnego wyjątku w prawie niemieckim ani certyfikacji dowolnego produktu analitycznego.
| Operacja | Zakres oceny |
|---|---|
| Sesja koszyka lub ochrona logowania | Ścisła niezbędność dla żądanej funkcji; brak dodatkowego celu śledzenia |
| Ustawienie języka | Żądana funkcja, zawartość i proporcjonalny czas przechowywania |
| Pomiar oglądalności lub test A/B | Właściwe kryteria krajowe, konfiguracja, rozdzielenie i dalsze wykorzystanie |
| Profile reklamowe obejmujące różne usługi | Brak automatycznego wyjątku jako niezbędnej funkcji witryny |
Nazwa produktu, na przykład GA4 lub Meta Pixel, nie zastępuje inwentaryzacji faktycznych operacji. Przydatna dokumentacja obejmuje cel, czas działania, odbiorcę, konfigurację i uzasadnienie prawne każdego cookie lub dostępu do pamięci. Ogólne twierdzenie, że wszystkie hostowane narzędzia testowe łączą dane klientów, nie wystarcza.
Czego interfejs zgody potrzebuje już dziś
Zapis i dostęp wymagające zgody muszą pozostać zablokowane do czasu uzyskania ważnej zgody. Akceptacja, odmowa i wycofanie zgody muszą odpowiadać rzeczywistemu działaniu tagów i żądań. Znaczna większość organów w grupie EROD do spraw banerów uznała brak możliwości odmowy obok akceptacji za niezgodny z warunkami ważnej zgody. CNIL wyraźnie wymaga równie łatwej odmowy i akceptacji.
Praktyczna kontrola obejmuje pierwszą wizytę, odmowę, powrót na stronę, akceptację i wycofanie zgody. Kontrola obejmuje zarówno informacje zapisane w przeglądarce, jak i dane wysyłane z przeglądarki do serwerów. Widoczny baner nie dowodzi skutecznego blokowania śledzenia. Kontrole dotyczą już obowiązujących wymagań; oczekiwanie na Omnibus nie usuwa istniejącego błędu zgody.
Pytania i odpowiedzi
Czy wycofanie projektu pozwala stosować cookies bez zgody?
Nie. Wycofane rozporządzenie było projektem. Dotychczasowe przepisy o dostępie do urządzenia i wyjątki nadal obowiązują, również w odniesieniu do informacji nieosobowych.
Czy obowiązuje już ogólna unijna zasada sześciu miesięcy z art. 88a?
Nie. Omawiany okres sześciu miesięcy należy do pierwotnego wniosku Komisji. Krajowe wskazówki dotyczące zapamiętywania decyzji wymagają odrębnego uwzględnienia. Odmowę można zapisać bez identyfikatora reklamowego; usunięcie wpisu lub inna przeglądarka ograniczają rozpoznawanie.
Czy własny hosting dowodzi zwolnienia analityki ze zgody?
Nie. Własność serwera nie dowodzi ścisłej niezbędności. Decydują udokumentowany cel, przepływy danych i właściwe kryteria krajowe. Ograniczona konfiguracja pomiarowa i profil reklamowy to różne operacje.
Czy mechanizm one-stop-shop RODO obejmuje każdą skargę dotyczącą cookies?
Nie. Opinia EROD 5/2019 odróżnia egzekwowanie krajowych przepisów ePrivacy od obowiązków RODO dotyczących dalszego przetwarzania. Mechanizm współpracy z RODO nie obejmuje automatycznie pierwszej kategorii. Właściwość organu i zakres terytorialny wymagają oceny konkretnego przypadku.
Źródła
- EUR-Lex: dyrektywa 2002/58/WE, art. 5 ust. 3, tekst ujednolicony
- TDDDG § 25
- Parlament Europejski: reforma ePrivacy
- Parlament Europejski: procedura 2025/0360(COD)
- EROD–EIOD: wspólna opinia 2/2026, sekcje 10.1–10.2
- CNIL: cookies i pomiar oglądalności
- EROD: grupa do spraw banerów cookies, 2023
- CNIL: wytyczne i zalecenie dotyczące cookies
- EROD: opinia 5/2019, punkty 75–85
- Komisja Europejska: przepisy cyfrowe
- MDN: Set-Cookie
Powiązane artykuły