

 English
 Deutsch
 Polski
Meta Conversions API przez Server-Side GTM: normalizacja, deduplikacja i kontrola EMQ

Management Summary
Conversions API firmy Meta przekazuje informacje o zakupach bezpośrednio z systemów firmy, uzupełniając pomiar reklam w przeglądarce. Połączeniem może zarządzać Google Tag Manager działający na serwerze. Korzyścią jest pełniejszy obraz sprzedaży, pod warunkiem rozpoznawania tego samego zakupu w obu kanałach i posiadania wymaganych zgód. Wskaźnik Event Match Quality ocenia przydatność danych do dopasowania kont Meta; wyższy wynik nie dowodzi dodatkowej sprzedaży.
Spis treści
Event Match Quality opisuje przydatność informacji o klientach przesyłanych ze zdarzeniami serwerowymi do dopasowania tych zdarzeń do kont Meta. Poprawna normalizacja i rzeczywiście dostępne identyfikatory mogą poprawić jakość, ale wynik powyżej 6,0 nie jest gwarantowanym skutkiem konkretnego zestawu pól. Deduplikacja oznacza rozpoznanie komunikatów przeglądarki i serwera dotyczących tego samego zakupu, aby zakup nie został policzony dwukrotnie. Ta kontrola, kompletność pomiaru zamówień i EMQ są osobnymi zadaniami.
Server-side Google Tag Manager (sGTM) przetwarza przychodzące żądania pomiarowe na serwerze. Klient to komponent odczytujący żądanie i tworzący z niego obiekt zdarzenia dla tagów. Instrukcja opisuje kontrolowane przetwarzanie sGTM z szablonem Meta projektu facebookincubator. Warunkiem jest skonfigurowany kontener serwerowy, klient obsługujący przychodzący protokół i działające przekazanie stanu zgody. Transport ze sklepu do klienta zależy od projektu; sam push do data layer nie wysyła żądania HTTP.
1. Tożsamość zdarzenia i zgoda przed wysłaniem
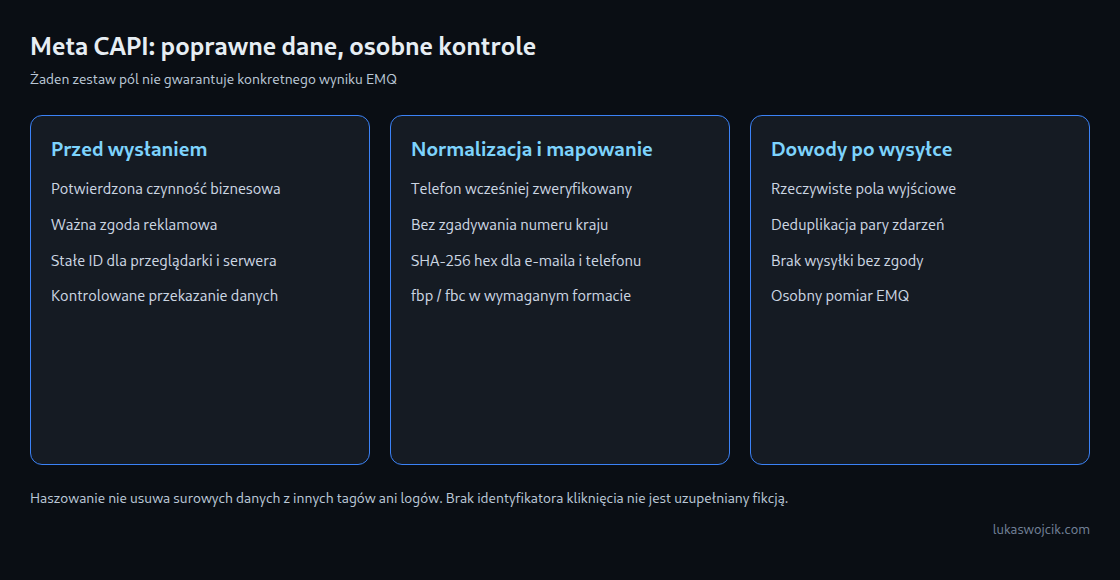
Zdarzenie zakupu powstaje po potwierdzeniu zamówienia. Stabilny identyfikator należy do tej czynności biznesowej i jest ponownie używany przez Pixel w przeglądarce, zdarzenie serwerowe oraz ponowienia. Nowy losowy identyfikator przy każdym otwarciu strony zrywa ten związek. Prefiks typu zdarzenia i sklepu zapobiega kolizjom między źródłami.
Poniższy JSON przedstawia obiekt zdarzenia po przetworzeniu przez klienta sGTM, a nie gotową konfigurację transportu przeglądarkowego. Wartości i czas są wyłącznie przykładowe. Rzeczywisty czas musi zostać zapisany przy zakupie; ponowienie nie powinno tworzyć nowego zdarzenia z nowym ID.
{
  "event_name": "purchase",
  "event_id": "purchase:shop-example:ORD-10432",
  "event_time": 1792843200,
  "action_source": "website",
  "page_location": "https://shop.example/confirmation",
  "transaction_id": "ORD-10432",
  "value": 149,
  "currency": "PLN",
  "user_data": {
    "email_address": "customer@example.com",
    "phone_number": "+48601234567"
  }
}
W tym rozwiązaniu zbieranie danych dla Meta i wysyłka wymagają ważnej zgody reklamowej. Brak lub odmowa zgody blokuje ścieżkę Meta w kontenerze webowym i na serwerze. Kontener serwerowy nie wdraża tej decyzji automatycznie dla każdego szablonu społeczności. Cel, wycofanie zgody i rzeczywiste uruchomienie tagu muszą pozostawać spójne.
Surowe dane kontaktowe w globalnym data layer są dostępne także dla innych skryptów strony. Potrzebne są kontrolowane przekazanie i osobne dopuszczenie odbiorców. Adresy e-mail nie powinny trafiać do dowolnych parametrów zdarzeń GA4. Transport Google musi korzystać z udokumentowanych pól user-provided data i odpowiednich zasad; klient GA4 w kontenerze serwerowym jest odrębny od wychodzącego tagu GA4.
2. Pola rzeczywiście odebrane przez klienta
Serwerowe zmienne Event Data odczytują obiekt utworzony przez klienta. Zmienne Data Layer przeglądarki nie zapewniają tam bezpośredniego dostępu do strony. Wspólny schemat Google obejmuje między innymi user_data.email_address oraz user_data.phone_number. Szablon Meta odczytuje też x-fb-ud-em i x-fb-ud-ph dla przygotowanych wartości.
Test z fikcyjnymi danymi kontaktowymi musi potwierdzić klienta przejmującego żądanie i pola dostępne po przetworzeniu. Dowolne żądanie HTTP nie staje się oczekiwanym zdarzeniem bez odpowiedniej logiki klienta. Nieznane pola lub błędne typy nie powinny być po cichu uznawane za udaną dostawę.
3. Normalizacja bez zgadywania numeru kraju
Telefon wejściowy musi być wcześniej zweryfikowany jako numer międzynarodowy ze znanym kontekstem kraju, na przykład przez utrzymywaną bibliotekę numerów telefonicznych w backendzie sklepu. Poniższy szablon przyjmuje wyłącznie jednolitą postać międzynarodową z plusem i cyframi. Numery krajowe, prefiks 00, spacje i numery wewnętrzne celowo nie są przepisywane. Zapobiega to cichym błędom przy niemieckim 0171… lub polskim numerze zaczynającym się od kierunkowego Radomia 48.
Wzorzec sprawdza format, a nie istnienie, osiągalność czy poprawność numeru według krajowego planu numeracji. Kontrola e-maila również jest prostym filtrem wiarygodności formatu, nie pełną walidacją adresu. Białe znaki na brzegach i wielkość liter są normalizowane; wewnętrzne spacje oraz wybrane niewidoczne znaki powodują pominięcie pola zamiast cichej naprawy.
Custom Variable Template wymaga pól tekstowych inputEmail, inputPhone oraz pola wyboru outputField z opcjami em i ph. Dwie instancje zmiennej używają tych samych danych Event Data i wybierają po jednym wyjściu. sha256Sync jawnie tworzy zapis szesnastkowy. API wyrażeń regularnych wymaga obsługiwanej wersji serwera; przy braku obsługi przykład nie zwraca wartości.
// Custom Variable Template: text fields inputEmail, inputPhone; select field outputField (em/ph).
// Phone input must already be a validated canonical international number.
const getType = require('getType');
const createRegex = require('createRegex');
const sha256Sync = require('sha256Sync');
const emailPattern = createRegex('^[^@\\s]+@[^@\\s]+\\.[^@\\s]+$');
const hiddenPattern = createRegex('[\u0000-\u001F\u007F\u00AD\u200B-\u200D\u2060\uFEFF]');
const phonePattern = createRegex('^\\+[1-9][0-9]{1,14}$');
if (!emailPattern || !hiddenPattern || !phonePattern) return undefined;

function normalizeEmail(raw) {
  if (getType(raw) !== 'string') return undefined;
  const value = raw.trim().toLowerCase();
  if (!value.match(emailPattern)) return undefined;
  if (value.match(hiddenPattern)) return undefined;
  return value;
}

function normalizePhone(raw) {
  if (getType(raw) !== 'string') return undefined;
  const value = raw.trim();
  if (!value.match(phonePattern)) return undefined;
  return value.substring(1);
}

const email = normalizeEmail(data.inputEmail);
const phone = normalizePhone(data.inputPhone);
if (data.outputField === 'em') {
  return email ? sha256Sync(email, {outputEncoding: 'hex'}) : undefined;
}
if (data.outputField === 'ph') {
  return phone ? sha256Sync(phone, {outputEncoding: 'hex'}) : undefined;
}
return undefined;
Normalizacja nadaje danym jednolitą postać. Haszowanie oblicza z tych danych wartość o stałej długości; takie same dane dają ten sam hash. Poprawnie znormalizowany hash może powstać także przed kontenerem serwerowym. Całkowity zakaz haszowania po stronie klienta byłby błędny. Wcześniej zahaszowane dane wymagają osobno zweryfikowanej ścieżki i nie mogą być haszowane ponownie; ten przykład przetwarza wartości surowe. Sam 64-znakowy ciąg szesnastkowy nie dowodzi poprawnej normalizacji.
4. Mapowanie dla odbiorcy i deduplikacja zakupów
Transformacja Augment może dodać obie zmienne jako x-fb-ud-em i x-fb-ud-ph wyłącznie dla tagu Meta. Sprawdzony szablon facebookincubator nadaje tym wartościom pierwszeństwo. Przed publikacją potrzebna jest kontrola faktycznie zainstalowanej wersji, uprawnień i wynikowego obiektu wychodzącego. Token dostępu i identyfikator Pixela są konfigurowane w tagu serwerowym; token nie powinien trafiać do przeglądarki ani URL przykładowej strony.
Kolejność transformacji ma znaczenie: najpierw Augment oblicza dwa hashe z surowych danych, a następna reguła Exclude/Redact usuwa cały obiekt user_data dla tagu Meta. W przeciwnym razie szablon może wrócić do odrzuconego surowego telefonu i mimo to zahaszować wartość. Dla tych dwóch pól powinny pozostać wyłącznie przygotowane x-fb-ud-em/x-fb-ud-ph. Event Enhancement i automatyczne przedłużanie cookies pozostają w tym przykładzie wyłączone, aby zapisane wcześniej dane nie zastępowały po cichu pominiętych wejść. Podgląd tagu musi potwierdzić przypadki poprawne i odrzucone.
Sprawdzony szablon mapuje purchase na Purchase i kopiuje event_id. Pixel w przeglądarce musi otrzymać tę samą nazwę zdarzenia Meta i ten sam identyfikator jako eventID. Wspólny identyfikator zamówienia może być częścią tej wartości, jeżeli typ zdarzenia i sklep pozostają jednoznaczne. Udana odpowiedź HTTP sama nie potwierdza poprawnej deduplikacji ani kompletności pomiaru.
Pola dla innych tagów wymagają osobnego dopuszczenia lub transformacji Redaction. Haszowanie w tagu Meta nie usuwa automatycznie surowych wartości z przychodzącego żądania, obiektu zdarzenia czy innych tagów. Podgląd oraz logi proxy i aplikacji wymagają jawnej kontroli. Haszowanie nie jest szyfrowaniem ani dowodem anonimowości.
5. Znaczenie fbp, fbc i external_id
fbp oraz fbc są przesyłane bez haszowania w formacie oczekiwanym przez Meta. Nie oznacza to anonimowości ani nieistotności tych identyfikatorów. Serwer może odczytać tylko cookies faktycznie obecne w żądaniu; reguły domeny i ścieżki mogą ograniczyć widoczność. Sprawdzony szablon przyjmuje też jawnie przekazane pola x-fb-ck-fbp/x-fb-ck-fbc.
fbc może pochodzić z rzeczywistego fbclid lub istniejącego cookie. Późniejsza wizyta organiczna może więc nadal zawierać identyfikator wcześniejszego kliknięcia. Bez takiego źródła nie należy tworzyć fikcyjnego identyfikatora kliknięcia. Zgody, blokady i warunki cookies powodują także, że fbp nie występuje przy każdej wizycie. Stabilne external_id może dostarczyć dodatkowych informacji do dopasowania, ale nie gwarantuje odzyskania każdego utraconego powiązania.
6. Osobne dowody jakości
Odbiór obejmuje zdarzenia testowe z fikcyjnymi danymi kontaktowymi w Menedżerze zdarzeń, rzeczywistą obecność parametrów, deduplikację pary przeglądarka–serwer, niezmienione ID przy ponowieniach i blokadę wysyłki bez zgody. EMQ i odpowiednie zalecenia są oceniane dla konkretnego zdarzenia. Brak wyniku nie jest zmierzonym zerem, a wzrost punktacji nie dowodzi dodatkowych rzeczywistych zakupów.
Pytania i odpowiedzi
Co dzieje się z numerem krajowym?
Szablon haszujący pomija pole. Wcześniejsza walidacja uwzględniająca kraj musi najpierw utworzyć jednolicie zapisany numer międzynarodowy. Dowolny numer kraju nie jest dopisywany.
Czy e-mail razem z fbp gwarantuje EMQ powyżej 6?
Nie. Dostępność, jakość i rzeczywiste dopasowanie zależą od zbioru zdarzeń. Wdrożenie zapewnia sprawdzalne dane wejściowe, a nie stałą punktację.
Powiązany artykuł: Meta Conversions API: Maksymalizacja Event Match Quality (EMQ) i deduplikacja.
Źródła
- Repozytorium szablonu utrzymywane przez Meta
- Szablon Meta: rzeczywiste przypisanie pól i haszowanie
- sGTM: wspólny format zdarzeń
- sGTM: API szablonów
- Przekształcenia danych dla poszczególnych odbiorców
- Transport Google: pola dla danych udostępnionych przez użytkowników
- Przetwarzanie tagów na serwerze
- Dokumentacja Google Tag Manager
- Meta Conversions API
Powiązane artykuły


