

 English
 Deutsch
 Polski
HTTPS im Browser erzwingen: Wie HSTS wirkt und wo der Schutz endet

Management Summary
HSTS weist den Browser an, eine Website bei späteren Besuchen nur verschlüsselt aufzurufen. Das verhindert den Rückfall auf eine ungeschützte Verbindung, gilt aber nur für die von der Regel erfassten Adressen. Eine über www empfangene Vorgabe schützt nicht automatisch die Basisdomain. Zusätzlich können Websites in eine vorinstallierte Browserliste aufgenommen werden, die früheren Schutz ermöglicht. Diese Entscheidung wirkt langfristig, da eine Entfernung Monate dauern kann und sämtliche erfassten Adressen sicher erreichbar bleiben müssen.
Inhalt
HSTS verpflichtet einen Browser, für einen Host während der Gültigkeit der Regel HTTPS zu verwenden. Dadurch kann eine HTTP-Anfrage bereits vor dem Versand entfallen. Ein sicherer Einstieg ist aber auch anders möglich: Moderne Browser bevorzugen bei getippten Adressen teilweise HTTPS; HTTPS-only-Einstellungen oder ein Preload-Eintrag können HTTPS bereits erzwingen.
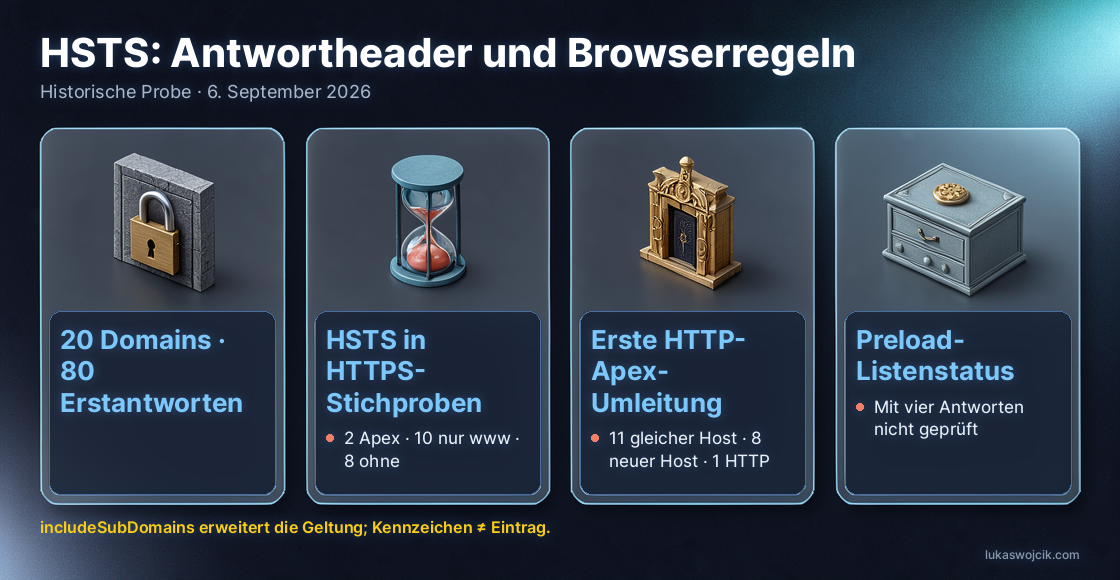
Eine historische Prüfung vom 6. September 2026 fragte zwanzig Domains an je vier Einstiegspunkten ab: Basisdomain und www, jeweils über HTTP und HTTPS. Diese achtzig Erstantworten zeigen erfasste Header und Weiterleitungsziele. Gespeicherte Browserregeln, Preload-Mitgliedschaft und das Verhalten aller Pfade und Subdomains wurden damit nicht geprüft.
Der Host zählt, die Geltung kann nach unten reichen
Ein gültiger Strict-Transport-Security-Header wird aus einer fehlerfreien HTTPS-Antwort für den antwortenden Host übernommen. Ein Header von www.example.com setzt keine Regel für example.com. Mit includeSubDomains gilt die Regel allerdings auch für untergeordnete Namen: Bei www zählt dazu a.www.example.com, bei der Basisdomain zählen www und weitere Subdomains dazu.
Die Geltung bezieht sich auf den Host, nicht nur auf einen URL-Pfad. Auch eine HTTPS-Weiterleitungsantwort kann die Regel setzen, bevor der Browser dem Location-Wert folgt. HTTP-Antworten können HSTS nicht einrichten. Die Laufzeit max-age beginnt beim Empfang und wird durch spätere akzeptierte Header erneuert; gewöhnliches dynamisches HSTS ist nicht automatisch dauerhaft. Dynamisch bedeutet hier: Der Browser lernt die Regel aus einer Website-Antwort statt aus einer vorinstallierten Preload-Liste.
Was die zwanzig Datensätze zeigen
Zwei HTTPS-Antworten der Basisdomains enthielten HSTS: GitHub gab 31.536.000 Sekunden mit includeSubDomains und preload an; Allegro 15.552.000 Sekunden, also 180 Tage, ohne diese Kennzeichen. Die Allegro-Antwort hatte Status 403. Das verhindert für sich genommen nicht die Verarbeitung eines gültigen HSTS-Headers über fehlerfreies HTTPS.
Zehn Datensätze enthielten HSTS nur in der untersuchten HTTPS-www-Antwort. Acht enthielten keinen Header in den beiden untersuchten HTTPS-Antworten. „Kein Header in diesen Antworten“ bedeutet weniger als „nirgends auf der Domain“: Weiterleitungen wurden nicht verfolgt; spätere Pfade könnten einen Header senden. Vorhandene Browserregeln und Preload-Abdeckung wurden nicht untersucht.
Elf erste HTTP-Antworten der Basisdomains leiteten auf HTTPS desselben Hosts um. Acht wechselten zu einem anderen HTTPS-Host. Dazu gehört Bund mit verwaltung.bund.de; nicht alle acht Ziele waren www. Eine Google-Antwort leitete unter Beibehaltung von HTTP auf www um. Drei HTTP-www-Proben meldeten Status 200. HEAD ruft Header ohne Antwortinhalt ab. Da das Werkzeug HEAD verwendete, belegt dieser Status keinen tatsächlich heruntergeladenen Seiteninhalt und keine HTTP-Nutzung aller Browser.
Eine Umleitung setzt noch kein HSTS
Eine HTTP-zu-HTTPS-Weiterleitung auf demselben Host eröffnet die Möglichkeit, HSTS zu lernen, sofern die HTTPS-Antwort einen akzeptablen Header enthält. Die Weiterleitung allein setzt keine Regel. Eine direkte Umleitung von HTTP-Basisdomain zu HTTPS-www lässt einen www-Header nicht nach oben auf die Basisdomain wirken. Auch daraus folgt aber nicht, dass jeder Besuch über HTTP beginnt: Vorhandene Regeln, Preload und HTTPS-Upgrades des Browsers können den Ablauf verändern.
Dass die meisten Besuche mit dem Eintippen der Basisdomain beginnen, wurde nicht gemessen. Ebenso erzwingen ein privates Fenster oder ein neues Profil keine unvermeidliche Klartextanfrage. Entscheidend ist, ob der jeweilige Browser HTTPS bereits vor dem Netzabruf erzwingt oder bevorzugt.
Preload ist eine eigene Entscheidung
Ein Preload-Eintrag kann die HSTS-Regel vor dem ersten Besuch bereitstellen, sofern der Browser diesen Eintrag ausliefert. Das Kennzeichen preload im Header beweist keine Aufnahme; ein positives lokales Prüfergebnis ebenfalls nicht. Die aktuelle Empfehlung auf hstspreload.org befürwortet HSTS, empfiehlt Preloading jedoch nicht allgemein und verweist auf den begrenzten Zusatznutzen neben modernen HTTPS-Upgrades.
Zu den Aufnahmebedingungen gehören ein gültiges Zertifikat, HTTPS-Unterstützung aller betroffenen Subdomains einschließlich interner Namen sowie ein passender HSTS-Header der Basisdomain: mindestens 31.536.000 Sekunden, includeSubDomains und preload. Wird Port 80 bedient, muss die erste Umleitung zu HTTPS auf demselben Host führen. Auch eine zusätzliche Weiterleitung vom HTTPS-Einstieg der Basisdomain muss HSTS tragen.
Der historische Prüfer kennzeichnete einen Datensatz, GitHub, nach den eigenen Kriterien als bereit. Eine Prüfung sämtlicher Subdomains oder einer Preload-Liste fand nicht statt. Daraus lässt sich nicht folgern, dass die übrigen neunzehn Domains in keiner Browserliste stehen. Headeranweisungen sind unabhängig von Groß- und Kleinschreibung; includeSubdomains mit kleinem d ist deshalb kein Fehler.
Aufnahme und Entfernung hängen von der Verteilung an Browser ab. Eine Entfernung ist keine sofortige Rücknahme: Der Dienst beschreibt Verzögerungen von Monaten und garantiert keinen Zeitpunkt für andere Browser. Das preload-Kennzeichen gehört deshalb nicht automatisch an das Ende jeder HSTS-Anleitung.
Der historische Befund dieser Website
Die gespeicherten Erstantworten für lukaswojcik.com enthielten keinen HSTS-Header. Die HTTP-Basisadresse leitete direkt zu HTTPS-www um; der HTTPS-www-Einstieg leitete anschließend auf /en/. Dieser Sprachpfad lag außerhalb des Vier-Antworten-Tests. Das ist ein datierter Befund und keine Aussage, dass jede heutige Antwort dieser Website ohne HSTS erfolgt.
Eine HTTPS-Weiterleitung der Basisdomain kann eine eigene Regel tragen. Die Abdeckung von Subdomains erfordert ausdrücklich includeSubDomains; ein Header auf der Basisdomain allein erfasst nicht automatisch alle Unterdomains. Eine Bestandsaufnahme zum heutigen Zustand stillgelegter oder interner Hosts enthält die historische Probe nicht.
Vier Antworten nachvollziehbar prüfen
Das folgende Bash-Beispiel stellt bewusst vier HEAD-Anfragen ohne Verfolgung der Weiterleitungen. Die example.com-Adressen sind Platzhalter. Vollständige Header werden gespeichert, Verbindungsfehler gemeldet und alle vier Einstiegspunkte abgearbeitet. Die TLS-Zertifikatsprüfung bleibt eingeschaltet.
#!/usr/bin/env bash
set -u
out=$(mktemp -d) || exit 1
failed=0
index=0
for url in http://example.com/ https://example.com/ \
           http://www.example.com/ https://www.example.com/; do
  index=$((index + 1))
  printf '\n%s\n' "$url"
  if curl --silent --show-error --head --proto '=http,https' \
      --connect-timeout 10 --max-time 20 \
      -D "$out/$index.headers" -o /dev/null \
      -w 'status=%{http_code}\n' "$url"; then
    cat "$out/$index.headers"
  else
    printf 'Request failed: %s\n' "$url" >&2
    failed=1
  fi
done
printf '\nSaved first-response headers: %s\n' "$out"
exit "$failed"
HEAD kann sich in einer konkreten Installation von GET unterscheiden. Eine umfassendere Prüfung verfolgt relevante Weiterleitungen mit dokumentierter Methode und Hostzuordnung, prüft bei Bedarf GET-Antworten und die Headersyntax und betrachtet Browserregeln sowie aktuellen Preload-Status getrennt. HTTP 200, ein fehlender Header und ein Transportfehler sind keine austauschbaren Befunde.
Der HSTS- und Preload-Reifeprüfer bietet diese erste Bestandsaufnahme. Die geprüfte Implementierung stellt vier HEAD-Proben auf Erstantworten und führt keine vollständige Analyse der Umleitungsketten durch. Die Bereitschaftsanzeige ist vorläufig; der einfache Headerparser validiert nicht jeden Fall fehlerhafter oder mehrfacher Anweisungen vollständig.
Fragen und Antworten
Warum bleibt HSTS über HTTP unbeachtet?
Eine nicht authentisierte Antwort könnte unterwegs verändert werden. Deshalb wird HSTS nur über eine gültige sichere Verbindung übernommen. Ein über HTTP empfangener Header kann die Regel weder einrichten noch löschen.
Dauert ein Ausfall durch ein abgelaufenes Zertifikat das ganze max-age?
Nein. Eine aktive HSTS-Regel verhindert das übliche Übergehen einer Zertifikatswarnung. Die Reparatur von Zertifikat und TLS-Konfiguration kann den Zugriff jedoch unmittelbar wieder ermöglichen. Das Abwarten des Regelablaufs ist keine notwendige Lösung. Die Zertifikatserneuerung bleibt für jeden erfassten Host zu überwachen.
Wie gelingt eine schrittweise Einführung?
Zunächst müssen HTTPS und Zertifikatsbetrieb auf den vorgesehenen Hosts funktionieren. Eine kurze Regel wie max-age=300 begrenzt die Dauer einer neuen dynamischen Einstellung. Eine bereits gespeicherte längere Regel wird erst beim Empfang der Aktualisierung verkürzt. Längere Stufen benötigen Überwachung und Zeit für den Ablauf der vorherigen Stufe. includeSubDomains verlangt eine Bestandsaufnahme betroffener Hosts. Preloading bleibt eine getrennte, bewusste Entscheidung.
Was entfernt max-age=0?
Über gültiges HTTPS empfangen, entfernt der Wert die dynamische Regel dieses Hosts. Das bloße Weglassen des Headers löscht eine vorhandene Regel nicht. Eine übergeordnete Regel mit Subdomain-Abdeckung, eine separat gespeicherte Regel eines untergeordneten Hosts oder Preload-Abdeckung können HTTPS weiterhin erzwingen. Für die Entfernung aus Preload gilt ein eigenes Verfahren.
Muss die Basisdomain als Hauptseite besucht werden?
Nein. Eine gültige HTTPS-Antwort der Basisdomain kann die Regel auch beim Abruf einer Ressource setzen, sofern der Browser die Anfrage tatsächlich stellt und die Antwort verarbeitet. Auch Preload oder eine passende übergeordnete Regel können Schutz bereitstellen. Ein Abruf allein von www vermittelt keine bislang unbekannte Regel der Basisdomain.
Was geschieht mit ausdrücklich angegebenen HTTP-Ports?
Für einen erfassten Host stellt HSTS HTTP auf HTTPS um. Ein ausdrücklich angegebener Port 80 wird zu 443, ein anderer ausdrücklicher Port bleibt erhalten. Ein reiner HTTP-Dienst auf Port 8080 wechselt daher nicht automatisch zu HTTPS-Port 443 und kann nach der Umstellung fehlschlagen.
Passend dazu


