

 English
 Deutsch
 Polski
Wymuszanie HTTPS w przeglądarce: działanie HSTS i granice ochrony

Management Summary
HSTS nakazuje przeglądarce korzystać z szyfrowanego połączenia z witryną przy kolejnych wizytach. Ogranicza powrót do niezabezpieczonej drogi, ale obejmuje tylko adresy wskazane przez regułę. Zasada otrzymana z adresu www nie chroni automatycznie domeny bez www. Niektóre strony trafiają też na listę wbudowaną w przeglądarki, umożliwiającą wcześniejszą ochronę. Jest to zobowiązanie długoterminowe: usunięcie może trwać miesiące, a wszystkie objęte adresy muszą nadal działać bezpiecznie.
Spis treści
HSTS nakazuje przeglądarce używać HTTPS dla hosta podczas obowiązywania reguły. Może dzięki temu zapobiec wysłaniu żądania HTTP. Nie jest jednak jedyną drogą do bezpiecznego początku wizyty: współczesne przeglądarki mogą preferować HTTPS dla wpisanych adresów, a tryb HTTPS-only lub wpis preload może już wymuszać HTTPS.
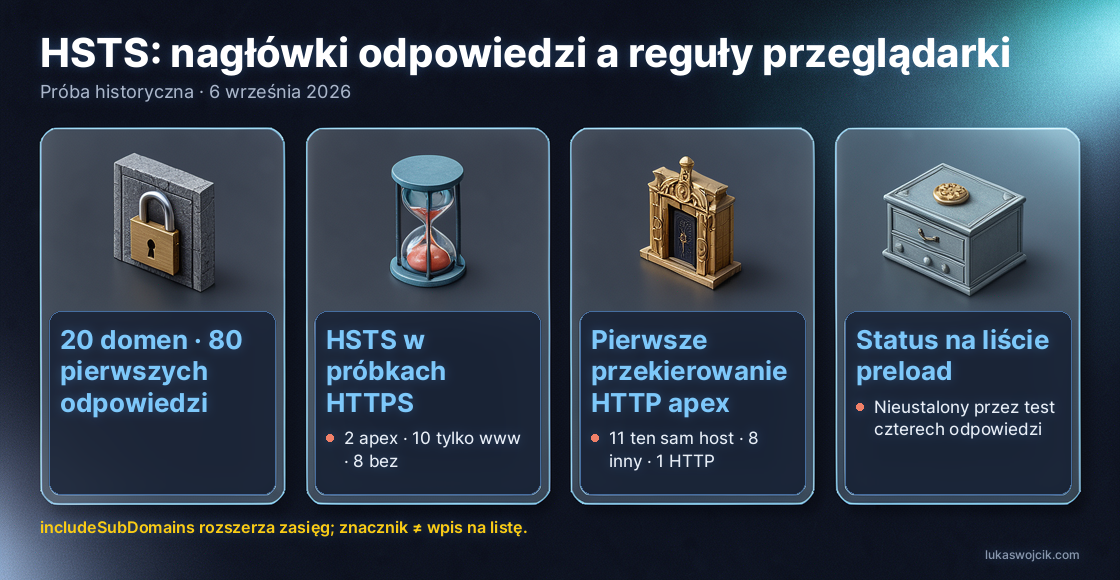
Historyczna kontrola z 6 września 2026 r. sprawdziła dwadzieścia domen pod czterema punktami wejścia: domeną bazową i www, przez HTTP oraz HTTPS. Osiemdziesiąt pierwszych odpowiedzi pokazuje zapisane nagłówki i cele przekierowań. Nie ustala zapisanych reguł przeglądarki, obecności na liście preload ani zachowania wszystkich ścieżek i subdomen.
Liczy się host, a zasięg może obejmować nazwy podrzędne
Poprawny nagłówek Strict-Transport-Security jest przyjmowany z bezbłędnej odpowiedzi HTTPS dla odpowiadającego hosta. Nagłówek z www.example.com nie ustawia reguły dla example.com. Z includeSubDomains reguła obejmuje jednak również nazwy podrzędne: dla www także a.www.example.com, a dla domeny bazowej — www i inne subdomeny.
Zasięg dotyczy hosta, a nie jednej ścieżki URL. Nagłówek w odpowiedzi przekierowania HTTPS może ustawić regułę przed przejściem pod Location. Odpowiedź HTTP nie ustanawia HSTS. Czas max-age jest liczony od odbioru i odnawiany przez późniejsze zaakceptowane nagłówki; zwykły dynamiczny HSTS nie jest automatycznie bezterminowy. Dynamiczny oznacza tutaj regułę poznaną z odpowiedzi witryny, a nie z listy preload dostarczanej z przeglądarką.
Co pokazują historyczne rekordy
Dwie odpowiedzi HTTPS domen bazowych zawierały HSTS: GitHub deklarował 31 536 000 sekund z includeSubDomains i preload, a Allegro 15 552 000 sekund, czyli 180 dni, bez tych znaczników. Odpowiedź Allegro miała status 403. Sam status nie uniemożliwia przyjęcia poprawnego nagłówka HSTS przez prawidłowe HTTPS.
Dziesięć rekordów zawierało HSTS tylko w badanej odpowiedzi HTTPS www. Osiem nie zawierało nagłówka w żadnej z dwóch badanych odpowiedzi HTTPS. „Brak w tych odpowiedziach” nie oznacza „brak w całej domenie”: przekierowania nie były śledzone, a dalsze ścieżki mogły wysyłać nagłówek. Nie sprawdzono istniejących reguł przeglądarki ani pokrycia preload.
Jedenaście pierwszych odpowiedzi HTTP domen bazowych przekierowywało do HTTPS na tym samym hoście. Osiem zmieniało host na inny HTTPS. W tej grupie Bund kierował do verwaltung.bund.de, więc nie wszystkie osiem celów używało www. Jedna odpowiedź Google przekierowywała do www z zachowaniem HTTP. Trzy próbki HTTP www zwracały status 200. HEAD pobiera nagłówki bez treści odpowiedzi. Narzędzie używało HEAD, dlatego status nie dowodzi faktycznego pobrania treści strony ani korzystania z HTTP przez wszystkie przeglądarki.
Przekierowanie samo nie ustanawia HSTS
Przekierowanie HTTP do HTTPS na tym samym hoście stwarza możliwość poznania HSTS, jeżeli odpowiedź HTTPS zawiera akceptowalny nagłówek. Samo przekierowanie nie ustawia reguły. Bezpośrednie przejście z HTTP domeny bazowej do HTTPS www nie rozszerza nagłówka www w górę na domenę bazową. Nie dowodzi też, że każda wizyta zaczęła się przez HTTP: istniejące reguły, preload i aktualizowanie adresów do HTTPS w przeglądarce mogą zmienić przebieg.
Nie zmierzono, czy większość wizyt zaczyna się od wpisania domeny bazowej. Okno prywatne lub nowy profil również nie oznaczają nieuniknionego żądania bez szyfrowania. Istotne jest, czy dana przeglądarka wymusza lub preferuje HTTPS przed rozpoczęciem żądania sieciowego.
Preload jest oddzielną decyzją
Wpis preload może dostarczyć regułę HSTS przed pierwszą wizytą, jeżeli przeglądarka zawiera ten wpis. Znacznik preload w nagłówku nie dowodzi obecności na liście; pozytywny wynik lokalnego testu także nie. Aktualne zalecenia hstspreload.org popierają HSTS, lecz nie zalecają ogólnie preload, wskazując ograniczoną dodatkową korzyść obok współczesnych aktualizacji do HTTPS.
Warunki zgłoszenia obejmują ważny certyfikat, HTTPS dla wszystkich objętych subdomen, w tym wewnętrznych, oraz odpowiedni nagłówek domeny bazowej: co najmniej 31 536 000 sekund, includeSubDomains i preload. Jeżeli obsługiwany jest port 80, pierwsze przekierowanie musi prowadzić do HTTPS tego samego hosta. Dodatkowe przekierowanie z bazowego punktu HTTPS również musi zawierać HSTS.
Historyczne narzędzie oznaczyło jeden rekord, GitHub, jako gotowy według własnych kryteriów. Nie sprawdzało wszystkich subdomen ani listy preload. Nie ma podstaw do wniosku, że pozostałych dziewiętnaście domen nie występowało na żadnej liście przeglądarki. Wielkość liter dyrektyw nie ma znaczenia, więc includeSubdomains z małym d nie jest błędem.
Dodanie i usunięcie wpisu zależy od dystrybucji do przeglądarek. Usunięcie nie jest natychmiastowym wycofaniem: serwis opisuje opóźnienia liczone w miesiącach i nie gwarantuje terminu dla innych przeglądarek. Znacznik preload nie powinien zatem automatycznie kończyć każdej instrukcji wdrażania HSTS.
Historyczny wynik tej witryny
Zapisane pierwsze odpowiedzi dla lukaswojcik.com nie zawierały HSTS. Bazowy adres HTTP kierował bezpośrednio do HTTPS www, a główny adres HTTPS www przekierowywał dalej do /en/. Ścieżka językowa pozostawała poza testem czterech odpowiedzi. Jest to obserwacja z konkretnej daty, a nie twierdzenie o braku HSTS we wszystkich dzisiejszych odpowiedziach witryny.
Przekierowanie HTTPS domeny bazowej może zawierać własną regułę. Objęcie subdomen wymaga jawnego includeSubDomains; sam nagłówek domeny bazowej nie obejmuje automatycznie wszystkich subdomen. Próba historyczna nie zawiera inwentaryzacji potwierdzającej obecny stan wycofanych lub wewnętrznych hostów.
Przejrzysta kontrola czterech odpowiedzi
Poniższy przykład Bash celowo wysyła cztery żądania HEAD bez śledzenia przekierowań. Adresy example.com są symbolami zastępczymi. Pełne nagłówki zostają zapisane, błędy połączenia są zgłaszane, a test obejmuje wszystkie cztery punkty wejścia. Weryfikacja certyfikatu TLS pozostaje włączona.
#!/usr/bin/env bash
set -u
out=$(mktemp -d) || exit 1
failed=0
index=0
for url in http://example.com/ https://example.com/ \
           http://www.example.com/ https://www.example.com/; do
  index=$((index + 1))
  printf '\n%s\n' "$url"
  if curl --silent --show-error --head --proto '=http,https' \
      --connect-timeout 10 --max-time 20 \
      -D "$out/$index.headers" -o /dev/null \
      -w 'status=%{http_code}\n' "$url"; then
    cat "$out/$index.headers"
  else
    printf 'Request failed: %s\n' "$url" >&2
    failed=1
  fi
done
printf '\nSaved first-response headers: %s\n' "$out"
exit "$failed"
HEAD może różnić się od GET w konkretnej instalacji. Pełniejszy audyt śledzi istotne przekierowania z zapisaniem metody i hosta, w razie potrzeby sprawdza odpowiedzi GET i składnię nagłówków, a osobno bada reguły przeglądarki oraz bieżący status preload. HTTP 200, brak nagłówka i błąd transportu nie są równoważnymi wynikami.
Kontrola gotowości HSTS i preload zapewnia taki wstępny spis. Sprawdzona implementacja wykonuje cztery próby HEAD pierwszych odpowiedzi, bez pełnego audytu łańcuchów przekierowań. Ocena gotowości jest wstępna, a prosty parser nie waliduje w pełni wszystkich przypadków błędnych lub wielokrotnych dyrektyw.
Pytania i odpowiedzi
Dlaczego HSTS przez HTTP jest ignorowane?
Nieuwierzytelniona odpowiedź może zostać zmieniona w sieci. HSTS jest więc przyjmowane wyłącznie przez prawidłowe bezpieczne połączenie. Nagłówek odebrany przez HTTP nie ustanawia ani nie usuwa reguły.
Czy wygasły certyfikat powoduje awarię przez całe max-age?
Nie. Aktywna reguła HSTS uniemożliwia zwykłe obejście ostrzeżenia certyfikatu, ale naprawa certyfikatu i konfiguracji TLS może od razu przywrócić dostęp. Czekanie na wygaśnięcie reguły nie jest wymaganym rozwiązaniem. Odnawianie certyfikatów nadal wymaga monitorowania dla każdego objętego hosta.
Jak przeprowadzić wdrożenie stopniowo?
Najpierw HTTPS i obsługa certyfikatów muszą działać na przewidzianych hostach. Krótka reguła, np. max-age=300, ogranicza czas nowego ustawienia dynamicznego. Nie skraca jednak wcześniej zapisanej dłuższej reguły, dopóki przeglądarka nie odbierze aktualizacji. Dłuższe etapy wymagają monitorowania i czasu na wygaśnięcie poprzedniego etapu. includeSubDomains wymaga inwentaryzacji objętych hostów. Preload pozostaje osobną, świadomą decyzją.
Co usuwa max-age=0?
Odebrane przez prawidłowe HTTPS usuwa dynamiczną regułę danego hosta. Samo pominięcie nagłówka nie kasuje istniejącej reguły. Reguła nadrzędna obejmująca subdomeny, osobno zapisana reguła hosta podrzędnego lub preload nadal mogą wymuszać HTTPS. Usunięcie z preload ma odrębną procedurę.
Czy domena bazowa musi zostać odwiedzona jako główna strona?
Nie. Poprawna odpowiedź HTTPS domeny bazowej może ustawić regułę także przy pobieraniu zasobu, o ile przeglądarka faktycznie wyśle żądanie i przetworzy odpowiedź. Preload lub właściwa reguła nadrzędna również mogą zapewniać ochronę. Samo żądanie do www nie uczy przeglądarki nieznanej wcześniej reguły domeny bazowej.
Co dzieje się z jawnie podanymi portami HTTP?
Dla objętego hosta HSTS zmienia HTTP na HTTPS. Jawny port 80 staje się portem 443, a inny jawny port pozostaje bez zmian. Usługa wyłącznie HTTP na porcie 8080 nie przechodzi więc automatycznie na HTTPS na porcie 443 i może po zmianie przestać działać.
Powiązane artykuły


