

 English
 Deutsch
 Polski
Jak automatyzować kopie zapasowe Raspberry Pi na UniFi NAS

Management Summary
Automatyczne kopie regularnie zapisują wybrane dane aplikacji Raspberry Pi na UniFi NAS, czyli urządzeniu do przechowywania plików w sieci lokalnej. Drugi egzemplarz pomaga odzyskać utracone lub uszkodzone dane bez codziennego ręcznego kopiowania. Artykuł wyjaśnia zabezpieczenie plików i baz danych. Nie jest to pełna kopia komputera: odtwarzanie wymaga próby, a dodatkowa kopia offline lub poza budynkiem chroni przed awarią obejmującą oba urządzenia.
Przejdź do interaktywnego przykładu ↓
Spis treści
Codzienna kopia na UniFi UNAS Pro zapewnia drugie miejsce przechowywania danych aplikacji Raspberry Pi. Przykład obejmuje wybrane katalogi i bazy MySQL, zapisywane przez SMB, czyli protokół udostępniania plików w sieci. Pełny plan odtwarzania wymaga jeszcze prób przywracania oraz osobnej kopii offline lub poza lokalizacją.
Wymagania i zakres
Przykład zakłada konto Linux pi, katalog domowy /home/pi, Bash oraz klienta eksportu zgodnego z MySQL. Nazwa konta, numeryczne identyfikatory użytkownika i grupy, nazwy baz oraz katalogi źródłowe muszą odpowiadać instalacji. Konto kopii zapasowej potrzebuje prawa odczytu wszystkich źródeł. Kopiowanie katalogu działającej bazy Docker za pomocą tar może połączyć pliki z różnych chwil. Baza może zmieniać jeden plik, gdy inny jest już kopiowany. Dlatego ten przykład korzysta z eksportu bazy danych zamiast zwykłej kopii zmieniającego się katalogu.
1. Przygotowanie NAS
W UniFi Drive udział Pi_Backups stanowi miejsce docelowe. Osobne konto kopii zapasowej potrzebuje prawa zapisu do udziału i poświadczeń usług plikowych SMB. Hasło konsoli UniFi nie musi być hasłem SMB. Usługa SMB musi być włączona; dokładne nazwy opcji zależą od wersji Drive.
2. Montowanie udziału SMB
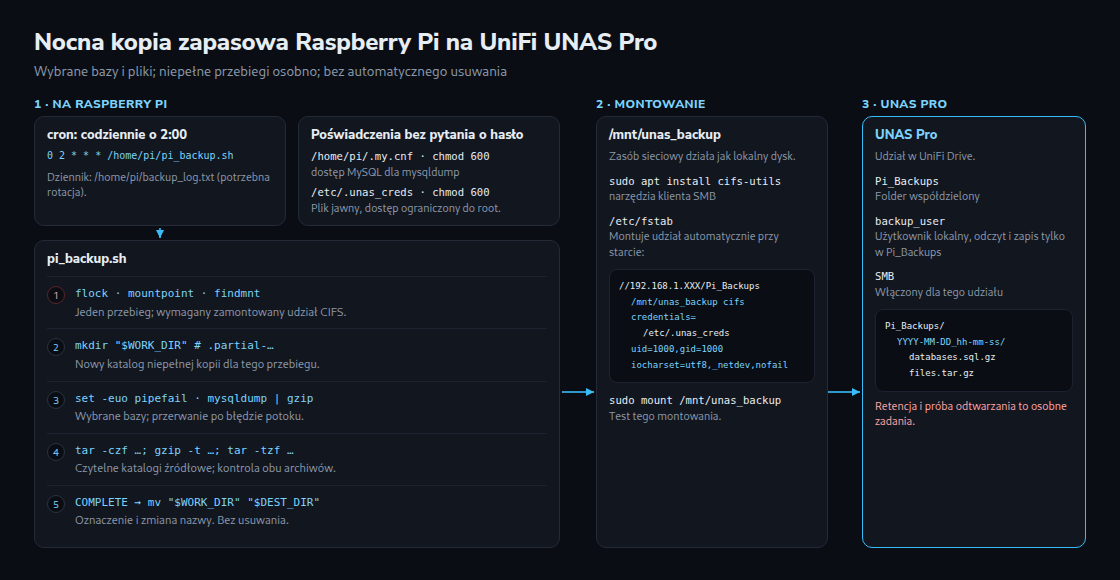
Pakiet cifs-utils udostępnia narzędzie do montowania udziałów SMB. Poniższa konfiguracja wymaga uprawnień administracyjnych:
sudo apt update
sudo apt install cifs-utils
sudo mkdir -p /mnt/unas_backup
Plik utworzony poleceniem sudo nano /etc/.unas_creds zawiera dwa wiersze:
username=backup_user
password=REPLACE_WITH_SMB_PASSWORD
Hasło pozostaje w tym pliku zwykłym tekstem. Uprawnienia ograniczają dostęp; kropka na początku nazwy nie szyfruje danych. Właścicielem pliku musi być root:
sudo chown root:root /etc/.unas_creds
sudo chmod 600 /etc/.unas_creds
Poniższy wpis należy do /etc/fstab. Adres i nazwa udziału są przykładowe. UID i GID 1000 muszą odpowiadać kontu kopii zapasowej; rzeczywiste wartości pokazuje id pi. Nadal obowiązują również uprawnienia po stronie NAS.
//192.168.1.XXX/Pi_Backups /mnt/unas_backup cifs credentials=/etc/.unas_creds,uid=1000,gid=1000,iocharset=utf8,_netdev,nofail 0 0sudo mount /mnt/unas_backup sprawdza konkretnie ten punkt montowania. Opcja nofail pozwala kontynuować rozruch bez NAS. Brak montowania nadal uniemożliwia kopię; po przywróceniu NAS konieczne jest ponowne montowanie. SMB nie oznacza automatycznie szyfrowanego przesyłania. Wymagania szyfrowania potrzebują osobnej konfiguracji i kontroli.
3. Dostęp do bazy danych
Plik /home/pi/.my.cnf należy do konta wykonującego zadanie i zawiera poniższe poświadczenia bazy. Polecenie chmod 600 /home/pi/.my.cnf ogranicza dostęp. Osobne konto bazy potrzebuje uprawnień wymaganych przez wybrane opcje eksportu, także dla procedur i zdarzeń.
[client]
user=backup_user
password=REPLACE_WITH_DATABASE_PASSWORD
4. Skrypt kopii zapasowej
Poniższy skrypt należy zapisać jako /home/pi/pi_backup.sh. Przed użyciem nazwy app1 app2 i zawartość TARGET_FOLDERS wymagają zastąpienia rzeczywistymi bazami i katalogami. W przypadku MariaDB osobnej kontroli wymagają klient mariadb-dump i dostępne opcje.
#!/bin/bash
set -euo pipefail
umask 077
PATH=/usr/local/bin:/usr/bin:/bin
NAS_MOUNT="/mnt/unas_backup"
TARGET_FOLDERS=(/var/www/html /etc/nginx)
DATABASES=(app1 app2)
exec 9>/home/pi/.pi-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
mountpoint -q "$NAS_MOUNT" || { echo "NAS is not mounted" >&2; exit 1; }
[[ $(findmnt -n -o FSTYPE --target "$NAS_MOUNT") == cifs ]] || exit 1
BACKUP_ID=$(date +%Y-%m-%d_%H-%M-%S)
WORK_DIR="$NAS_MOUNT/.partial-$BACKUP_ID"
DEST_DIR="$NAS_MOUNT/$BACKUP_ID"
mkdir -- "$WORK_DIR"
trap 'echo "Backup failed; incomplete directory: $WORK_DIR" >&2' ERR
mysqldump --defaults-extra-file=/home/pi/.my.cnf   --single-transaction --routines --events --triggers   --databases "${DATABASES[@]}" | gzip > "$WORK_DIR/databases.sql.gz"
gzip -t "$WORK_DIR/databases.sql.gz"
tar -czf "$WORK_DIR/files.tar.gz" -- "${TARGET_FOLDERS[@]}"
tar -tzf "$WORK_DIR/files.tar.gz" > /dev/null
printf '%s\n' "$BACKUP_ID" > "$WORK_DIR/COMPLETE"
mv -- "$WORK_DIR" "$DEST_DIR"
echo "Backup written: $DEST_DIR"
Opcja pipefail ujawnia błędy eksportu, które poprawnie zakończony gzip mógłby ukryć. Błąd zrzutu lub archiwizacji plików przerywa ten liniowy przebieg. Niepełna kopia pozostaje w katalogu z prefiksem .partial-; katalog docelowy powstaje dopiero po obu kontrolach archiwów. Kontrole mogą wykryć uszkodzone pliki archiwum. Nawet czytelne archiwum może jednak nie zawierać potrzebnej bazy lub pliku konfiguracji. Dopiero próba przywracania pokazuje, czy aplikacja działa z zapisanymi danymi.
Opcja --single-transaction zapewnia spójny stan tabel transakcyjnych, takich jak InnoDB. Ta gwarancja nie obejmuje tabel bez obsługi transakcji ani zmian struktury bazy podczas eksportu, na przykład dodawania kolumny. Takie przypadki wymagają innej strategii kopii. Pliki kopiowane później nie odpowiadają automatycznie tej samej chwili co baza. Aplikacje łączące przesłane pliki z rekordami bazy potrzebują uzgodnionej przerwy technicznej albo odpowiedniej procedury migawek.
5. Harmonogram i kontrola
Po chmod +x /home/pi/pi_backup.sh potrzebny jest udany ręczny przebieg z tego samego konta. Poniższy wpis w crontab -e konta pi uruchamia zadanie o 02:00 w lokalnej strefie czasowej usługi cron:
0 2 * * * /home/pi/pi_backup.sh >> /home/pi/backup_log.txt 2>&1Każdy przebieg dopisuje wiersze do tego samego dziennika. Regularna rotacja rozpoczyna nowy plik i usuwa starsze dzienniki zgodnie z osobną regułą przechowywania. Zapobiega to nieograniczonemu wzrostowi pliku. Monitoring musi wykrywać błędy oraz brak świeżych, ukończonych kopii. Skrypt celowo nie usuwa starych archiwów. Reguła przechowywania określa, jak długo pozostają dostępne ukończone kopie. Przed usunięciem starej kopii potrzebna jest kontrola wolnego miejsca, nieukończonych kopii oraz najnowszej kopii, która przeszła próbę przywracania.
Pytania i odpowiedzi
Czy kopia obejmuje całe Raspberry Pi?
Nie. Kopia zawiera wybrane bazy aplikacji i katalogi. Instalacja systemu, konfiguracja rozruchu, konta bazy oraz pominięte usługi wymagają osobno opisanej procedury odtwarzania.
Kiedy kopia jest użyteczna?
Dopiero próba na odizolowanym systemie testowym potwierdza możliwość odtworzenia. Potrzebne są zgodna wersja bazy, import SQL, rozpakowanie plików i test aplikacji. Kontrola rozmiaru gzip ani znacznik COMPLETE nie zastępują takiej próby.
Dlaczego nie ma automatycznego usuwania?
Usunięcie starych kopii po niesprawdzonym przebiegu może zniszczyć ostatni użyteczny punkt odtwarzania. Osobna reguła retencji musi uwzględniać udane próby przywracania i wolne miejsce.
Zrozum przez eksperyment
Do jakiego momentu cofnie Cię awaria?
Przesuń moment awarii i zmień odstęp między kopiami. Porównaj ostatni zapisany stan z czasem potrzebnym na przywrócenie działania.
Punkty: udane kopie. Pomarańczowy: nieudany zapis. Czerwona linia: awaria. Zacieniony obszar: czas od ostatniego zapisanego stanu.
- Ostatni zapisany stan
- Okres nieobjęty kopią
- Założony czas niedostępności
Uproszczony model: o godzinie 0 istnieje sprawdzona kopia. Kolejne kopie zapisują stan i kończą się natychmiast o zaplanowanej godzinie; awaria dokładnie w tym momencie następuje później. Opcjonalnie nie udaje się tylko ostatni zaplanowany zapis po godzinie 0. Bez replikacji logów, czasu wykonywania kopii, retencji i ilości danych. Okres pokazuje potencjalnie niezapisane zmiany; czas odtwarzania jest Twoim założeniem, a nie pomiarem ani gwarancją RTO/RPO.
Ten moduł działa w przeglądarce i nie wysyła ani nie zapisuje wpisanych danych.
Zrozum przez eksperyment
Jedna minuta: znajdziesz błąd?
Ostatnia poprawna kopia: 23 godziny temu. Odtwarzanie: 2 godziny. Z jakiego okresu mogą zniknąć zmiany po przywróceniu kopii?
Zapisany stan ma 23 godziny. Dwie godziny opisują przywracanie działania. Wiek danych i czas niedostępności to różne wielkości; liczba zmian objętych utratą zależy od pracy systemu.
Zgadnij!
Odkrywaj
Zgadnij!
Najpierw wpisz swój szacunek. Potem odkryj obliczenie, wynik i różnicę.
PNG z ustawieniami, wynikiem i adresem artykułu. Powstaje lokalnie dopiero po kliknięciu.
Ćwiczenia obliczają wyniki w przeglądarce. Moduł nauki nie wysyła Twoich odpowiedzi.
Jedna decyzja, dwa skutki
Uproszczony model edukacyjny
Jedna decyzja, dwa skutki
Rzadko istnieje tylko jedno dobre rozwiązanie. Wybierz opcję i porównaj skutki.
Przejdź do powiązanego artykułu →
Te przykłady działają tylko w Twojej przeglądarce. Nie zakłócają prawdziwych systemów.
PNG z ustawieniami, wynikiem i adresem artykułu. Powstaje lokalnie dopiero po kliknięciu.
Pojedynek technologii
Uproszczony model edukacyjny
Pojedynek technologii
Te same warunki, dwie metody. Zmieniaj liczby i obserwuj, jak zmienia się porównanie.
Przejdź do powiązanego artykułu →
Te przykłady działają tylko w Twojej przeglądarce. Nie zakłócają prawdziwych systemów.
PNG z ustawieniami, wynikiem i adresem artykułu. Powstaje lokalnie dopiero po kliknięciu.
Powiązane artykuły


