English
 Deutsch
 Polski
WireGuard & Tailscale DMZ: Sicherer externer Zugriff auf Home Assistant und eigene Server
Teil 5 von 6 der Reihe Home Assistant ohne Cloud

Inhalt
Ein privater VPN-Zugang kann Home Assistant und Verwaltungsoberflächen aus dem öffentlich erreichbaren Web nehmen. Der Fernzugriff erfolgt dann über zugelassene Geräte und einen verschlüsselten Tunnel. Das verkleinert die Angriffsfläche, ersetzt aber keine Updates, Anwendungsanmeldung oder sorgfältige Zugriffsregeln.
Was sich gegenüber einer Webfreigabe ändert
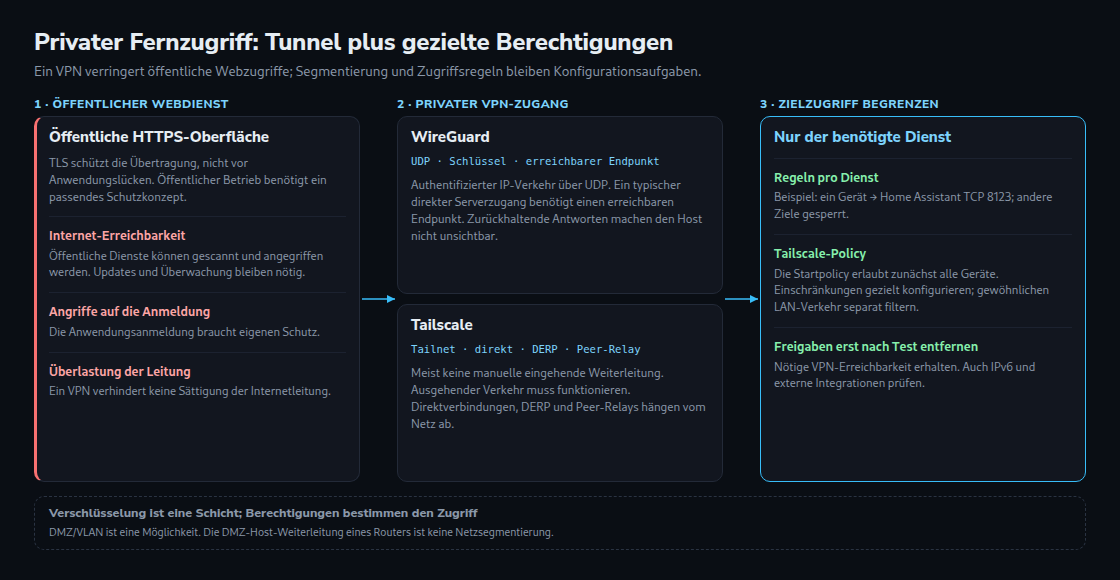
Eine öffentliche HTTPS-Oberfläche bleibt aus dem Internet ansprechbar. TLS schützt die Übertragung, behebt jedoch keine Schwachstellen der Anwendung. Ein VPN beschränkt den Zugang auf berechtigte Gegenstellen. Öffentlich betriebene Webdienste können trotzdem eine begründete Architekturentscheidung sein; entscheidend sind Zweck, Schutz und Betrieb.
Ein Tunnel schützt nicht automatisch vor der Überlastung der Internetleitung. Auch der VPN-Endpunkt und die übrigen Dienste brauchen Schutz. Die Aussage „keine Webfreigabe“ bedeutet weder „unsichtbarer Rechner“ noch „vollständiges Zero Trust“.
WireGuard und Tailscale im Vergleich
WireGuard verschlüsselt IP-Verkehr über UDP und authentifiziert Gegenstellen mit Schlüsseln. Linux bietet eine Kernel-Implementierung; andere Plattformen nutzen andere Implementierungen. Das zurückhaltende Antwortverhalten erschwert einfache Dienstscans, macht aber nicht den gesamten Host unsichtbar. Für einen typischen direkt erreichbaren Server muss ein UDP-Endpunkt erreichbar sein. Läuft WireGuard auf dem Router, genügt eine passende Firewallfreigabe; hinter dem Router kann zusätzlich eine Portweiterleitung nötig sein. CGNAT kann eine direkte eingehende Verbindung verhindern.
Tailscale ergänzt WireGuard um Geräteverwaltung, Verbindungsaufbau und Zugriffsregeln. Meist ist keine manuelle eingehende Portweiterleitung nötig. Ausgehende Verbindungen und deren Antwortverkehr müssen dennoch erlaubt sein. Direkte UDP-Verbindungen sind nicht immer möglich; dann kommen Relays zum Einsatz. DERP leitet verschlüsselte Daten weiter, und aktuelle Versionen unterstützen zusätzlich Peer-Relays. Eine restriktive Firewall kann auch diese Wege verhindern.
DMZ, VLAN und Zugriffsrechte
Eine DMZ ist ein abgegrenztes Netzsegment mit kontrollierten Verbindungen zu anderen Netzen. Ein VLAN kann diese Trennung unterstützen; die Firewallregeln schaffen die eigentliche Zugriffsbeschränkung. Ein VPN-Gateway in einer solchen Zone ist eine Möglichkeit. Ein direkt auf dem Zielserver betriebener Client kann ebenfalls eng begrenzt werden. Die „DMZ-Host“-Funktion vieler Heimrouter, die eingehenden Verkehr breit weiterleitet, ist keine solche Segmentierung.
Ein konkretes Ziel ist beispielsweise: ein bestimmtes Mobilgerät darf nur den Home-Assistant-Server auf TCP 8123 erreichen. SSH, NAS und andere Subnetze bleiben gesperrt. Der tatsächlich konfigurierte Dienstport ist maßgeblich. Das funktioniert nur mit passenden Routen und wirksamen Regeln auf dem gesamten Weg.
Tailscale verwaltet Regeln zentral und verteilt die Durchsetzung auf die Geräte. Eine neue Tailnet-Standardrichtlinie erlaubt zunächst die Kommunikation aller Geräte; eingeschränkter Zugriff entsteht erst durch eine passende Policy. Grants oder ACLs ersetzen nicht die Firewall für gewöhnlichen LAN-Verkehr. Bei einem Subnet-Router verändert standardmäßiges SNAT die sichtbare Quelladresse; eine nachgelagerte Firewall sieht daher möglicherweise nur den Router.
Umstellung kontrolliert durchführen
Vor dem Entfernen alter Webfreigaben muss der VPN-Zugang von einem externen Netz getestet sein. Zusätzlich sind unerlaubte Ziele, IPv6-Freigaben, Namensauflösung und der Zugang nach einem Neustart zu prüfen. Ein Rückweg über lokale Verwaltung verhindert eine Aussperrung. Öffentliche Webhooks oder andere externe Integrationen benötigen gegebenenfalls weiterhin einen gesonderten Zugangsweg.
Fragen und Antworten
Warum funktionieren IP-Adressen, aber interne Namen nicht?
Routing und DNS sind getrennte Aufgaben. WireGuard selbst verteilt keine DNS-Konfiguration; Werkzeuge wie wg-quick unterstützen dafür eine DNS-Option. Der Resolver muss erreichbar sein, einschließlich erforderlicher UDP-/TCP-Verbindungen auf Port 53. Tailscale unterstützt Split-DNS für einzelne interne Domains. Vollständige Internetumleitung und Zugriff nur auf interne Netze sind getrennte Routingentscheidungen.
Was passiert bei einem verlorenen Gerät?
Bei eigenständig verwaltetem WireGuard muss der zugehörige Peer-Schlüssel aus allen betroffenen Gegenstellen entfernt und die wirksame Konfiguration aktualisiert werden. Bei Tailscale erfolgt die Entfernung über die Geräteverwaltung. Die Sperre und bestehende Sitzungen sind anschließend zu prüfen. Eigene Schlüssel je Gerät erleichtern den Entzug einzelner Zugänge.
Wie lässt sich eine Relay-Verbindung erkennen?
tailscale status zeigt unter anderem direct, relay oder peer-relay. Relays können Durchsatz und Latenz beeinflussen. Eine UDP-Freigabe kann direkte Verbindungen ermöglichen, garantiert diese bei schwierigen NAT-Verhältnissen jedoch nicht.
Home Assistant ohne Cloud
- Zigbee2MQTT vs. ZHA: Aufbau eines ausfallsicheren Mesh-Netzwerks in Home Assistant
- ESPHome und ESP32 in der Praxis: Eigene Cloud-freie Umweltsensoren entwickeln
- Präsenzerkennung 2.0: mmWave-Radare (LD2410/LD2450) in der Lichtautomatisierung
- Lokale Sprachsteuerung in Home Assistant mit Whisper & Piper
- WireGuard & Tailscale DMZ: Sicherer externer Zugriff auf Home Assistant und eigene Server
- Lokales Energiemanagement: Integration von PV-Wechselrichtern und Batteriespeichern über Modbus TCP
Passend dazu