

Geo-Location-Testing: Wie Webseiten aus verschiedenen Ländern überprüft werden können

Moderne Webseiten passen ihr Verhalten häufig an den Standort der Besucher an. Ob es um die Anzeige strenger DSGVO-Consent-Banner, lokalisierte Preise oder völlig andere Inhalte geht – Geo-Location-Regeln sind ein grundlegender Bestandteil der Webentwicklung. Diese Regeln präzise zu testen, kann jedoch eine Herausforderung darstellen. Im Folgenden wird erklärt, wie die Lokalisierung einer Webseite aus jedem beliebigen Land effizient überprüft werden kann.
Methode 1: Nutzung eines Virtual Private Network (VPN)
Ein VPN ist die gängigste und benutzerfreundlichste Methode, um geografisch ausgerichtete Inhalte zu testen. Der Internetverkehr wird dabei über einen Server im gewünschten Land geleitet, wodurch die ursprüngliche IP-Adresse vorübergehend verschleiert wird.
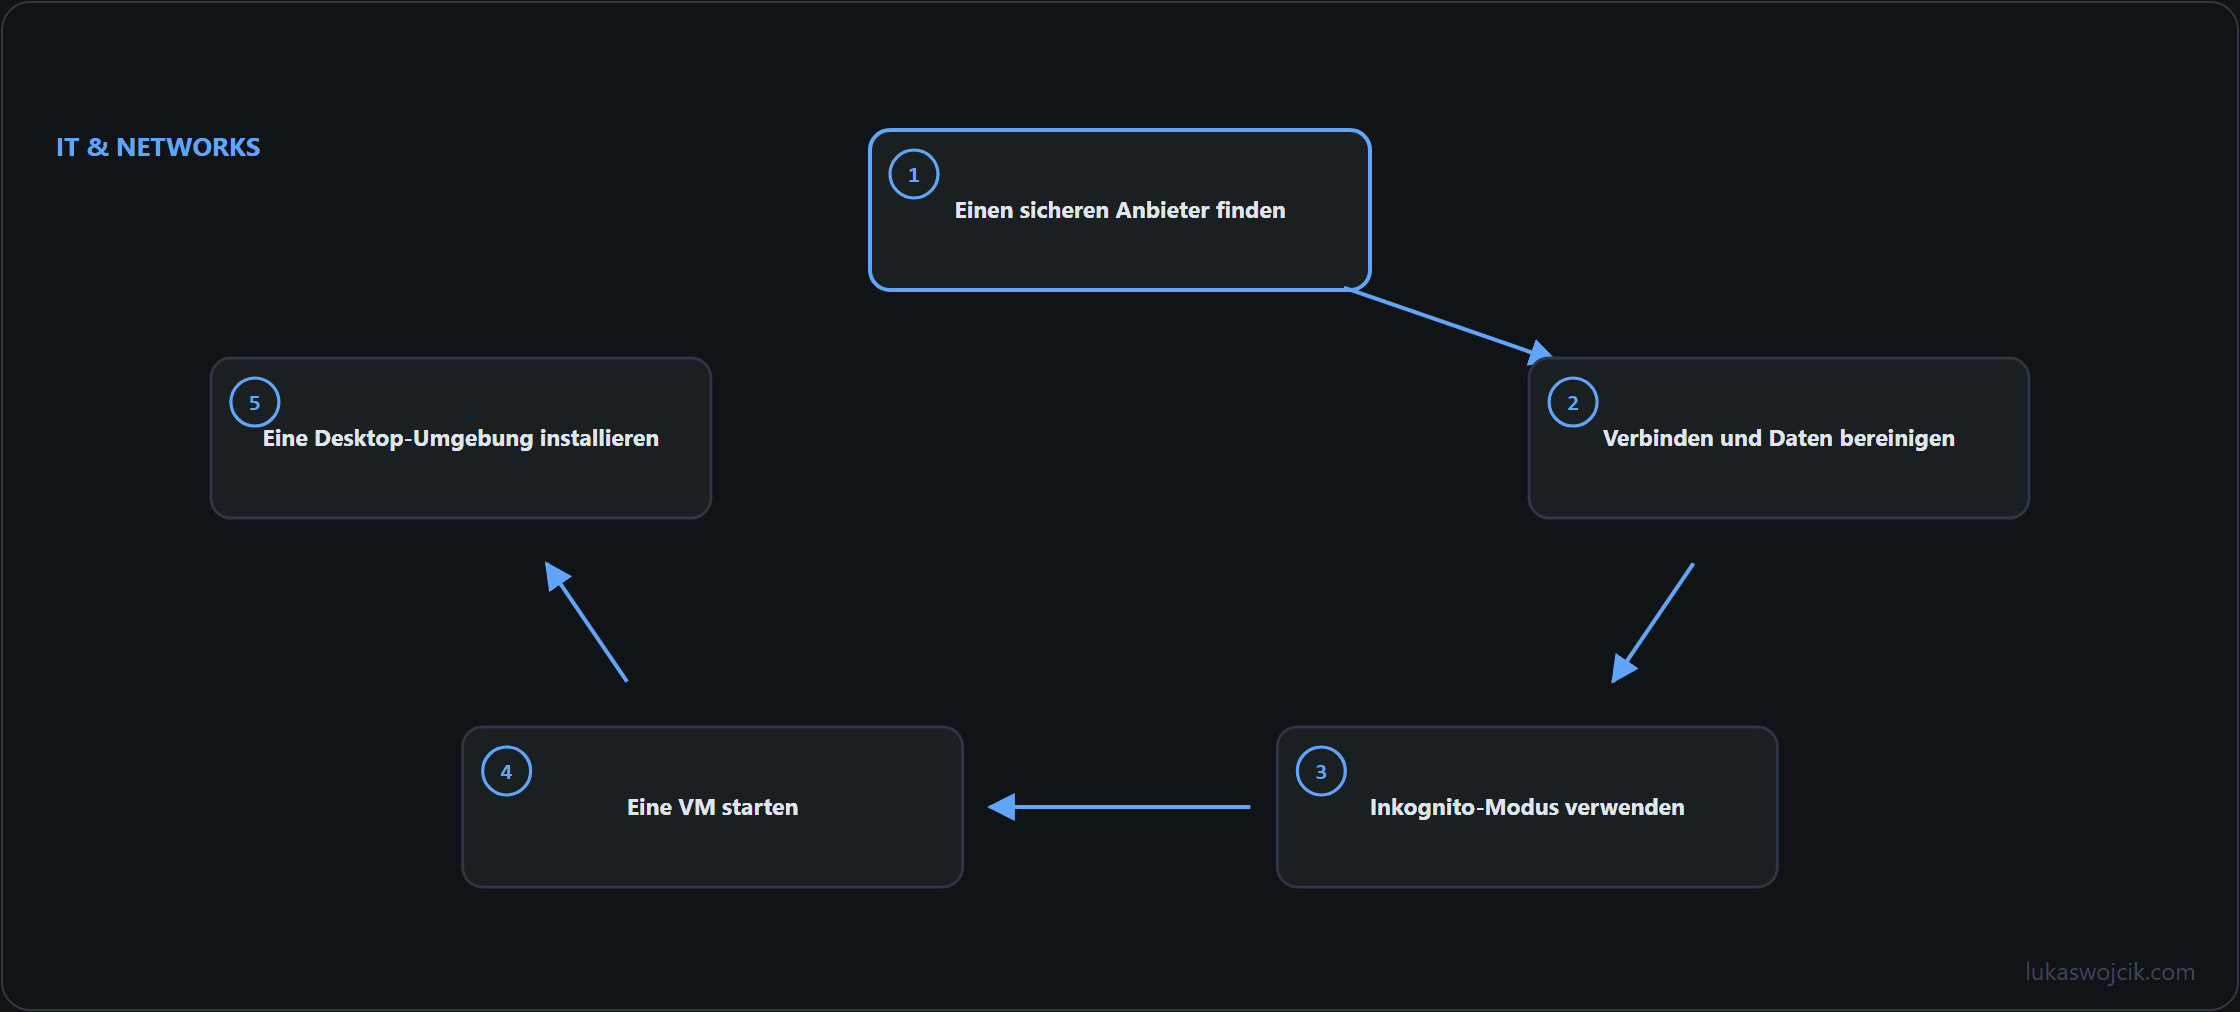
Wie ein VPN effektiv genutzt wird:
- Einen sicheren Anbieter finden: Kostenlose VPN-Dienste sollten vermieden werden, da diese oft Daten protokollieren, Werbung einblenden oder über blockierte IP-Adressen verfügen. Empfehlenswert sind seriöse, kostenpflichtige Premium-Anbieter (wie NordVPN, ExpressVPN oder ProtonVPN), die eine strenge No-Logs-Richtlinie und ein großes Netzwerk globaler Server bieten.
- Verbinden und Daten bereinigen: Der VPN-Client wird geöffnet und eine Verbindung zu einem Server im Zielland hergestellt.
- Inkognito-Modus verwenden: Bevor die Webseite geladen wird, muss zwingend ein neues privates Fenster (Inkognito-Modus) geöffnet werden. Dies stellt sicher, dass alte Cookies oder zwischengespeicherte Standortdaten den Test nicht verfälschen.
Methode 2: Die Google Cloud VM-Alternative
Gelegentlich nutzen Webseiten oder Consent-Management-Plattformen fortschrittliche Firewalls, die bekannte VPN-IP-Adressen erkennen und blockieren. In diesen Fällen ist eine virtuelle Maschine (VM) in der Cloud die fehlerfreie Alternative.
Wie eine Cloud-VM-Testumgebung eingerichtet wird:
- Eine VM starten: In der Google Cloud Platform (GCP) wird eine neue Compute Engine VM-Instanz erstellt. Dabei wird genau die Region ausgewählt, aus der getestet werden soll. Die Wahl von
europe-west6weist der Maschine beispielsweise eine Schweizer IP-Adresse zu. - Eine Desktop-Umgebung installieren: Auf der Linux-VM wird eine ressourcenschonende Desktop-Umgebung (wie XFCE) sowie ein Webbrowser (wie Google Chrome) installiert.
- Chrome Remote Desktop nutzen: Der Chrome Remote Desktop Host wird auf der VM eingerichtet.
- Verbindung herstellen: Auf dem lokalen Rechner wird
remotedesktop.google.comaufgerufen, um per Fernzugriff auf den Google Cloud-Desktop zuzugreifen. Wird der Browser innerhalb dieser Remote-Sitzung geöffnet, erfolgt der Zugriff auf die Webseite über eine saubere Rechenzentrums-IP, die sich physisch im Zielland befindet. Dadurch werden nahezu alle Anti-VPN-Sperren umgangen.
Zusammenfassung
Das Testen von Geo-Location-Regeln ist unerlässlich, um rechtliche Konformität und die korrekte Nutzererfahrung sicherzustellen. Während ein Premium-VPN die schnellste und einfachste Methode für tägliche Tests darstellt, bietet das Starten einer Google Cloud VM mit Chrome Remote Desktop eine absolut ausfallsichere Umgebung mit einer sauberen regionalen IP-Adresse, die von Firewalls nicht ohne Weiteres blockiert werden kann.
Passend dazu

2 Kommentare
Die zweite Methode kannte ich noch nicht — eine VM in der gewünschten Region statt eines VPN-Ausgangs ist deutlich sauberer, als ich erwartet hätte.
Eine Frage zur Aussagekraft: Rechenzentrums-Adressen sind in manchen Geo-Datenbanken als solche markiert. Kann eine Prüfung aus einer Cloud-VM deshalb ein anderes Ergebnis liefern als ein Privatanschluss im selben Land?
Ja, und dieser Fall ist der Grund, beide Wege nebeneinander zu behalten statt sich für einen zu entscheiden.
Für die Frage „welches Land wird erkannt“ genügen beide. Für die Frage „welche Regel greift“ nicht unbedingt: Geo-Datenbanken führen neben dem Land oft auch den Anschlusstyp — Privatkunde, Mobilfunk, Hosting —, und sowohl CMP-Regeln als auch Betrugs- und Botprüfungen können darauf zugreifen. Eine Adresse aus einem Rechenzentrum ist damit korrekt im Zielland und trotzdem anders eingestuft als der Anschluss, den echte Besucher mitbringen.
Brauchbar wird die Prüfung deshalb erst, wenn nicht das Banner das Ergebnis ist, sondern die Zuordnung selbst: das Geo-Feld im CMP-Objekt, ein vom Anbieter gesetzter Header, die Debug-Ausgabe der Plattform. Weichen VPN und VM darin voneinander ab, ist das kein Messfehler, sondern die Antwort — die Regel hängt dann an mehr als am Ländercode, und genau das war die eigentliche Frage.