

 English
 Deutsch
Meta Conversions API über Server-Side GTM: Normalisierung, Deduplizierung und EMQ prüfen

Management Summary
Metas Conversions API übermittelt Kaufdaten direkt aus Unternehmenssystemen und ergänzt damit die Werbemessung im Browser. Ein auf dem Server betriebener Google Tag Manager kann diese Verbindung organisieren. Der Nutzen liegt in einem vollständigeren Verkaufsbild, sofern derselbe Kauf auf beiden Meldewegen erkannt wird und erforderliche Einwilligungen vorliegen. Metas Kennzahl Event Match Quality bewertet die Eignung der Daten zur Kontozuordnung; ein höherer Wert belegt keine zusätzlichen Verkäufe.
Inhalt
- 1. Ereignis und Einwilligung vor der Übertragung festlegen
- 2. Die tatsächlich ankommenden Felder prüfen
- 3. Normalisierung ohne geratenen Ländercode
- 4. Empfängerbezogen mappen und doppelte Käufe vermeiden
- 5. fbp, fbc und external_id korrekt einordnen
- 6. Qualität mit getrennten Nachweisen bewerten
- Fragen und Antworten
- Quellen
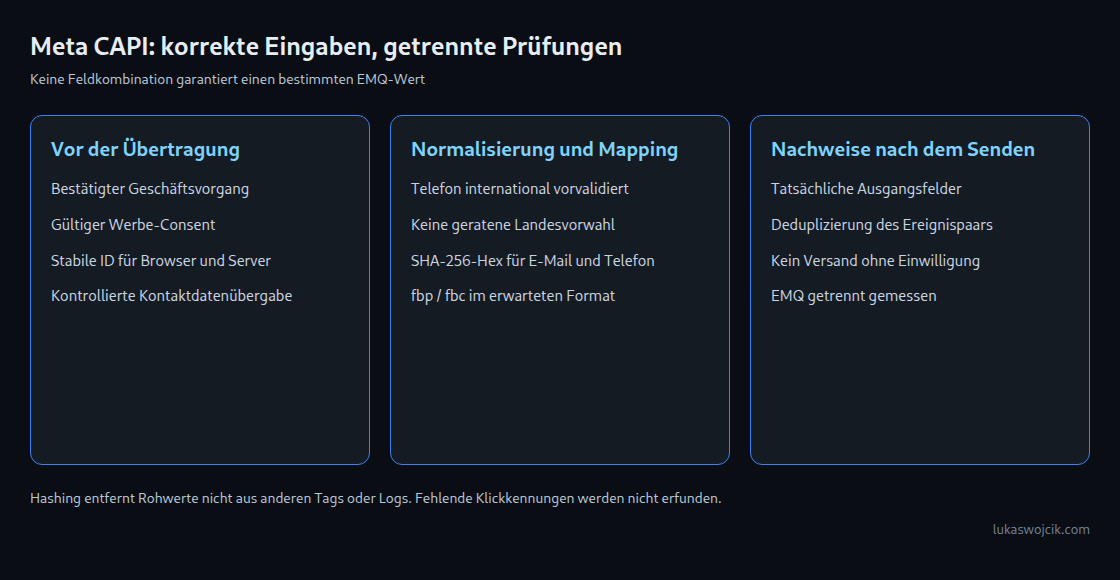
Event Match Quality beschreibt, wie gut die mit Serverereignissen übermittelten Kundeninformationen für die Zuordnung zu Meta-Konten geeignet sind. Korrekte Normalisierung und tatsächlich verfügbare Kennungen können die Qualität verbessern. Ein Wert über 6,0 ist jedoch kein garantierter Ausgang einer bestimmten Feldkombination. Deduplizierung bedeutet, Browser- und Servermeldungen zum selben Kauf zu erkennen, damit der Kauf nicht doppelt gezählt wird. Diese Prüfung, die vollständige Bestellmessung und EMQ sind getrennte Aufgaben.
Server-side Google Tag Manager (sGTM) verarbeitet eingehende Messanfragen auf einem Server. Ein Client ist darin die Komponente, die eine Anfrage liest und daraus ein Ereignisobjekt für die Tags erzeugt. Die Anleitung beschreibt eine kontrollierte sGTM-Verarbeitung mit dem Meta-Template von facebookincubator. Voraussetzung sind ein eingerichteter Servercontainer, ein passender Client für das eingehende Protokoll und eine funktionierende Übertragung des Einwilligungszustands. Der konkrete Transport vom Shop zum Client bleibt projektspezifisch; ein Data-Layer-Push allein sendet noch keinen HTTP-Request.
1. Ereignis und Einwilligung vor der Übertragung festlegen
Ein Kaufereignis entsteht nach bestätigter Bestellung. Eine stabile Ereignis-ID gehört zu diesem Geschäftsvorgang und wird für Browser-Pixel, Serverereignis und Wiederholungen wiederverwendet. Eine neue Zufalls-ID bei jedem Seitenaufruf verhindert diesen Zusammenhang. Ein Präfix aus Ereignistyp und Shop verhindert Kollisionen zwischen unterschiedlichen Quellen.
Das folgende JSON zeigt das erwartete Ereignisobjekt nach Verarbeitung durch den sGTM-Client, keine direkt einsetzbare Browser-Transportkonfiguration. Werte und Zeitstempel sind ausschließlich Beispieldaten. Die tatsächliche Ereigniszeit muss beim Kauf erfasst werden; ein Retry darf daraus kein neues Ereignis mit neuer ID machen.
{
  "event_name": "purchase",
  "event_id": "purchase:shop-example:ORD-10432",
  "event_time": 1792843200,
  "action_source": "website",
  "page_location": "https://shop.example/confirmation",
  "transaction_id": "ORD-10432",
  "value": 149,
  "currency": "PLN",
  "user_data": {
    "email_address": "customer@example.com",
    "phone_number": "+48601234567"
  }
}
Im hier beschriebenen Aufbau sind Erfassung für Meta und Weiterleitung nur bei gültigem Werbe-Consent erlaubt. Fehlende oder verweigerte Zustimmung blockiert den Meta-Pfad im Webcontainer und auf dem Server. Ein Servercontainer übernimmt diese Entscheidung nicht automatisch für jedes Community-Template. Zweck, Widerruf und tatsächliche Tag-Auslösung müssen zusammenpassen.
Rohe Kontaktdaten im globalen Data Layer sind auch für andere Seitenskripte erreichbar. Eine kontrollierte Übergabe und getrennte Empfängerfreigaben sind deshalb nötig. E-Mail-Adressen gehören nicht als beliebige GA4-Eventparameter in Analytics. Bei einem Google-Transport gelten dessen dokumentierte User-Provided-Data-Felder und Richtlinien; der GA4-Client im Servercontainer ist vom ausgehenden GA4-Tag zu unterscheiden.
2. Die tatsächlich ankommenden Felder prüfen
Serverseitige Event-Data-Variablen lesen das vom Client erzeugte Ereignisobjekt. Browserseitige Data-Layer-Variablen existieren dort nicht als direkter Zugriff auf die Seite. Googles gemeinsames Schema verwendet unter anderem user_data.email_address und user_data.phone_number. Das Meta-Template liest außerdem die spezifischen Felder x-fb-ud-em und x-fb-ud-ph für vorbereitete Werte.
Ein Test mit erfundenen Kontaktdaten muss zeigen, welcher Client die Anfrage übernimmt und welche Felder anschließend vorhanden sind. Ein beliebiger HTTP-Request wird nicht ohne passende Clientlogik automatisch zum gewünschten Event. Unbekannte oder falsch typisierte Felder dürfen nicht still als erfolgreich übertragen gelten.
3. Normalisierung ohne geratenen Ländercode
Für Telefonnummern muss die Eingabe bereits als internationale Nummer mit bekannter Länderzuordnung validiert sein, beispielsweise durch eine gepflegte Telefonnummernbibliothek im Shop-Backend. Das nachfolgende Template akzeptiert nur die einheitliche internationale Schreibweise mit Pluszeichen und Ziffern. Nationale Nummern, 00-Präfixe, Leerzeichen und Durchwahlen werden bewusst nicht umgeschrieben. Damit entstehen aus 0171… oder einer polnischen Ortsvorwahl 48 keine still falsch ergänzten Nummern.
Das Formatmuster prüft nur die Form, nicht die Existenz, Erreichbarkeit oder landesspezifische Gültigkeit der Nummer. Ebenso ist die E-Mail-Prüfung ein einfacher Plausibilitätsfilter, keine vollständige Adressvalidierung. Rand-Leerzeichen und Großschreibung werden normalisiert; innere Leerzeichen und ausgewählte unsichtbare Zeichen führen zum Weglassen des Feldes statt zur stillen Reparatur.
Im Custom-Variable-Template sind zwei Textfelder inputEmail, inputPhone sowie ein Auswahlfeld outputField mit em und ph nötig. Zwei Variableninstanzen verwenden dieselben Event-Data-Eingaben und wählen jeweils einen Ausgang. sha256Sync erzeugt ausdrücklich Hex-Ausgabe. Die verwendete Regex-API benötigt eine unterstützte Serverruntime; bei fehlender Unterstützung liefert das Beispiel keinen Wert.
// Custom Variable Template: text fields inputEmail, inputPhone; select field outputField (em/ph).
// Phone input must already be a validated canonical international number.
const getType = require('getType');
const createRegex = require('createRegex');
const sha256Sync = require('sha256Sync');
const emailPattern = createRegex('^[^@\\s]+@[^@\\s]+\\.[^@\\s]+$');
const hiddenPattern = createRegex('[\u0000-\u001F\u007F\u00AD\u200B-\u200D\u2060\uFEFF]');
const phonePattern = createRegex('^\\+[1-9][0-9]{1,14}$');
if (!emailPattern || !hiddenPattern || !phonePattern) return undefined;

function normalizeEmail(raw) {
  if (getType(raw) !== 'string') return undefined;
  const value = raw.trim().toLowerCase();
  if (!value.match(emailPattern)) return undefined;
  if (value.match(hiddenPattern)) return undefined;
  return value;
}

function normalizePhone(raw) {
  if (getType(raw) !== 'string') return undefined;
  const value = raw.trim();
  if (!value.match(phonePattern)) return undefined;
  return value.substring(1);
}

const email = normalizeEmail(data.inputEmail);
const phone = normalizePhone(data.inputPhone);
if (data.outputField === 'em') {
  return email ? sha256Sync(email, {outputEncoding: 'hex'}) : undefined;
}
if (data.outputField === 'ph') {
  return phone ? sha256Sync(phone, {outputEncoding: 'hex'}) : undefined;
}
return undefined;
Normalisierung bringt eine Eingabe in eine einheitliche Form. Hashing berechnet daraus einen Wert fester Länge; dieselbe Eingabe ergibt denselben Hash. Ein bereits korrekt normalisierter Hash kann auch vor dem Servercontainer entstehen. Ein generelles Verbot clientseitigen Hashings wäre falsch. Bereits gehashte Eingaben gehören in einen getrennt validierten Pfad und dürfen nicht erneut gehasht werden; dieses Beispiel verarbeitet Rohwerte. Eine 64-stellige Hexfolge allein beweist keine richtige Normalisierung.
4. Empfängerbezogen mappen und doppelte Käufe vermeiden
Eine Augment-Transformation kann die beiden Variablen nur für das Meta-Tag als x-fb-ud-em und x-fb-ud-ph ergänzen. Das geprüfte facebookincubator-Template übernimmt diese Werte vorrangig. Vor Veröffentlichung müssen die tatsächlich installierte Templateversion, deren Berechtigungen und das resultierende Ausgangsobjekt geprüft werden. Access Token und Pixel-ID werden im Server-Tag konfiguriert; das Token gehört nicht in den Browser oder die URL einer Beispielseite.
Die Reihenfolge der Transformationen ist entscheidend: Zuerst berechnet Augment die beiden Hashes aus den Rohwerten; danach entfernt eine Exclude-/Redact-Regel das gesamte Objekt user_data für das Meta-Tag. Andernfalls kann das Template auf eine abgelehnte rohe Telefonnummer zurückfallen und den Wert dennoch hashen. Für diese beiden Felder dürfen anschließend nur die vorbereiteten Werte x-fb-ud-em/x-fb-ud-ph verfügbar sein. Event Enhancement und automatische Cookieverlängerung bleiben in diesem Beispiel deaktiviert, damit zwischengespeicherte Nutzerdaten ausgelassene Eingaben nicht still ersetzen. Die Tag-Vorschau muss gültige und abgelehnte Fälle bestätigen.
Das geprüfte Template übersetzt purchase zu Purchase und übernimmt event_id. Beim Browser-Pixel muss derselbe Meta-Ereignisname mit derselben Kennung als eventID ankommen. Eine gemeinsame Bestell-ID kann Bestandteil dieser Kennung sein, sofern Ereignistyp und Shop eindeutig bleiben. Eine erfolgreiche HTTP-Antwort allein bestätigt weder korrekte Deduplizierung noch vollständige Bestellmessung.
Felder für andere Tags benötigen eigene Freigaben oder Redaction-Transformationen. Hashing im Meta-Tag entfernt die ursprünglichen Rohdaten nicht automatisch aus dem eingegangenen Request, dem Ereignisobjekt oder anderen Tags. Preview, Proxy- und Anwendungslogs müssen deshalb ausdrücklich geprüft werden. Hashing ist keine Verschlüsselung und kein Nachweis von Anonymität.
5. fbp, fbc und external_id korrekt einordnen
fbp und fbc werden in der von Meta erwarteten Form ungehasht übertragen. Das bedeutet nicht, dass diese Kennungen unkritisch oder anonym sind. Der Server kann nur Cookies lesen, die tatsächlich im Request ankommen; Domain- und Pfadregeln können die Sichtbarkeit begrenzen. Das geprüfte Template unterstützt zusätzlich explizit übergebene x-fb-ck-fbp/x-fb-ck-fbc-Felder.
fbc kann aus einer echten fbclid oder einem vorhandenen Cookie stammen. Ein späterer organischer Besuch kann daher noch eine Kennung eines früheren Klicks enthalten. Ohne solche Grundlage darf keine Klickkennung erfunden werden. Auch fbp ist wegen Einwilligung, Blockierung und Cookiebedingungen nicht bei jedem Besuch vorhanden. Eine stabile external_id kann zusätzliche Zuordnung ermöglichen, garantiert jedoch keine Wiederherstellung jedes verlorenen Kontakts.
6. Qualität mit getrennten Nachweisen bewerten
Die Abnahme umfasst Testereignisse mit erfundenen Kontaktdaten im Events Manager, tatsächliche Parameterabdeckung, Deduplizierung des Browser-/Serverpaars, unveränderte IDs bei Retries sowie blockierte Übertragung bei fehlendem Consent. EMQ und die dazugehörigen Empfehlungen werden beim betreffenden Ereignis betrachtet. Ein fehlender Wert ist kein gemessener Nullwert; eine steigende Punktzahl beweist keine zusätzlichen echten Käufe.
Fragen und Antworten
Was passiert mit einer nationalen Telefonnummer?
Das Hash-Template lässt das Feld weg. Eine vorgelagerte, landesspezifische Validierung muss zuerst eine einheitlich geschriebene internationale Nummer erzeugen. Ein beliebiger Ländercode wird nicht angehängt.
Garantiert eine E-Mail zusammen mit fbp einen EMQ-Wert über 6?
Nein. Verfügbarkeit, Qualität und tatsächliche Zuordnung der Daten hängen vom Ereignisbestand ab. Die Implementierung liefert prüfbare Eingaben, keine feste Punktzahl.
Weiterführend: Meta Conversions API: Maximierung der Event Match Quality (EMQ) und Deduplizierung.
Quellen
- Von Meta gepflegtes Vorlagenverzeichnis
- Meta-Vorlage: tatsächliche Feldzuordnung und Hashing
- sGTM: gemeinsames Ereignisformat
- sGTM: APIs für Vorlagen
- Daten je Empfänger anpassen
- Google-Transport: vorgesehene Felder für bereitgestellte Nutzerdaten
- Serverseitige Tag-Verarbeitung
- Dokumentation zu Google Tag Manager
- Meta Conversions API
Passend dazu


