

 English
 Deutsch
 Polski
Danke AI! Das klassische CAPTCHA ist tot – wie Formulare jetzt geschützt werden

Management Summary
Formularschutz begrenzt Spam, automatisierte Massenanfragen und missbräuchliche Aktionen auf Websites. Zum Einsatz kommt die Kombination aus serverseitigen Prüfungen, Mengenlimits und Risikosignalen bei Kontakt, Registrierung, Login und Reservierung. Ziel sind sichere, erreichbare Abläufe für legitime Anfragen. KI schwächt klassische Bildrätsel als Menschennachweis; einzelne CAPTCHA-Prüfungen ersetzen deshalb keine Kontrolle der eigentlichen Handlung.
Inhalt
- Was die Forschung tatsächlich zeigt
- Ein gültiger Versuch ist noch kein erwünschter Vorgang
- Die erste Schicht liegt auf dem Server
- Mengenlimits am tatsächlichen Schaden ausrichten
- Unsichtbare Prüfungen bleiben Signale
- Ein Formular muss erreichbar bleiben
- Erfolg an abgeschlossenen Vorgängen messen
- Passender Beitrag
- Eigene Angebote: Formularprüfung und Spamschutz
- Fragen und Antworten
- Quellen
Ein paar Ampeln markieren, verschwommene Buchstaben entziffern, auf Fahrräder klicken: Lange galt das klassische CAPTCHA als kleine Eintrittsprüfung zwischen Mensch und Maschine. KI hat diese Grenze deutlich verschoben. „Tot“ ist dabei eine Zuspitzung: Gemeint ist die Vorstellung, ein gelöstes Bildrätsel liefere einen verlässlichen Menschennachweis. CAPTCHA-Dienste und moderne Risikoprüfungen können weiterhin einen Beitrag leisten. Ein einzelnes Rätsel trägt die Sicherheitsentscheidung jedoch nicht mehr.
Für Formulare folgt daraus eine praktische Frage: Welche unerwünschte Handlung soll verhindert werden? Ein Kontaktformular braucht Schutz vor Spam und Versandmissbrauch. Eine Registrierung muss massenhafte Kontoerstellung begrenzen. Beim Login steht der Schutz bestehender Konten im Vordergrund. Derselbe sichtbare Test beantwortet diese unterschiedlichen Aufgaben nur unzureichend.
Was die Forschung tatsächlich zeigt
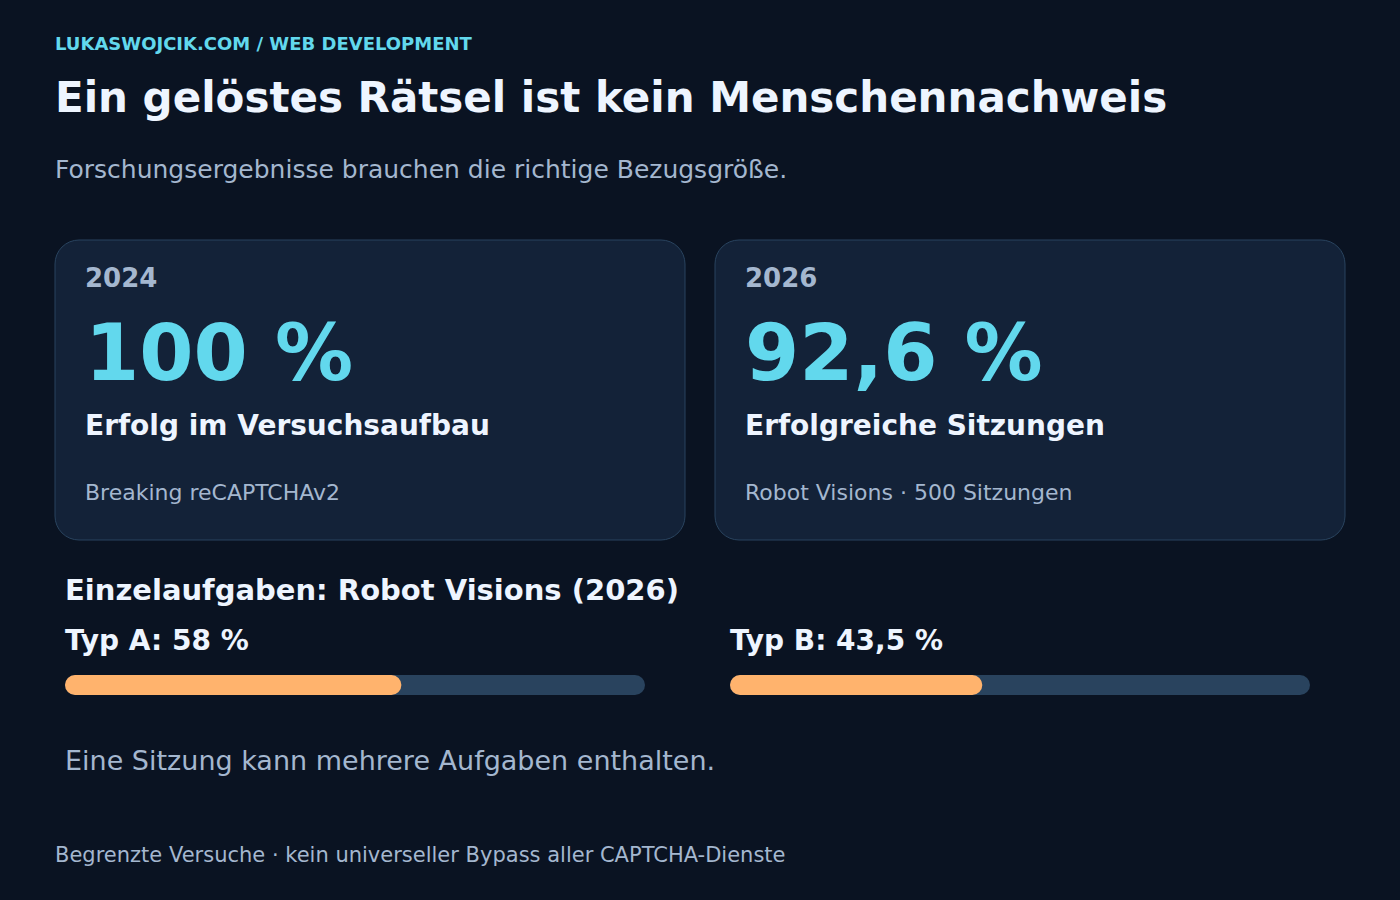
Die Arbeit Breaking reCAPTCHAv2 berichtete 2024 eine Erfolgsquote von 100 Prozent im untersuchten Versuchsaufbau. Zum Einsatz kamen Verfahren für Bilderkennung und Segmentierung. Das Ergebnis belegt eine konkrete Schwäche bildbasierter Aufgaben, keine universelle Garantie für jeden Dienst und jede spätere Version.
Eine aktuellere Untersuchung, Robot Visions vom September 2026, nennt 92,6 Prozent Erfolg über 500 reale reCAPTCHA-Sitzungen. Pro einzelner Aufgabe lagen die Ergebnisse bei 58 Prozent für Typ A beziehungsweise 43,5 Prozent für Typ B. Diese Zahlen beschreiben unterschiedliche Ebenen: Eine Sitzung kann mehrere Aufgaben enthalten. Eine Sitzungsquote darf daher nicht als Trefferquote jedes einzelnen Bildrätsels erscheinen.
Auch „Zero Cost“ im Studientitel verlangt Einordnung. Die verwendeten Modelle liefen lokal und benötigten keine kostenpflichtige Modell-API. Hardware, Strom und Entwicklungsaufwand verschwinden dadurch nicht. Für die Sicherheitsbewertung zählt vor allem die sinkende Hürde für automatisierte Lösungen.
Ein gültiger Versuch ist noch kein erwünschter Vorgang
Ein korrekt gelöstes Rätsel beantwortet weder die Frage nach einer berechtigten Bestellung noch nach einer harmlosen Nachricht. Auch ein Mensch kann Spam verschicken. Umgekehrt können legitime Automatisierungen erwünscht sein. Die relevante Grenze verläuft zwischen erlaubter Nutzung und Missbrauch, nicht ausschließlich zwischen Handarbeit und Software.
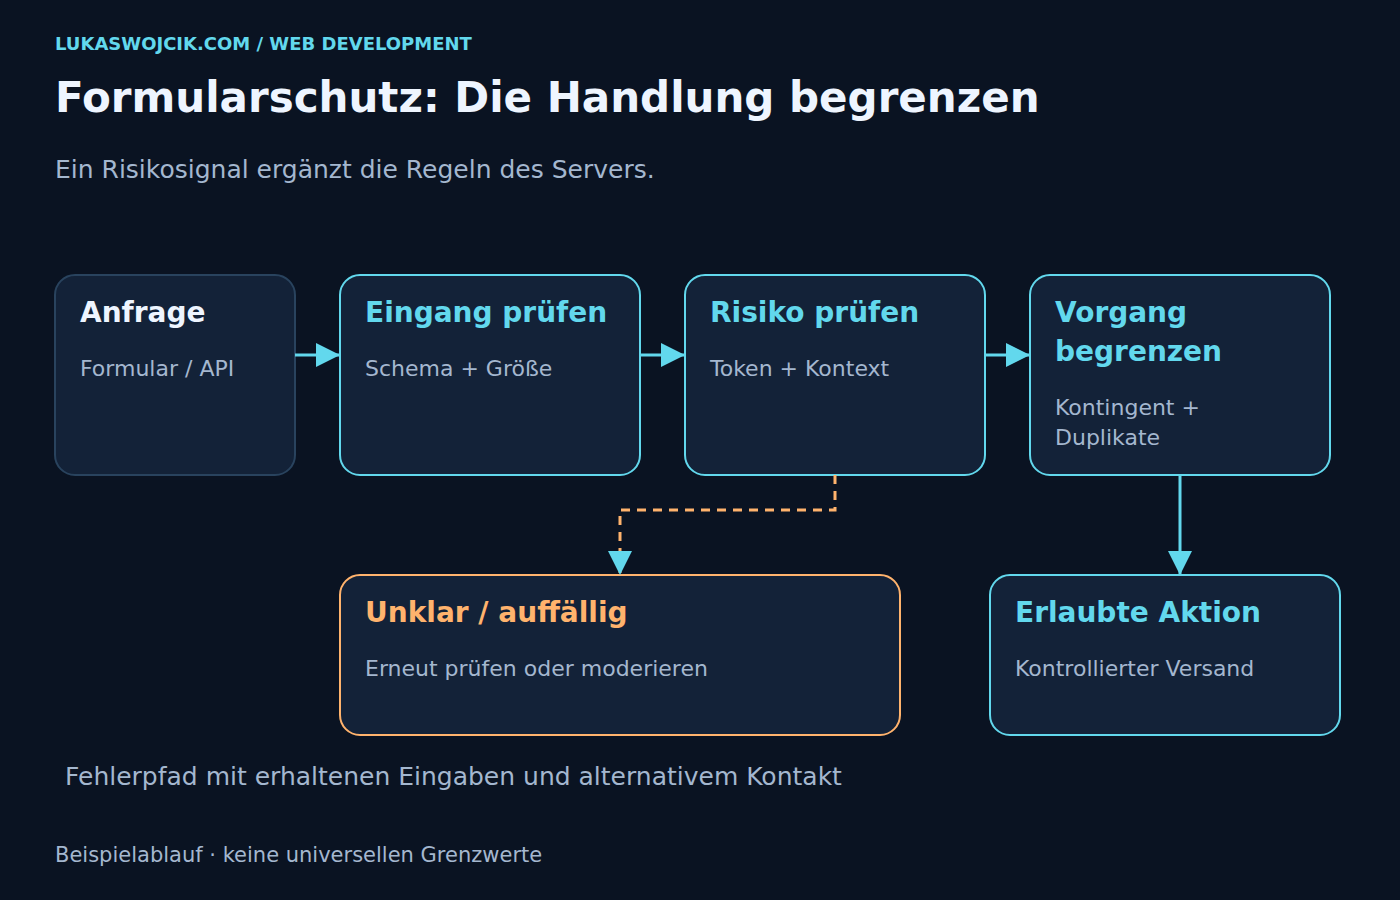
OWASP empfiehlt einen mehrschichtigen Ansatz. Für die Praxis bedeutet das: Anfragen begrenzen, auffällige Abläufe erkennen und die Auswirkungen zugelassener Vorgänge kontrollieren. Eine unauffällige Verbindung darf beispielsweise kein unbegrenztes Versandkontingent eröffnen.
Die erste Schicht liegt auf dem Server
Die eigentliche Entscheidung gehört an den Endpunkt, der Daten speichert, Nachrichten versendet oder Konten erstellt. Ein deaktivierter Knopf im Browser schützt diesen Endpunkt nicht. Ebenso wenig genügt ein eingeblendetes Prüfzeichen ohne kontrollierte Antwort auf der Serverseite.
Bei Cloudflare Turnstile ist die Tokenprüfung über Siteverify verpflichtend. Tokens gelten fünf Minuten und lassen sich nur einmal validieren. Neben dem Erfolgsergebnis braucht die Integration eine Prüfung des erwarteten Hostnamens und gegebenenfalls der erwarteten Aktion. Erst anschließend darf der geschützte Vorgang starten.
Fehlende, abgelaufene oder wiederverwendete Tokens benötigen einen kontrollierten Fehlerpfad. Eine erneute Prüfung darf die Eingaben nicht kommentarlos löschen. Ein technischer Ausfall braucht eine bewusst festgelegte Behandlung: erneuter Versuch, begrenzte Warteschlange oder alternativer Kontaktweg. Ungeprüfte Nachrichten automatisch als vertrauenswürdig zu versenden, wäre keine sichere Ausweichstrategie.
Mengenlimits am tatsächlichen Schaden ausrichten
Ein sinnvolles Kontaktformular begrenzt nicht nur Anfragen pro IP-Adresse, sondern auch Nachrichten pro Sitzung, Zielpostfach und Zeitraum. Große Anhänge, viele Links oder wiederholte identische Inhalte können zusätzliche Prüfungen auslösen. Solche Regeln müssen zur tatsächlichen Nutzung passen; legitime Sammelanfragen dürfen nicht versehentlich denselben Status wie Spam erhalten.
Für Registrierungen helfen anfängliche Kontingente und eine schrittweise Freigabe belastender Funktionen. Eine bestätigte E-Mail-Adresse belegt Zugriff auf ein Postfach, jedoch keine menschliche Herkunft. Bei Reservierungen zählen Grenzen pro Konto oder Vorgang sowie die Freigabe ungenutzter Plätze. Diese Beispiele sind Architekturentscheidungen, keine universellen Grenzwerte.
Reine IP-Sperren reichen besonders bei verteilten Angriffen nicht aus. Gemeinsam genutzte Netze bringen zusätzlich Fehlalarmrisiken. Für Logins nennt OWASP MFA und moderne Passkey-Verfahren als wichtige Schutzmittel gegen passwortbezogene Angriffe. Ein neues Bildrätsel ersetzt keine starke Anmeldung.
Unsichtbare Prüfungen bleiben Signale
reCAPTCHA v3 liefert einen Risikowert und Informationen zur Aktion. Das Backend muss Antwort und erwarteten Aktionskontext prüfen. Geeignete Schwellenwerte ergeben sich aus dem tatsächlichen Verkehr und den Folgen einer Fehlentscheidung. Ein Score ist keine amtliche Identität und kein Beweis guter Absichten.
Honeypots, Ausfüllzeiten und technische Browsermerkmale können ergänzende Hinweise liefern. Ein sehr schnell ausgefülltes Formular kann allerdings durch Autofill entstehen. Ein verborgenes Feld kann durch ungeeignete Gestaltung Hilfstechniken stören. Einzelne Merkmale sollten deshalb keine unüberprüfbare Wahrheit bilden.
Proof-of-Work-Verfahren verlagern Aufwand auf das anfragende Gerät. Automatisierte Massenanfragen können dadurch teurer werden; menschliche Herkunft entsteht daraus nicht. Langsame Mobilgeräte und Energieverbrauch gehören zur Bewertung. Auch dieser Baustein braucht eine Abwägung zwischen zusätzlicher Belastung und tatsächlich vermiedenem Missbrauch.
Ein Formular muss erreichbar bleiben
Die W3C-Veröffentlichung zur Unzugänglichkeit von CAPTCHA beschreibt Barrieren interaktiver Aufgaben. Sehvermögen, Hörvermögen, motorische Fähigkeiten und kognitive Belastung beeinflussen die Lösbarkeit. Eine zusätzliche Audioaufgabe beseitigt nicht automatisch jedes Hindernis. Tastaturbedienung, verständliche Fehlermeldungen und ein alternativer Kontaktweg gehören zur Gestaltung.
Einbindung externer Dienste verlangt außerdem eine konkrete Prüfung der Datenflüsse, Vertragsbedingungen und Speicherdauer. „Unsichtbar“ bedeutet nicht datenfrei. Eine pauschale Aussage zur datenschutzrechtlichen Zulässigkeit wäre ohne Betrachtung der tatsächlichen Integration unzureichend.
Erfolg an abgeschlossenen Vorgängen messen
Ein brauchbarer Betrieb beobachtet Spamanteil, legitime Abschlüsse, Prüfungsabbrüche und Fehlalarme getrennt. Eine hohe Blockierquote allein zeigt keine gute Schutzwirkung. Ebenso wenig belegt eine hohe Lösungsquote, dass ausschließlich legitimer Verkehr durchkommt. Änderungen sollten zunächst mit begrenzter Reichweite erfolgen und eine Rückkehr zur vorherigen Konfiguration erlauben.
Für ein kleines Kontaktformular ergibt sich daraus ein überschaubarer Einstieg: serverseitige Eingabeprüfung, angemessene Mengenlimits, kontrollierter Versand, beobachtbare Fehler und eine zusätzliche Risikoprüfung bei Bedarf. Die wichtigste Modernisierung besteht im Wechsel vom einzelnen Menschentest zu einer begrenzten, überprüfbaren Handlung.
Passender Beitrag
AI und LLM Prompt Injection: Was das ist und wen es treffen kann
Eigene Angebote: Formularprüfung und Spamschutz
Hinweis auf eigene Produkte von LW IT Solutions. formexposed.com prüft öffentlich erkennbare Schutzmerkmale von Kontaktformularen. form.exposed bietet einen direkten Einstieg in den kostenlosen passiven Formularcheck. Dabei werden keine Nachrichten über das untersuchte Formular versendet. Ein fehlender sichtbarer Schutz ist allerdings kein Beweis für fehlende serverseitige Kontrollen.
formconfirmed.com ergänzt Formulare um Spamschutz ohne Bildrätsel: Rechenaufwand im Browser, Zeit- und Honeypot-Signale sowie eine optionale KI-Inhaltsprüfung bilden mehrere Bausteine. Die serverseitige Tokenprüfung bleibt für die Integration erforderlich. Damit passen die Angebote zu zwei Schritten des beschriebenen Vorgehens: vorhandene Schutzmerkmale prüfen und den laufenden Formularbetrieb absichern. Mengenlimits und Regeln für den eigentlichen Vorgang bleiben zusätzlich wichtig.
Fragen und Antworten
Sind alle CAPTCHAs wirkungslos?
Nein. Prüfungen können automatisierten Missbrauch erschweren. Die Forschung widerlegt jedoch die Annahme, dass klassische Bildaufgaben einen zuverlässigen Menschennachweis liefern. Schutzwirkung hängt von Integration, Angriff und zusätzlichen Maßnahmen ab.
Reicht ein unsichtbares CAPTCHA?
Ein unsichtbarer Dienst bleibt ein Baustein. Serverseitige Validierung, Mengenlimits und Regeln für den geschützten Vorgang bleiben notwendig. Ein Risikowert ersetzt keine Berechtigungsprüfung.
Schützt ein Honeypot allein vor KI-Bots?
Ein zusätzliches Feld kann einfache Automatisierung erkennen. Auf das Formular abgestimmte Programme können solche Fallen vermeiden. Autofill und Hilfstechniken erfordern außerdem sorgfältige Gestaltung und Fehlalarmtests.
Welche Prüfung ist vor dem Einsatz besonders wichtig?
Der Endpunkt muss fehlende, ungültige und wiederverwendete Nachweise korrekt behandeln. Ebenso wichtig sind erlaubte Gegenproben mit Tastatur, Mobilgerät und normalem Ausfüllverhalten. Blockierung und erfolgreiche Nutzung gehören gemeinsam zur Abnahme.
Quellen
Quellenstand: 2. November 2026. Die W3C-Veröffentlichung ist eine Group Draft Note zur technischen Einordnung von Zugangsbarrieren, kein rechtlicher Konformitätsnachweis. Schutzabläufe sind redaktionelle Beispiele und keine Abnahme eines konkreten Produkts.
Passend dazu


