

 English
 Deutsch
security.txt, ads.txt und llms.txt: Was eine Prüfung fester Pfade belegt

Management Summary
Bestimmte Websiteinformationen liegen unter bekannten Adressen, damit Menschen und Programme diese leicht finden. security.txt nennt Sicherheitskontakte, ads.txt autorisierte Werbeverkäufer und llms.txt Hinweise für KI-Systeme. Die Dateien erfüllen unterschiedliche Aufgaben und bilden keine einheitliche Sicherheitscheckliste. Eine historische Prüfung von zwanzig Hosts zeigt, warum eine Antwort an der erwarteten Adresse noch keinen gültigen Inhalt belegt. Freiwillige Dateien sind nicht immer erforderlich; veröffentlichte Hinweise erzwingen keine Zugriffssperre.
Inhalt
Bekannte Pfade erleichtern das Auffinden bestimmter Websiteangaben. Eine Antwort unter einem solchen Pfad beweist jedoch noch keine gültige Datei. Die historische Stichprobe beschreibt die Ausgabe eines begrenzten Prüfers, keine vollständige Erhebung der Standardkonformität.
Register, Konventionen und ein Vorschlag
RFC 8615 reserviert /.well-known/ für anwendungsspezifische Ressourcen. Daraus folgt weder bedingungslose Öffentlichkeit jeder Ressource noch eine pauschale Firewall-Ausnahme. Geltungsbereich und Abrufregeln hängen vom jeweiligen Format ab.
Die Stichprobe prüft außerdem Wurzelpfade. Nicht alle sind älter als /.well-known/: ads.txt entstand 2017, der Vorschlag llms.txt im September 2024. Eine Sitemap muss nicht sitemap.xml heißen. Der aktuelle llms.txt-v2-Vorschlag erlaubt auch Unterpfade wie /docs/llms.txt. Eine reine Wurzelprüfung belegt deshalb kein Fehlen auf der gesamten Website.
Was die historische Stichprobe zählt
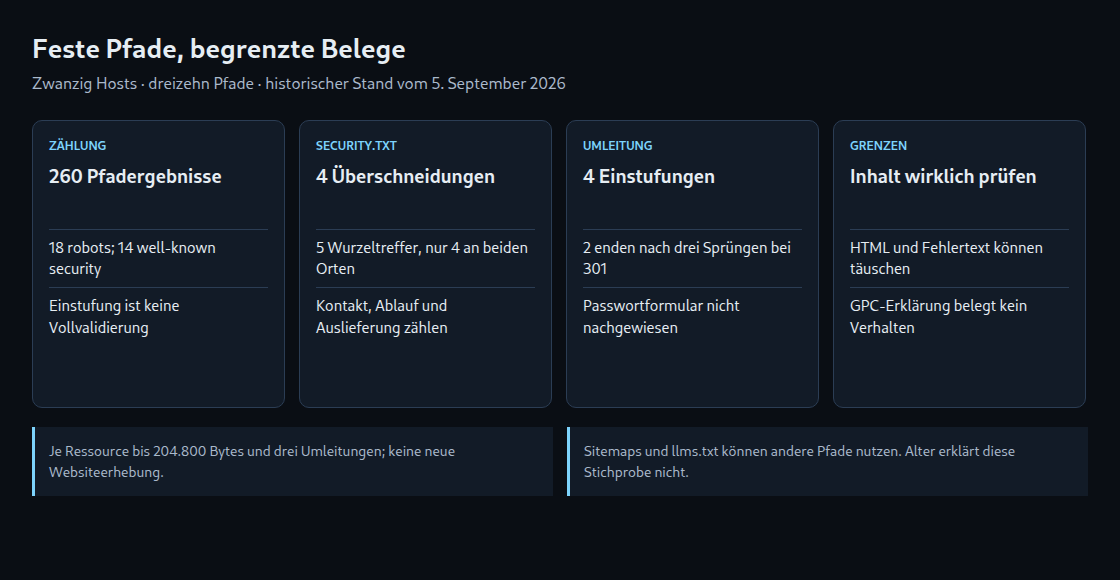
Der gespeicherte Ergebnisstand trägt den Zeitpunkt 5. September 2026, 18:19:59 +02:00. Enthalten sind zwanzig Hosts mit je dreizehn angefragten Pfaden, insgesamt 260 Pfadergebnisse. Umleitungen können zusätzliche HTTP-Anfragen erfordern. Die Tabelle zählt die Einstufung vorhanden; bei change-password gilt die eigene Einstufung weitergeleitet.
Diese Zahlen belegen keinen ursächlichen Zusammenhang zwischen Alter und Verbreitung. Die Auswahl ist nicht repräsentativ; App-Verknüpfungen und Werbedateien erfüllen besondere Zwecke. Eine fehlende Datei ist daher nicht automatisch ein Mangel.
| Pfad | Einstufungen von 20 |
|---|---|
/.well-known/security.txt |
14 |
/security.txt |
5 |
/robots.txt |
18 |
/ads.txt |
9 |
/app-ads.txt |
8 |
/.well-known/gpc.json |
2 |
/llms.txt |
4 |
/.well-known/change-password |
4 |
/.well-known/assetlinks.json |
11 |
/.well-known/apple-app-site-association |
7 |
/.well-known/traffic-advice |
1 |
/humans.txt |
4 |
/sitemap.xml |
10 |
Vier Überschneidungen statt fünf
Vierzehn Hosts wurden mit /.well-known/security.txt und fünf mit /security.txt als vorhanden eingestuft. Nur vier stehen in beiden Gruppen: nytimes.com, bbc.co.uk, gov.uk und onet.pl. Beim fünften Wurzeltreffer heise.de lieferte der well-known-Pfad in dieser Aufzeichnung 404.
RFC 9116 legt security.txt bei Webdiensten unter /.well-known/ ab. Eine Umleitung von der Wurzel unterstützt ältere Clients ohne zwei getrennt gepflegte Kopien. Zu den Anforderungen gehören Contact, genau ein Expires-Zeitstempel, HTTPS, text/plain und UTF-8. Die vollständige Syntax und ein vorhandenes Canonical-Feld benötigen weitere Kontrolle. Zwei gefundene Feldnamen sind keine vollständige Validierung.
Umleitung beweist kein Passwortformular
Die change-password-Konvention führt zum Passwortänderungsformular des Kontos. Im Ergebnis stehen vier Umleitungseinstufungen. Zwei enden allerdings bei Status 301 nach drei erfassten Sprüngen. Ein endgültiges Formular wurde damit nicht erreicht und bestätigt.
Auch eine Umleitung mit abschließendem Status 200 kann bei Anmeldung, Startseite oder einem unpassenden Ziel enden. Ein geeigneter Endpunkt benötigt das passende Ziel und einen funktionierenden Ablauf. Irgendeine Umleitung genügt als Nachweis nicht.
Abweisung und HTML brauchen Einordnung
Stack Overflow antwortete einmal mit 418 und siebenmal mit 429. Das beweist keine einzelne Regel gegen sämtliche unbekannten Clients und klärt nicht die Existenz der Dateien. Andere Hosts lieferten ebenfalls 403 oder 406.
Zwei Ergebnisse erhielten die Einstufung Soft-404, weil statt des erwarteten Formats HTML erkannt wurde. Das ist eine Faustregel anhand des Antworttexts, keine bestätigte Diagnose: Prüfseiten gegen Bots oder erläuterndes HTML können dasselbe Muster zeigen. Content-Type bleibt für Formatkonformität wichtig. Status und ein kurzer Inhaltsanfang allein entscheiden nicht jeden Fall.
Grenzen des verlinkten Prüfers
Der Prüfer ruft dreizehn Pfade ab, erlaubt bis zu drei Umleitungen und liest höchstens 204.800 Bytes je Ressource. Die HTML-Heuristik betrachtet nur die ersten 2.000 Zeichen und nimmt Sitemaps aus. Lokale Gegenproben bestätigen, dass einfacher Fehlertext und HTML unter sitemap.xml weiterhin als vorhanden gelten können.
Die Parser prüfen ausgewählte Merkmale, nicht die gesamte Spezifikation. Eine PGP-Markierung ist keine Signaturprüfung; der Linkzähler übersieht relative Markdown-Verweise, etwa /kontakt statt einer vollständigen https://-Adresse. Eine Umleitung bestätigt keinen getesteten Passwortwechsel. Gekürzte Antworten und diese Grenzen gehören zur Ergebnisbewertung.
GPC-Erklärungen und KI-Hinweise
Zwei Aufzeichnungen enthalten eine positive GPC-Erklärung, bei einer fehlt laut Befund das Aktualisierungsdatum. gpc.json ist eine freiwillige Erklärung zur beabsichtigten Unterstützung. Fehlen beweist keine Ablehnung; Vorhandensein belegt nicht das tatsächliche Verarbeitungsverhalten. Die kleine Stichprobe misst keine allgemeine Browserverbreitung.
llms.txt bietet strukturierte Hinweise und Links für Agenten. Die Datei ist weder Zugriffssperre noch Garantie einer Auswertung durch Crawler. ads.txt benennt autorisierte Werbeverkäufer; eine gezählte Zeile bestätigt nicht unabhängig die jeweilige Geschäftsbeziehung.
Well-known- und Richtliniendatei-Prüfer
Fragen und Antworten
Genügt HEAD zur Dateiüberprüfung?
Nein. HEAD zeigt Antwortheader, liefert aber keinen Rumpf für die Prüfung von Feldern und Syntax. Aussagekräftiger ist ein GET mit dokumentiertem Status, Headern, Umleitungskette und Inhalt. Ein Befehl mit Umleitungsverfolgung kann mehrere Anfragen auslösen.
Soll jeder well-known-Pfad Sicherheitskontrollen umgehen?
Nein. Der Zugriff sollte zur konkreten Ressource und den erwarteten Clients passen. Eine gezielte Ausnahme für öffentliche Kontaktdaten unterscheidet sich von der Freigabe des gesamten Verzeichnisses. 403 und 429 bleiben von einem bestätigten 404 zu trennen.
Passend dazu


