English
 Deutsch
 Polski
Safari ITP, CNAME Cloaking i wyzwania analityki First-Party Tracking

Spis treści
Subdomena witryny nie gwarantuje trwałości ciasteczek analitycznych. Safari może ograniczyć również ciasteczka z odpowiedzi HTTP, jeżeli punkt końcowy zostanie rozpoznany jako ukryty podmiot trzeci. Rzetelna ocena rozdziela sposób ustawienia, cel DNS, tryb przeglądania i zapisany termin wygaśnięcia.
1. Znaczenie CNAME cloaking
Rekord CNAME tworzy alias innej nazwy: data.example.com może wskazywać na collector.vendor.example. Przeglądarka nadal wysyła żądanie do pierwszej nazwy. Zewnętrzna infrastruktura śledząca może dzięki temu pojawić się pod subdomeną odwiedzanej witryny. CNAME służy także zwykłemu hostingowi; sama obecność rekordu nie dowodzi śledzenia.
WebKit opisuje wykrywanie na podstawie relacji DNS do witryny oraz CNAME dokumentu głównego. To reguła techniczna, a nie kontrola własności przedsiębiorstwa. Domena ciasteczka i rzeczywisty cel DNS stanowią zatem osobne punkty kontroli.
2. Różne reguły siedmiu dni i 24 godzin
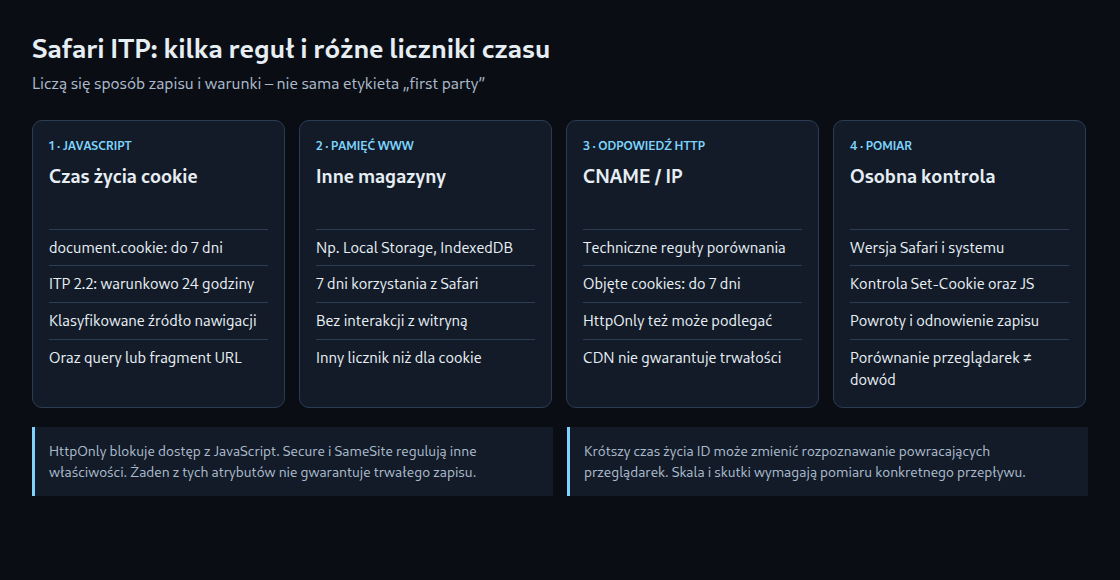
- Ciasteczka JavaScript: ITP 2.1 wprowadziło limit siedmiu dni dla trwałych ciasteczek tworzonych przez
document.cookie. Krótszy zadeklarowany termin pozostaje krótszy. - Dekorowanie linków: ITP 2.2 opisuje limit jednego dnia dla takich ciasteczek na stronie docelowej, gdy nawigację zainicjowała domena sklasyfikowana jako śledząca między witrynami, a końcowy URL zawiera parametry zapytania lub fragment. Sam parametr
utm_sourcenie potwierdza tego zestawu warunków. - Pozostała pamięć przeglądarki: Opisana w 2020 roku reguła usuwania danych zapisywalnych przez skrypty, takich jak LocalStorage i IndexedDB, uwzględnia siedem dni używania Safari bez interakcji z witryną. To inny mechanizm niż skrócenie terminu wygaśnięcia ciasteczka.
- Maskowanie CNAME/IP: Po wykryciu ukrytego zewnętrznego punktu końcowego limit siedmiu dni może objąć także ciasteczka ustawione odpowiedzią HTTP.
HttpOnlynie zapobiega temu ograniczeniu.
WebKit dokumentuje dodatkowo heurystykę IP. Wersja opisana w 2024 roku uwzględnia między innymi rodziny adresów IPv4/IPv6 oraz wspólne prefiksy adresowe. Takie heurystyki mogą się zmieniać; nie stanowią stałej recepty na nieograniczoną trwałość.
3. Skutki dla pomiaru
Po utracie identyfikatora analitycznego kolejna wizyta może wyglądać jak wejście nowej przeglądarki. Wcześniejsze kontakty mogą utracić powiązanie z konwersją. Skala i kierunek zniekształcenia zależą jednak od systemu, dostępnych identyfikatorów oraz modelu atrybucji.
Ośmiodniowa przerwa nie musi więc w każdej konfiguracji oznaczać nowego ID. Również nie wszystkie kohorty czy testy A/B automatycznie tracą wartość statystyczną. Porównanie Safari z Chrome może wskazać problem, ale nie izoluje przyczyny: różnić mogą się także urządzenia, kampanie, zgody i zachowania.
4. Własne punkty końcowe i atrybuty ciasteczek
Reverse proxy pod tym samym hostem może zapewnić kontrolowaną ścieżkę danych. CDN może kończyć połączenie TLS bez przekazania własności adresów IP operatorowi witryny. Ta sama origin, ta sama site i kontrola organizacyjna to odrębne pojęcia.
HttpOnly blokuje dostęp JavaScript do ciasteczka. Secure ogranicza przesyłanie do HTTPS, a SameSite wpływa na żądania między witrynami. Żaden z atrybutów nie gwarantuje określonego czasu życia. Serwer może też ustawić ciasteczko bez HttpOnly; sposób ustawienia potwierdza rzeczywista odpowiedź Set-Cookie.
Prawidłowe sesje i dozwolony pomiar wymagają identyfikatorów dostosowanych do celu, odpowiednich okresów przechowywania oraz zgody tam, gdzie jest wymagana. Własna domena nie stanowi ani zezwolenia na śledzenie, ani odporności na ochronę przeglądarki. Dnia 19 października 2026 roku WebKit opisał dodatkowo blokowanie infrastruktury identity resolution na poziomie domen w wydaniach systemów operacyjnych 27. To ochrona sieciowa odrębna od limitów ciasteczek.
5. Kontrola konkretnej instalacji
- Zapis wersji Safari i systemu, trybu zwykłego lub prywatnego oraz istotnych ustawień ochrony.
- Dokumentacja nazw hostów i rozwiązywania DNS dokumentu głównego oraz punktu pomiarowego.
- Ustalenie w Web Inspector odpowiedzi ustawiającej ciasteczko albo operacji skryptu. Porównanie atrybutów z faktycznie zapisanym terminem wygaśnięcia.
- Oddzielne przypadki testowe dla powrotu, interakcji, istniejącej zgody i odnawiania ciasteczka.
- Rozróżnienie brakujących identyfikatorów, zablokowanych żądań i zdarzeń biznesowych. Jedno wczytanie strony nie potwierdza wielodniowej trwałości.
Pytania i odpowiedzi
Czy samo ID kliknięcia uruchamia limit 24 godzin?
Udokumentowana reguła łączy pochodzenie nawigacji, klasyfikację, URL i ustawienie przez JavaScript. Lista nazw parametrów nie zastępuje tej oceny.
Czy CDN i proxy same-origin zawsze podlegają wyjątkom?
Reguła CNAME uwzględnia również CNAME dokumentu głównego. CDN obsługujący całą witrynę różni się więc od osobno delegowanej subdomeny śledzącej. Nie wynika z tego ogólne wyłączenie wszystkich mechanizmów ochrony.
Czy Google Tag Gateway gwarantuje trwałe ciasteczka?
Ścieżka pod hostem witryny opisuje przede wszystkim trasę żądania. Osobnej kontroli wymagają ustawienie ciasteczka przez JavaScript lub HTTP oraz obowiązujące reguły. Ani nazwa produktu, ani obecność HttpOnly nie dowodzą trwałej ciągłości pomiaru.
Powiązane artykuły