English
 Deutsch
 Polski
Analityka 2027: co unijna reforma ciasteczek oznacza technicznie dla śledzenia w sieci

Spis treści
- Dlaczego rok 2027 będzie rokiem przebudowy analityki internetowej
- Stan prawny w październiku 2026
- Pomiar zasięgu bez zgody: co technicznie się w nim mieści
- Sygnały przeglądarki: skreślone przez Radę, technicznie i tak obowiązkowe
- Dwuwarstwowa architektura pomiaru
- Wdrożenie w GA4, Matomo, tagowaniu po stronie serwera i własnym potoku danych
- Jakość danych: dwie warstwy, dwie prawdy
- Typowe błędy przy przestawianiu pomiaru
- Lista kontrolna na 2027 rok
- Podsumowanie
- Pytania i odpowiedzi
- Źródła
Dlaczego rok 2027 będzie rokiem przebudowy analityki internetowej
UE jest bliska ponownego dopuszczenia pomiaru zasięgu bez zgody – ale tylko dla wąsko zdefiniowanego, technicznie czystego modelu pomiaru. Kto w 2027 roku nadal pracuje z jedną konfiguracją śledzenia, całkowicie zależną od banera zgody, traci dane i jednocześnie ryzykuje naruszenia.
Od lat w UE obowiązuje zasada, że każdy dostęp do urządzenia końcowego, który nie jest bezwzględnie niezbędny, wymaga zgody. W Niemczech reguluje to § 25 TDDDG, na poziomie europejskim art. 5 ust. 3 dyrektywy ePrivacy. Skutki zna każdy zespół analityczny: luki w danych, modelowanie zamiast pomiaru, dyskusje o każdym punkcie procentowym wskaźnika zgód.
Rada UE przedstawiła 2 października 2026 roku tekst mandatu w sprawie tak zwanego Digital Omnibus. Tekst zawiera wyjątek dla pomiaru zasięgu first-party, który wytwarza anonimowe, zagregowane informacje. To jeszcze nie jest prawo. To jednak najwyraźniejsza od 2018 roku wskazówka, w którą stronę zmierzają zmiany.
Dla analityki technicznej oznacza to podział architektury pomiaru na dwie części. Warstwa bazowa liczy bez zgody, warstwa rozszerzona mierzy szczegółowo za zgodą. Ten wpis pokazuje, co leży na stole od strony prawnej, czego wyjątek wymaga technicznie i jak już dziś da się zbudować taką konfigurację.
Stan na dzień 10 października 2026. Ten wpis nie stanowi porady prawnej.
Stan prawny w październiku 2026
Według aktualnego tekstu Rady przepisy o ciasteczkach pozostają w dyrektywie ePrivacy, ale otrzymują sześć stałych wyjątków od obowiązku uzyskania zgody. Pierwotny plan Komisji, by przenieść ciasteczka do RODO (nowy art. 88a) i uczynić sygnały przeglądarki obowiązkowymi (art. 88b), upadł w Radzie.
| Data | Wydarzenie |
|---|---|
| 11 października 2026 | Ambasadorowie UE (Coreper) mają zdecydować o mandacie negocjacyjnym Rady |
| 7 października 2026 | Posiedzenie Coreper kończy się bez głosowania, sporna jest część dotycząca Data Act |
| 2 października 2026 | Dokument Rady 13886/26: sześć wyjątków, okres karencji po odmowie cztery zamiast sześciu miesięcy |
| 3 września 2026 | Tekst prezydencji skreśla art. 88a i 88b, przepisy wracają do art. 5 ust. 3 ePrivacy |
| 15 lipca 2026 | W Parlamencie złożono ponad 1750 poprawek |
| 22 czerwca 2026 | Projekt sprawozdania komisji parlamentarnych ITRE i LIBE |
| 18 czerwca 2026 | Kompromis Rady skreśla obowiązkowy sygnał przeglądarki (art. 88b) |
| 19 listopada 2025 | Komisja publikuje Digital Omnibus, COM(2025) 837 |
Źródła: PPC Land, 9 października 2026, Acompli, wrzesień 2026, Praxikon
Co tekst Rady ustala dla analityki
Dostęp do urządzenia końcowego jest dozwolony bez zgody, jeśli służy wyłącznie jednemu z tych sześciu celów i jest do niego bezwzględnie niezbędny:
- przekazanie komunikatu elektronicznego
- usługa, o którą wyraźnie poproszono (np. koszyk, ustawienie języka)
- pomiar zasięgu first-party z anonimowymi, zagregowanymi wynikami
- pomiar zasięgu mediów zgodnie z art. 24 European Media Freedom Act
- bezpieczeństwo techniczne usługi lub urządzenia końcowego
- pomiar emisji i skuteczności reklamy kontekstowej, łącznie z frequency cappingiem
Do tego dochodzą dwie reguły dotyczące samego banera. Odmowa musi być możliwa jednym kliknięciem. Po odmowie nie wolno ponownie pytać o ten sam cel przez co najmniej cztery miesiące. Egzekwowaniem tych zasad mają w przyszłości zajmować się organy nadzorcze ds. ochrony danych.
Co pozostaje otwarte
Parlament nie ma jeszcze stanowiska. Dopiero gdy obie strony będą miały mandat, rozpoczną się negocjacje trójstronne, a tam każdy wyjątek może jeszcze się zmienić. Rada Europejska chce zamknąć wszystkie pakiety omnibus do końca 2026 roku; realistyczne jest porozumienie w ciągu 2027 roku.
Sprzeczne są także terminy: zmiana ePrivacy ma obowiązywać sześć miesięcy po publikacji, ale państwa członkowskie dostają 24 miesiące na wdrożenie. W Niemczech trzeba by dostosować § 25 TDDDG. Pewnej podstawy prawnej dla pomiaru bez zgody należy się więc spodziewać raczej między końcem 2027 a 2028 rokiem – to wystarczająco dużo czasu, by przygotować technikę, ale za mało, by zaczynać dopiero po wejściu przepisów w życie.
Pomiar zasięgu bez zgody: co technicznie się w nim mieści
Wyjątek obejmuje liczenie i agregowanie, a nie profilowanie. Decydujące są trzy warunki z tekstu Rady. Pomiaru dokonuje sam operator witryny albo usługodawca działający na jego zlecenie. Wynikiem są anonimowe, zagregowane informacje o korzystaniu z usługi operatora. Zebrane dane nie są wykorzystywane do innych celów, nie są przekazywane osobom trzecim i nie są łączone z danymi osób trzecich.
Szczególnie daleko idące skutki ma motyw 44d. Motyw ten wyklucza łączenie z danymi z innych usług dostawcy lub od osób trzecich, wyraźnie także z danymi analitycznymi innych witryn. Odpadają przez to narzędzia, które łączą dane ponad granicami klientów na potrzeby benchmarków lub modeli.
Wyjątek CNIL jako wzorzec techniczny
Francja dopuszcza pomiar zasięgu bez zgody już od wytycznych CNIL z 1 października 2020 roku. Tamtejsze wymogi są najlepszą dostępną wskazówką, jak organy nadzorcze będą zapewne później interpretować wyjątek unijny. Adobe streszcza je w dokumentacji następująco (źródło):
| Wymóg | Realizacja techniczna |
|---|---|
| Czas życia ciasteczka maks. 13 miesięcy | stały termin wygaśnięcia od pierwszego ustawienia, bez przedłużania przy każdej wizycie |
| Przechowywanie danych maks. 25 miesięcy | retencja w narzędziu lub zadanie usuwające we własnej bazie danych |
| Zakres: jedna witryna lub aplikacja | bez ciasteczek stron trzecich, bez synchronizacji identyfikatorów, bez dopasowywania między domenami |
| Anonimizacja IP | obcięcie ostatniego oktetu (IPv4) przed zapisaniem |
| Zgrubne dane geograficzne | najwyżej poziom kodu pocztowego, bez danych GPS |
| Brak pomiaru poza witryną | bez śledzenia w e-mailach, kampaniach poza witryną ani w iframe’ach bez zgody |
| Wyłącznie anonimowe statystyki | identyfikatory odwiedzających niewidoczne w raportach, bez łączenia z innymi danymi |
| Możliwość sprzeciwu | mechanizm opt-out, który całkowicie zatrzymuje pomiar |
W przełożeniu na typowe funkcje analityczne
Poniższa klasyfikacja jest oceną opartą na tekście Rady z 2 października 2026 roku i praktyce CNIL, a nie ugruntowanym prawem.
| Funkcja | Możliwa bez zgody? | Powód |
|---|---|---|
| Odsłony, wizyty, strony wejścia i wyjścia | tak | czysto zagregowana statystyka użycia |
| Źródła ruchu przez referrer i parametry UTM | tak | kontekst pojedynczej wizyty, analizowany zbiorczo |
| Powracający odwiedzający przez identyfikator first-party | prawdopodobnie tak | tylko z ograniczonym czasem życia i bez przekazywania |
| Zliczanie konwersji na własnej witrynie | prawdopodobnie tak | o ile analizowane jako licznik, a nie na osobę |
| Testy A/B | prawdopodobnie tak | CNIL wymienia je wprost, tekst unijny milczy |
| Session replay, mapy cieplne na poziomie pojedynczych sesji | raczej nie | brak zagregowanego wyniku, wysokie ryzyko odniesienia do osoby |
| Łączenie User ID z CRM lub logowaniem | nie | łączenie z innymi danymi |
| Listy remarketingowe, grupy odbiorców dla sieci reklamowych | nie | inny cel, przekazanie osobom trzecim |
| Udostępnianie danych dostawcy narzędzia na potrzeby benchmarków lub modeli | nie | wyklucza to motyw 44d |
| Śledzenie między kilkoma własnymi domenami | otwarte | zakres „jednej usługi” nie jest jeszcze zdefiniowany |
Sygnały przeglądarki: skreślone przez Radę, technicznie i tak obowiązkowe
Obowiązkowego sygnału przeglądarki (art. 88b) nie ma już w tekście Rady, ale temat nie jest zamknięty. We wrześniu 2026 roku 19 organizacji zażądało jego powrotu, EROD i EIOD go popierają, a Parlament może go ponownie wprowadzić w trilogu. Niezależnie od tego sygnał i tak trafia do przeglądarek.
Powód leży w Kalifornii: ustawa AB 566 wymaga, by do 1 stycznia 2027 roku każda przeglądarka mogła wysyłać sygnał opt-out dla mieszkańców Kalifornii. Oczywistym standardem jest Global Privacy Control (GPC), który jest obecnie standaryzowany w W3C. Firefox, Brave i DuckDuckGo już obsługują GPC, a według badania z maja 2026 roku obsługę deklaruje około 388 000 witryn (źródło). W 2027 roku sygnał dotrze więc także do odwiedzających z Europy.
Jak GPC dociera technicznie
GPC to pojedynczy bit. Gdy jest aktywny, przeglądarka wysyła przy każdym żądaniu nagłówek Sec-GPC: 1 i ustawia w DOM navigator.globalPrivacyControl = true. Gdy jest nieaktywny, nagłówka brak. Opcjonalnie witryna deklaruje przez /.well-known/gpc.json, że respektuje ten sygnał.
// Klient: sprawdzenie statusu GPC przed załadowaniem warstwy rozszerzonej
const gpc = navigator.globalPrivacyControl === true;
if (gpc) {
  consentState.marketing = 'denied';   // odmowa, nie zgoda
}
# Serwer: zapis nagłówka w logu, by zmierzyć udział GPC
log_format analytics '$time_iso8601 $request_uri gpc=$http_sec_gpc';Co sygnał oznacza – a czego nie
GPC może wyłącznie odmówić lub wycofać zgodę, nigdy jej udzielić. Dla warstwy rozszerzonej oznacza to, że aktywne GPC wyłącza tagi reklamowe i tagi przekazujące dane, bez pytania w banerze. Bazowego pomiaru bez zgody GPC natomiast nie dotyczy, ponieważ czysta statystyka first-party leży poza zakresem jego zastosowania.
Jeden szczegół często umyka: GPC trzeba przekazywać dalej po stronie serwera. Kto wysyła zdarzenia do platform reklamowych przez interfejsy serwerowe, na przykład przez Conversions API firmy Meta, musi przenosić status sygnału we własnym backendzie i wstrzymywać wysyłkę. Przeglądarka nie zrobi tego za serwer.
Zalecenie na 2027 rok: GPC warto już teraz traktować jako twardą odmowę, a udział GPC rejestrować jako osobny wskaźnik. Jeśli Parlament przeforsuje obowiązkowy sygnał, logika będzie już gotowa.
Dwuwarstwowa architektura pomiaru
Każde zdarzenie przechodzi przez własny punkt końcowy, który rozdziela je według statusu zgody. Warstwa bazowa zawsze dostaje okrojoną, zanonimizowaną wersję, warstwa rozszerzona tylko przy zgodzie.
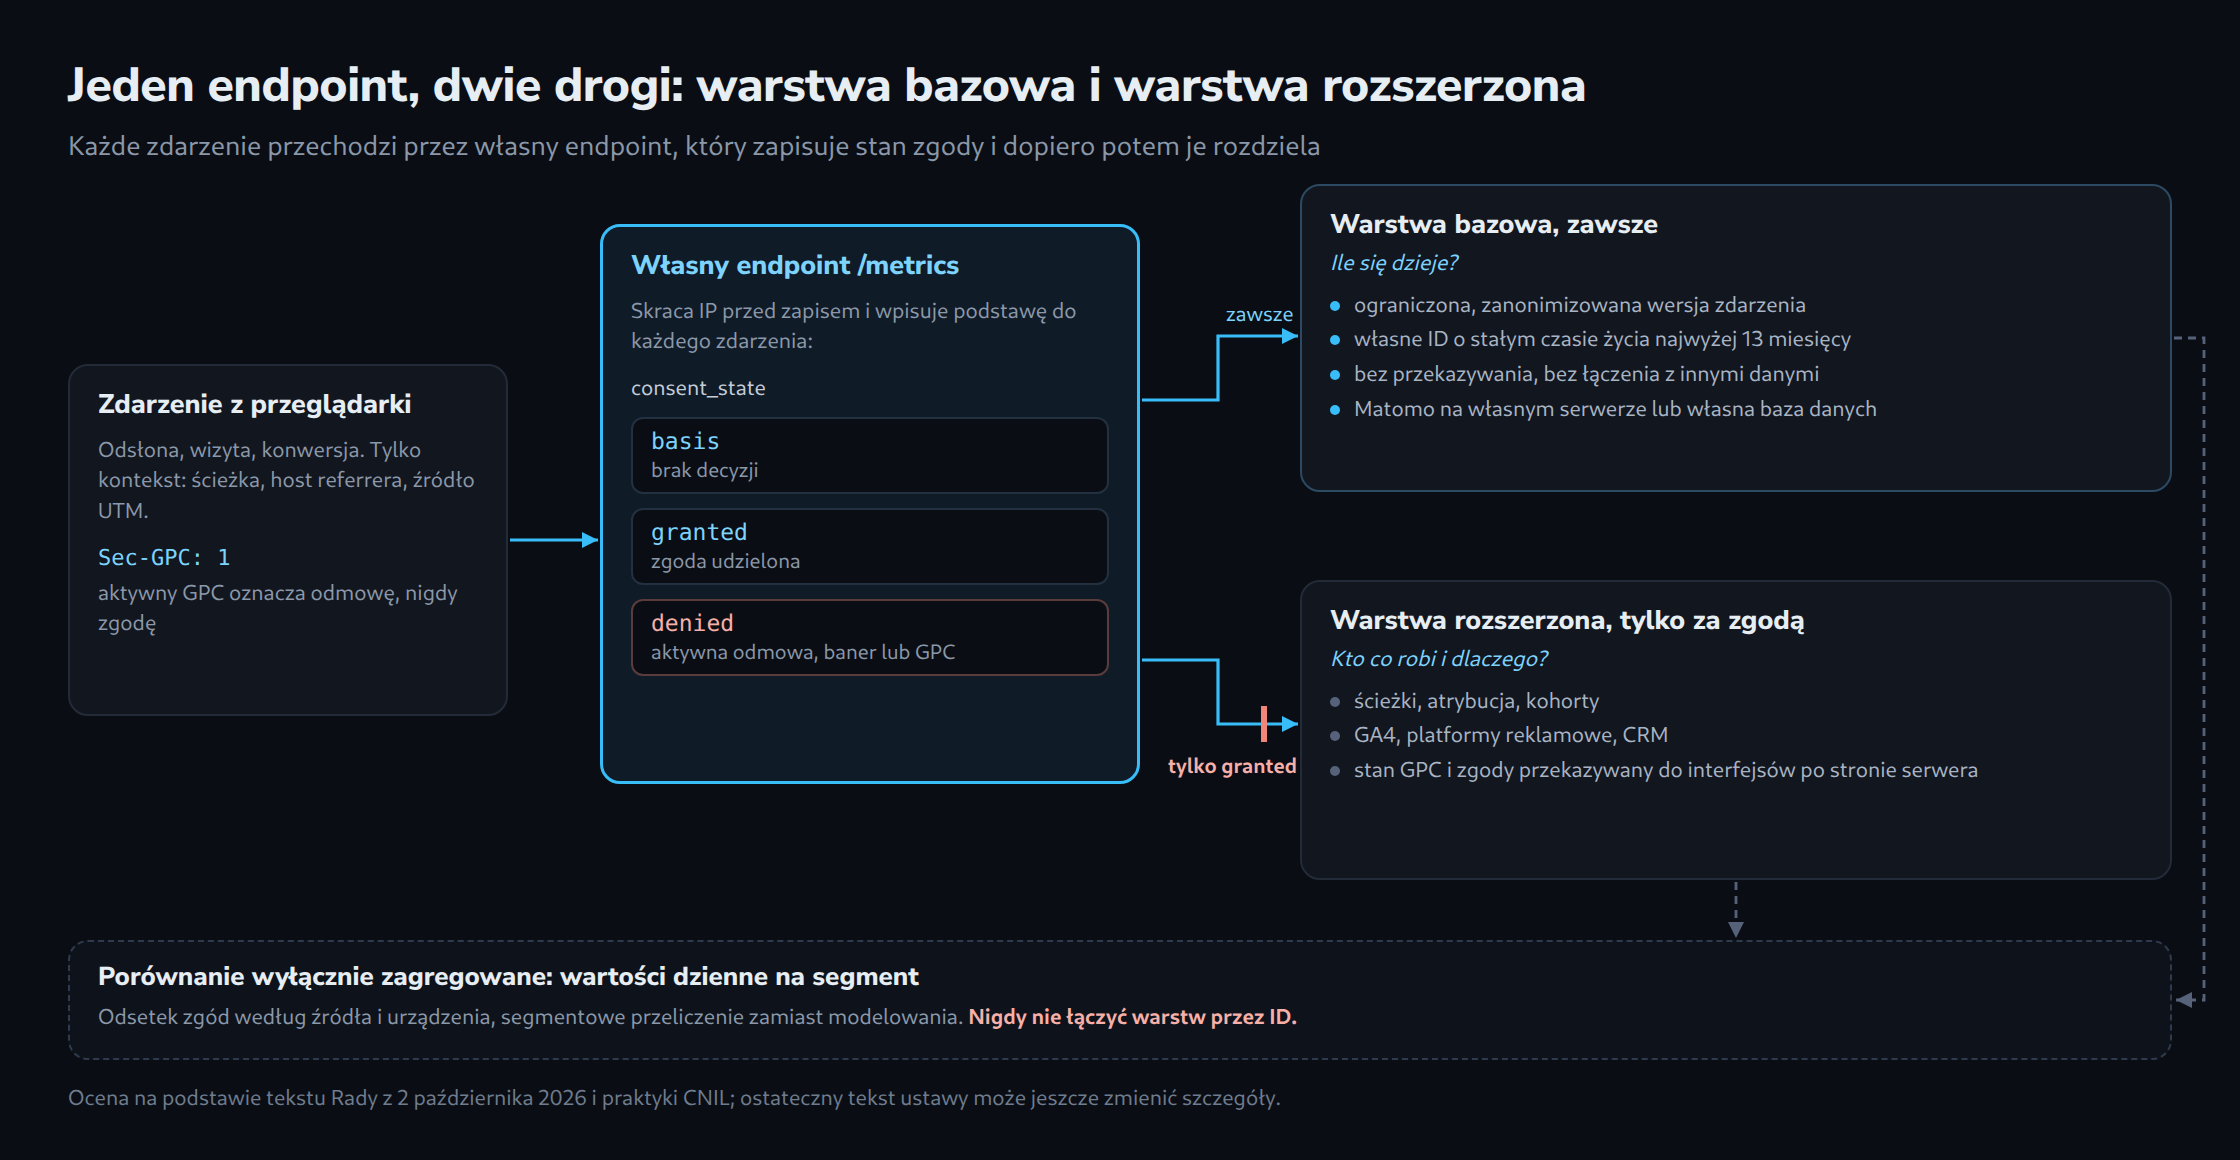
Warstwa bazowa odpowiada na pytanie „Ile się dzieje?”: wizyty, odsłony, źródła, konwersje jako liczniki. Warstwa bazowa pracuje z własnymi identyfikatorami, stałymi czasami życia i bez jakiegokolwiek przekazywania danych. Warstwa rozszerzona odpowiada na pytanie „Kto robi co i dlaczego?”: ścieżki, atrybucja, grupy odbiorców, konwersje reklamowe.
Punkt końcowy zapisuje w każdym zdarzeniu pole consent_state z trzema wartościami: basis (brak decyzji), granted (zgoda udzielona) i denied (aktywna odmowa, przez baner lub GPC). Dzięki temu w każdej chwili da się wykazać, na jakiej podstawie powstał dany rekord.
Wdrożenie w GA4, Matomo, tagowaniu po stronie serwera i własnym potoku danych
Do warstwy bazowej nadają się przede wszystkim narzędzia, w których dane nie opuszczają obszaru kontroli operatora. GA4 należy do warstwy rozszerzonej, samodzielnie hostowane Matomo lub własny potok danych do warstwy bazowej.
| Narzędzie | Przydatność dla warstwy bazowej | Najważniejsze ustawienia |
|---|---|---|
| Matomo On-Premise | dobra | ciasteczko odwiedzającego na stałe maks. 13 miesięcy, skracanie IP, usuwanie surowych danych, bez funkcji User ID |
| Własny potok danych (beacon + baza danych) | bardzo dobra | pełna kontrola nad polami, czasami życia i agregacją |
| Tagowanie po stronie serwera (np. sGTM) | dobra jako dystrybutor | zdarzenia bazowe tylko do własnych celów, przekazywanie osobom trzecim tylko za zgodą |
| GA4 | słaba | dane trafiają do Google; modelowanie i udostępnianie danych są sprzeczne z zakazem łączenia |
GA4: jednoznacznie w warstwie rozszerzonej
GA4 w Consent Mode „advanced” wysyła także bez zgody pingi bez ciasteczek, na podstawie których Google modeluje dane. Właśnie to modelowanie opiera się na danych, które Google analizuje w wielu usługach jednocześnie. Trudno to pogodzić z motywem 44d, który wyklucza łączenie z danymi analitycznymi innych witryn. GA4 pozostaje więc narzędziem dla odwiedzających, którzy wyrazili zgodę, w Consent Mode „basic” bez pingów przed udzieleniem zgody.
Matomo: konfiguracja zbliżona do wymogów CNIL
var _paq = window._paq = window._paq || [];
_paq.push(['setVisitorCookieTimeout', 33955200]); // 393 dni, nieco poniżej 13 miesięcy
_paq.push(['setReferralCookieTimeout', 0]);       // bez osobnego ciasteczka kampanii
_paq.push(['disableBrowserFeatureDetection']);    // mniej cech urządzenia
_paq.push(['trackPageView']);
_paq.push(['enableLinkTracking']);
W backendzie dochodzą: anonimizacja IP co najmniej o dwa bajty, automatyczne usuwanie starych surowych danych najpóźniej po 25 miesiącach oraz wyłączone przypisywanie User ID i klientów e-commerce w usłudze bazowej. Ważne jest to, że Matomo przedłuża czas życia ciasteczka przy każdej wizycie. Stały, nieprzesuwający się czas życia wymaga niewielkiego dodatkowego skryptu, który zapisuje datę pierwszego ustawienia.
Tagowanie po stronie serwera: dystrybutor między warstwami
Serwer tagowania first-party na własnej subdomenie przyjmuje wszystkie zdarzenia i na podstawie statusu zgody decyduje, dokąd trafiają. Zdarzenia bazowe trafiają wyłącznie do własnej bazy danych analitycznych. Dopiero za zgodą wzbogacone zdarzenia trafiają do GA4, platform reklamowych lub CRM.
Technicznie istotne: od wersji 16.4 Safari ogranicza do siedmiu dni ciasteczka ustawiane przez serwer z obcym adresem IP. Jeśli serwer tagowania stoi u dostawcy chmury, a nie w tym samym zakresie IP co witryna, jego ciasteczka wygasają odpowiednio szybko. Rozwiązaniem jest ścieżka reverse proxy w domenie głównej, na przykład /metrics/, zamiast subdomeny CNAME.
Własny potok danych: minimalny beacon bazowy
// Działa bez zgody: tylko kontekst strony, bez cech urządzenia
(function () {
  const data = {
    p: location.pathname,
    r: document.referrer ? new URL(document.referrer).hostname : '',
    u: new URLSearchParams(location.search).get('utm_source') || ''
  };
  navigator.sendBeacon('/metrics/hit', JSON.stringify(data));
})();
-- Serwer (ClickHouse): dzienna agregacja, potem usunięcie surowych danych
INSERT INTO daily_pages (day, path, source, hits)
SELECT toDate(ts), path, coalesce(nullIf(utm, ''), ref_host), count()
FROM raw_hits
WHERE toDate(ts) = yesterday()
GROUP BY 1, 2, 3;
ALTER TABLE raw_hits DELETE WHERE ts < now() - INTERVAL 7 DAY;Beacon nie ustawia ciasteczka i nie odczytuje cech urządzenia. Nie czyni go to jednak automatycznie wolnym od obowiązku zgody: wytyczne EROD 2/2023 interpretują art. 5 ust. 3 ePrivacy szeroko i obejmują także piksele i śledzenie oparte na adresach URL. Nowy wyjątek pomiarowy jest więc solidniejszą podstawą niż twierdzenie, że w ogóle nie dochodzi do dostępu do urządzenia.
Jakość danych: dwie warstwy, dwie prawdy
Warstwa bazowa dostarcza zasięg, warstwa rozszerzona zachowanie. Obie liczby nieuchronnie sobie przeczą, a właśnie ta różnica staje się najcenniejszym nowym wskaźnikiem: rzeczywiście zmierzonym wskaźnikiem zgód w każdym segmencie.
| Wskaźnik | Źródło | Zastosowanie |
|---|---|---|
| Wizyty, odsłony, źródła | warstwa bazowa | oficjalny zasięg, raportowanie treści |
| Konwersje jako liczniki | warstwa bazowa | pomiar skuteczności bez luk |
| Ścieżki, atrybucja, kohorty | warstwa rozszerzona | analiza zachowań, tylko dla odwiedzających ze zgodą |
| Wskaźnik zgód według źródła i urządzenia | stosunek obu warstw | ekstrapolacja, kontrola jakości banera |
| Udział GPC | log serwera | wczesny wskaźnik przyszłych obowiązków związanych z sygnałami |
Ekstrapolacja zamiast modelowania
Zamiast modelowania typu black box po stronie dostawcy zachowanie da się ekstrapolować w przejrzysty sposób. W tym celu dla każdego segmentu s (np. źródło × typ urządzenia) wyznacza się współczynnik z wizyt w warstwie bazowej i rozszerzonej:
Ĉ = Σs Crozsz,s · Bbaz,s / Brozsz,s
C oznacza tu wartość wskaźnika w warstwie rozszerzonej, a B liczbę wizyt; indeks „rozsz” odnosi się do warstwy rozszerzonej, „baz” do warstwy bazowej. Segmentacja jest ważna, ponieważ odwiedzający, którzy wyrażają zgodę, systematycznie różnią się od pozostałych: osoba przychodząca z wyszukiwania marki w praktyce często zgadza się częściej niż ktoś z kampanii displayowej. Jeden globalny współczynnik ukryłby to zniekształcenie.
Warstw nigdy nie łączy się przez identyfikatory
Zestawienie odbywa się wyłącznie na poziomie zagregowanym. Gdy tylko identyfikator bazowy zostanie powiązany z identyfikatorem rozszerzonym, warstwa bazowa przestaje być anonimowa, a wyjątek przestaje mieć zastosowanie. Technicznie oznacza to: osobne tabele, osobne identyfikatory, zestawienie tylko przez sumy dzienne na segment.
Osobliwości przeglądarek, które zniekształcają obie warstwy
- Czas życia ciasteczek w Safari: ciasteczka ustawione przez JavaScript żyją w Safari najwyżej siedem dni, a przy wejściu z linków z parametrami śledzącymi czasem tylko 24 godziny. „Nowi odwiedzający” są tam systematycznie zawyżeni. Wskaźniki dotyczące powracających odwiedzających należy więc wykazywać osobno dla każdej rodziny przeglądarek.
- Usuwane identyfikatory kliknięć: Link Tracking Protection w Safari usuwa znane parametry kliknięć w oknach prywatnych, w Mailu i w Wiadomościach. Parametry UTM zwykle pozostają nienaruszone i i tak są lepszą informacją o źródle dla warstwy bazowej.
- Ruch automatyczny: bez banera jako naturalnego filtra warstwa bazowa widzi znacznie więcej botów. Wykrywanie botów przez listy User-Agent, częstotliwość żądań i kontrole wiarygodności (np. odsłona bez jakiejkolwiek interakcji) jest obowiązkowe.
- Kontrola wiarygodności: wizyty bazowe należy regularnie porównywać z logami serwera lub CDN. Jeśli warstwa bazowa odbiega o więcej niż stały odsetek, blokery reklam blokują ścieżkę beacona albo filtr botów działa błędnie.
Typowe błędy przy przestawianiu pomiaru
Najczęstszym błędem będzie odczytanie wyjątku jako przyzwolenia dla istniejącej konfiguracji. Wyjątek dopuszcza nowy, węższy model pomiaru, a nie dotychczasowy bez banera.
- Jedno narzędzie dla obu warstw z tym samym identyfikatorem. Jeśli usługa bazowa i usługa ze zgodą dzielą ten sam identyfikator, rozdział jest już tylko kosmetyczny.
- Przesuwające się czasy życia ciasteczek. Ciasteczko, które przy każdej wizycie przedłuża się o 13 miesięcy, faktycznie żyje bez końca. Praktyka CNIL wymaga stałego terminu wygaśnięcia od pierwszego ustawienia.
- Przekazywanie danych przez kontener serwerowy. Tagowanie po stronie serwera jedynie usuwa przepływy danych z pola widzenia. Jeśli kontener przekazuje zdarzenia bazowe do platform reklamowych, jest to przekazanie osobom trzecim.
- Wartości UTM z danymi osobowymi. Linki w newsletterach z adresem e-mail lub identyfikatorem klienta w parametrze UTM zamieniają anonimową statystykę w dane osobowe. Takie parametry należy usuwać przed zapisaniem.
- Pełne adresy IP w logu surowych danych. Skracanie musi nastąpić przed zapisem, a nie w nocnym zadaniu. Dotyczy to także logów serwera WWW i CDN.
- Brak statusu zgody w zdarzeniu. Bez pola takiego jak
consent_statew każdym zdarzeniu nie da się później ani sprawdzić, ani wykazać, jakie dane zebrano na jakiej podstawie. - Czteromiesięczna blokada w niewłaściwym miejscu zapisu. Jeśli odmowa jest zapisana tylko w ciasteczku, które Safari usuwa po siedmiu dniach, baner według tekstu Rady wprawdzie może pojawić się ponownie. Kto traktuje tę regułę poważnie, i tak zapisuje odmowę w ciasteczku first-party ustawianym po stronie serwera.
- Czekanie na ostateczną ustawę. Przebudowa modelu danych, serwera tagowania i raportowania trwa miesiące. Kto zacznie dopiero po wejściu przepisów w życie, przez kolejny rok będzie mierzył z lukami.
Lista kontrolna na 2027 rok
Te punkty da się wdrożyć niezależnie od ostatecznego brzmienia przepisów, ponieważ już w obecnym stanie prawnym porządkują pomiar, a w przyszłym będą niezbędne.
Inwentaryzacja
- Spis wszystkich tagów, pikseli i przekierowań po stronie serwera, każdorazowo z celem i odbiorcą
- Przypisanie każdego tagu do warstwy: bazowej (planowanej jako wolna od zgody) lub rozszerzonej (wymagającej zgody)
- Sprawdzenie, które narzędzia wykorzystują dane do własnych celów, benchmarków lub modeli
Budowa warstwy bazowej
- Samodzielnie hostowane Matomo lub własny potok beacon, oddzielone od usługi rozszerzonej
- Czas życia ciasteczka na stałe maksymalnie 13 miesięcy, bez przedłużania przy każdej wizycie
- Skracanie IP przed zapisaniem, także w logach serwera WWW i CDN
- Usuwanie surowych danych najpóźniej po 25 miesiącach, lepiej zaraz po agregacji
- Usuwanie danych osobowych z parametrów UTM i parametrów zapytania
- Filtr botów, sprawdzany pod kątem wiarygodności względem logów serwera
- Mechanizm opt-out dla pomiaru bazowego
Warstwa rozszerzona i sygnały
- Odmowa jednym kliknięciem, na równi z akceptacją
- Zapis odmowy po stronie serwera na co najmniej cztery miesiące
- GPC (
Sec-GPCinavigator.globalPrivacyControl) traktowane jako twarda odmowa - Przekazywanie statusu GPC i zgody aż do interfejsów serwerowych
Raportowanie
- Pole
consent_statew każdym zdarzeniu - Raportowanie zasięgu z warstwy bazowej, a zachowań z warstwy rozszerzonej
- Wskaźnik zgód i udział GPC według źródła i urządzenia jako stałe wskaźniki
- Ekstrapolacja tylko w podziale na segmenty, nigdy z jednym globalnym współczynnikiem
- Wskaźniki dotyczące powracających odwiedzających osobno dla każdej rodziny przeglądarek
Podsumowanie
W 2027 roku rozstrzygnie się, czy analityka internetowa w UE znów będzie mogła dostarczać pełne dane o zasięgu. Tekst Rady z 2 października 2026 roku wskazuje kierunek: pomiar tak, profilowanie nie. Nagradzany jest model pomiaru, który w danych zbieranych bez zgody świadomie rezygnuje z odniesienia do osoby, przekazywania i łączenia.
Architektura dwuwarstwowa nie jest przy tym rozwiązaniem awaryjnym, lecz lepszą konfiguracją. Oddziela czysty zasięg od szczegółowego zachowania, po raz pierwszy pozwala dokładnie zmierzyć wskaźnik zgód i zastępuje nieprzejrzyste modelowanie zrozumiałą ekstrapolacją. Ostateczny tekst przepisów może jeszcze przesunąć szczegóły. Na podstawową architekturę wpłynie to jednak niewiele – a kto zbuduje ją do połowy 2027 roku, w dniu wejścia przepisów w życie będzie gotowy, zamiast dopiero rozpoczynać projekt.
Pytania i odpowiedzi
Czy GA4 działające bez ciasteczek mieści się w nowym wyjątku pomiarowym?
Według przedstawionej tu oceny nie, ponieważ wyjątek nie zależy od ciasteczka, lecz od celu i przepływu danych. Tekst Rady wymaga, by pomiaru dokonywał sam operator albo usługodawca działający na jego zlecenie, by wynik był anonimowy i zagregowany oraz by dane nie były ani przekazywane, ani łączone z danymi osób trzecich. Również bez ciasteczek pingi GA4 trafiają do Google, a modelowanie w Consent Mode „advanced” opiera się na analizach obejmujących wiele usług. Właśnie takie łączenie wyklucza motyw 44d.
Z drugiej strony rezygnacja z ciasteczek nie czyni żadnego pomiaru automatycznie wolnym od obowiązku zgody: wytyczne EROD 2/2023 obejmują także piksele i śledzenie oparte na adresach URL. Decydujące pozostaje więc to, dokąd trafiają dane i do czego są wykorzystywane.
Jak w Matomo uzyskać stały, nieprzesuwający się czas życia ciasteczka?
Matomo przedłuża ciasteczko odwiedzającego przy każdej wizycie; setVisitorCookieTimeout określa jedynie, jak długo ciasteczko obowiązuje od bieżącej odsłony. Stały czas życia powstaje dopiero wtedy, gdy data pierwszego ustawienia jest zapisywana osobno, a przy każdej odsłonie na jej podstawie obliczany jest pozostały czas. Niewielki dodatkowy skrypt realizuje w tym celu trzy zadania:
- Przy pierwszej wizycie zapisuje moment w osobnym ciasteczku first-party, które samo wygasa po 13 miesiącach i potem nie jest ponownie zapisywane.
- Przy każdej odsłonie, przed
trackPageView, oblicza liczbę sekund pozostałych do tej daty wygaśnięcia i przekazuje ją dosetVisitorCookieTimeout. - Po upływie terminu zaczyna się nowy okres z nowym identyfikatorem odwiedzającego, bez powiązania ze starym.
W Safari czas życia i tak pozostaje krótszy: ciasteczka ustawione przez JavaScript żyją tam najwyżej siedem dni, łącznie z ciasteczkiem pomocniczym. 13 miesięcy to więc górna granica, a nie gwarantowany okres, a powracający odwiedzający pozostają w tej rodzinie przeglądarek niedoszacowani. Dlatego wskaźniki ich dotyczące należy wykazywać osobno dla każdej rodziny przeglądarek.
Czy wizyta z aktywnym GPC jest nadal liczona w warstwie bazowej?
Według przedstawionej tu oceny tak. GPC może tylko odmówić lub wycofać zgodę, więc dotyczy warstwy rozszerzonej: punkt końcowy oznacza taką wizytę wartością consent_state = denied, a tagi reklamowe i tagi przekazujące dane pozostają wyłączone. Niezależnie od tego własny mechanizm opt-out witryny całkowicie zatrzymuje pomiar bazowy.
Co dzieje się z ekstrapolacją w segmentach z bardzo małą liczbą zgód?
Współczynnik z wizyt bazowych i rozszerzonych staje się wtedy duży, a każda pojedyncza konwersja odwiedzającego, który wyraził zgodę, liczy się w ekstrapolacji wielokrotnie. Już jedno zdarzenie więcej lub mniej wyraźnie przesuwa wartość segmentu, a wartości dzienne mocno się wahają.
Pomaga minimalna liczba wizyt ze zgodą na segment. Mniejsze segmenty da się połączyć z pokrewnym segmentem, na przykład dla wszystkich typów urządzeń danego źródła, albo zsumować w dłuższym okresie. W obu przypadkach nadal zestawia się wartości zagregowane, a rozdział warstw pozostaje nienaruszony. Jeśli w segmencie w ogóle brak wizyt ze zgodą, ekstrapolacja jest niemożliwa; raport powinien wtedy wykazać segment jako lukę, zamiast szacować wartość.
Źródła
- PPC Land: EU Council draft cuts cookie re-prompt wait from 6 months to 4, 9 października 2026
- Acompli: Digital Omnibus GDPR and Cookie Reforms Stall Without a Council Mandate, wrzesień 2026
- Praxikon: What the Digital Omnibus proposal would change in the GDPR
- PPC Land: GPC could cut EU consent banners – but law must catch up first, 10 maja 2026
- Adobe Experience League: CNIL Consent Exemption, stan na 28 września 2026
Powiązane artykuły