English
 Deutsch
 Polski
Jedna domena, cztery wejścia: pod jakim adresem strona naprawdę odpowiada

Spis treści
Domena jest dla właściciela jedną rzeczą, a dla sieci czterema. Z www i bez, szyfrowana i nie: każde połączenie tych możliwości to osobny adres, który serwer może obsłużyć, odrzucić albo przekazać dalej. Nic nie zmusza ich do zgodności.
To, czy są zgodne, rozstrzyga, jak wyszukiwarki liczą witrynę, ile obiegów płaci odwiedzający, zanim pojawi się treść, i czy certyfikat obejmuje to, co ludzie faktycznie wpisują.
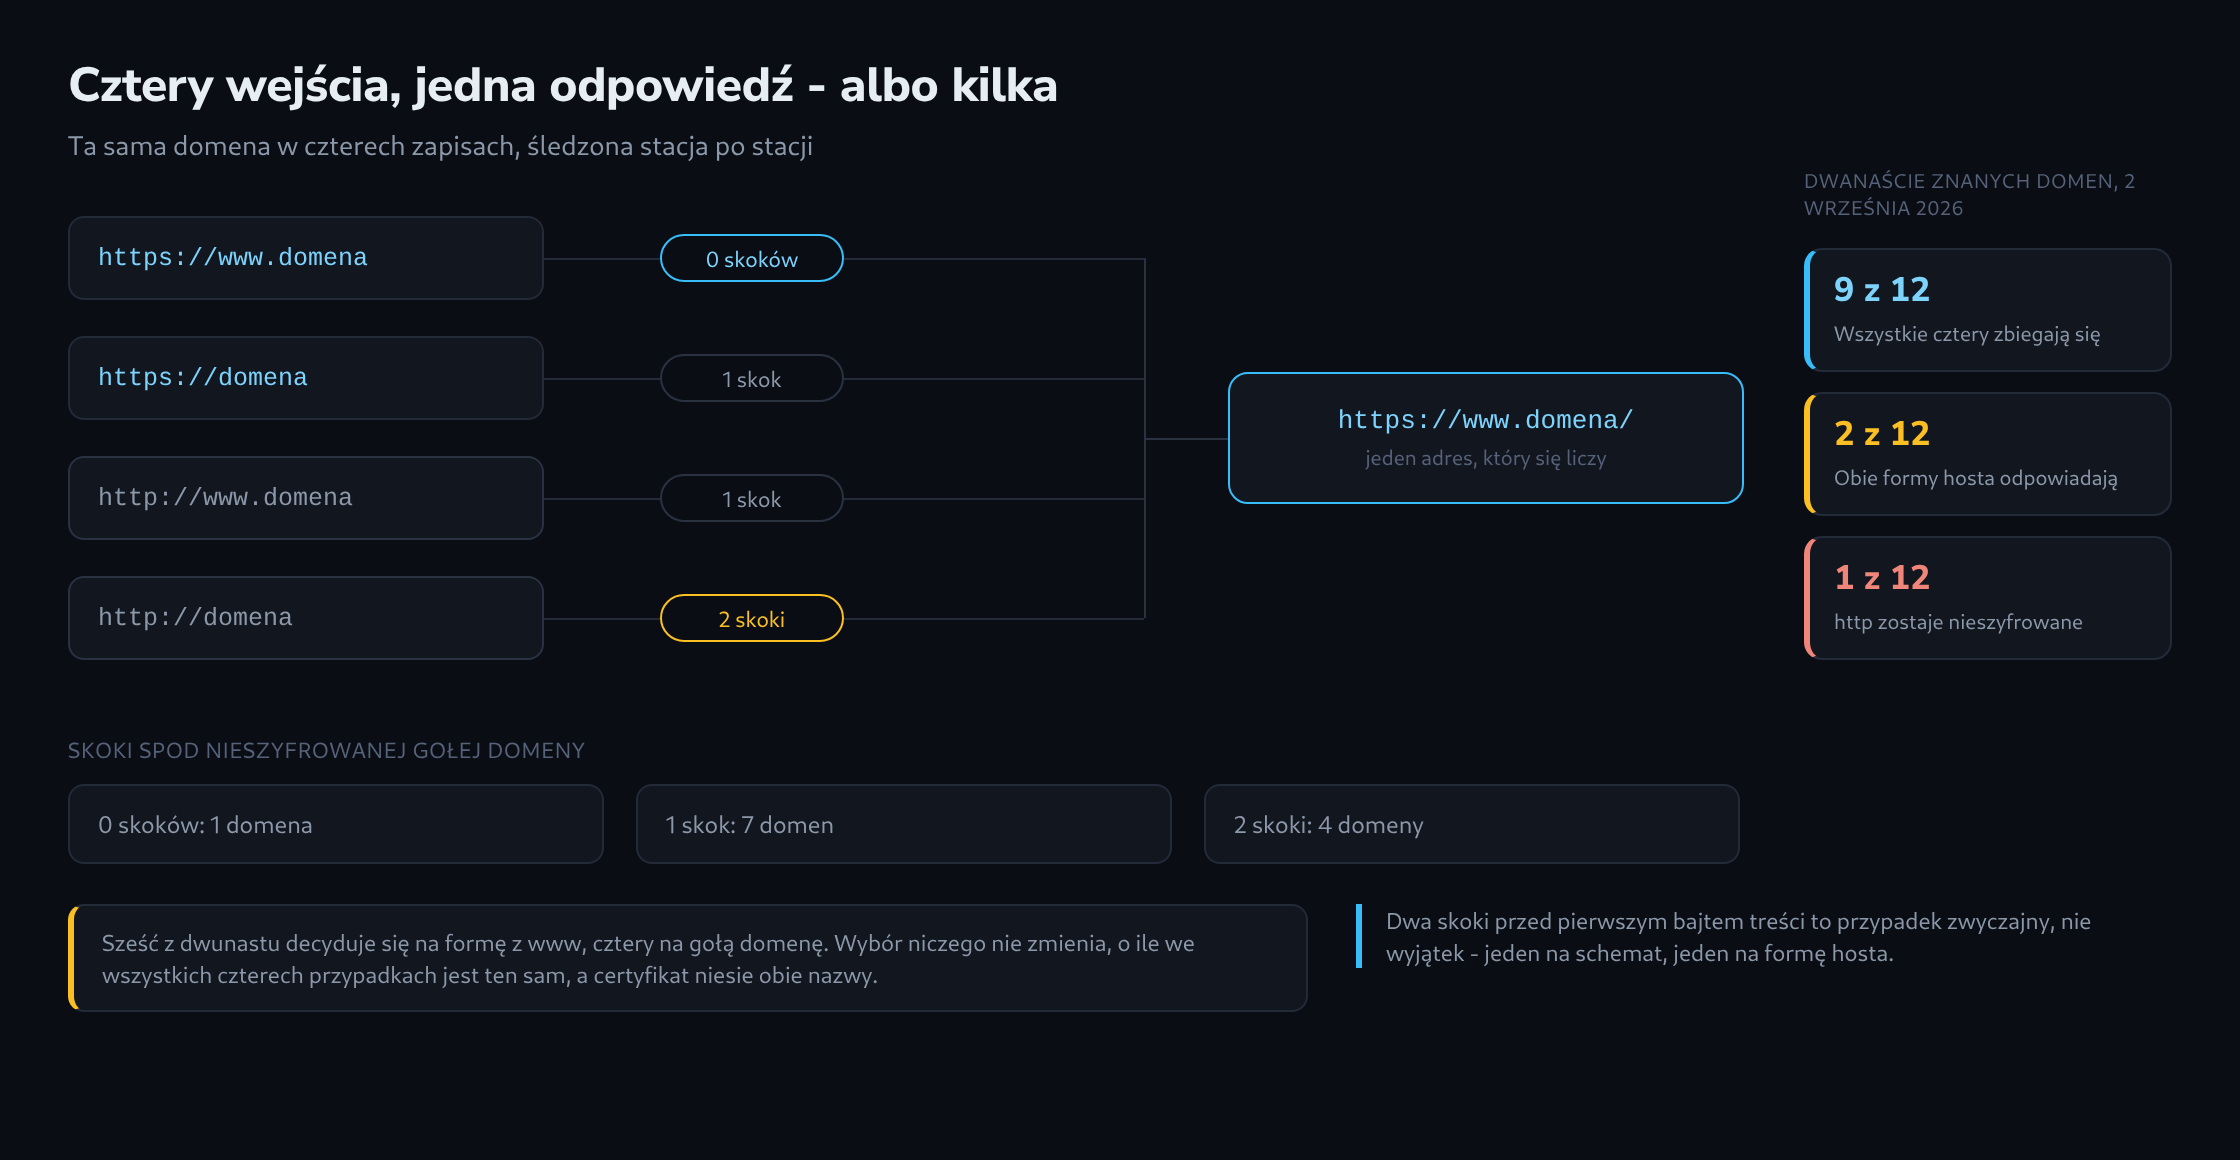
Cztery adresy, jedna witryna
Dla przeglądarki http://example.com i https://www.example.com nie mają ze sobą nic wspólnego poza właścicielem. Inny schemat, inna nazwa hosta, inne pochodzenie. Cookies ustawione pod jednym adresem nie trafiają pod drugi, a treść serwowana pod obydwoma to treść istniejąca dwa razy.
Wyszukiwarki rozwiązują to, wybierając adres kanoniczny, ale ten wybór jest zgadywaniem, dopóki witryna sama niczego nie mówi. Kto pod wszystkimi czterema adresami serwuje te same strony, rozprasza po nich odnośniki przychodzące: część wskazuje gołą domenę, część www, i żadna z wersji nie zbiera pełnego sygnału.
Rozwiązaniem nie jest znalezienie tej właściwej. Rozwiązaniem jest wybranie dowolnej i doprowadzenie do niej pozostałych trzech.
Co znaczy zbiec się w jedno
Zbiec się w jedno znaczy: każde wejście kończy się pod tym samym adresem i kończy się tam trwale. Rozstrzygają trzy szczegóły.
Najpierw schemat: wejścia nieszyfrowane muszą przekierowywać na https, i to kodem 301, a nie 302, żeby przeglądarki i wyszukiwarki traktowały wersję szyfrowaną jako właściwy adres.
Potem forma hosta: którakolwiek z form, www albo goła domena, zostanie wybrana, druga prowadzi do niej. Wybór jest kwestią gustu z jedną konsekwencją techniczną, mianowicie taką, że cookies gołej domeny trafiają do każdej subdomeny, a cookies hosta z www już nie.
I certyfikat musi nieść obie nazwy. Przekierowanie z hosta, którego certyfikat nie obejmuje, zawodzi, zanim w ogóle zostanie odczytane: najpierw łamie się uzgadnianie, a zamiast przekierowania pojawia się strona z ostrzeżeniem.
Czterdzieści osiem wejść, zmierzonych
Dwanaście znanych domen prześledzono 2 września 2026, każdą przez wszystkie cztery wejścia, stacja po stacji, bez pozwolenia żadnemu klientowi na scalanie kroków.
Dziewięć z dwunastu zbiegło się w jedno: wszystkie cztery wejścia zakończyły się pod jednym adresem. Sześć z nich wybrało formę z www, trzy gołą domenę. Ten podział warto zapamiętać na wypadek, gdyby ktoś twierdził, że jedna z dwóch jest standardem.
Licząc od nieszyfrowanej gołej domeny – czyli od tego, co zostaje wpisane, gdy nie wpisuje się nic więcej – jedna domena odpowiedziała od razu, siedem potrzebowało jednego skoku, cztery dwóch. Dwa skoki to uczciwa cena za zrobienie tego poprawnie osobnymi regułami: jeden na schemat, jeden na formę hosta. Ściągnięcie obu w jedną regułę jest możliwe i oszczędza jeden obieg.
Jedna domena zmieniła po drodze dodatkowo ścieżkę i skończyła w podkatalogu zamiast na stronie głównej. To świadoma decyzja, a warto wiedzieć, że przebieg śledzący przekierowania liczy ją jako skok tak samo jak każdy inny.
Te trzy, które się nie zbiegły
Dwie z dwunastu odpowiadały pod obiema formami hosta. Goła domena serwowała treść, wersja z www również, każda zostawała tam, gdzie była. Obie to duże, kompetentne projekty, co niesie tę myśl lepiej niż drobny przykład: to nie błąd początkującego, lecz konfiguracja, do której nikt nie wrócił.
Koszt jest cichy. Obie wersje działają, nikt nie zgłasza usterki, a podział ujawnia się wyłącznie jako dwa wpisy w indeksie wyszukiwarki albo jako profil odnośników rozdzielony na dwa hosty.
Trzeci przypadek był wyraźniejszy: jedna domena odpowiadała po http i tam zostawała. Żadnego przekierowania na https, w żadnej z form hosta. Każdy odwiedzający, który nie wpisze schematu, dostaje wersję nieszyfrowaną, a przeglądarka, która nigdy tej witryny nie widziała, nie ma powodu spróbować najpierw szyfrowanej.
Skok, który oszczędza HSTS
Gdy łańcuch jest już poprawny, pierwszy skok i tak jest płacony przy każdej wizycie zaczynającej się nieszyfrowanie. Nagłówek Strict-Transport-Security zdejmuje go wszystkim, którzy raz już tam byli: przeglądarka zapamiętuje na podany czas, że z tym hostem należy rozmawiać wyłącznie po https, i pomija żądanie nieszyfrowane.
Należą do tego dwa ostrzeżenia. Zapamiętanej wartości trudno cofnąć, dlatego do pierwszej próby należy krótki czas. A nagłówek liczy się tylko wtedy, gdy dociera po https, musi więc stać pod adresem końcowym, a nie na przekierowaniu do niego.
Odczyt wszystkich czterech naraz
Sprawdzenie tego ręcznie oznacza od ośmiu do szesnastu wywołań z curl -I oraz dyscyplinę, by powłoka nie podążała za przekierowaniami po cichu.
curl -sI -o /dev/null -w "%{http_code} %{redirect_url}\n" http://example.com/Śledzenie łańcucha przekierowań i hosta kanonicznego w sekcji Toolbox wykonuje te kontrole w jednym przebiegu. Narzędzie śledzi wpisany adres krok po kroku, zapisując kod statusu, nagłówek Location i czas każdego przekierowania. Następnie pobiera wszystkie cztery warianty i podaje, czy kończą się pod jednym adresem. Wyraźnie oznacza łańcuchy dłuższe niż jeden skok, kody tymczasowe zamiast trwałych oraz przekierowania z https na http, więc tych problemów nie trzeba samodzielnie wyszukiwać na liście.
Pytania i odpowiedzi
Jak wygląda reguła Apache, która poprawia schemat i formę hosta jednym skokiem?
Dwa warunki połączone przez OR i cel, który ustawia oba elementy jednocześnie. Dla formy z www jako adresu końcowego:
RewriteEngine On
RewriteCond %{HTTPS} off [OR]
RewriteCond %{HTTP_HOST} !^www\.example\.com$ [NC]
RewriteRule ^(.*)$ https://www.example.com/$1 [L,R=301]
Każde wejście, które nie jest jeszcze adresem końcowym, dociera do niego wtedy po dokładnie jednym skoku, także nieszyfrowana goła domena. Ścieżka przechodzi dalej dzięki grupie w nawiasie, a część zapytania Apache dołącza z powrotem sam.
Pułapka kryje się w pierwszym warunku. Jeśli przed serwerem stoi load balancer albo CDN, który kończy TLS i przekazuje żądania dalej wewnętrznie po http, %{HTTPS} zawsze wskazuje off, a reguła przekierowuje każde żądanie od nowa, czyli w pętlę. Warunek musi wtedy sprawdzać nagłówek ustawiany przez usługę pośredniczącą, zwykle X-Forwarded-Proto. Reguła nie zastępuje też certyfikatu: goła domena musi się w nim znajdować, inaczej uzgadnianie zawiedzie, zanim reguła w ogóle zadziała.
Czy includeSubDomains i preload powinny trafić już do pierwszego nagłówka HSTS?
Lepiej nie. includeSubDomains wymusza https na każdej subdomenie, także na tych, które nie mają jeszcze ważnego certyfikatu, a wpis na listę preload przeglądarek wymaga czasu obowiązywania co najmniej jednego roku i da się go cofnąć tylko powoli. Oba elementy należą więc do późniejszego etapu, gdy wszystkie subdomeny są już osiągalne po https.
Czy znacznik canonical wystarczy zamiast przekierowania pozostałych trzech adresów?
Dla wyszukiwarek jest wskazówką, dla odwiedzających niczym. Kto wywoła gołą domenę po http, zostaje na wersji nieszyfrowanej, a logowania i zgody zapisane w ciasteczkach albo w pamięci przeglądarki pozostają przypisane do adresu, pod którym powstały. Nawet jako wskazówka jest słabszy niż 301: wyszukiwarki mogą go pominąć, a odnośniki przychodzące nadal wskazują oba hosty.
Znacznik canonical ma sens jako uzupełnienie przekierowania, na adresie końcowym i wskazujący na ten sam adres. Wtedy oba sygnały są zgodne, a kopie z doklejonymi parametrami również zostają przypisane właściwie.
Powiązane artykuły