English
 Deutsch
 Polski
Zusammenlegung von Google Tag und Tag Manager: Destinations, gtm-init-Trigger und was die Lade-ID entscheidet

Inhalt
- Was ein Ziel ist
- Die Kennung entscheidet, nicht der Pfad
- Was aus dem config-Befehl wird
- Was freiwillig hier bedeutet
- Was sich vor und nach der Umstellung prüfen lässt
- Was sich aufschieben lässt und was jetzt geprüft werden muss
- Was der Container schon mitbrachte: Einstellungsvariablen
- Fragen und Antworten
- Quellen
Google führt den Google-Tag und den Google Tag Manager auf einer gemeinsamen technischen Grundlage zusammen. Für GTM steht dabei die freiwillige Containeroptimierung im Mittelpunkt: Der Container kann direkt an Google-Ziele senden, ohne dafür zusätzlich gtag.js nachzuladen. Für bisher reine Google-Tag-Installationen beschreibt Google den Zugang zu Verwaltungsfunktionen des Tag Managers. [1][2]
Inhaltlich aktualisiert am 19. Oktober 2026: Dieser Grundlagenbeitrag berücksichtigt jetzt die Änderungen vom 8. und 12. Oktober. Die ausführliche Oktober-Einordnung zur Zusammenführung von GTM und Google-Tag behandelt zusätzlich Seitenaufrufe, Berechtigungen, Visual Tagging und die praktische Migration.
Drei Fragen bleiben getrennt: Welche Funktionen erlaubt die Ladekennung? Welche Konfiguration übernimmt die freiwillige Optimierung? Und welches Verhalten hat Google unabhängig davon geändert? Die letzte Frage ist seit Oktober besonders wichtig. Auch ein unverändert veröffentlichter Container kann von Änderungen der ausgelieferten Google-Laufzeit betroffen sein. [1]
Was ein Ziel ist
Ein Ziel, englisch Destination, ist ein angeschlossener Empfänger im Google-Messsystem. Google nennt GA4-Webdatenströme, Google-Ads-Konten, Floodlight-Konfigurationen und Merchant-Center-Conversion-Quellen. Ein Destination-Tag verbindet ein solches Ziel mit dem Container. Gemeinsame Einstellungen werden zentral verwaltet; Parameter am einzelnen Destination-Tag können diese Einstellungen überschreiben. [6]
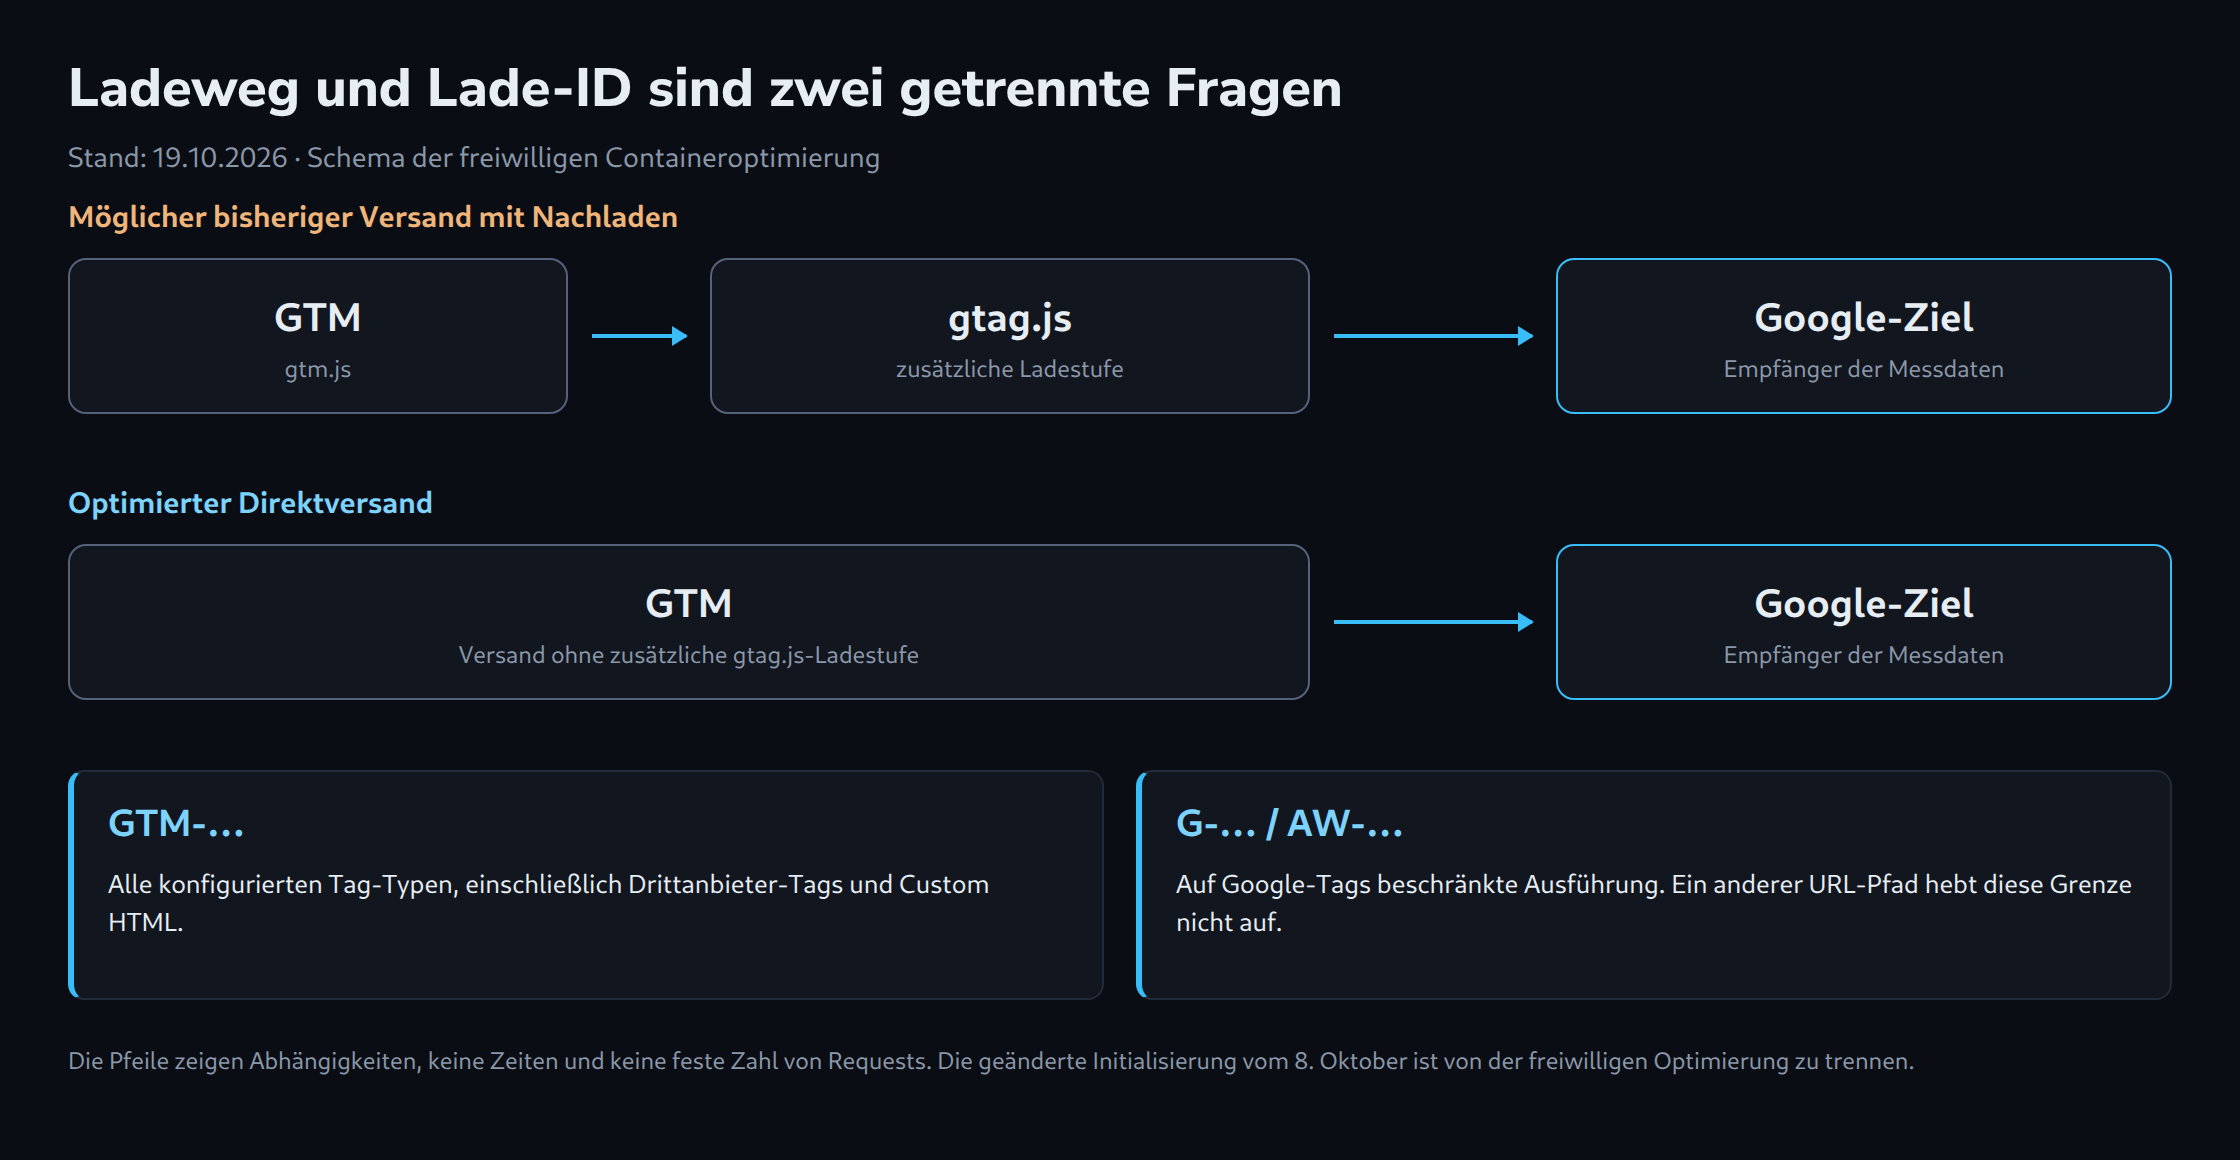
Die Release Notes vom 12. Oktober beschreiben den direkten Versand aus optimierten GTM-Containern. Zuvor lud GTM für den Versand an Google-Ziele zusätzlich gtag.js. Daraus folgt keine feste Regel „eine weitere Bibliothek je Produkt“. Die tatsächliche Zahl der Anfragen hängt vom vorhandenen Aufbau ab. Ebenso wenig legt die Dokumentation eine allgemeine Dateigröße oder eine garantierte Zeitersparnis fest. [1][3]
Die Zusammenführung verbindet die Verwaltung und den Versandweg. GA4-Properties und Anzeigenkonten bleiben getrennte Empfänger. Beim Hinzufügen eines Destination-Tags nennt Google außerdem einen automatischen Seitenaufruf für dieses Ziel. Eine bereits vorhandene eigene Seitenaufruflogik gehört deshalb in die Kontrolle. [6]
Die Kennung entscheidet, nicht der Pfad
Die Anmerkung vom 9. Juli 2026 bleibt relevant: Die zum Laden verwendete Kennung steuert die ausführbaren Funktionen unabhängig vom URL-Pfad. Eine GTM-…-Kennung erlaubt alle konfigurierten Tag-Typen, einschließlich Drittanbieter-Tags und Custom HTML. Produktkennungen wie G-… und AW-… beschränken die Ausführung auf Google-Tags. [1][4]
Ein erweiterter Verwaltungsumfang hebt diese Grenze nicht auf. Die Prüfung umfasst die tatsächlich ausgelieferte Einbindung auf der Seite und die Konfiguration im Konto. Der Austausch des Pfads oder das Umschreiben eines Präfixes erzeugt keine gültige neue Containerkennung. Entscheidend ist die zum vorgesehenen Aufbau gehörende Kennung aus der Google-Oberfläche.
Was aus dem config-Befehl wird
Die Ankündigung beschreibt neue einheitliche Auslieferungsschnipsel ohne gtag('config', …) sowie eine Initialisierung über den als gtm init bezeichneten Trigger. Daraus lässt sich keine Löschanweisung für jeden bestehenden config-Aufruf ableiten: Die dokumentierte eigenständige gtag.js-Installation enthält diesen Befehl weiterhin. [2][5]
Die Release Notes vom 8. Oktober 2026 beschreiben den aktuellen Unterschied ausdrücklich: GTM-Schnipsel mit gtm.js initialisieren beim Laden unabhängig von config-Befehlen. Solche Befehle erscheinen als sichtbare gtag.config-Ereignisse im dataLayer. Custom-Event-Trigger mit einem Ausdruck wie .* können dadurch zusätzliche Auslösungen erhalten. Ein technischer Konfigurationsvorgang ist deshalb noch kein fachliches Kaufereignis. [1]
Die frühere Vorstellung, der GTM-Schnipsel warte grundsätzlich auf einen angehängten config-Befehl, taugt nicht mehr als Betriebsregel. Googles Installationshilfe unterscheidet zwischen einer vollständigen gtag.js-Installation und GTM-Aufbauten, deren Google-Konfiguration innerhalb des Containers gepflegt wird. Lose gemischte Schnipsel und Produktkennungen auf dem falschen Installationsweg benötigen einen gezielten Abgleich mit dieser Anleitung. [5]
gtm.js-Schnipsel
  initialisiert beim Laden, unabhängig von config

config-Befehl im dataLayer
  kann als gtag.config sichtbar werden
  kann breit gefasste Custom-Event-Trigger treffen

Eigenständige gtag.js-Installation
  enthält weiterhin gtag('config', ...)
  benötigt den passenden vollständigen Schnipsel
Die Startreihenfolge der Mess-Tags ersetzt keine Einwilligungslogik. In GTM werden Standardzustände im vorgesehenen Consent-Initialization-Ablauf gesetzt; Google empfiehlt dafür die entsprechenden Template-APIs. Ein bloß zurückgehaltener config-Aufruf bietet keine allgemeine Sperre für einen mit gtm.js gestarteten Container. [9]
Was freiwillig hier bedeutet
Freiwillig ist die Übernahme der optimierten Containerkonfiguration. Das Angebot im jeweiligen Container führt über einen geprüften Arbeitsbereich zur Veröffentlichung. Bestehende Event-Tags und Trigger bleiben laut Google dabei erhalten. Abweichende Einstellungen mehrerer Google-Tags verlangen eine bewusste Auswahl im Assistenten. [2][3]
Diese Freiwilligkeit ist keine Zusage, dass sich ohne Optimierung niemals Laufzeitverhalten ändert. Die separat veröffentlichte Änderung vom 8. Oktober zeigt genau diese Grenze. „Alles arbeitet unverändert weiter“ ist deshalb als pauschale Aussage nicht mehr zutreffend. [1]
Auch der Rückfallweg hat zwei Ebenen: Die Konfiguration lässt sich gegebenenfalls über eine frühere Containerversion zurücksetzen; Berechtigungen sind laut Google nicht versioniert. Kontoverknüpfungen und Zugriffsrechte benötigen deshalb eine gesonderte Dokumentation und Kontrolle. [3]
Was sich vor und nach der Umstellung prüfen lässt
Das Netzwerkfenster liefert eine Bestandsaufnahme der tatsächlich geladenen Skripte und versendeten Messanfragen. Ein Filter auf googletagmanager.com zeigt nur einen Teil davon; die Requests an die Messziele gehören ebenfalls zur Prüfung. Die Zahl geladener Bibliotheken allein belegt weder Datenqualität noch einen Performancegewinn.
Ein sinnvoller Vergleich hält Seitenzustand, Einwilligung, Ereignis und Cachebedingungen möglichst konstant. Zu prüfen sind Ladefolge und erster Messversand, daneben Zielkennung, Ereignisname und notwendige Parameter. Bei Käufen gehört die Transaktionskennung dazu. Wiederholte Läufe mit kaltem und warmem Cache sind aussagekräftiger als die Behauptung einer festen Ersparnis aus zwei, vier oder fünf Dateien.
Ein optimierter Container kann einen zusätzlichen gtag.js-Ladevorgang einsparen. Ob und wie stark das die konkrete Seite beschleunigt, braucht eine Messung. Das Diagramm zeigt deshalb ausschließlich den schematischen Unterschied der Datenwege. Es ist kein Benchmark und enthält keine vollständige Requestliste.
Was sich aufschieben lässt und was jetzt geprüft werden muss
Die freiwillige Optimierung kann bis zu einer geprüften Vorschau warten. Bestehende Abhängigkeiten von config-Befehlen, breit gefasste Ereignistrigger und die tatsächliche Lade-ID verdienen dagegen eine zeitnahe Prüfung. Ein möglicher stiller Messfehler ist seit Oktober nicht auf die Kennung beschränkt. [1][4][5]
Vor einer Veröffentlichung gehören eine gesicherte Containerversion, dokumentierte Rechte und Testfälle für Seitenaufruf, Einwilligung und Kauf zum Rückfallplan. Die Prüfung des tatsächlichen Versands bleibt auch dann nötig, wenn im Vorschaumodus ein Tag erfolgreich ausgelöst wird. Der neue Oktoberartikel führt diese Schritte ausführlicher aus.
Was der Container schon mitbrachte: Einstellungsvariablen
Die gemeinsame Plattform baut auf früheren Änderungen auf. Im September 2023 ersetzte der Google-Tag das GA4-Konfigurations-Tag im Tag Manager. Konfigurations- und Ereigniseinstellungen lassen sich über wiederverwendbare Variablen bündeln. Diese frühere Umstellung ist von der Containeroptimierung 2026 zu unterscheiden. [11]
- Google tag: Configuration settings bündelt Konfigurationsparameter, etwa
language. [7] - Google tag: Event settings bündelt Parameter auf Ereignisebene für Google-Tags und GA4-Ereignis-Tags. [8]
Geerbte Werte erscheinen unter „Show inherited settings“. Lokale Änderungen und der Rückweg über „Reset“ sind in der Dokumentation beschrieben. Eine Bestandsliste gemeinsamer Werte und lokaler Überschreibungen hilft, Konflikte beim Zusammenführen mehrerer Google-Tags zu erkennen. Die tatsächlich übernommenen Einstellungen benötigen zusätzlich eine eigene Prüfung. [3][7][8]
Werkzeug für die Bestandsaufnahme: Das Werkzeug GTM-Containerverlauf und Tiefensuche durchsucht gespeicherte Container-Versionen nach Tags, Triggern, Variablen und Konfigurationsbegriffen. Dafür ist eine Google-Anmeldung mit rein lesendem Zugriff erforderlich.
Fragen und Antworten
Kann ein Container ohne freiwillige Optimierung von den Oktoberänderungen betroffen sein?
Ja. Die freiwillige Optimierung ist von der Änderung der Initialisierung am 8. Oktober zu trennen. gtm.js-Schnipsel starten unabhängig von config-Befehlen; sichtbare gtag.config-Ereignisse können breit gefasste Ereignistrigger zusätzlich auslösen.
Müssen bestehende config-Aufrufe jetzt entfernt werden?
Nein. Die dokumentierte eigenständige gtag.js-Installation enthält weiterhin gtag('config', ...). Entscheidend ist, ob der vollständige Schnipsel und die Konfiguration zum gewählten Installationsweg passen.
Ein Wechsel erfordert die Prüfung vorhandener Parameter und Ereignisse. Eine bloße Löschung kann benötigte Einstellungen entfernen; ein zusätzlich eingefügter zweiter Messweg kann Doppelungen schaffen.
Gilt die Lade-ID-Beschränkung auch für die Ausführung in einem Servercontainer?
Die hier beschriebene Beschränkung betrifft den im Browser geladenen Webcontainer. Ein Servercontainer ist eine gesonderte Verarbeitung mit eigener Konfiguration.
Eine falsche Webeinbindung kann trotzdem beeinflussen, welche Ereignisse den Server erreichen. Die Trennung der Ausführungsebenen ersetzt deshalb keine Prüfung der gesamten Übertragungskette.
Quellen
- Google: GTM release notes: July and October 2026
- Google: Google tag and GTM unification
- Google: GTM container optimization
- Google: Container ID and tagging behavior
- Google: Correct gtag.js installation
- Google: Destinations and destination tags
- Google: Reusable configuration settings
- Google: Reusable event settings
- Google: Consent mode troubleshooting
- Google: Server-side Tag Manager
- Google: Google tag in GTM: the earlier 2023 change
Quellenprüfung und inhaltlicher Stand: 19. Oktober 2026. Der Beitrag beschreibt Googles Dokumentation; eigene Performancewerte oder ein eigener Test der Containeroptimierung werden nicht behauptet.
Passend dazu