English
 Deutsch
 Polski
Połączenie Google Tag i Tag Managera: destinations, wyzwalacz gtm init i o czym decyduje ID ładowania

Spis treści
Google przenosi tag Google i Google Tag Managera na wspólną podstawę techniczną. W GTM najważniejsza jest dobrowolna optymalizacja kontenera: kontener potrafi wysyłać dane bezpośrednio do miejsc docelowych Google bez dodatkowego ładowania gtag.js. Dla instalacji opartych wyłącznie na tagu Google firma opisuje dostęp do funkcji zarządzania znanych z Tag Managera. [1][2]
Treść zaktualizowana 19 października 2026 r.: Ten artykuł podstawowy uwzględnia już zmiany z 8 i 12 października. Szczegółowe październikowe omówienie połączenia GTM i tagu Google obejmuje dodatkowo odsłony, uprawnienia, tagowanie wizualne i praktyczny przebieg migracji.
Trzy kwestie pozostają odrębne: jakie funkcje dopuszcza identyfikator ładowania, jaką konfigurację łączy dobrowolna optymalizacja i jakie zachowanie Google zmieniło niezależnie od niej? Ostatnia kwestia ma szczególne znaczenie w październiku. Zmiany kodu wykonawczego dostarczanego przez Google mogą dotyczyć również kontenera, którego opublikowana konfiguracja nie została zmieniona. [1]
Trzy pojęcia w skrócie: identyfikator ładowania określa konfigurację pobieraną przez stronę; miejsce docelowe odbiera dane pomiarowe; inicjalizacja uruchamia skonfigurowany przebieg tagowania. Dobrowolna optymalizacja zmienia zarządzanie ustawieniami Google i drogę wysyłki. Te decyzje są powiązane, ale żadna nie zastępuje pozostałych.
Czym jest miejsce docelowe
Miejsce docelowe, czyli destination, jest podłączonym odbiorcą w systemie pomiarowym Google. Google wymienia strumienie danych internetowych GA4, konta Google Ads, konfiguracje Floodlight i źródła konwersji Merchant Center. Tag miejsca docelowego łączy takiego odbiorcę z kontenerem. Wspólne ustawienia są zarządzane centralnie; parametry pojedynczego tagu mogą je nadpisywać. [6]
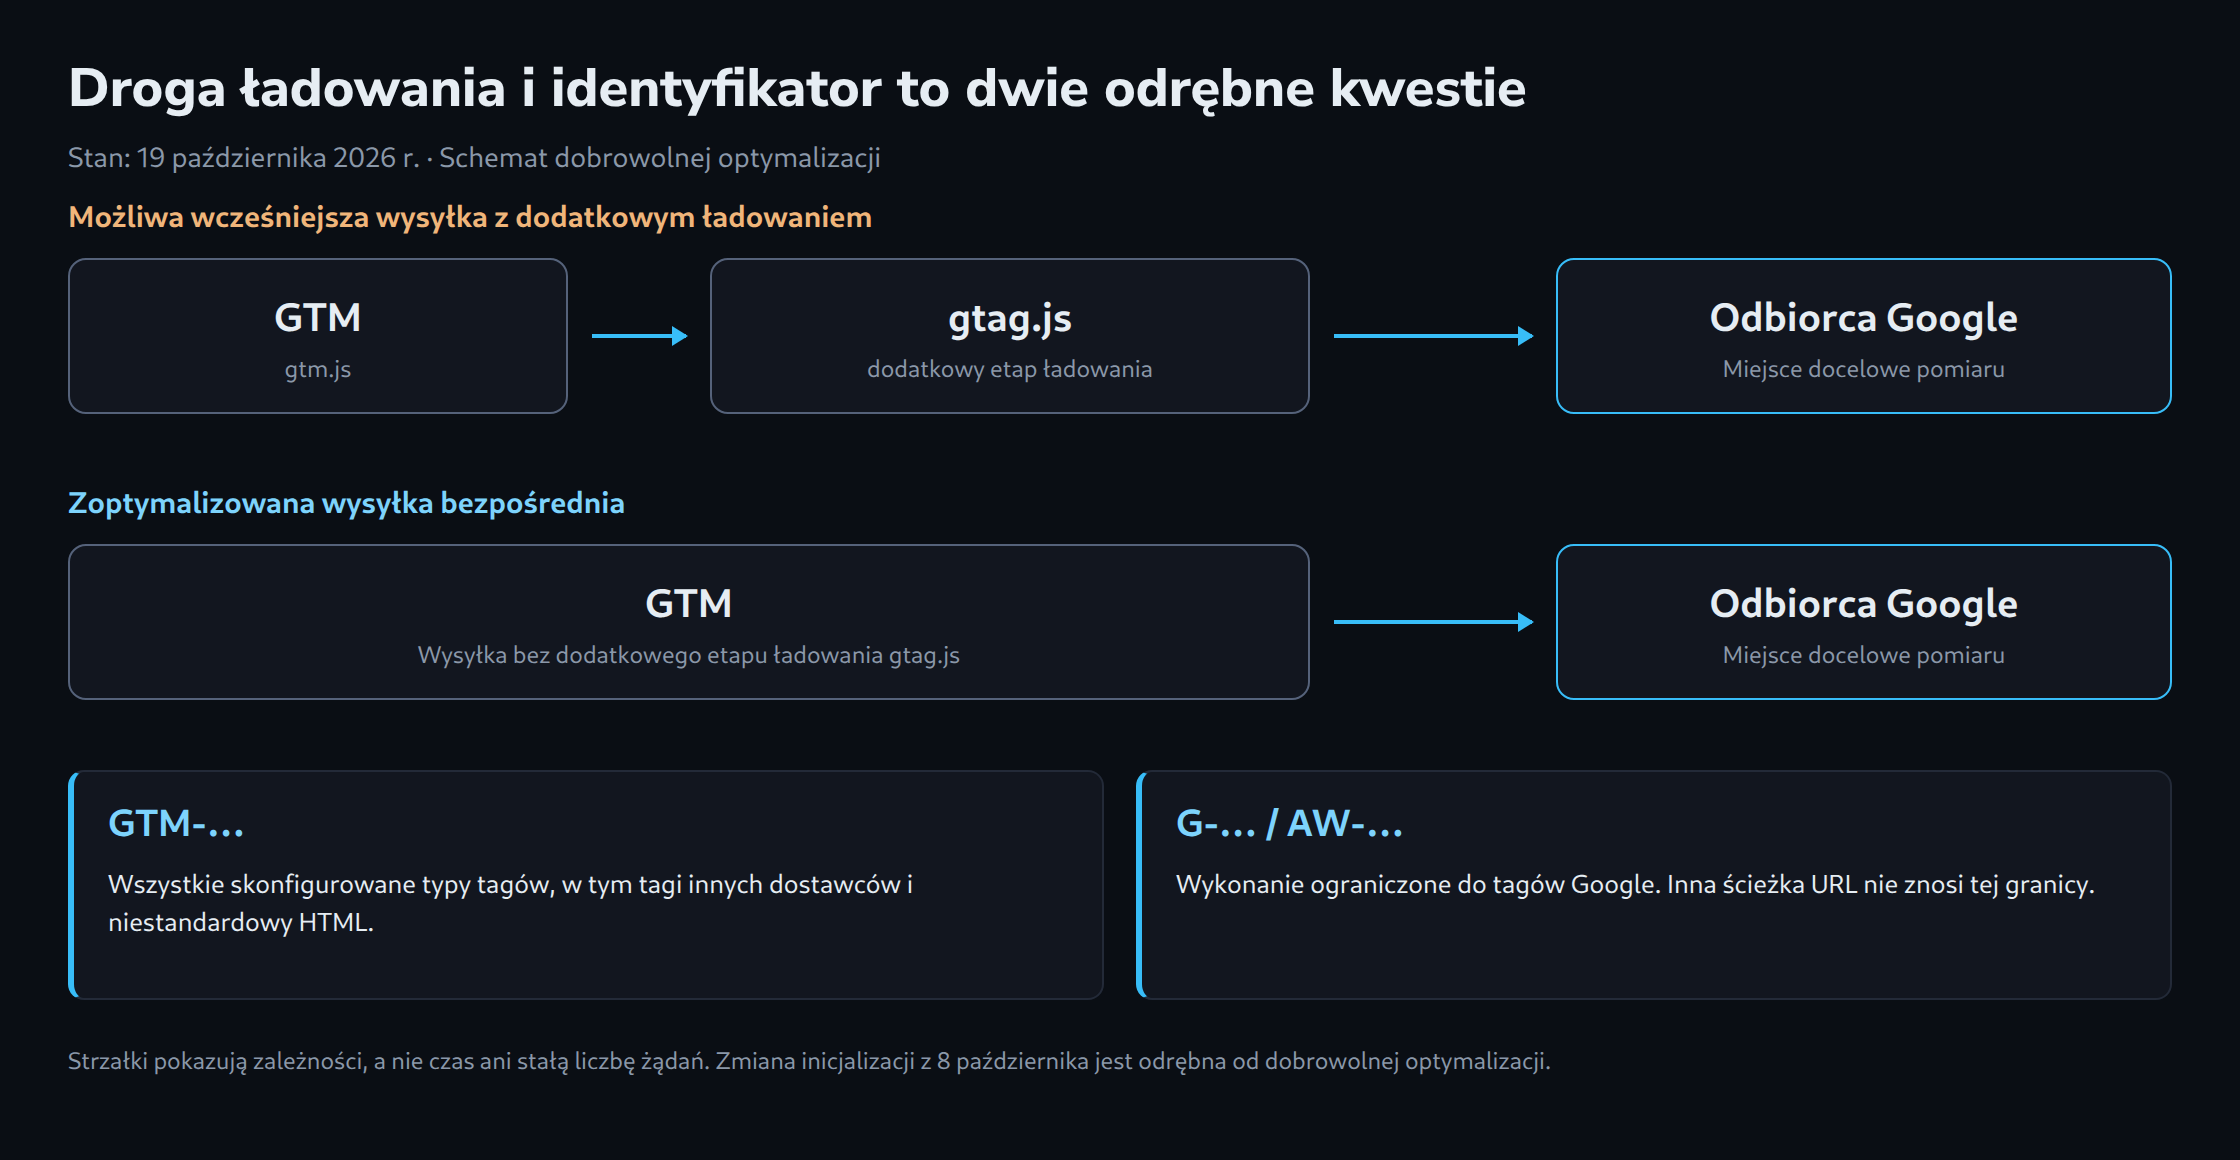
Informacje o wydaniu z 12 października opisują bezpośrednią wysyłkę ze zoptymalizowanych kontenerów GTM. Wcześniej GTM ładował dodatkowy kod gtag.js do wysyłania danych do odbiorców Google. Nie wynika z tego stała reguła „jedna dodatkowa biblioteka na produkt”. Rzeczywista liczba żądań zależy od wdrożenia. Dokumentacja nie ustala też ogólnej wielkości pliku ani gwarantowanej oszczędności czasu. [1][3]
Połączenie obejmuje zarządzanie i drogę wysyłki. Usługi GA4 i konta reklamowe pozostają odrębnymi odbiorcami. Google dokumentuje ponadto automatyczną odsłonę dla danego miejsca docelowego po dodaniu jego tagu. Istniejąca własna logika odsłon wymaga zatem sprawdzenia. [6]
Decyduje identyfikator, a nie ścieżka
Notatka z 9 lipca 2026 r. pozostaje istotna: identyfikator użyty do ładowania kontenera steruje dostępnymi funkcjami niezależnie od ścieżki URL. Identyfikator GTM-… dopuszcza wszystkie skonfigurowane typy tagów, w tym tagi innych dostawców i niestandardowy HTML. Identyfikatory produktów, takie jak G-… i AW-…, ograniczają wykonanie do tagów i zmiennych udostępnianych przez Google. [1][4]
Dodatkowe funkcje zarządzania nie znoszą tej granicy. Kontrola obejmuje zarówno rzeczywistą instalację dostarczaną na stronie, jak i konfigurację konta. Zmiana ścieżki lub przepisanie prefiksu nie tworzy poprawnego nowego identyfikatora kontenera. Właściwy identyfikator pochodzi z interfejsu Google odpowiedniego dla zamierzonej instalacji.
Co dzieje się z poleceniem config
Ogłoszenie opisuje nowe, jednolite fragmenty wdrożeniowe bez gtag('config', …) oraz inicjalizację przez regułę określaną jako gtm init. Nie jest to instrukcja usunięcia każdego istniejącego wywołania config: udokumentowana samodzielna instalacja gtag.js nadal zawiera to polecenie. [2][5]
Informacje o wydaniu z 8 października 2026 r. wyraźnie opisują obecną różnicę: fragmenty GTM korzystające z gtm.js inicjalizują kontener podczas ładowania niezależnie od poleceń config. Polecenia te pojawiają się w dataLayer jako widoczne zdarzenia gtag.config. Reguły zdarzeń niestandardowych z wyrażeniem takim jak .* mogą przez to uruchomić się dodatkowo. Techniczna czynność konfiguracyjna nie jest sama w sobie biznesowym zdarzeniem zakupu. [1]
Wcześniejsze założenie, że fragment GTM co do zasady czeka na dopisane polecenie config, nie nadaje się już na regułę eksploatacyjną. Instrukcja Google rozróżnia pełną instalację gtag.js i wdrożenia GTM z konfiguracją Google utrzymywaną w kontenerze. Luźno połączone fragmenty i identyfikatory produktów na nieobsługiwanej ścieżce instalacji wymagają konkretnego porównania z tą instrukcją. [5]
Fragment gtm.js
  inicjalizuje podczas ładowania, niezależnie od config

Polecenie config w dataLayer
  może pojawić się jako gtag.config
  może pasować do szerokich reguł zdarzeń

Samodzielna instalacja gtag.js
  nadal zawiera gtag('config', ...)
  wymaga odpowiedniego pełnego fragmentu
Inicjalizacja tagów pomiarowych nie zastępuje logiki zgody. W GTM stany domyślne są ustawiane przez przewidziany mechanizm inicjowania zgody; Google zaleca odpowiednie API szablonów. Samo wstrzymanie wywołania config nie zapewnia ogólnej blokady kontenera uruchomionego przez gtm.js. [9]
Inicjalizacja nie oznacza Consent Initialization. Etap inicjowania zgody ustala stany domyślne przed zwykłą inicjalizacją pomiaru. Ogólna reguła inicjalizacji nie realizuje decyzji o zgodzie przez samą nazwę. Instrukcja Google dotycząca szablonów zgód opisuje przeznaczone do tego API i regułę.
Co znaczy tu dobrowolne
Dobrowolne jest przyjęcie zoptymalizowanej konfiguracji kontenera. Oferta w konkretnym kontenerze prowadzi przez sprawdzony obszar roboczy do publikacji. Według Google istniejące tagi zdarzeń i reguły zostają zachowane. Sprzeczne ustawienia kilku tagów Google wymagają świadomego wyboru w asystencie. [2][3]
Ta dobrowolność nie gwarantuje niezmienności działania kodu bez optymalizacji. Oddzielnie opublikowana zmiana z 8 października pokazuje właśnie tę granicę. Ogólne zapewnienie, że wszystko nadal działa bez zmian, nie jest już trafne. [1]
Powrót do wcześniejszego stanu również ma dwie warstwy: w odpowiednich sytuacjach konfigurację da się przywrócić przez poprzednią wersję kontenera; według Google uprawnienia nie są wersjonowane. Powiązania kont i prawa dostępu wymagają więc osobnej dokumentacji i kontroli. [3]
Powiązania z kontami docelowymi utworzone podczas optymalizacji otrzymują według Google domyślnie dostęp do odczytu. Szersze uprawnienia wymagają osobnej kontroli. Przywrócenie wersji kontenera odtwarza konfigurację, ale nie starszy kod wykonawczy dostarczany przez Google. Po powrocie do wcześniejszej konfiguracji wysyłka i obsługa zgód nadal wymagają ponownego sprawdzenia. [2][3]
Co da się sprawdzić przed optymalizacją i po niej
Panel sieci przedstawia faktycznie załadowane skrypty i wysłane żądania pomiarowe. Filtr googletagmanager.com pokazuje tylko część obrazu; kontrola obejmuje również żądania do odbiorców pomiaru. Sama liczba bibliotek nie dowodzi jakości danych ani poprawy wydajności.
Sensowne porównanie utrzymuje możliwie zgodne warunki: stan strony, zgodę, zdarzenie i pamięć podręczną. Kontrola obejmuje kolejność ładowania i pierwszą wysyłkę pomiarową, a także identyfikator odbiorcy, nazwę zdarzenia i potrzebne parametry. Przy zakupach dochodzi identyfikator transakcji. Powtarzane próby z pustą i zapełnioną pamięcią podręczną są bardziej miarodajne niż obietnica stałej oszczędności wynikającej z dwóch, czterech lub pięciu plików.
Zoptymalizowany kontener może wyeliminować dodatkowe ładowanie gtag.js. Ustalenie, czy i jak bardzo przyspiesza to konkretną stronę, wymaga pomiaru. Diagram ilustruje zatem wyłącznie schematyczną różnicę dróg danych. Nie jest benchmarkiem ani pełnym wykazem żądań.
Co może poczekać, a co wymaga kontroli teraz
Dobrowolna optymalizacja może poczekać na sprawdzony podgląd. Istniejące zależności od poleceń config, szerokie reguły zdarzeń i rzeczywisty identyfikator ładowania wymagają natomiast bieżącej kontroli. Od października ryzyko cichego błędu pomiaru nie ogranicza się do identyfikatora. [1][4][5]
Przed publikacją do planu powrotu należą zachowana wersja kontenera, udokumentowane uprawnienia i przypadki testowe dla odsłony, zgody oraz zakupu. Weryfikacja rzeczywistej wysyłki jest potrzebna również wtedy, gdy podgląd potwierdza poprawne uruchomienie tagu. Nowy artykuł październikowy dokładniej przedstawia te kroki.
Co kontener miał już wcześniej: zmienne ustawień
Wspólna platforma opiera się na wcześniejszych zmianach. We wrześniu 2023 r. tag Google zastąpił w Tag Managerze tag konfiguracji GA4. Ustawienia konfiguracji i zdarzeń da się grupować przez zmienne wielokrotnego użytku. To wcześniejsze przejście jest odrębne od optymalizacji kontenera w 2026 r. [11]
- Google tag: Configuration settings grupuje parametry konfiguracji, takie jak
language. [7] - Google tag: Event settings grupuje parametry zdarzeń dla tagów Google i tagów zdarzeń GA4. [8]
Odziedziczone wartości są widoczne pod „Show inherited settings”. Dokumentacja opisuje lokalne zmiany i polecenie „Reset”. Wykaz wartości wspólnych i lokalnych nadpisań pomaga wykryć konflikty podczas łączenia kilku tagów Google; nie zastępuje sprawdzenia rzeczywiście przyjętych ustawień. [3][7][8]
Narzędzie do przeglądu konfiguracji: Narzędzie Historia kontenera GTM i wyszukiwanie pogłębione przeszukuje zapisane wersje kontenera pod kątem tagów, reguł, zmiennych i pojęć konfiguracyjnych. Wymagane jest logowanie Google z dostępem wyłącznie do odczytu.
Pytania i odpowiedzi
Czy październikowe zmiany mogą dotyczyć kontenera bez dobrowolnej optymalizacji?
Tak. Dobrowolna optymalizacja jest odrębna od zmiany inicjalizacji z 8 października. Fragmenty gtm.js uruchamiają kontener niezależnie od poleceń config; widoczne zdarzenia gtag.config mogą dodatkowo uruchamiać szerokie reguły zdarzeń.
Czy istniejące wywołania config wymagają teraz usunięcia?
Nie. Udokumentowana samodzielna instalacja gtag.js nadal zawiera gtag('config', ...). Pełny fragment i konfiguracja muszą odpowiadać wybranej metodzie instalacji.
Zmiana wymaga kontroli istniejących parametrów i zdarzeń. Samo usunięcie może pozbawić pomiar potrzebnych ustawień; dodanie drugiej drogi pomiarowej może powodować powielanie danych.
Czy ograniczenie identyfikatora ładowania obejmuje też wykonanie w kontenerze serwerowym?
Opisane ograniczenie dotyczy kontenera internetowego ładowanego w przeglądarce. Kontener serwerowy stanowi odrębne środowisko przetwarzania z własną konfiguracją.
Błędna instalacja internetowa może jednak wpływać na to, jakie zdarzenia docierają do serwera. Odrębność środowisk wykonawczych nie zastępuje więc kontroli całego łańcucha wysyłki.
Źródła
- Google: GTM release notes: July and October 2026
- Google: Google tag and GTM unification
- Google: GTM container optimization
- Google: Container ID and tagging behavior
- Google: Correct gtag.js installation
- Google: Destinations and destination tags
- Google: Reusable configuration settings
- Google: Reusable event settings
- Google: Consent mode troubleshooting
- Google: Server-side Tag Manager
- Google: Google tag in GTM: the earlier 2023 change
Weryfikacja źródeł i stan treści: 24 października 2026 r. Artykuł opisuje dokumentację Google; nie przedstawia własnych pomiarów wydajności ani własnego testu optymalizacji kontenera.
Powiązane artykuły