English
 Deutsch
 Polski
IEEE 802.1X RADIUS-Authentifizierung auf UniFi-Switchen

Inhalt
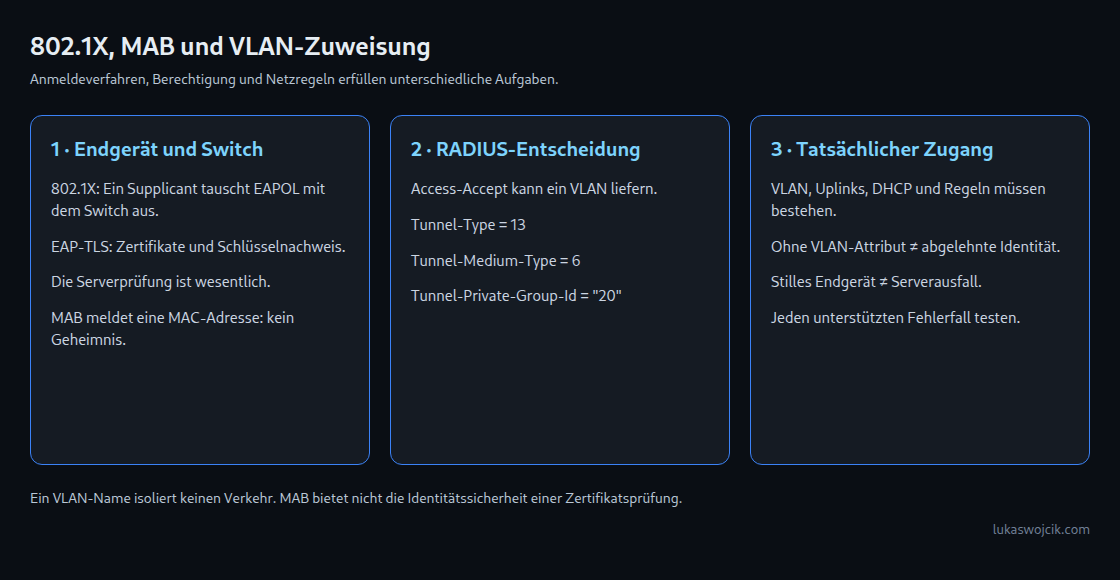
IEEE 802.1X steuert den Zugang über einen Netzwerkport. Ein unterstützter UniFi-Switch kann ein Endgerät nach erfolgreicher Anmeldung zulassen und ein vom RADIUS-Server zurückgegebenes VLAN zuweisen. Das Ergebnis hängt von Portmodus, Anmeldeverfahren und Ausfallrichtlinie ab. MAC-basierte Anmeldung ist ein eigener, schwächerer Mechanismus und keine Zertifikatsprüfung.
Drei Rollen und zwei Anmeldeverfahren
- Supplicant: die Client-Software für 802.1X, beispielsweise der Dienst für kabelgebundene Anmeldung auf einem Notebook.
- Authenticator: der Switch, der EAPOL-Nachrichten mit dem Endgerät austauscht und die Anmeldung an RADIUS weitergibt. Anmeldeverkehr muss bereits vor der Freigabe des normalen Datenzugangs möglich sein.
- Authentifizierungsserver: der RADIUS-Dienst, der die gewählten Anmeldedaten prüft und über die Berechtigung entscheidet.
EAP-TLS verwendet Zertifikate und den Nachweis des zugehörigen privaten Schlüssels. Dafür sind eine eingerichtete Zertifikatsinfrastruktur und die Serverprüfung auf dem Endgerät erforderlich. PEAP ist ein Tunnelverfahren, dessen inneres Anmeldeverfahren ebenfalls festzulegen ist. Ein Benutzerkontoeintrag allein richtet EAP-TLS nicht ein.
Bei MAC Authentication Bypass, kurz MAB, übermittelt der Switch die MAC-Adresse eines Geräts an RADIUS, ohne einen 802.1X-Supplicant zu benötigen. Eine MAC-Adresse ist kein Geheimnis und lässt sich kopieren. MAB kann eingeschränkten Zugang für Altgeräte ermöglichen, bietet aber nicht die Identitätssicherheit eines korrekt eingerichteten EAP-TLS.
Dynamische VLAN-Zuweisung
Für die standardisierte RADIUS-VLAN-Zuweisung kann eine Access-Accept-Antwort folgende Attribute enthalten:
Tunnel-Type = 13für VLAN.Tunnel-Medium-Type = 6für IEEE 802.Tunnel-Private-Group-Id = "20"beispielsweise für VLAN 20; die VLAN-Kennung wird als Zeichenfolge übertragen.
Das VLAN muss auf dem vorgesehenen Verbindungsweg bereits vorhanden sein. Uplinks, Routing, DHCP und Firewall-Regeln benötigen weiterhin Konfiguration. Eine RADIUS-Antwort erzeugt diese Bestandteile nicht. Bei Annahme ohne VLAN-Attribut kann das ungetaggte VLAN des Ports gelten; das ist etwas anderes als eine Ablehnung oder ein unerreichbarer RADIUS-Server.
Konfigurationsfolge in UniFi
- Unterstützung prüfen: Switchmodell, Firmware und Version der Network Application bestimmen die verfügbaren Anmelde- und Ausfallmodi. Vor Änderungen an Access-Ports muss ein Verwaltungszugang erhalten bleiben.
- RADIUS einrichten: Die aktuelle UniFi-Dokumentation nennt Settings > Networks > RADIUS Servers. Ein unterstütztes Gateway kann den integrierten Dienst bereitstellen; alternativ verweist ein Profil auf einen externen Server. Für EAP-TLS benötigt ein geeigneter Server wie FreeRADIUS oder Microsoft NPS zusätzlich die EAP- und Zertifikatskonfiguration. Das Shared Secret schützt die RADIUS-Beziehung und ist kein Endgerätezertifikat.
- Kabelgebundene VLAN-Zuweisung aktivieren: Die globale 802.1X-Steuerung der Switches ist zu aktivieren und das RADIUS-Profil zu wählen. Dazu kommen die kabelgebundene RADIUS-VLAN-Unterstützung und die Berechtigungsregeln. Klassisches RADIUS verwendet UDP 1812 für Anmeldung und UDP 1813 für optionales Accounting. Freigaben sollten auf die benötigten Wege zwischen Switch und Server begrenzt bleiben.
- Endgerät oder MAB-Eintrag konfigurieren: EAP-TLS benötigt passendes Zertifikat, privaten Schlüssel, vertrauenswürdige CA und erwartete Serveridentität. Für integrierte UniFi-MAC-Konten nennt die aktuelle Anleitung eine einheitliche Schreibweise ohne Trennzeichen, etwa
AABBCCDDEEFFfür Benutzername und Passwort. Entscheidend ist die Übereinstimmung mit der tatsächlichen Switchanfrage, keine allgemeine Pflicht zu Kleinbuchstaben. - Testport zuweisen: Ethernet-Portprofil und Port Manager legen den unterstützten 802.1X-Modus fest, etwa Auto für die Anmeldung per Supplicant oder MAC-based für den MAC-Ablauf. Moduskombinationen und Zeitüberschreitungen sind am konkreten Modell zu prüfen.
- Vor dem Ausbau testen: Erfolgreiche Anmeldung, abgelehnte Anmeldedaten, ein Gerät ohne Supplicant, Serverausfall, erneute Anmeldung und fehlende VLAN-Attribute gehören in die Prüfung. Maßgeblich sind RADIUS-Protokoll und tatsächlich zugewiesenes Netzwerk.
Ausfallverhalten bewusst festlegen
Eine abgelehnte Identität, ein schweigendes Endgerät und ein Serverausfall sind unterschiedliche Fälle. Eine allgemeine Einstellung „Fallback VLAN“ für alle drei Fälle lässt sich nicht voraussetzen. Unterstützte Ausweich- oder Gastnetze benötigen reale Routing- und Firewall-Beschränkungen. Der VLAN-Name allein erzeugt keine Quarantäne.
Fragen und Antworten
Kann eine kopierte MAC-Adresse die MAB-Prüfung bestehen?
Eine allein auf dieser Adresse beruhende Regel kann dadurch erfüllt werden. Weitere Kontrollen können den Zugang weiterhin sperren; MAB selbst belegt aber nicht den Besitz des vorgesehenen Geräts. Eigene eingeschränkte VLANs und eng erlaubte Dienste begrenzen die Folgen.
Bleibt der private Schlüssel bei EAP-TLS dauerhaft auf dem Gerät?
Der Anmeldeaustausch überträgt den privaten Schlüssel nicht. Schutz vor Export oder Diebstahl hängt von Schlüsselspeicherung und Gerätesicherheit ab. Zertifikatserneuerung, Sperrung und die Serverprüfung durch das Endgerät gehören zum Aufbau.
Sollten Uplinks dasselbe Access-Portprofil erhalten?
Eine pauschale Übertragung ist ungeeignet. Uplinks, Access Points und Infrastrukturports können mehrere Netze transportieren oder den Weg zu RADIUS selbst bereitstellen. Vor Änderungen an solchen Ports sind ein gesondert getesteter Infrastrukturaufbau und ein Wiederherstellungsweg erforderlich.
Passend dazu