English
 Deutsch
 Polski
IEEE 802.1X RADIUS-Authentifizierung auf UniFi-Switchen

Inhalt
Die Absicherung physischer Ethernet-Ports ist eine fundamentale Anforderung an die Netzwerk-Härtung in Unternehmensumgebungen. Ohne eine Zugriffskontrolle auf Port-Ebene können unbefugte Geräte an frei zugänglichen Netzwerkdosen sofortigen Zugriff auf interne Virtual Local Area Networks (VLANs) erhalten. Die Implementierung der IEEE 802.1X RADIUS-Authentifizierung auf Ubiquiti UniFi-Switchen stellt sicher, dass jedes kabelgebundene Endgerät vor dem Netzwerkzugriff per MAC-Adresse oder kryptografischem Zertifikat verifiziert werden muss. Zudem sorgt die dynamische VLAN-Zuweisung dafür, dass authentifizierte Systeme automatisch im jeweils vorgesehenen Netzwerksegment platziert werden.
1. Architektur-Grundlagen: 802.1X und dynamische VLANs
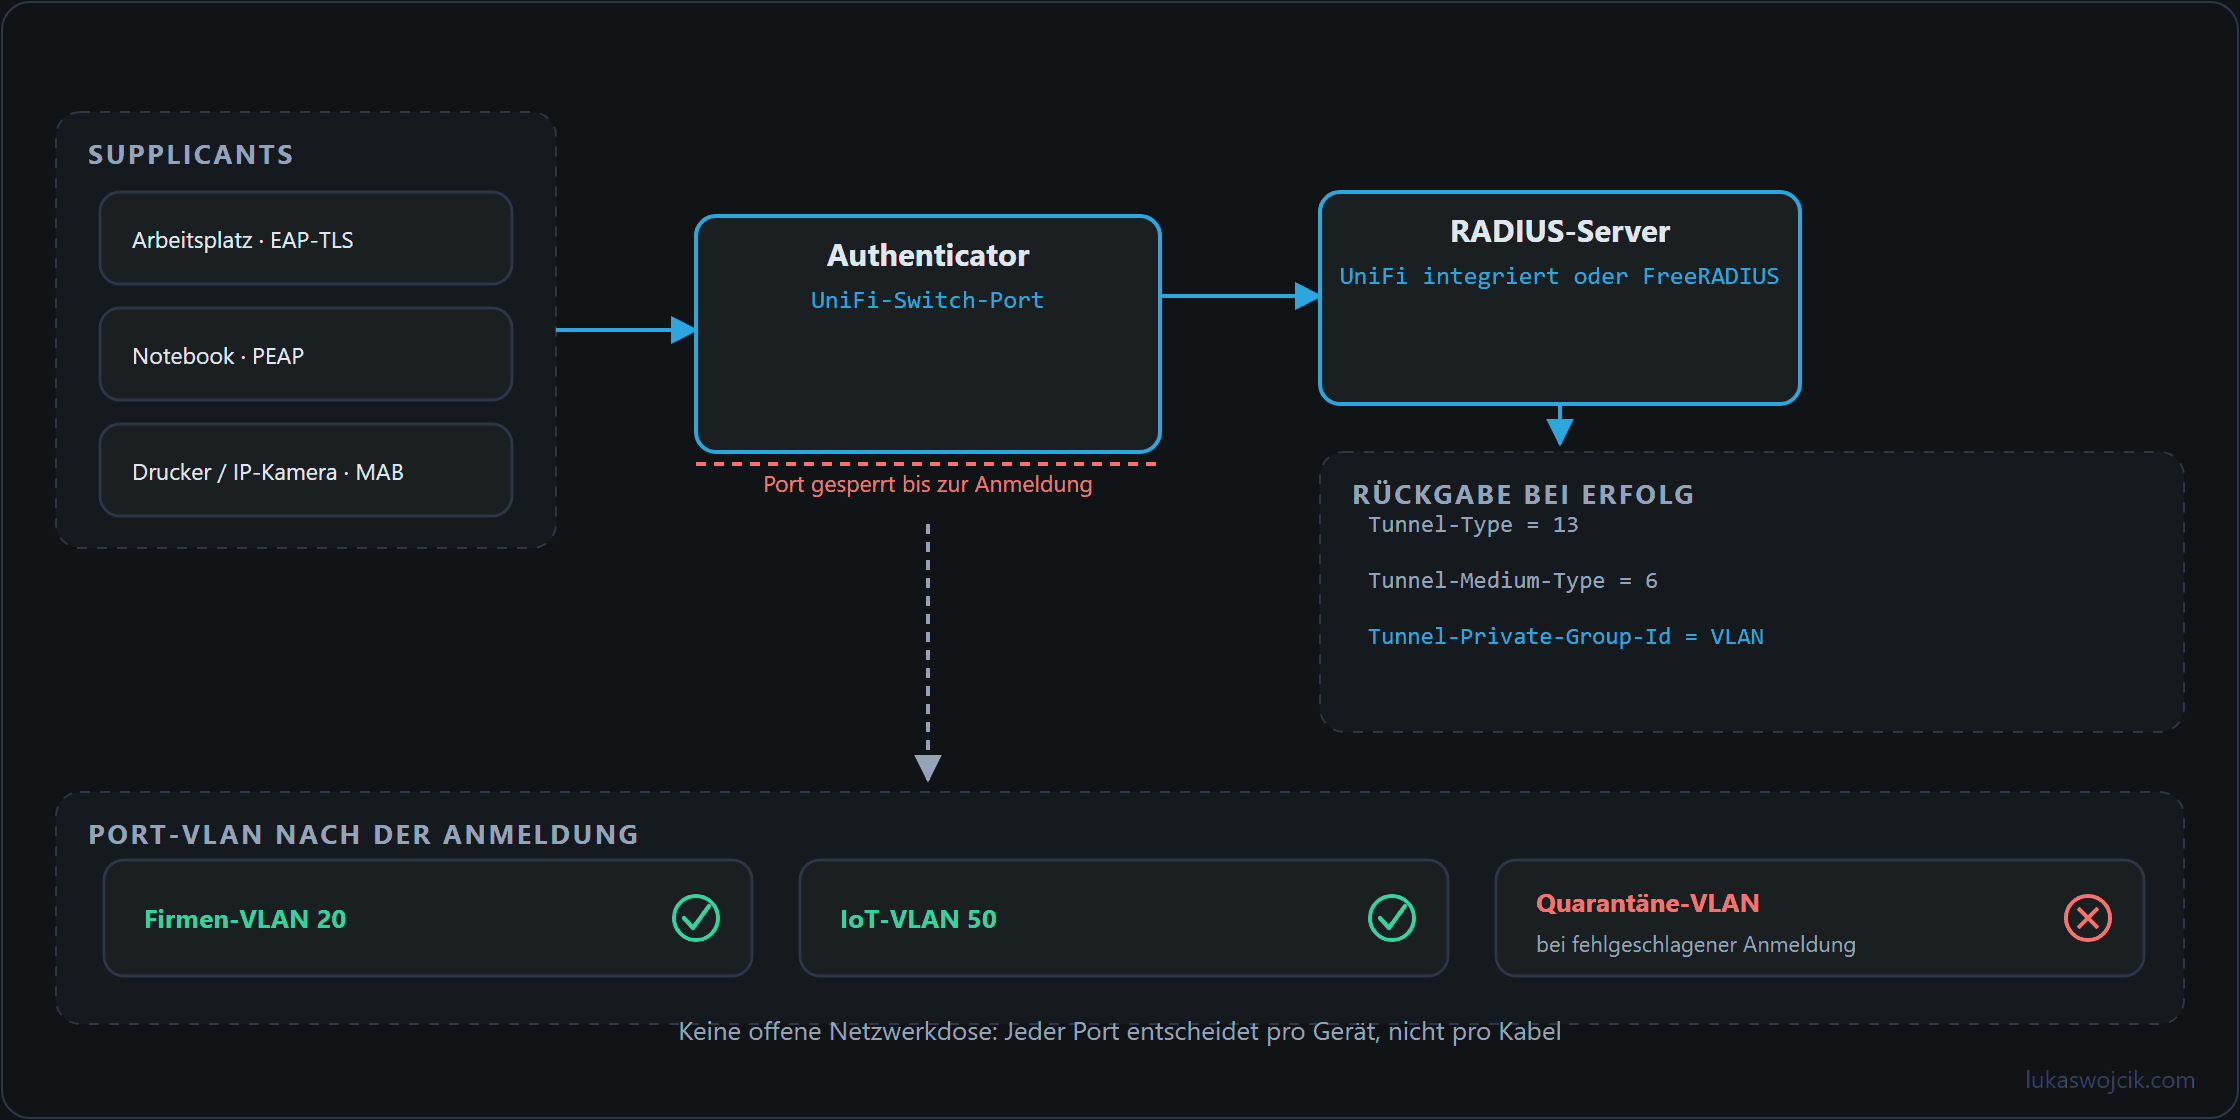
Eine IEEE 802.1X-Infrastruktur setzt sich aus drei Kernkomponenten zusammen:
- Supplicant: Das anfragende Endgerät am LAN (z. B. Workstation, Drucker, IP-Kamera).
- Authenticator: Der UniFi-Netzwerkswitch, welcher den Datenverkehr blockiert, bis die Identitätsprüfung erfolgreich abgeschlossen ist.
- Authentication Server: Ein RADIUS-Server (entweder der integrierte UniFi RADIUS-Server auf einem Gateway oder eine externe FreeRADIUS- / Microsoft NPS-Instanz), der Anmeldeinformationen validiert und spezifische Autorisierungsattribute zurückgibt.
Für eine dynamische VLAN-Zuweisung muss der RADIUS-Server im Access-Accept-Paket drei standardisierte IETF-Attribute übermitteln:
Tunnel-Type=13(VLAN)Tunnel-Medium-Type=6(802 / Ethernet)Tunnel-Private-Group-Id=<VLAN ID>(z. B.20für Corporate,50für IoT)
2. Schritt-für-Schritt-Einrichtung des RADIUS-Servers in UniFi
Zur Bereitstellung des Authentifizierungs-Backends in der UniFi Network Application ist folgende Konfigurationssequenz auszuführen:
- RADIUS-Server-Aktivierung: Navigieren zu
Settings > Profiles > RADIUS. Bei Verwendung eines integrated UniFi Gateways (z. B. UDM-Pro, EFG) wird der integrierte Server unterSettings > Services > RADIUSaktiviert und ein sicheres Shared Secret definiert. Alternativ werden IPv4-Adresse, Authentifizierungsport (Standard1812), Accounting-Port (Standard1813) und Shared Secret eines externen RADIUS-Servers eingetragen. - Aktivierung der VLAN-Zuweisung: In den RADIUS-Profileinstellungen muss die Option
Enable RADIUS assigned VLAN for Wired Networkaktiviert werden. Dies erlaubt den Switch-Ports, das standardmäßige native VLAN basierend auf der RADIUS-Antwort dynamisch zu überschreiben. - Anlegen der Benutzerkonten oder MAC-Einträge:
- Für EAP-TLS / PEAP: Erstellung von Benutzer-Credentials oder Hinterlegung von Client-Zertifikaten für Unternehmens-Notebooks.
- Für MAC-basierte Authentifizierung (MAB): Registrierung von Legacy-Geräten (Drucker, CCTV-Kameras) durch Erstellung eines RADIUS-Benutzers, bei dem Benutzername und Passwort exakt der MAC-Adresse in Kleinbuchstaben ohne Doppelpunkte oder Bindestriche entsprechen (z. B.
001122334455), inklusive Angabe der Ziel-VLAN-ID.
3. Schritt-für-Schritt-Härtung der Switch-Ports
Sobald das RADIUS-Profil aktiv ist, müssen die Switch-Ports für die 802.1X-Zugriffskontrolle konfiguriert werden:
- Aufrufen der Port-Konfiguration: Im UniFi Network Controller unter
UniFi Devicesden betreffenden Switch auswählen und denPort Manageröffnen. - Auswahl der Ziel-Ethernet-Ports: Markieren der physischen Access-Ports, die zu Büroarbeitsplätzen oder öffentlich zugänglichen Dosen führen.
- Konfiguration des 802.1X-Modus: Im Bereich
802.1X Controlist einer der folgenden Erzwingungsmodi auszuwählen:Auto: Erzwingt standardmäßige 802.1X-Authentifizierung per EAP oder Zertifikat.MAC-based: Aktiviert automatisch MAC Authentication Bypass (MAB) für Endgeräte ohne eigene 802.1X-Supplicant-Software.
- Zuweisung eines Fallback-VLANs: Definition eines isolierten
Fallback VLAN(z. B. Gast- oder Quarantäne-VLAN) für Geräte, deren Authentifizierung fehlschlägt oder die innerhalb des Timeouts nicht auf 802.1X-EAPOL-Anfragen reagieren. - Provisionierung: Speichern der Änderungen, um die Port-Sperren auf dem Switch sofort zu aktivieren.
4. Zusammenfassung & Mehrwert
Was sich damit erreichen lässt: Die erfolgreiche Implementierung einer hochsicheren IEEE 802.1X-Zugriffskontrolle auf UniFi-Switchen mit kryptografischer Zertifikatsprüfung sowie MAC Authentication Bypass (MAB) und automatisierter VLAN-Segmentierung.
Resultierender Mehrwert: Unbefugter physischer Netzwerkzugriff auf das LAN wird weitgehend unterbunden; an MAB-Ports bleibt er mit einer gefälschten MAC-Adresse möglich. Fremde Geräte an Netzwerkdosen werden entweder blockiert oder vollautomatisch in ein isoliertes Quarantäne-VLAN verschoben. Gleichzeitig wird der Administrationsaufwand drastisch reduziert: Statische VLAN-Konfigurationen an einzelnen Switch-Ports entfallen, da jedes verifizierte Endgerät unabhängig vom gewählten Port dynamisch seinem korrekten Netzwerksegment zugewiesen wird.
Fragen und Antworten
Wie sicher ist MAC Authentication Bypass im Vergleich zur Anmeldung mit EAP-TLS?
Deutlich weniger, weil MAB kein Geheimnis prüft. Benutzername und Passwort sind die MAC-Adresse, und die steht auf dem Typenschild des Geräts und in jedem Rahmen, den es sendet. Wer einen Drucker oder eine Kamera abzieht und deren MAC-Adresse an einem Notebook einstellt, besteht die Prüfung und landet im VLAN des Geräts. EAP-TLS verlangt dagegen einen privaten Schlüssel, der das Endgerät nie verlässt; eine abgeschriebene Adresse genügt dafür nicht.
MAB ist deshalb eher eine Zuordnung als eine Zugangskontrolle. Tragfähig wird es mit drei Maßnahmen:
- Geräte mit MAB kommen in eigene VLANs, deren Firewall-Regeln nur erlauben, was das Gerät braucht, bei einer Kamera etwa den Weg zum Rekorder und nichts ins Büronetz.
- Jedes Gerät, das 802.1X selbst beherrscht, wird auf EAP-TLS umgestellt; manche Drucker und Kameras bringen einen Supplicant mit.
- MAB-Ports gehören möglichst nicht an frei zugängliche Dosen, etwa in Fluren oder Besprechungsräumen.
Was geschieht an den Ports, wenn der RADIUS-Server nicht erreichbar ist?
Neue Anmeldungen scheitern, solange der Server fehlt, und das betrifft jedes Gerät, dessen Port neu verbindet, etwa nach einem Neustart, einem Stromausfall oder einem gezogenen Kabel. Läuft der RADIUS-Server auf dem Gateway, hängt damit der kabelgebundene Zugang am Gateway. Uplinks zu anderen Switches, zu Access Points und zum Gateway selbst gehören deshalb nicht unter 802.1X, damit das Netz nach einem Ausfall überhaupt wieder zusammenfindet.
Quellen
Passend dazu