English
 Deutsch
 Polski
Uwierzytelnianie IEEE 802.1X RADIUS na przełącznikach UniFi

Spis treści
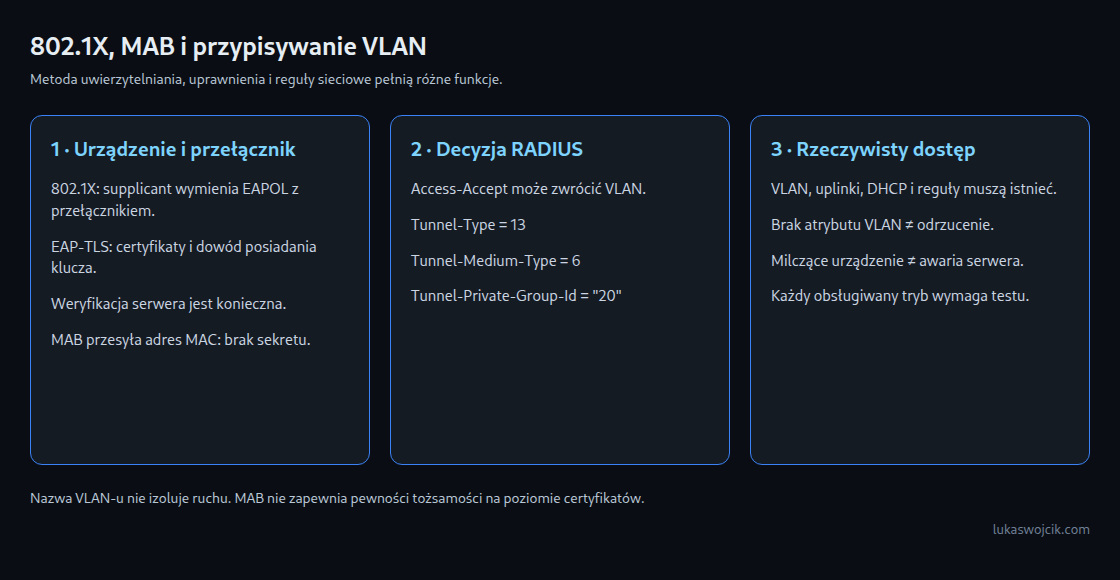
IEEE 802.1X kontroluje dostęp przez port sieciowy. Obsługiwany przełącznik UniFi może dopuścić urządzenie po poprawnym uwierzytelnieniu i przypisać VLAN zwrócony przez serwer RADIUS. Wynik zależy od trybu portu, metody uwierzytelniania i polityki awaryjnej. Uwierzytelnianie na podstawie MAC jest oddzielnym, słabszym mechanizmem, a nie weryfikacją certyfikatu.
Trzy role i dwa podejścia do uwierzytelniania
- Supplicant: oprogramowanie klienckie uczestniczące w 802.1X, na przykład usługa uwierzytelniania przewodowego na laptopie.
- Authenticator: przełącznik wymieniający komunikaty EAPOL z urządzeniem i przekazujący uwierzytelnianie do RADIUS. Ruch uwierzytelniający musi być możliwy przed udzieleniem zwykłego dostępu do danych.
- Serwer uwierzytelniania: usługa RADIUS sprawdzająca wybrane poświadczenia i zwracająca decyzję o uprawnieniach.
EAP-TLS wykorzystuje certyfikaty i dowód posiadania odpowiedniego klucza prywatnego. Wymaga skonfigurowanej infrastruktury certyfikatów i sprawdzania serwera przez urządzenie końcowe. PEAP jest metodą tunelową, dla której trzeba również określić wewnętrzną metodę uwierzytelniania. Sam wpis konta użytkownika nie konfiguruje EAP-TLS.
MAC Authentication Bypass, czyli MAB, pozwala przełącznikowi przesłać adres MAC urządzenia do RADIUS bez supplicanta 802.1X. Adres MAC nie jest tajemnicą i można go skopiować. MAB może zapewnić ograniczony dostęp starszym urządzeniom, lecz nie daje takiej pewności tożsamości jak prawidłowo skonfigurowany EAP-TLS.
Dynamiczne przypisywanie VLAN
Standardowe przypisanie VLAN przez RADIUS może zawierać w odpowiedzi Access-Accept następujące atrybuty:
Tunnel-Type = 13dla VLAN.Tunnel-Medium-Type = 6dla IEEE 802.Tunnel-Private-Group-Id = "20"przykładowo dla VLAN 20; identyfikator VLAN jest przesyłany jako ciąg znaków.
VLAN musi już istnieć na planowanej ścieżce. Uplinki, routing, DHCP i reguły zapory nadal wymagają konfiguracji. Odpowiedź RADIUS nie tworzy tych elementów. Akceptacja bez atrybutu VLAN może oznaczać użycie nietagowanego VLAN-u portu; to inna sytuacja niż odrzucenie lub nieosiągalny serwer RADIUS.
Kolejność konfiguracji w UniFi
- Sprawdzenie obsługi: dokładny model przełącznika, firmware i wersja Network Application określają dostępne tryby uwierzytelniania i awarii. Przed zmianą portów dostępowych potrzebna jest zachowana ścieżka zarządzania.
- Konfiguracja RADIUS: aktualna dokumentacja UniFi wskazuje Settings > Networks > RADIUS Servers. Obsługiwana brama może udostępniać usługę wbudowaną albo profil może wskazywać serwer zewnętrzny. Dla EAP-TLS odpowiedni serwer, na przykład FreeRADIUS lub Microsoft NPS, wymaga dodatkowo konfiguracji EAP i certyfikatów. Shared Secret zabezpiecza relację RADIUS i nie jest certyfikatem urządzenia.
- Włączenie przewodowego przypisywania VLAN: potrzebne jest włączenie globalnej kontroli 802.1X przełączników i wybór profilu RADIUS. Następnie należy skonfigurować przewodową obsługę VLAN przez RADIUS i reguły uprawnień. Klasyczny RADIUS wykorzystuje UDP 1812 do uwierzytelniania i UDP 1813 do opcjonalnego rejestrowania wykorzystania sieci (accounting). Zezwolenia powinny obejmować tylko potrzebne ścieżki między przełącznikiem a serwerem.
- Konfiguracja urządzenia lub wpisu MAB: EAP-TLS wymaga właściwego certyfikatu, klucza prywatnego, zaufanego CA i oczekiwanej tożsamości serwera. Dla wbudowanych kont MAC UniFi obecna instrukcja wymaga jednolitego formatu bez separatorów, na przykład
AABBCCDDEEFFjako nazwy użytkownika i hasła. Decydująca jest zgodność z rzeczywistym żądaniem przełącznika, a nie założenie obowiązkowych małych liter. - Przypisanie portu testowego: profil portu Ethernet i Port Manager wybierają obsługiwany tryb 802.1X, na przykład Auto dla uwierzytelniania przez supplicant albo MAC-based dla procesu MAC. Kombinacje trybów i zachowanie po przekroczeniu czasu wymagają sprawdzenia na konkretnym modelu.
- Test przed rozszerzeniem wdrożenia: próby powinny obejmować poprawne uwierzytelnienie, odrzucone poświadczenia, urządzenie bez supplicanta, awarię serwera, ponowne uwierzytelnienie i brak atrybutów VLAN. Istotne są logi RADIUS oraz faktycznie przypisana sieć.
Świadome określenie zachowania awaryjnego
Odrzucona tożsamość, milczące urządzenie i awaria serwera to różne przypadki. Nie można zakładać uniwersalnej opcji „Fallback VLAN” obejmującej wszystkie trzy sytuacje. Obsługiwana sieć awaryjna lub gościnna wymaga rzeczywistych ograniczeń routingu i zapory. Sama nazwa VLAN-u nie tworzy kwarantanny.
Pytania i odpowiedzi
Czy skopiowany adres MAC może przejść kontrolę MAB?
Może spełnić regułę opartą wyłącznie na tym adresie. Dodatkowe kontrole nadal mogą odmówić dostępu, lecz sam MAB nie dowodzi posiadania właściwego urządzenia. Oddzielne ograniczone VLAN-y i wąsko dozwolone usługi zmniejszają skutki.
Czy EAP-TLS zatrzymuje klucz prywatny na urządzeniu na zawsze?
Wymiana uwierzytelniająca nie przesyła klucza prywatnego. Ochrona przed eksportem lub kradzieżą zależy od przechowywania klucza i bezpieczeństwa urządzenia. Odnawianie i unieważnianie certyfikatów oraz sprawdzanie serwera przez klienta są elementami projektu.
Czy uplinki powinny otrzymać ten sam profil portu dostępowego?
Masowe zastosowanie jednego profilu jest niewłaściwe. Uplinki, punkty dostępowe i porty infrastruktury mogą przenosić kilka sieci albo zapewniać drogę do samego RADIUS. Zmiana takich portów wymaga oddzielnie przetestowanego projektu infrastruktury i sposobu odzyskania dostępu.
Powiązane artykuły