English
 Deutsch
 Polski
GA4 Measurement Protocol im Wartungsmodus: Was sich ändert und wann der Wechsel zur Data Manager API lohnt

Inhalt
Google beschreibt das GA4 Measurement Protocol als ausgereiftes, abgeschlossenes Produkt, das ohne geplante Abkündigung weiterbetrieben wird. Derselbe Hinweis empfiehlt für serverseitige Ereignisanbindungen die Data Manager API. Entscheidend ist deshalb die Eignung für den benötigten Datenfluss, nicht die Einhaltung eines angekündigten Abschalttermins.
„Wartungsmodus“ beschreibt diese Richtung verkürzt. Daraus folgt keine verbindliche Aussage über jede künftige Änderung, Fehlerkorrektur oder Supportentscheidung. Der folgende Vergleich bezieht sich auf die am 24. Oktober 2026 verfügbare Dokumentation.
Was mit dem Measurement Protocol möglich bleibt
Eine bestehende Anbindung kann weiterhin Ereignisse an einen GA4-Web- oder App-Datenstream senden. Das Protokoll ergänzt die Erhebung durch Google-Tag, Tag Manager oder Firebase. Eine ausschließlich serverseitige Umsetzung kann unvollständige Berichte liefern; für ältere Ereignisse gelten weiterhin Zeitstempel- und Attributionsgrenzen. Eine CRM-Anbindung ist kein unbegrenzter Archivimport.
Der aktuelle Hinweis nennt keinen Abschalttermin. Das ermöglicht eine geplante Migration, beseitigt aber weder die Überwachung des laufenden Betriebs noch den Schutz der Zugangsdaten oder die Prüfung geänderter Anforderungen.
Anmeldung: andere Zugangsdaten, weiterhin Pflegebedarf
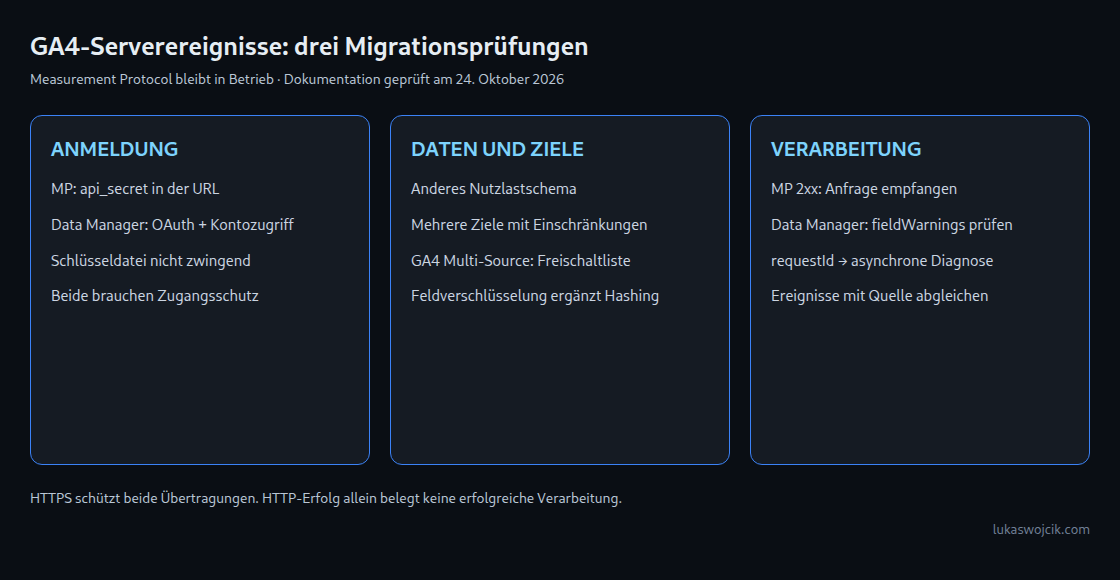
Das Measurement Protocol übermittelt ein api_secret in der Anfrage-URL. HTTPS schützt den Transport, doch Anwendungsprotokolle, Monitoring und Infrastruktur mit TLS-Terminierung können eine gespeicherte URL offenlegen. Das Ausblenden sensibler URL-Parameter und regelmäßiger Geheimniswechsel sind deshalb beide relevant. Ein geleaktes Geheimnis ermöglicht das Einsenden von Ereignissen in den zugehörigen Stream, aber nicht das Lesen von Analytics-Berichten.
Die Data Manager API verwendet OAuth mit dem Bereich https://www.googleapis.com/auth/datamanager. Unterstützt werden unter anderem Nutzerzugangsdaten und Dienstkonten. Weder Dienstkonto noch heruntergeladene private Schlüsseldatei sind zwingend: Die offizielle Einrichtungsanleitung beschreibt die Nutzung eines Dienstkontos durch Impersonation. Zusätzlich braucht die gewählte Identität Zugriff auf jedes Ziel; für GA4-Ereignisse nennt die Anleitung die Rolle Bearbeiter oder Administrator.
Zugangstoken, Zugangsdaten für die Tokenerneuerung und gegebenenfalls Dienstkontoschlüssel bleiben schutzbedürftig. OAuth macht das Protokollieren vollständiger Authorization-Header nicht sicher. Automatische Tokenerneuerung verhindert außerdem keinen Entzug der Kontoberechtigung.
Ziele und Nutzlasten brauchen eine ausdrückliche Zuordnung
Das Measurement Protocol adressiert einen GA4-Stream je Anfrage. Die Data Manager API unterstützt Ereignisübertragung für Google Analytics, Google Ads und Floodlight-Anwendungsfälle einschließlich entsprechender Google-Marketing-Platform-Produkte. Eine Anfrage kann mehrere Ziele enthalten; destinationReferences ordnet einzelne Ereignisse den Zielen zu. Zielspezifische Beschränkungen bleiben bestehen: Ein einzelnes Ereignis darf nicht an zwei Google-Analytics-Ziele gehen.
Der Wechsel besteht nicht aus einer neuen URL für denselben JSON-Inhalt. Beispielsweise wird transaction_id zu transactionId, der Zeitstempel erhält eine andere Darstellung und Artikeldaten stehen in cartData. Nutzereigenschaften müssen bei der Data Manager API mit einem Ereignis gesendet werden; eine vom Measurement Protocol unterstützte eigenständige Aktualisierung von Nutzereigenschaften ist nicht gleichwertig abgebildet.
| Anforderung | Prüfung bei der Migration |
|---|---|
| Empfohlenes oder eigenes GA4-Ereignis | Unterstützter Name, Streamkennung, Zeitstempel und erforderliche Client-/App-Kennung |
| GA4-Ergänzung aus mehreren Quellen | Freischaltung der Property und Transaktions-ID |
| Mehrere Ziele | Kontoberechtigungen, Zielreferenzen und Pflichtfelder je Ziel |
| Kundenkennungen | Zulässige Felder, Normalisierung, Hashing und Einwilligungseinstellungen |
Der allgemeine Weg für empfohlene und eigene Ereignisse ist von der freischaltungspflichtigen GA4-Multi-Source-Funktion getrennt. Letztere ergänzt Tag- oder Firebase-Ereignisse. Neue Multi-Source-Daten aus Webstreams fließen während einer 14-tägigen Testphase nicht in die Conversion-Gebote von Google Ads ein. Eine Freischaltliste für diese Funktion bedeutet keine allgemeine Zugangssperre für die gesamte Data Manager API.
Verschlüsselung ergänzt Hashing
Die Liste UserData.userIdentifiers erlaubt höchstens zehn Kennungen je Ereignis oder Zielgruppenmitglied. Diese Grenze betrifft die konkrete Liste, nicht sämtliche Kennungsfelder eines Datensatzes zusammen.
Für unterstützte Kontaktfelder lautet die Reihenfolge: normalisieren, mit SHA-256 hashen und optional die Hashwerte verschlüsseln. Dafür nutzt die Data Manager API XCHACHA20_POLY1305. Auch das Measurement Protocol verwendet HTTPS: Das Fehlen dieser zusätzlichen Feldverschlüsselung bedeutet keine unverschlüsselte Netzwerkübertragung.
Die unterstützte Schlüsselverwaltung hängt vom Anwendungsfall ab. Die aktuelle Kompatibilitätstabelle erlaubt Google Cloud KMS für Google-Analytics-Multi-Source-Ereignisse und markiert AWS KMS in dieser Zeile als nicht unterstützt. AWS-Unterstützung an anderer Stelle der API belegt daher keine passende Schlüsselverwaltung für die Analytics-Migration. Verschlüsselung ersetzt außerdem weder Einwilligung noch andere anwendbare Verarbeitungsvoraussetzungen.
Überwachung endet nicht beim HTTP-Erfolg
Das Measurement Protocol bestätigt den Empfang einer Anfrage mit 2xx, auch wenn der Inhalt fehlerhaft ist oder Ereignisse nicht verarbeitet werden. Der Validierungsendpunkt /debug/mp/collect hilft bei der Strukturprüfung, prüft aber weder api_secret noch firebase_app_id und befüllt keine Berichte. Netzwerkfehler, Validierungsergebnisse und tatsächliche Ankunft in GA4 brauchen getrennte Kontrollen.
Die Data Manager API weist bestimmte ungültige Anfragen sofort zurück. Eine erfolgreiche Antwort kann dennoch fieldWarnings enthalten; angenommene Anfragen liefern außerdem eine requestId für die asynchrone Diagnose. Googles Ablauf beginnt die Statusabfrage nach ungefähr 30 Minuten und setzt anschließend mit wachsenden Abständen fort, bis jedes Ziel SUCCESS, PARTIAL_SUCCESS oder FAILURE erreicht. Auch bei Erfolg sind Warnungen zu prüfen. Ein Alarm nur für Antworten außerhalb des 2xx-Bereichs übersieht solche Verarbeitungsprobleme.
Migration mit messbarem Abnahmekriterium
Eine sinnvolle Reihenfolge ist die Zuordnung aller Felder, Einrichtung von Zugangsdaten und Zielen, Validierung, begrenzte Testsendung, Diagnose und Abgleich mit dem Quellsystem. Ereigniszahlen, Beträge, Währungen, Kennungen und Attribution sind unter Berücksichtigung der Verarbeitungszeiten zu vergleichen. Ein Versandjournal erleichtert die Unterscheidung zwischen fehlenden und wiederholten Ereignissen.
Bei neuen Anbindungen entspricht die Data Manager API Googles angegebener Richtung. Bei bestehenden Anbindungen hängt der Nutzen von benötigten Zielen, Diagnosemöglichkeiten, Verschlüsselungsunterstützung und Umstellungsaufwand ab. Ein funktionierender reiner GA4-Sender erfordert nicht automatisch einen Notfallwechsel.
Fragen und Antworten
Können beide Schnittstellen während der Migration parallel laufen?
Ja, mit einem ausdrücklichen Plan gegen Dubletten. GA4 dokumentiert bei Multi-Source-Daten die Deduplizierung über die Transaktions-ID innerhalb desselben Ereignisses und derselben Property; maßgeblich sind die Informationen der zuerst empfangenen Instanz. Das garantiert keine Deduplizierung beliebiger eigener Ereignisse ohne passende Kennung. Eine kontrollierte Aufteilung oder Umschaltung bleibt sinnvoll; doppelte Testfälle müssen geprüft werden.
Beweist erfolgreiche Validierung die spätere Ankunft?
Nein. Die Measurement-Protocol-Validierung prüft nicht alle Zugangsdaten. validateOnly der Data Manager API prüft grundlegende Gültigkeit, ohne Ereignisse aufzunehmen oder normale Verarbeitungsdiagnosen zu erzeugen. Zielberechtigungen, tatsächliche Verarbeitung und Berichte brauchen weitere Kontrollen.
Reicht der Wechsel eines offengelegten API-Geheimnisses?
Das neue Geheimnis muss vor der Stilllegung des alten ausgerollt und geprüft werden. Zusätzlich ist der Protokollierungsweg zu korrigieren, der den alten Wert offengelegt hat. Sonst kann der Ersatz auf demselben Weg bekannt werden. URL-Zugangsdaten und OAuth-Zugangsdaten benötigen Zugriffsschutz.
Umgeht die Migration die Erfassungsgrenzen von GA4?
Nein. Die Anleitung für empfohlene und eigene Ereignisse verlangt Zeitstempel innerhalb der letzten 72 Stunden. Für die Verknüpfung oder gemeinsame Verarbeitung mit Tag- oder Firebase-Ereignissen nennt die Anleitung außerdem eine Übertragung innerhalb von 48 Stunden nach dem ursprünglichen Client-Ereignis. Eine neue API ist kein unbegrenzter historischer Nachimport.
Quellen
- GA4 Measurement Protocol
- Data Manager API: Upgrade from Measurement Protocol
- Data Manager API: Set up API access
- Data Manager API: Recommended and custom events
- Data Manager API: RPC reference
- Data Manager API: Google Analytics multi-source events
- Data Manager API: Events overview
- Data Manager API: UserData
- Data Manager API: Encrypt user data
- Measurement Protocol reference
- Measurement Protocol: Validate events
- Data Manager API: Diagnostics
- Data Manager API: Understand API errors
Passend dazu