English
 Deutsch
 Polski
Meta Conversions API: Maximierung der Event Match Quality (EMQ) und Deduplizierung
Teil 5 von 5 der Reihe Vom Pixel zum Server: Tracking, das hält

Inhalt
- Meta Conversions API: Maximierung der Event Match Quality (EMQ) und Deduplizierung
- 1. Fortgeschrittene serverseitige PII-Normalisierung und SHA-256-Hashing
- 2. Lückenlose Event-Deduplizierung über event_id und event_name
- 3. Nutzung von external_id im DSGVO-konformen Umfeld
- Zusammenfassung
- Fragen und Antworten
- Quellen
Meta Conversions API: Maximierung der Event Match Quality (EMQ) und Deduplizierung
In modernen, serverseitigen Analyse-Architekturen erfordert der parallele Betrieb der Meta Conversions API (CAPI) und des browserbasierten Meta Pixels präzises Data Engineering. Das primäre Ziel besteht darin, die Event Match Quality (EMQ) zu maximieren – jenen Wert, der angibt, wie zuverlässig eingehende Server-Ereignisse aktiven Meta-Nutzerkonten zugeordnet werden können – und gleichzeitig lückenlos zu deduplizieren, damit nichts doppelt gezählt wird. Um eine hohe EMQ konform zur DSGVO zu erreichen, sind fortgeschrittene serverseitige Daten-Normalisierung, kryptografisches Hashing und eine strukturierte Identifikator-Paarung unerlässlich.
1. Fortgeschrittene serverseitige PII-Normalisierung und SHA-256-Hashing
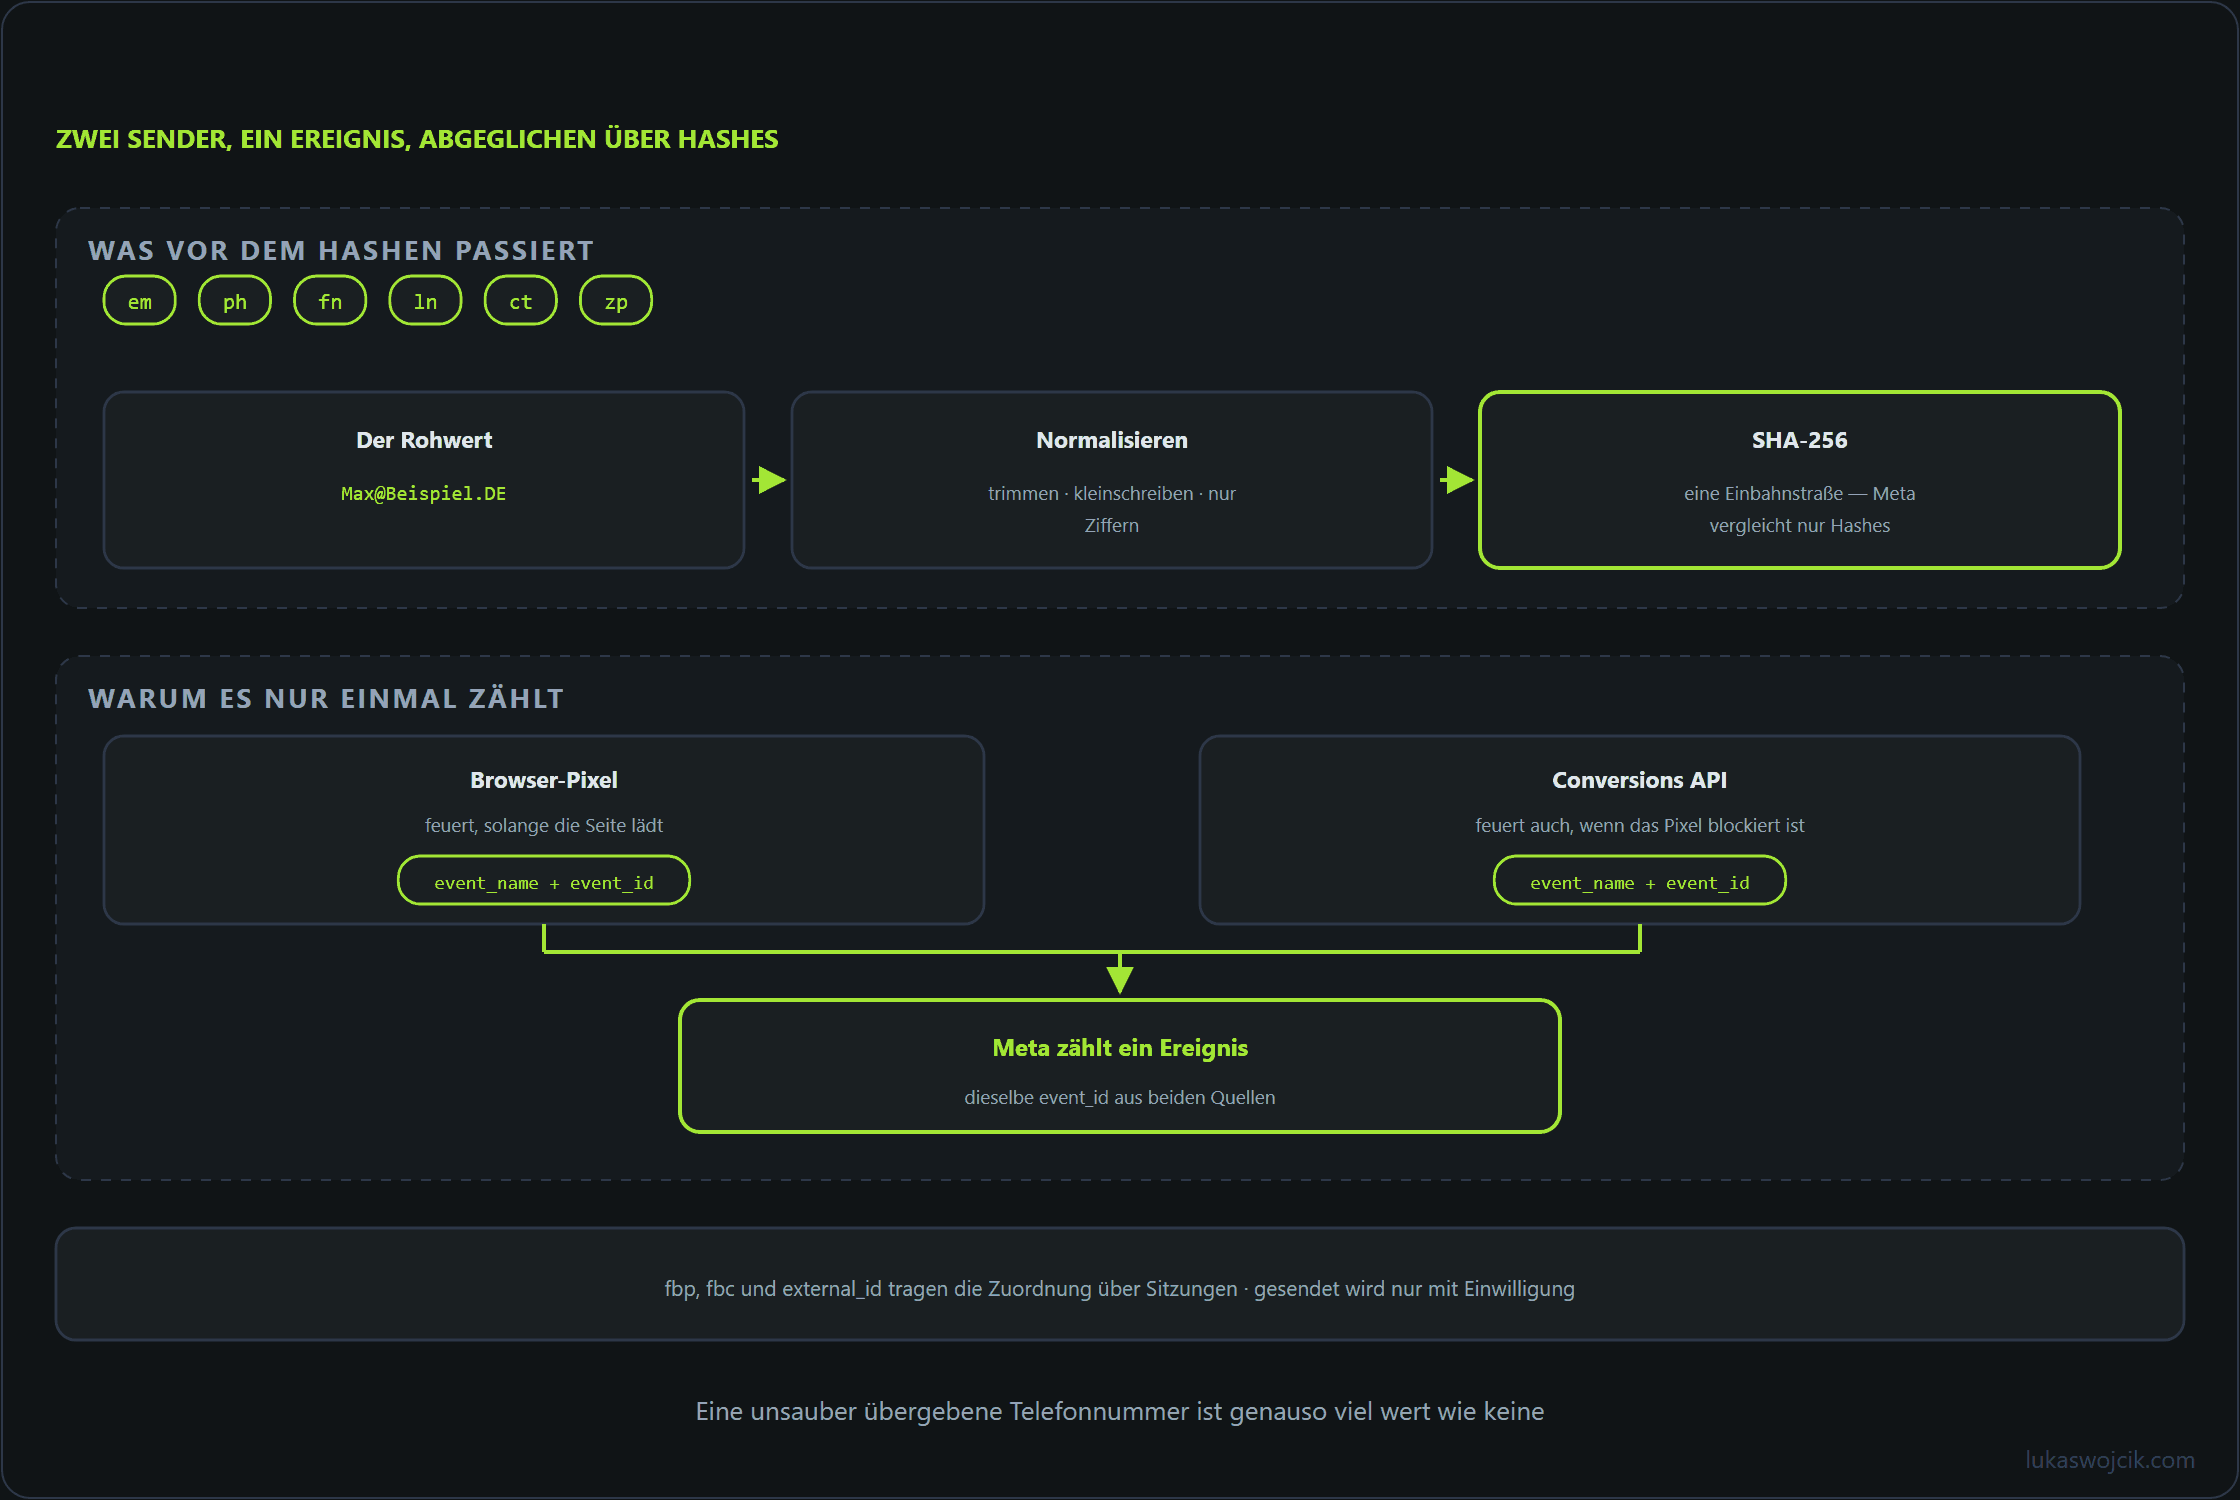
Meta schreibt vor, dass alle personenbezogenen Daten (PII) – wie E-Mail-Adressen, Telefonnummern, Namen und Postleitzahlen – ausschließlich als kryptografische SHA-256-Hashes übertragen werden dürfen. Wird eine unbereinigte Eingabe direkt im Browser oder auf dem Server gehasht, führt dies jedoch zu signifikanten Zuordnungsfehlern. Ein einzelnes Leerzeichen am Ende oder ein Großbuchstabe erzeugt einen völlig anderen SHA-256-Hashwert als der standardisierte Datenbankeintrag bei Meta.
Für optimale Match-Raten muss eine serverseitige Analytics-Pipeline (z. B. im Server-Side Google Tag Manager) strikte Normalisierungsroutinen ausführen, bevor das SHA-256-Hashing angewendet wird:
- E-Mail-Adressen (
em): Umwandlung aller Zeichen in Kleinbuchstaben, Entfernung führender und nachfolgender Leerzeichen sowie Eliminierung unsichtbarer Unicode-Sonderzeichen vor dem Hashing. - Telefonnummern (
ph): Entfernung aller Symbole, Bindestriche, Leerzeichen und führenden Nullen. Telefonnummern dürfen vor dem Hashing ausschließlich Ziffern gemäß dem internationalen E.164-Standard (inklusive Ländercode wie48...oder49...) enthalten. - Namen und geografische Daten (
fn,ln,ct,zp): Umwandlung in Kleinbuchstaben, Entfernung von Interpunktion und Sonderakzenten sowie Bereinigung überflüssiger Leerzeichen.
// Beispiel: Serverseitige Normalisierungslogik vor dem SHA-256-Hashing
const normalizeEmail = (rawEmail) => {
  return rawEmail.trim().toLowerCase();
};

const normalizePhone = (rawPhone) => {
  // Entfernt alle Nicht-Ziffern und stellt internationalen Ländercode sicher
  return rawPhone.replace(/\D/g, '');
};
2. Lückenlose Event-Deduplizierung über event_id und event_name
Die Best Practice sieht vor, Conversion-Ereignisse simultan über das Browser-Pixel und die serverseitige Conversions API zu senden. Dieser duale Ansatz schützt die Datenverfügbarkeit vor Adblockern und Netzwerkabbrüchen. Damit Meta einen Kauf nicht doppelt registriert, basiert die Deduplizierungs-Engine auf einem exakten Parameter-Abgleich.
Jedes über beide Kanäle übermittelte Payload muss einen identischen event_name und eine gemeinsame, eindeutige event_id enthalten. Gehen bei den Verarbeitungsservern von Meta innerhalb eines 48-Stunden-Fensters zwei Payloads mit exakt derselben event_id ein, wird das redundante Ereignis automatisch verworfen, während zusätzliche Nutzerparameter aus dem Server-Payload angereichert werden.
- ID-Generierung: Die
event_idsollte dynamisch im Browser (z. B. per UUIDv4 oder zusammengesetztem Zeitstempel-String) beim Auslösen der Conversion erzeugt und identisch an das Pixel-Tag sowie das serverseitige Transport-Tag übergeben werden. - Zeitliche Konsistenz: Browser- und Server-Events müssen in engem zeitlichen Abstand an die Meta-Endpunkte übermittelt werden, um eine sofortige Deduplizierung in den Berichten zu gewährleisten.
3. Nutzung von external_id im DSGVO-konformen Umfeld
Unter den strengen europäischen Datenschutzbestimmungen der DSGVO reicht das alleinige Vertrauen auf Third-Party-Tracking-Cookies (fbp und fbc) aufgrund von Consent-Einschränkungen und verkürzten Cookie-Laufzeiten oft nicht aus. Der Parameter external_id bietet eine belastbare, datenschutzfreundliche Alternative für die geräteübergreifende Identitätsauflösung.
Die external_id repräsentiert eine permanente, eindeutige Kundenkennung aus einem Backend-CRM, einer E-Commerce-Datenbank oder einem Treueprogramm. Bei der Übertragung an die Meta CAPI gilt:
- Consent-Steuerung: Die Übermittlung jeglicher PII, einschließlich gehashter
external_id-Werte, muss strikt an das Vorliegen einer expliziten Nutzereinwilligung (z. B. Werbe-Consent über Consent Mode v2) gekoppelt sein. - Einweg-Hashing: Die interne Kunden-ID darf niemals im Klartext übermittelt werden. Das SHA-256-Hashing stellt sicher, dass Meta das Profil mit bestehenden Nutzer-Graphen abgleichen kann, ohne dass interne Datenbankstrukturen offengelegt werden.
- Sitzungsübergreifende Kontinuität: Die Einbindung einer gehashten
external_idermöglicht es Meta, Conversions auch dann korrekt zuzuordnen, wenn ein Wechsel vom mobilen Browser zum Desktop-Gerät Wochen nach dem ersten Werbekontakt stattfindet.
Zusammenfassung
Die Maximierung der Event Match Quality in der Meta Conversions API erfordert präzises Data Engineering. Eine serverseitige Normalisierung und Hashwertbildung von PII, die Kopplung identischer event_id-Werte über Browser und Server hinweg zur Deduplizierung sowie der DSGVO-konforme Einsatz gehashter external_id-Parameter garantieren höchste Attributionsgenauigkeit und optimale Kampagnenleistung.
Den vollständigen Weg durch einen Server-Side-GTM-Container, vom Data-Layer-Push bis zum Ablesen des Werts im Events Manager, beschreibt Tutorial: Meta Conversions API über Server-Side GTM implementieren für eine EMQ über 6,0.
Fragen und Antworten
Wogegen wird eine gehashte external_id aus dem eigenen CRM auf der Seite von Meta eigentlich abgeglichen?
Gegen das, was der Werbetreibende selbst mit derselben Kennung gesendet hat, vor allem gegen frühere Ereignisse. Einen fremden Datenbestand, in dem der Wert nachgeschlagen würde, gibt es nicht: Die external_id ist eine vom Werbetreibenden vergebene Kennung, und ihr Nutzen entsteht dadurch, dass dieselbe Person in mehreren Ereignissen und auf mehreren Geräten denselben Wert trägt.
Daraus folgt die entscheidende Bedingung: Der Wert muss überall identisch gebildet werden. Ein Salz, das sich zwischen Testumgebung und Produktion unterscheidet, oder eine Normalisierung, die nur auf einer Seite greift, erzeugt zwei verschiedene Hashes für dieselbe Person – und der Fehler bleibt unsichtbar, weil beide Werte gültig aussehen.
Die zweite Bedingung betrifft den Transport: Die Kennung erfüllt ihren Zweck erst, wenn Pixel und Conversions API sie gleichermaßen mitschicken. Nur serverseitig gesendet, verknüpft sie Serverereignisse untereinander; zusätzlich im Browser gesetzt, verbindet sie auch die Sitzung, in der die Anzeige geklickt wurde. Das ist der eigentliche Gewinn gegenüber den Cookies, und der Aufwand steckt in der Konsistenz, nicht im Hashen.
Vom Pixel zum Server: Tracking, das hält
- Die Evolution des Web-Trackings: Von Logfiles zur serverseitigen Zukunft
- GA4 & Server-Side GTM: Die “Migrate from JavaScript Managed Client ID” Funktion in GA4 erklärt
- Server-Side GTM auf GCP Cloud Run: Architektur, Auto-Scaling und Kostenoptimierung
- GA4 Measurement Protocol: Serverseitige CRM-Offline-Conversion-Integration
- Meta Conversions API: Maximierung der Event Match Quality (EMQ) und Deduplizierung
Passend dazu