English
 Deutsch
 Polski
DNS-Level Ad-Blocking & Sicherheit: Pi-hole und AdGuard Home im UniFi-Netzwerk

Inhalt
Pi-hole und AdGuard Home filtern DNS-Anfragen: Abfragen von Domainnamen lassen sich vor dem Verbindungsaufbau sperren. Das kann Werbung und Tracking über separate Domains auf vielen Geräten reduzieren. Seiteninhalte werden dabei nicht geprüft; einzelne Anzeigen von derselben Domain wie gewünschte Inhalte lassen sich nicht gezielt entfernen. Direkte IP-Verbindungen, andere Resolver und Tunnel können den DNS-Filter umgehen.
Ein eindeutiger DNS-Weg über VLAN-Grenzen
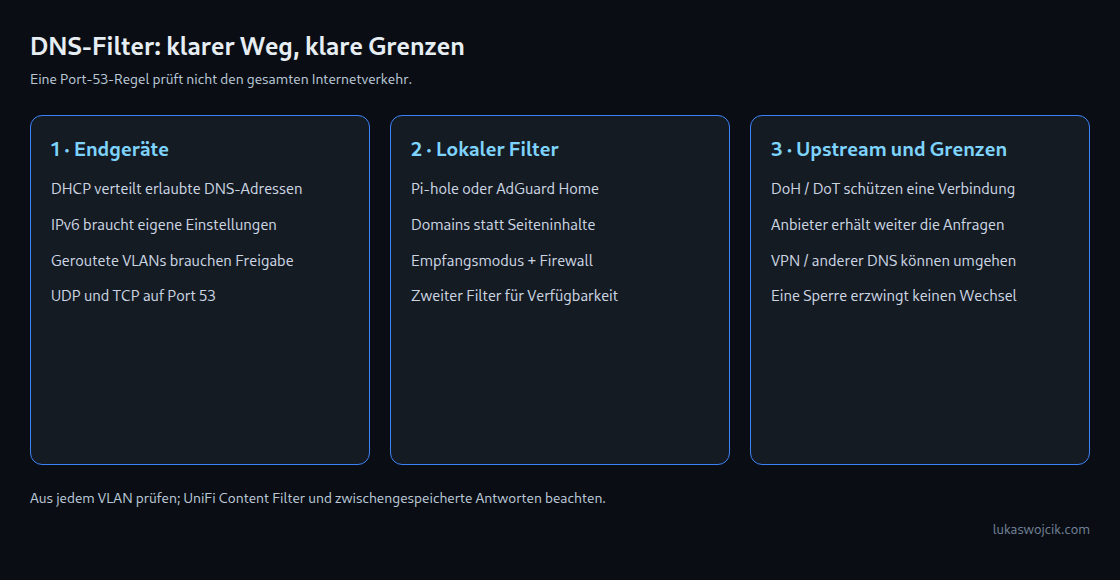
Ein eigenes Server-VLAN ist ein möglicher Standort für den Resolver, keine Voraussetzung für Segmentierung. Eine feste Adresse oder DHCP-Reservierung macht den Dienst verlässlich erreichbar. Jedes beteiligte Netzwerk kann den Resolver per DHCP bekannt geben. IPv6 benötigt ebenfalls passende DNS-Einstellungen über die von Endgeräten und Gateway unterstützten Verfahren; eine IPv4-Einstellung deckt IPv6 nicht ab.
Firewall-Regeln sollten den Client-Netzen nur die freigegebenen Resolver-Adressen auf UDP- und TCP-Port 53 zugänglich machen. Ziel ist die Zone des Servers, nicht automatisch die Gateway-Zone. Ältere UniFi-Regeln verwenden Namen wie LAN IN; aktuelle Zonenregeln unterscheiden Quell- und Zielzone. Die Verwaltungsoberfläche des Resolvers sollte nur für berechtigte Verwaltungsgeräte erreichbar bleiben.
Auch der Resolver muss Anfragen aus gerouteten Netzen annehmen. Der lokale Standardmodus von Pi-hole kann andere VLANs trotz passender Firewall-Freigabe ablehnen. Ein geeigneter Empfangsmodus und Firewall-Einschränkungen gehören deshalb zusammen. Eine Freigabe des DNS-Dienstes ins Internet ist für diesen Aufbau unnötig.
Verschlüsselte Weiterleitung
Als Upstream dient der Server, an den der lokale Filter noch unbeantwortete Anfragen weiterleitet. AdGuard Home unterstützt verschlüsselte Upstreams direkt. Pi-hole kann einen geeigneten lokalen Weiterleitungsdienst nutzen; ältere Anleitungen mit cloudflared proxy-dns sind kein aktueller Installationsweg mehr.
DoT verwendet TLS, normalerweise auf TCP-Port 853. DoH überträgt Anfragen über HTTPS, meist auf Port 443. Beide schützen die konfigurierte Verbindung, nicht sämtliche Abschnitte der Namensauflösung. Der gewählte Anbieter erhält weiterhin die Anfragen. Verschlüsselung ist keine DNSSEC-Validierung, die signierte DNS-Daten prüft. DoH lässt sich teilweise schwerer von anderem HTTPS-Verkehr unterscheiden, ist aber weder unsichtbar noch grundsätzlich unsperrbar. Geringe Latenz ist nicht garantiert.
Grenzen der Durchsetzung
DHCP verteilt DNS-Einstellungen, zwingt Anwendungen aber nicht zur Nutzung. Eine Richtlinie kann freigegebene Resolver erlauben und sonstigen unverschlüsselten DNS-Verkehr der Clients sperren. Eine Sperre kann einen Anwendungsfehler verursachen, statt den Wechsel zum erlaubten Server auszulösen. Upstream-Verbindungen der Resolver benötigen eine eigene Freigabe.
Destination NAT kann passenden unverschlüsselten DNS-Verkehr umleiten, soweit Gateway-Version und Netzaufbau die benötigte Regel unterstützen. Ausnahmen für alle erlaubten Resolver, Rückweg und Verhalten bei IPv4 und IPv6 sind ausdrücklich zu prüfen. Eine Port-53-Umleitung erfasst weder DoH, DoT und VPNs noch Verbindungen innerhalb eines Subnetzes ohne Weg über das Gateway.
Listen bekannter verschlüsselter DNS-Endpunkte decken nur einen Teil ab und benötigen Pflege. Die Sperrung gemeinsam genutzter CDN-Adressen kann andere Dienste beschädigen. Verwaltete Browserrichtlinien oder eingeschränkter Internetzugang für ein Gerätenetz können berechenbarer sein, müssen aber zu den benötigten Anwendungen passen. UniFis eigener Content Filter leitet DNS ebenfalls um; die Kombination beider Filter verlangt einen geplanten Aufbau und die Prüfung lokaler Namen.
Prüfung und Betrieb
Aus jedem VLAN sollten eine erlaubte Domain, eine absichtlich gesperrte Testdomain, interne Namen, TCP- und UDP-DNS sowie der eingerichtete IPv6-Weg geprüft werden. Das Abfrageprotokoll zeigt, welcher Resolver tatsächlich beteiligt war. Zwischengespeicherte Antworten und bestehende Verbindungen können nach einer Regeländerung vorübergehend weiter funktionieren. Eine hohe Sperrquote allein belegt weder wirksamen Datenschutz noch eine gestörte Anwendung.
Fragen und Antworten
Was passiert beim Ausfall des Resolvers?
Neue Abfragen können scheitern, während zwischengespeicherte Namen und bestehende Verbindungen weiter funktionieren. Ein zweiter gefilterter Resolver verbessert die Verfügbarkeit nur, wenn Endgeräte und Firewall diese Instanz tatsächlich erreichen. Ein öffentlicher Zweitresolver kann die Richtlinie umgehen; die Auswahl erfolgt nicht zwingend streng nach Haupt- und Ersatzserver.
Erzwingt die Canary-Domain von Firefox den Filter?
Eine negative Antwort für use-application-dns.net signalisiert Firefox unter den dokumentierten Bedingungen, automatisch aktiviertes DoH abzuschalten. Eine ausdrückliche Entscheidung zum Einschalten von DoH wird dadurch nicht aufgehoben. Das Verfahren erzwingt keine netzwerkweite Filterung.
Wie lassen sich Fehlblockierungen behandeln?
Ein reproduzierbarer Fehler, das Abfrageprotokoll des betroffenen Geräts und eine eng begrenzte vorübergehende Ausnahme helfen beim Ermitteln der zuständigen Domain. Nach dem Test ist die Ausnahme zu überprüfen. DNS-Protokolle enthalten Informationen über aufgerufene Dienste; Zugriff und Aufbewahrung sollten auf den betrieblichen Bedarf begrenzt bleiben.
Passend dazu