English
 Deutsch
 Polski
UniFi Zone Matrix: Richtlinienzustände für Server-, CCTV- und IoT-Netze

Inhalt
Die Verwaltung von Firewall-Regeln über traditionelle LAN IN / LAN OUT-Listen kann ein Albtraum sein, besonders wenn das Netzwerk um IoT-Geräte, Kameras und private Server wächst. Ubiquiti hat diesen Prozess in seinem UniFi-Ökosystem mit der Zone Matrix, einer visuellen Darstellung der Firewall-Richtlinien, revolutioniert.
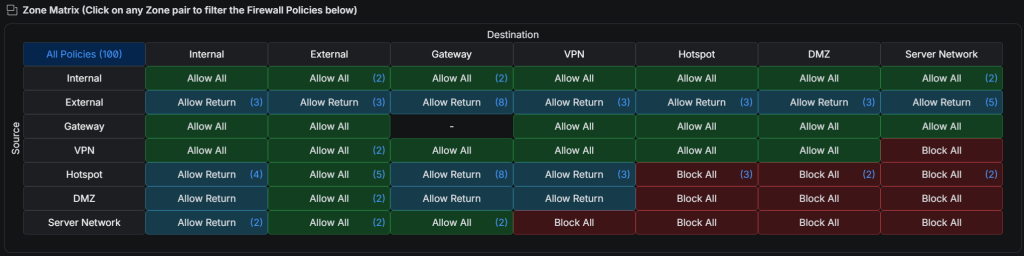
Wie im Screenshot oben ersichtlich, bietet die Zone Matrix ein Raster, bei dem die Y-Achse die Quelle (Source) des Datenverkehrs und die X-Achse das Ziel (Destination) darstellt.

Die Richtlinien-Status verstehen
Die Matrix verwendet farbcodierte Blöcke, um das Routing-Verhalten zu definieren:
- Allow All (Grün): Die Quelle kann ungehindert neue Verbindungen zum Ziel initiieren.
- Allow Return (Blau): Die Quelle kann keine neuen Verbindungen zum Ziel aufbauen, sondern nur Daten zurücksenden, wenn das Ziel die Verbindung zuerst initiiert hat (Stateful Inspection).
- Block All (Rot): Absolute Isolation. Es kann kein Datenverkehr von der Quelle zum Ziel fließen.
Szenario 1: Absicherung eines Server-Netzwerks
Eine gängige Best Practice für die Sicherheit besteht darin, den internen vertrauenswürdigen Geräten den Zugriff auf einen lokalen Server (wie ein NAS oder Home Assistant) zu gestatten, während gleichzeitig verhindert wird, dass dieser Server aktiv auf die privaten Geräte zugreift, falls er kompromittiert wird.
Ein Blick auf die Matrix oben zeigt, wie sich dies perfekt umsetzen lässt:
- Die Richtlinie von Source: Internal zu Destination: Server Network auf Allow All (Grün) setzen. So kann der Laptop auf den Server zugreifen.
- Die Richtlinie von Source: Server Network zu Destination: Internal auf Allow Return (Blau) setzen. Diese Konfiguration stellt sicher, dass der Server auf die Anfragen des Laptops antworten kann, aber physisch nicht in der Lage ist, eine neue Verbindung zum internen Netzwerk zu initiieren.
Szenario 2: Isolation von CCTV und Smart Home (IoT)
Smart-Home-Geräte und IP-Kameras sind bekanntermaßen anfällig für Hackerangriffe. Freien Zugang zum vertrauenswürdigen Hauptnetzwerk sollten sie niemals haben. Mit der Zone Matrix lässt sich eine absolute IoT-Isolation schaffen:
- Kameras und Smart-Home-Geräte einem dedizierten VLAN zuweisen und dieses mit einer bestimmten Zone verknüpfen (etwa die Zone DMZ oder Hotspot, alternativ eine eigene Zone “IoT”).
- Source: Internal zu Destination: IoT-Zone auf Allow All setzen. So kann ein Smartphone im Haupt-WLAN lokale Kamerabilder abrufen oder intelligente Lichter steuern.
- Source: IoT-Zone zu Destination: Internal auf Allow Return setzen (oder Block All, wenn keine lokale Steuerung erforderlich ist).
- Um zu verhindern, dass Kameras auf das Internet zugreifen, Source: IoT-Zone zu Destination: External auf Block All setzen.
Fragen und Antworten
Übernehmen VPN-Clients in der UniFi Zone Matrix die Zone Internal, oder landen sie in einer eigenen Zone?
VPN-Clients landen in einer eigenen Zone. Das VPN-Netz ist ein Netz wie jedes andere und wird einer Zone zugewiesen; es übernimmt nichts von der internen Zone, und genau das zu erwarten, ist ein verbreiteter Fehler bei der Einführung der Matrix.
Das ist eher ein Vorteil als eine Unbequemlichkeit. Ein Fernzugriff in einer eigenen Zone lässt sich genau auf das beschränken, was er braucht, etwa die Oberfläche der Hausautomation auf einem Port und das NAS auf einem anderen. Der Rest des internen Netzes bleibt dabei unerreichbar für ein Gerät, das per Definition woanders steht und womöglich nicht voll vertrauenswürdig ist.
Zwei Felder der Matrix verdienen dann eine bewusste Entscheidung statt eines Standardwerts. Source: VPN zu Destination: Internal trägt den eigentlichen Zugriff und sollte deshalb auf Hosts und Ports eingegrenzt werden. Source: Internal zu Destination: VPN wird dagegen meist gar nicht gebraucht: Ein Laptop zu Hause muss selten eine Verbindung zu einem entfernten Client aufbauen, und dieses Feld offen zu lassen, schwächt unauffällig die Trennung, die der Aufbau gerade erst geschaffen hat.
Quellen
Passend dazu