English
 Deutsch
 Polski
Öffentliche Server sicher in einem UniFi-Netzwerk hosten

Inhalt
Ein öffentlicher Raspberry-Pi-Webserver benötigt einen begrenzten Weg zu privaten Systemen. Ein eigenes VLAN mit Firewall-Regeln kann die Ausbreitung nach einer Kompromittierung einschränken. Ein VLAN-Name oder eine funktionierende Portweiterleitung belegt noch keine Isolation.
Zuerst die erlaubten Verbindungen festlegen
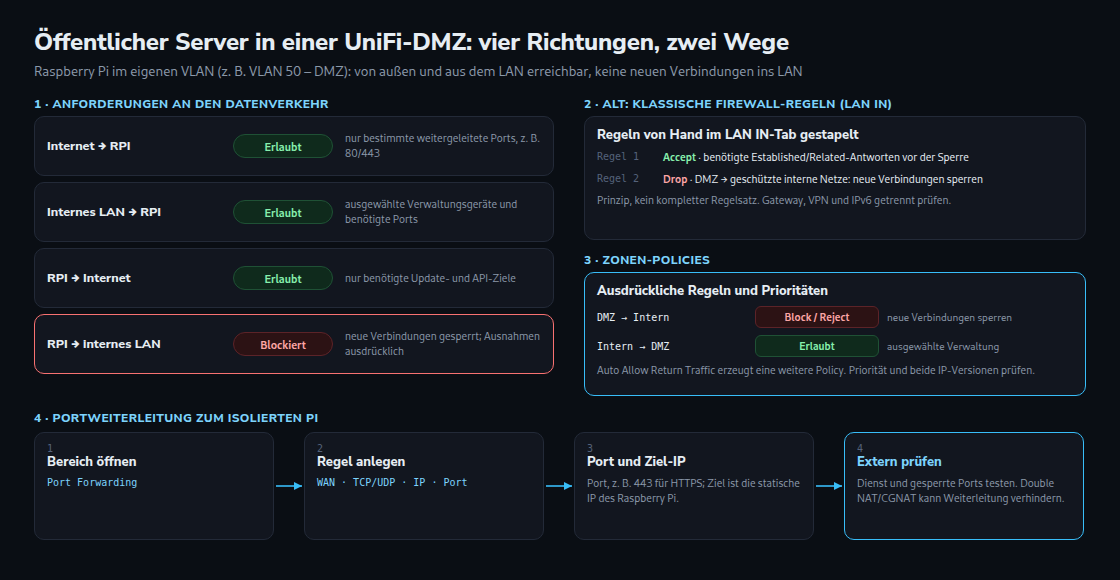
- Internet → Server: nur der öffentliche Dienst, etwa TCP 443.
- Verwaltung → Server: ausgewählte Verwaltungsrechner und erforderliche Ports, beispielsweise SSH.
- Server → Internet: notwendige Updates und Dienstabhängigkeiten; weitergehender ausgehender Zugriff ist eine bewusste Abwägung.
- Server → private Systeme: keine neuen Verbindungen außer dokumentierten, eng begrenzten Abhängigkeiten.
Die Antwort auf eine erlaubte Verwaltungssitzung unterscheidet sich von einer neuen, serverseitig begonnenen Verbindung. Beide Richtungen müssen in den wirksamen Regeln abgebildet sein.
Die Netzgrenze vorbereiten
Das Server-VLAN muss über die Switch-Port-Konfiguration tatsächlich am vorgesehenen Gateway ankommen. Verkehr zwischen Geräten desselben Subnetzes passiert dieses Gateway möglicherweise überhaupt nicht. Zu schützen sind sämtliche privaten Ziele, einschließlich vorhandener IPv6-Präfixe und VPN-Netze. Eine Gruppe aus RFC1918-IPv4-Adressen deckt diesen Umfang allein nicht ab.
Klassische Regeln: Richtung und Zustand beachten
In der klassischen Oberfläche betrifft LAN IN den aus einem lokalen Netz eingehenden und weitergerouteten Verkehr. LAN LOCAL betrifft das Gateway selbst. Eine passend begrenzte Established/Related-Freigabe oberhalb der DMZ-zu-Privat-Sperre erhält Antworten auf zulässige Sitzungen. Bestehende Regeln und die Behandlung ungültiger Zustände benötigen ebenfalls Prüfung. Zwei Beispielregeln bilden keine vollständige Firewall-Konfiguration.
Zonenregeln: die Rückverkehrsregel prüfen
UniFi-Zonen gruppieren Schnittstellen und Netze. Das Servernetz gehört in die vorgesehene DMZ-Zone, private Netze in die geschützten Zonen. Die aktuelle Ubiquiti-Dokumentation nennt versionsabhängige Wege wie Settings → Zones und Settings → Policy Table. Die Zonenmatrix zeigt jede Richtung.
Eine Freigabe für Verwaltungsverkehr kann Auto Allow Return Traffic verwenden. Die Option erzeugt eine Rückverkehrsregel, verhindert aber keine Übersteuerung durch eine höher priorisierte eigene Sperre. In der Gegenrichtung müssen die betreffenden Established/Related-Antworten vor einer umfassenderen Sperre erlaubt sein. Neue DMZ-Verbindungen zu privaten Zielen bleiben blockiert. Der vorgesehene Umfang gilt für IPv4 und IPv6.
Die Gateway-Zone ist getrennt. Notwendige DNS- oder DHCP-Dienste des Gateways begründen keinen Zugriff auf die Verwaltungsoberfläche des Routers. Eine pauschale Gateway-Sperre kann umgekehrt Adressvergabe oder Namensauflösung stören. Ein privater DNS-Dienst auf einem separaten LAN-Server benötigt eine ausdrücklich begrenzte Ausnahme.
Den benötigten Dienst veröffentlichen
Bei einer IPv4-Portweiterleitung müssen WAN-Auswahl, Eingangsport, Zieladresse, Zielport und Protokoll zum tatsächlichen Dienst passen. Eine stabile Serveradresse verhindert eine Weiterleitung zum falschen Gerät nach einem Adresswechsel. UniFi erzeugt zugehörige Regeln; die wirksame Reihenfolge benötigt dennoch Prüfung.
Doppeltes NAT oder Carrier-Grade NAT kann die Erreichbarkeit von außen verhindern. Eine Gateway-Regel kontrolliert kein vorgeschaltetes NAT des Internetanbieters. IPv6-Freigaben benötigen eine eigene Prüfung von Routing und Firewall. Eine IPv4-Weiterleitung beschreibt nicht automatisch sämtliche öffentlichen Zugänge.
Die Grenze prüfen, nicht nur die Startseite
Ein Test aus einem externen Netz soll den vorgesehenen HTTPS-Dienst erreichen und bei nicht freigegebenen Diensten scheitern. Ein Verwaltungsrechner soll eine neue zulässige Sitzung mit funktionierenden Antworten aufbauen. Neue Verbindungen aus der DMZ zu einem nachweislich lauschenden privaten Dienst sollen scheitern, möglichst mit passendem Firewall-Protokoll oder Zähler. Ein fehlgeschlagener Ping allein kann lediglich eine ICMP-Sperre des Zielsystems zeigen.
Anwendungsupdates, Authentifizierung, lokale Firewall-Regeln und wiederherstellbare Sicherungen bleiben notwendig. Ein übernommener Server kann jede ausdrücklich freigegebene Abhängigkeit missbrauchen.
Fragen und Antworten
Hebt eine Reverse-Proxy-Ausnahme sämtliche DMZ-Regeln auf?
Nein. Eine eng begrenzte Backend-Ausnahme vergrößert die erreichbare Angriffsfläche, ohne automatisch das gesamte LAN zu öffnen. Zieladresse, Port und Zugangsdaten benötigen eine ausdrückliche Prüfung.
Warum funktioniert DNS am Gateway weiterhin?
Eine Regel DMZ → Intern erfasst nicht automatisch die Gateway-Zone. Das tatsächliche DNS-Ziel und die passende Regel bestimmen das Ergebnis.
Passend dazu