

 English
 Deutsch
RDAP und Certificate Transparency: Zwei öffentliche Register zu einer Domain

Management Summary
Öffentliche Register zeigen unterschiedliche Seiten einer Domain: RDAP liefert Registrierungsinformationen, Certificate Transparency dokumentiert eingereichte Sicherheitszertifikate. Zusammen geben diese Quellen Hinweise auf die Geschichte einer Website und zugehörige Namen. Das erleichtert die Einordnung von Internetinfrastruktur, ergibt aber kein vollständiges Verzeichnis aktueller Zuständigkeiten oder laufender Dienste. Ein altes Zertifikat kann auf einen früheren Dienst hinweisen, ohne dessen Fortbestand oder Aufgabe zu beweisen.
Inhalt
RDAP und Certificate Transparency beantworten unterschiedliche Fragen. RDAP liefert veröffentlichte Registrierungsdaten einer Domain. CT-Protokolle dokumentieren eingereichte Zertifikate beziehungsweise Vorzertifikate. Zusammen entstehen nützliche Prüfhinweise, aber weder ein vollständiges Eigentümerverzeichnis noch ein Inventar aller laufenden Dienste.
RDAP: strukturierte Daten mit Grenzen
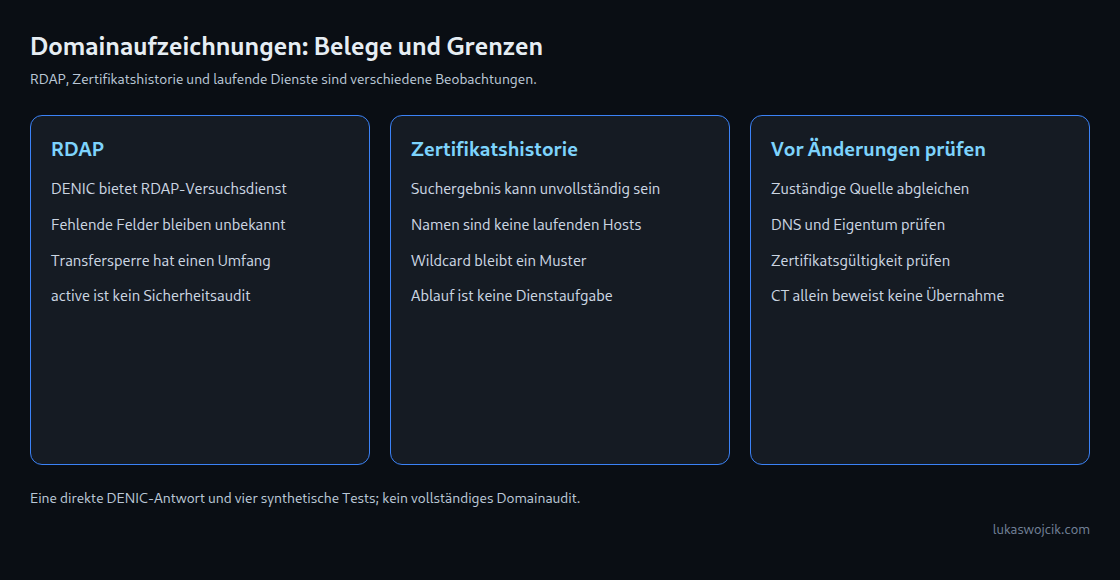
RDAP steht für Registration Data Access Protocol. Antworten enthalten strukturierte JSON-Daten, etwa Statuswerte, Nameserver und verfügbare Ereignisse. Welche Felder öffentlich erscheinen, hängt vom Dienst und den Zugriffsregeln ab. Fehlende Inhaberdaten oder Ablaufdaten sind kein Beleg für fehlende Registrierung, mangelnden Schutz oder eine unmittelbar frei werdende Domain.
Für .de betreibt DENIC ausdrücklich einen RDAP-Dienst im Versuchsbetrieb ohne zugesagte Verfügbarkeit oder Antwortzeiten. Ein direkter Abruf von https://rdap.denic.de/domain/denic.de lieferte am 25. Oktober 2026 um 15:25 UTC Status 200, das Domainobjekt denic.de und den Status active. Ein Ablaufdatum war in dieser Antwort nicht enthalten. Ein Fehler eines Vermittlungsdienstes wie rdap.org beweist daher nicht, dass DENIC kein RDAP anbietet.
Eine Transfersperre ist ein bestimmter Schutz
Der EPP-Status clientTransferProhibited, in RDAP als client transfer prohibited bezeichnet, verhindert den Transfer zu einem anderen Registrar, solange die Sperre wirksam ist. Eine serverseitige Transfersperre wird durch das Register verwaltet. Daraus folgt keine Garantie gegen sämtliche Kontoübernahmen, DNS-Änderungen oder Löschungen.
Auch active ist kein vollständiges Sicherheitsurteil. Registrarverfahren, Authentisierung und weitere Schutzmechanismen bleiben relevant. Ein veröffentlichtes Ablaufdatum sollte mit den eigenen Vertrags- und Verlängerungsdaten abgeglichen werden; automatische Verlängerung oder ein konkreter Löschtermin sind daraus allein nicht ersichtlich.
CT-Protokoll, Suchdienst und tatsächlicher Betrieb
CT macht Zertifikatsausstellungen beziehungsweise Vorzertifikate öffentlich überprüfbar. Neue Einträge sollen nur ergänzt werden, während vorhandene Einträge unverändert bleiben. Diese Historie lässt sich überprüfen. Browser wenden eigene CT-Richtlinien an: Die aktuelle Chrome-Richtlinie unterscheidet beispielsweise nach Übermittlungsweg der signierten Zertifikatszeitstempel (SCT), Zertifikatslaufzeit, Protokollstatus und Betreiberunabhängigkeit. Eine pauschale Zusage für alle Browser und Zertifikate würde diese Bedingungen verdecken.
crt.sh ist ein Suchdienst über Zertifikatsdaten und nicht identisch mit sämtlichen CT-Protokollen. Ohne belegte Abdeckung ist die Vollständigkeit eines Suchergebnisses unbekannt, auch bei kleinen Domains. Ausfälle, Verzögerungen, Suchgrenzen und lokale Größenlimits können Ergebnisse beeinflussen. Zertifikate und Vorzertifikate sowie mehrfach erfasste Datensätze benötigen eine erklärte Zählregel.
Viele Zertifikatseinträge bei wenigen Namen können durch Erneuerungen entstehen, belegen aber keine bestimmte Erneuerungsfrequenz. Ein Name im Zertifikat beweist weder einen aktiven DNS-Eintrag noch einen laufenden Host. Ein altes maximales Ablaufdatum im gefundenen Ausschnitt beweist ebenso wenig, dass seither kein neues Zertifikat existiert.
Was das verlinkte Werkzeug tatsächlich leistet
Das Domain-RDAP- und Certificate-Transparency-Werkzeug fragt rdap.org ab und versucht bei fehlender auswertbarer Antwort WHOIS. Die CT-Abfrage läuft über crt.sh. Der geprüfte Stand vom 25. Oktober 2026 begrenzt den CT-Abruf auf 3 MiB und gibt höchstens 150 Namen aus. Die zeitliche Sortierung verwendet das größte gefundene not_after, nicht den letzten Logeintrag oder die letzte tatsächliche Dienstenutzung.
Vier isolierte Tests zeigen wichtige Grenzen: Nur fremde Suchtreffer können trotzdem eine positive Zertifikatszahl ergeben; ein Zertifikat mit künftigem Gültigkeitsbeginn kann als „aktiv“ und „neu“ zählen; selbst zwei fehlende Datenquellen können zum Gesamturteil „gut“ führen. Die Anzeige ersetzt daher weder Zertifikatsvalidierung noch Vollständigkeitsprüfung. „Vergessen“ bezeichnet lediglich eine zeitliche Auffälligkeit im gefundenen Ausschnitt, keine bewiesene Aufgabe des Dienstes.
Fragen und Antworten
Verhindert ein Wildcard-Zertifikat die Veröffentlichung interner Hostnamen?
Ein Zertifikat für *.example.com kann das Muster statt einzelner Hostnamen veröffentlichen; zusätzlich enthaltene konkrete Namen bleiben sichtbar. Das Muster deckt nach üblichen TLS-Namensregeln eine zusätzliche Ebene ab: beispielsweise shop.example.com, aber nicht a.b.example.com. Mehrere getrennte Wildcard-Zertifikate können verschiedene Schlüssel verwenden. Erst die Wiederverwendung desselben Zertifikats samt Schlüssel verbreitet dessen Schlüsselmaterial über mehrere Systeme.
Bleiben Namen mit einer privaten CA garantiert geheim?
Eine private, nicht öffentlich vertrauenswürdige Zertifizierungsstelle erfordert normalerweise keine öffentliche CT-Veröffentlichung. Das verhindert keine Offenlegung über DNS, Konfigurationen oder andere Kanäle. Die vorgesehenen Clients benötigen eine geeignete Vertrauenskonfiguration. Zugriffsschutz darf nicht allein von einem unbekannten Namen abhängen.
Beweist ein alter CT-Eintrag eine übernehmbare Subdomain?
Nein. Erforderlich ist die Prüfung der aktuellen DNS-Zuordnung, der Zuordnung des Ziels zum vorgesehenen Dienst und der Regeln des Anbieters. Ein verwaister CNAME ist ein DNS-Verweis, dessen Ziel nicht mehr dem vorgesehenen Dienst zugeordnet ist. Das kann gefährlich sein, wenn das Ziel von Dritten erneut beansprucht werden kann; manche Anbieter verhindern die Zuordnung durch Domainverifikation. Änderungen an eigenen DNS-Einträgen sollten erst nach dem Abgleich mit den verantwortlichen Diensten erfolgen. CT liefert Kandidaten für diese Prüfung, keinen Übernahmenachweis.
Passend dazu


