English
 Deutsch
 Polski
Tutorial: Wdrożenie Google Ads Enhanced Conversions (Rozszerzone Konwersje)

Spis treści
Konwersje rozszerzone uzupełniają pomiar Google Ads o zahaszowane dane klientów. Odpowiednie dopasowanie może umożliwić dodatkową atrybucję reklamową. Pełne odzyskanie brakujących konwersji ani określona poprawa nie są gwarantowane.
Przykład dotyczy adresu e-mail przy potwierdzonym zakupie w witrynie. Sam zakup musi być prawidłowo mierzony niezależnie od wzbogacania danych. Konfiguracja wymaga odpowiedniej obsługi zgód; haszowanie nie anonimizuje adresu e-mail.
1. Wymagania i tag Google
Konwersje rozszerzone wymagają włączenia w Google Ads i zaakceptowania odpowiednich warunków dotyczących danych klientów. Google opisuje od kwietnia 2026 wspólne ustawienie dla witryn i potencjalnych klientów. Starsze instrukcje wymagające wyboru metody zbierania nie odpowiadają zatem każdemu interfejsowi.
Kontener GTM wymaga tagu Google z właściwym kontem Ads jako miejscem docelowym. Zbieranie danych jest konfigurowane w ustawieniu zezwalającym na użycie danych podanych przez użytkownika. Ten przykład jawnie przypisuje zmienną; automatyczne przeszukiwanie całej strony nie jest potrzebne.
2. Dane razem z potwierdzonym zdarzeniem
Warstwa danych to wspólna struktura w przeglądarce. Osobna nazwa zdarzenia pozwala jawnie skonfigurować dodatkowe przetwarzanie. Poniższy przykład jedynie przekazuje dane do GTM i nie stanowi kompletnego śledzenia zakupów. Aplikacja może wykonać tę gałąź dopiero po potwierdzeniu zakupu i dopuszczeniu przetwarzania; sam kod nie sprawdza zgody.
window.dataLayer = window.dataLayer || [];
window.dataLayer.push({
  event: 'ads_purchase_ready',
  transaction_id: 'ORDER-123',
  customerData: { email: 'customer@example.com' }
});
Zmienne warstwy danych w GTM odczytują customerData.email i transaction_id. Reguła zdarzenia niestandardowego ads_purchase_ready łączy wykonanie z dostępnością danych. Istniejąca reguła zakupowa nie może dodatkowo wysyłać tej samej konwersji. Unikalny identyfikator transakcji należy przypisać do odpowiedniego pola zdarzenia konwersji.
Alternatywnie zmienna elementu DOM może odczytać tekst stabilnego elementu, np. #customer-email. Widoczność elementu nie dowodzi jednak nowego zakupu. Na stronach dynamicznych jawne zdarzenie po przygotowaniu danych jest pewniejsze niż sama widoczność.
3. Przypisanie i haszowanie danych
Zmienna typu „Dane podane przez użytkownika” otrzymuje w konfiguracji ręcznej zmienną adresu e-mail. Aktualna instrukcja Google opisuje konfigurację przez tag Google lub parametr user_data; wartości dla konkretnego zdarzenia mogą zastępować ustawienia całego tagu. Dawne pole wyboru w tagu konwersji nie stanowi już uniwersalnej ścieżki w menu.
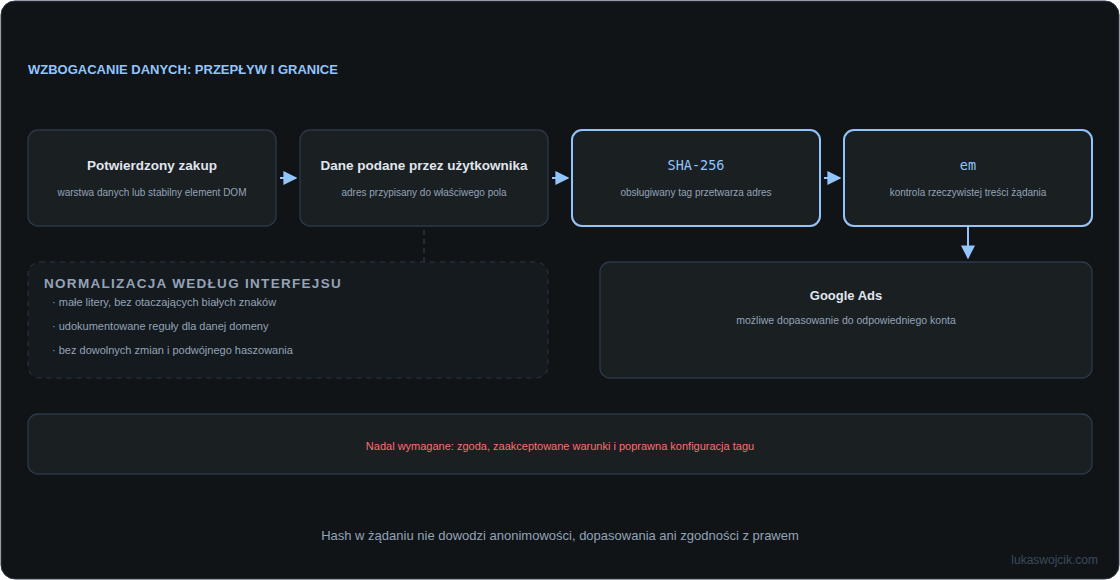
Przy przekazaniu niehaszowanego adresu obsługiwany tag Google wykonuje wymagane przetwarzanie przed wysyłką. Wcześniej obliczony hash wymaga udokumentowanego pola przeznaczonego dla tego formatu; podwójne haszowanie uniemożliwia prawidłowe dopasowanie. Ani adres, ani hash nie powinny trafiać do zwykłego parametru zdarzenia GA4 przez bezwarunkowe przekazywanie warstwy danych.
4. Kontrola przed publikacją
Podgląd GTM pokazuje zdarzenie, dostępne zmienne i stan zgody. Przy ad_user_data=denied dane klientów nie mogą być wysyłane do wzbogacania pomiaru reklamowego. Testy powinny objąć również zmianę konta, odświeżenie strony potwierdzenia i brak adresu e-mail.
Parametr em w żądaniu sieciowym może wskazywać dane rozszerzone; pusty znacznik nie wystarcza. Hash w żądaniu nie dowodzi ani dopasowania konta, ani zgodności całej konfiguracji z prawem. Dodatkową kontrolę zapewnia diagnostyka konwersji Google Ads, zwykle po około 48 godzinach.
Pytania i odpowiedzi
Jakie reguły obowiązują dla wcześniej haszowanych danych CRM?
Obowiązują reguły używanego interfejsu. Aktualna dokumentacja API Google Ads wymaga małych liter i usunięcia otaczających białych znaków; dla gmail.com i googlemail.com dodatkowo usuwa się kropki oraz przyrostek z plusem przed @. Inne domeny zachowują kropki i przyrostki. Dopiero potem następuje SHA-256. Dowolnie wybrana normalizacja może zmienić prawidłowe adresy.
Czy Consent Mode chroni dane już obecne w warstwie danych?
Sterowanie tagiem Google nie uniemożliwia innym skryptom dostępu do danych obecnych w przeglądarce. Dane klientów powinny być udostępniane wyłącznie do określonego celu. Kolejne zdarzenia i zmiana konta nie mogą przypadkowo wykorzystywać starych wartości; czyszczenie danych i kontrola dostępu są częścią wdrożenia.
Co z adresem pojawiającym się po uruchomieniu tagu?
Wysłane żądania nie otrzymują późniejszych wartości. Zdarzenie musi odpowiadać momentowi dostępności danych. Dla danych obecnych na wcześniejszej stronie Google opisuje osobny tag zdarzenia danych użytkownika; drugie zdarzenie zakupu nie jest właściwym zamiennikiem.
Powiązane artykuły