English
 Deutsch
 Polski
Google Tag Gateway: co zmienia w żądaniu pomiarowym i czym różni się od tagowania po stronie serwera

Spis treści
Google Tag Gateway for advertisers udostępnia skrypty Google i kieruje obsługiwane żądania pomiarowe przez infrastrukturę we własnej domenie witryny. Google ogłosiło ogólną dostępność integracji Google Cloud 1 czerwca 2026 r., a konfigurację z przewodnikiem dla Amazon CloudFront 3 czerwca. Te warianty zmieniają drogę dostarczenia; serwerowy Tag Manager dodaje konfigurowalną warstwę przetwarzania zdarzeń.
Aktualizacja z 19.10.2026: Październikowa optymalizacja dotyczy konfiguracji tagu niezależnie od trasy gatewaya. Zoptymalizowany kontener GTM może wysyłać pomiary Google bez dodatkowego ładowania gtag.js. Rzeczywistą ścieżkę skryptu określa wdrożony fragment gateway; ścieżka we własnej domenie sama nie wybiera ani nie optymalizuje konfiguracji tagu. Październikowe zmiany w Google Tag i GTM.
Jakie żądania przechodzą przez gateway
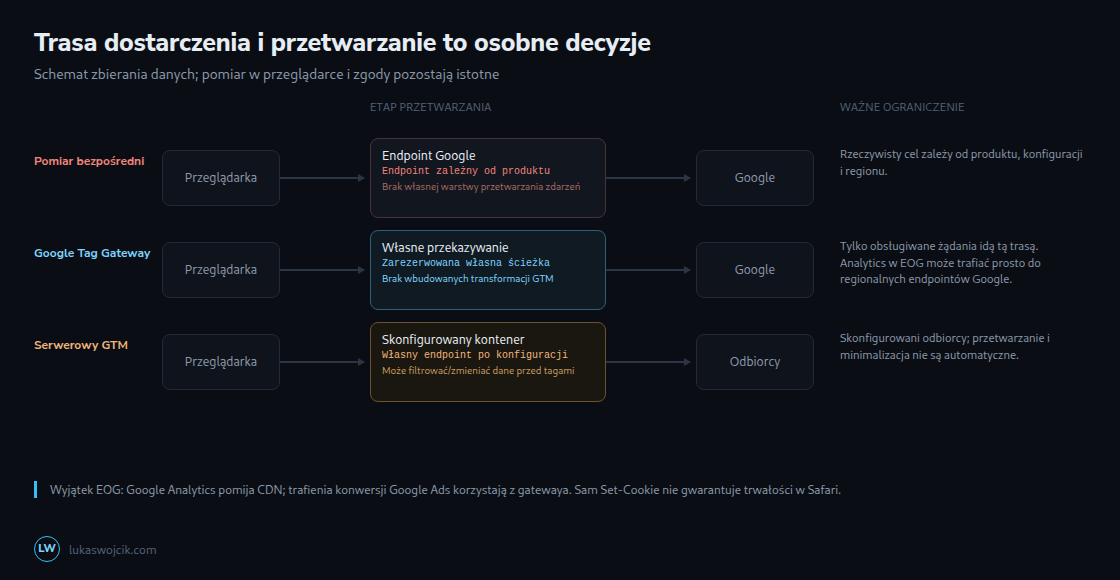
Sieć dostarczania treści (CDN), load balancer lub serwer WWW przyjmuje żądanie na zarezerwowanej ścieżce i przekazuje je do skonfigurowanego endpointu Google. Dzięki temu reverse proxy żądanie widoczne w przeglądarce używa domeny witryny. Google pozostaje odbiorcą przekazywanych danych pomiarowych.
Instrukcja konfiguracji celowo mówi o niektórych żądaniach pomiarowych. Dokumentacja lokalizacji Google podaje ważny wyjątek: dla odwiedzających z Europejskiego Obszaru Gospodarczego pomiar Google Analytics trafia bezpośrednio do regionalnych endpointów Google z pominięciem ścieżki CDN. Trafienia konwersji Google Ads nadal korzystają z gatewaya. URL skryptu we własnej domenie nie dowodzi więc, że każde kolejne połączenie pozostaje w tym samym pochodzeniu.
O URL skryptu rozstrzyga wygenerowany fragment wdrożenia. Aktualna instrukcja ręczna pokazuje samodzielny skrypt pod /metrics/ i skrypt GTM pod /metrics/?id=.... Ścieżki takie jak /metrics/gtag/js nie są uniwersalnym wymaganiem. Sama nazwa ścieżki zbierania również nie musi ujawniać dokładnego protokołu zdarzeń.
Przekazywanie i przetwarzanie zdarzeń mają różne zadania
Standardowy gateway nie jest kontenerem serwerowym GTM z konfigurowalnymi klientami, transformacjami zdarzeń i tagami docelowymi. Nie oznacza to technicznego zakazu odczytu lub zmiany żądań: infrastruktura może zmieniać nagłówki i trasę, a osobno zaprojektowany proxy mógłby filtrować ruch. Takie zmiany wymagają własnego projektu i kontroli zgodności.
W serwerowym GTM klient przekształca przychodzące żądanie w dane zdarzenia. Skonfigurowane transformacje mogą dopuszczać, wykluczać lub zmieniać parametry przed użyciem przez wybrane tagi. Wyzwalacze i tagi określają dalszą wysyłkę. Te mechanizmy wymagają konfiguracji i testów; kontener nie usuwa automatycznie wrażliwych pól ani nie cofa zbierania danych już przeprowadzonego w przeglądarce.
| Aspekt | Standardowy gateway | Serwerowy GTM |
|---|---|---|
| Rola przeglądarki | Skrypt Google nadal działa i zbiera dane w przeglądarce | Pomiar w przeglądarce zwykle nadal potrzebny do interakcji ze stroną |
| Rola serwera | Udostępnianie i przekazywanie | Klienci, dane zdarzeń, transformacje, wyzwalacze i tagi |
| Własna minimalizacja danych | Brak wbudowanej warstwy transformacji GTM | Możliwa przez skonfigurowane przetwarzanie |
| Własna domena | Skonfigurowana ścieżka witryny | Wymaga odpowiedniej konfiguracji domeny i endpointu |
| Utrzymanie | Routing, nagłówki, dostępność, logi i koszty dostawcy | Wersje kontenera, szablony, zasoby, bezpieczeństwo i koszty |
Minimalizacja powinna zaczynać się przed zebraniem zbędnych danych. Konfiguracja przeglądarkowa również może pomijać pola. Hashowanie samo nie czyni identyfikatora osoby anonimowym. Właściwa architektura zależy od odbiorców, kontroli danych, utrzymania i zmierzonej niezawodności; żaden wariant nie gwarantuje całego zadania po z góry niższej cenie.
Przekazywanie cookies to nie ich przechowywanie
Żądania do domeny witryny mogą zawierać cookies, których zakres i reguły przeglądarki pasują do żądania. Mogą to być także cookies sesji lub logowania sklepu. Dokumentacja Google opisuje przekazywanie cookies pierwszej strony przez witrynę i używanie przez gateway wyłącznie cookies Google; przekazane cookies innych podmiotów są odrzucane i według Google nie są przetwarzane ani przechowywane.
Ten opis nie potwierdza, że takie cookies nigdy nie docierają do endpointu prowadzonego przez Google. Przekazywanie CDN, logi dostępu i przetwarzanie gatewaya to osobne etapy. Rzeczywista trasa i obsługa cookies wymagają kontroli; własna nazwa hosta nie dowodzi pozostawania wszystkich danych wyłącznie we własnej infrastrukturze.
Set-Cookie nie gwarantuje trwałości w Safari
Mechanizm zapisu ma znaczenie, ale nie jest jedynym warunkiem. WebKit opisuje usuwanie pamięci zapisywalnej przez skrypty po siedmiu dniach bez interakcji oraz ostrzejsze traktowanie pewnych przypadków dekorowania linków. Ogranicza także cookies zapisane w odpowiedziach HTTP przy wykryciu maskowania strony trzeciej przez CNAME lub adres IP. Nagłówek Set-Cookie nie gwarantuje więc zachowania żądanego Max-Age.
Pojedyncze żądanie curl -I nie rozstrzyga sposobu tworzenia cookies w instalacji. Opcja wysyła HEAD, a nie rzeczywiste żądanie pomiarowe przeglądarki. Brak nagłówka może oznaczać, że nowe cookie nie było potrzebne, ustawia je inna odpowiedź albo żądanie testowe było niepełne. Nie dowodzi to zapisu przez JavaScript.
Przydatna kontrola zapisuje rzeczywiste żądanie i odpowiedź przeglądarki, ewentualne przekierowania, stan cookies przed i po, powody przyjęcia lub odrzucenia oraz odpowiednie ustawienia przeglądarki. Zapisy JavaScript wymagają osobnego sprawdzenia. Pojawienie się cookie po starcie tagu nie wystarcza: tag mógł uruchomić odpowiedź serwera. Długoterminowa retencja wymaga obserwacji w docelowych warunkach przeglądarki, a nie tylko wyświetlonej daty wygaśnięcia.
Szczegóły konfiguracji wpływające na wynik
W ręcznej konfiguracji każdy osobno wdrożony Google Tag lub kontener potrzebuje nieużywanej ścieżki i pasującego endpointu. Ścieżka nie może być katalogiem głównym ani przekraczać 100 znaków. Przykłady ręczne wyprowadzają endpointy takie jak g-12345.fps.goog lub gtm-abcdef.fps.goog; niektóre integracje dostawców używają zamiast tego fps.goog z nagłówkiem identyfikatora tagu. Instrukcja konkretnego dostawcy określa obsługę Host, parametrów zapytania, cookies, metod i cache.
Nagłówki lokalizacji mają znaczenie dla raportów i regionalnych ustawień zgód. Preferowana postać kraju/regionu to X-Forwarded-CountryRegion: US-CA; alternatywa używa X-Forwarded-Country i, jeśli dostępny, X-Forwarded-Region. Pierwszeństwo ma postać łączona. Dokumentacja opisuje również X-Forwarded-Geolocation dla dostępnych danych miasta i współrzędnych.
Połączenie transportowe z Google może pochodzić z CDN, podczas gdy osobny nagłówek zawiera pierwotny IP klienta. To dwa różne fakty. Google wymaga poprawnego przekazania przez nagłówek taki jak X-Forwarded-For. Zaufana konfiguracja proxy musi ustalić rzeczywisty adres klienta; dowolny nagłówek dostarczony przez przeglądarkę nie jest wiarygodnym źródłem.
https://shop.example/metrics/healthy
https://shop.example/metrics/?validate_geo=healthy
Te przykładowe adresy sprawdzają trasę i obsługę nagłówków lokalizacji. Odpowiedź ok nie dowodzi poprawnego działania zgód, trwałości cookies ani dotarcia każdego zdarzenia. Tag Assistant i obserwacja rzeczywistego ruchu uzupełniają kontrolę. Gateway nie obsługuje fragmentu GTM <noscript>; taki wariant zastępczy, jeśli został dodany, nadal korzysta ze standardowego hosta Google.
Połączenie z tagowaniem serwerowym
Google dokumentuje wariant z jedną własną ścieżką dla skryptów i drugą dla zbierania danych. Trasa skryptów prowadzi do Google, a trasa zbierania do serwera tagowania. Tam skonfigurowane przetwarzanie poprzedza wysyłkę do odbiorców. Serwer tagowania może także sam udostępniać obsługiwane skrypty Google. Dodatkowy gateway nie jest więc jedynym sposobem serwowania skryptów we własnej domenie.
Zmiana routingu może wpływać na blokowanie i pomiar, ale z samej architektury nie wynika procent odzyskanych danych. Działanie filtrów zależy od przeglądarki, rozszerzenia, wersji list i żądania. Więcej zarejestrowanych konwersji nie dowodzi również większej liczby rzeczywistych zakupów.
Kontrolowane porównanie może pomóc oszacować wpływ na pomiar. Ważne są stały przydział do grup, brak podwójnej wysyłki, porównywalne warunki zgód i osobno zdefiniowany wynik biznesowy. Czas zależy od ruchu, opóźnionych konwersji i wymaganej precyzji; dwa tygodnie nie są uniwersalną gwarancją. Porównania przed i po wymagają dodatkowej ostrożności wobec sezonowości i równoczesnych zmian.
Pytania i odpowiedzi
Czy gateway zastępuje konfigurację zgód?
Nie. Ustawienia zgód i reguły banera muszą uwzględniać rzeczywiście wygenerowane ścieżki skryptów i zbierania danych. Sprawdzenia wymagają stan oczekiwania, odmowa i udzielona zgoda. Równoczesna optymalizacja kontenera może zmienić działanie niezależnie od zmiany hosta.
Jak sprawdzić blokowanie?
Kontrolowany test przeglądarkowy z zapisanym blokerem i wersją list filtrów może porównać rzeczywiste żądania. Zablokowane żądanie może pojawić się jako net::ERR_BLOCKED_BY_CLIENT. Wynik dotyczy tej konfiguracji i daty, a nie wszystkich odbiorców ani przyszłych list.
Czy hosty Google mogą zniknąć z Content Security Policy?
Tylko ścieżka w dokładnie tym samym pochodzeniu może być objęta odpowiednim wyrażeniem źródła 'self'. Inna subdomena to inne pochodzenie. Rzeczywiste połączenia skryptów, pomiaru, podglądu i celów określają wymagane dyrektywy; znaczenie ma wyjątek Analytics dla EOG. Usunięcie zezwoleń wymaga obserwacji Report-Only i testów stanów zgody.
Źródła
- Server-side tagging
- RFC 9110: HTTP Semantics
- MDN: Set-Cookie
- Set up Google tag gateway for advertisers
- How Google tag gateway for advertisers sets location
- Google Tag Manager: release notes, 8 and 12 October 2026
- Google tag and Tag Manager: unified configuration
- Google tag: supported installation methods
- Google tag in Tag Manager: setup and initialization
- Google: Cookie handling
- WebKit: Tracking Prevention
- Google: Transformations
- Google: Gateway and server-side tagging
- curl: HTTP HEAD
Powiązane artykuły