

 English
 Deutsch
 Polski
RDAP i Certificate Transparency: dwa publiczne rejestry o jednej domenie

Management Summary
Publiczne rejestry pokazują różne aspekty domeny: RDAP udostępnia dane rejestracyjne, a Certificate Transparency zapisuje zgłoszone certyfikaty bezpieczeństwa. Razem dostarczają wskazówek o historii witryny i powiązanych nazwach. Pomagają rozumieć infrastrukturę internetu, lecz nie stanowią pełnej listy aktualnych właścicieli ani działających usług. Stary certyfikat może wskazywać dawną usługę bez dowodu, że nadal działa lub została porzucona.
Spis treści
RDAP i Certificate Transparency odpowiadają na różne pytania. RDAP dostarcza opublikowane dane rejestracyjne domeny. Logi CT zapisują zgłoszone certyfikaty lub precertyfikaty. Razem tworzą przydatne wskazówki, lecz nie pełny rejestr właścicieli ani spis wszystkich działających usług.
RDAP: dane uporządkowane, lecz ograniczone
RDAP oznacza Registration Data Access Protocol. Odpowiedzi zawierają uporządkowane dane JSON, na przykład statusy, serwery nazw i dostępne zdarzenia. Zakres publicznych pól zależy od usługi i zasad dostępu. Brak danych abonenta lub daty wygaśnięcia nie dowodzi braku rejestracji, niedostatecznej ochrony ani rychłej dostępności domeny.
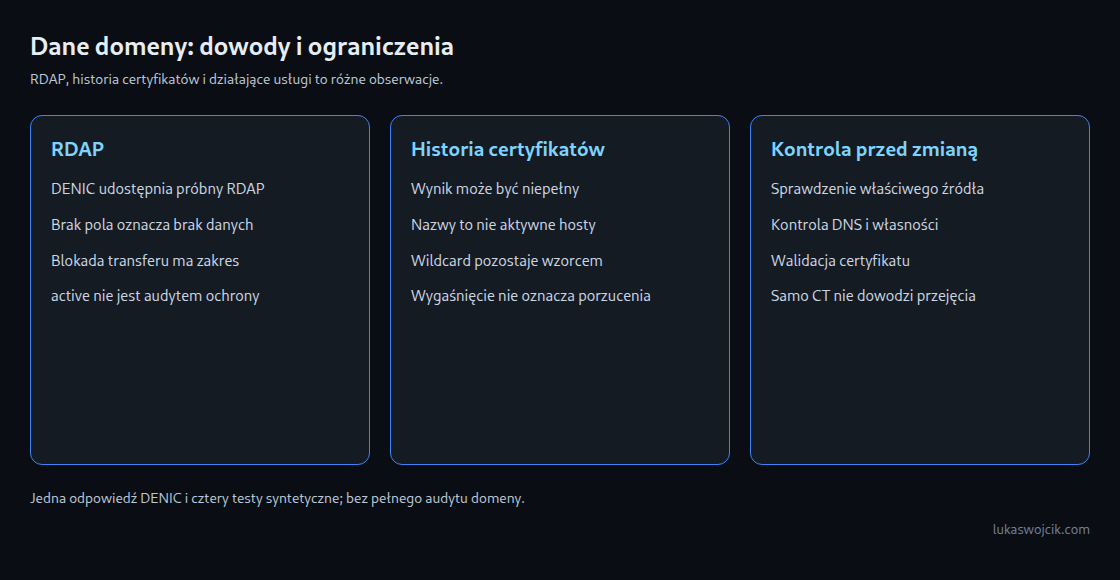
DENIC udostępnia usługę RDAP dla .de w trybie próbnym, bez gwarantowanego poziomu usług. Bezpośrednie żądanie do https://rdap.denic.de/domain/denic.de 25 października 2026 o 15:25 UTC zwróciło status 200, obiekt domeny denic.de i status active. Odpowiedź nie zawierała daty wygaśnięcia. Błąd pośrednika, takiego jak rdap.org, nie dowodzi więc braku usługi RDAP w DENIC.
Blokada transferu ma określony zakres
Status EPP clientTransferProhibited, zapisywany w RDAP jako client transfer prohibited, blokuje przeniesienie do innego rejestratora podczas obowiązywania ograniczenia. Blokadą po stronie serwera zarządza rejestr. Żadna z tych blokad nie gwarantuje ochrony przed każdym przejęciem konta, zmianą DNS lub usunięciem domeny.
Również active nie jest pełną oceną bezpieczeństwa. Znaczenie mają procedury rejestratora, uwierzytelnianie i inne zabezpieczenia. Opublikowaną datę wygaśnięcia należy porównać z dokumentacją umowy i odnowienia danej domeny; samo pole nie potwierdza automatycznego odnowienia ani dokładnej daty usunięcia.
Log CT, wyszukiwarka i działająca usługa
CT umożliwia publiczną kontrolę wystawiania certyfikatów lub precertyfikatów. Nowe wpisy mogą być dopisywane, a dotychczasowe mają pozostać niezmienione. Taką historię można zweryfikować. Przeglądarki stosują własne polityki CT: aktualna polityka Chrome rozróżnia sposób dostarczenia podpisanych znaczników czasu certyfikatu (SCT), okres ważności certyfikatu, stan logu i niezależność operatorów. Ogólne zapewnienie dotyczące wszystkich przeglądarek i certyfikatów ukrywałoby te warunki.
crt.sh jest wyszukiwarką danych certyfikatów, a nie wszystkimi logami CT. Kompletność wymaga dowodów zakresu również dla małych domen. Awarie, opóźnienia, limity zapytań i lokalne ograniczenia rozmiaru mogą wpływać na wyniki. Certyfikaty, precertyfikaty i powtórzone rekordy wymagają jawnej metody zliczania.
Duża liczba certyfikatów przy niewielu nazwach może wynikać z odnawiania, lecz nie dowodzi konkretnej częstotliwości. Nazwa w certyfikacie nie potwierdza aktualnego wpisu DNS ani działającego hosta. Stara maksymalna data wygaśnięcia w pobranym podzbiorze również nie dowodzi braku nowszego certyfikatu.
Rzeczywisty zakres narzędzia
Narzędzie RDAP i Certificate Transparency odpytuje rdap.org i próbuje WHOIS, gdy nie uzyska użytecznej odpowiedzi. Dane CT pochodzą z crt.sh. Implementacja sprawdzona 25 października 2026 ogranicza pobranie CT do 3 MiB i zwraca najwyżej 150 nazw. Sortowanie używa największej znalezionej wartości not_after, a nie ostatniego wpisu logu lub rzeczywistego użycia usługi.
Cztery izolowane testy wykazały istotne ograniczenia: wyniki zawierające wyłącznie obce nazwy mogą nadal dawać dodatnią liczbę certyfikatów; certyfikat z przyszłym początkiem ważności może być policzony jako „aktywny” i „nowy”; nawet brak obu źródeł może dawać ocenę ogólną „dobry”. Wynik nie zastępuje więc walidacji certyfikatu ani kontroli kompletności. „Zapomniana” nazwa oznacza jedynie obserwację dat w pobranym fragmencie, nie dowód porzucenia usługi.
Pytania i odpowiedzi
Czy certyfikat wildcard zapobiega ujawnieniu wewnętrznych nazw?
Certyfikat dla *.example.com może ujawniać wzorzec zamiast konkretnych hostów; dodatkowe jawne nazwy zapisane w certyfikacie pozostają widoczne. Zgodnie z typowymi regułami identyfikacji TLS wzorzec obejmuje jeden dodatkowy poziom: na przykład shop.example.com, ale nie a.b.example.com. Osobne certyfikaty wildcard mogą używać różnych kluczy. Dopiero ponowne użycie tego samego certyfikatu i klucza rozprowadza ten materiał kluczowy po wielu systemach.
Czy prywatny urząd certyfikacji gwarantuje tajność nazw?
Prywatny urząd poza publicznym zaufaniem zwykle nie wymaga publicznego logowania CT. Nie zapobiega to ujawnieniu nazw przez DNS, konfigurację lub inne kanały. Docelowe urządzenia wymagają właściwej konfiguracji zaufania. Ochrona dostępu nie może opierać się wyłącznie na nieznanej nazwie.
Czy stary wpis CT dowodzi możliwości przejęcia subdomeny?
Nie. Sprawdzenia wymagają aktualne przypisanie DNS, własność zasobu docelowego i zasady dostawcy. Osierocony CNAME to alias DNS, którego cel nie jest już przypisany do zamierzonej usługi. Może być groźny, gdy inny podmiot może ponownie zająć cel; część dostawców blokuje przypisanie domeny przez weryfikację własności. Zmiany we własnych rekordach DNS powinny następować po uzgodnieniu z odpowiedzialnymi usługami. CT dostarcza kandydatów do kontroli, a nie dowodu przejęcia.
Powiązane artykuły


