

 English
 Deutsch
 Polski
Zarządzanie dostępem do GA4 przez User Groups API

Management Summary
User Groups API zarządza zespołami i członkostwem w organizacji Google Marketing Platform. W projektach Analytics ułatwia przygotowanie dostępu oraz kontrolę uprawnień po zmianie zespołu lub zakończeniu współpracy. Członkostwo w grupie i dostęp do danych pełnią różne funkcje. Dopiero porównanie z rzeczywistymi uprawnieniami pozwala ustalić, jaki dostęp do konta Analytics lub usługi nadal obowiązuje.
Spis treści
Zmiana zespołu zaczyna się od spisu
Projekt dobiega końca, zmienia się agencja albo raportowanie przejmuje nowy zespół. Raporty pozostają, lecz zmienia się odpowiedzialność za analizę. Grupa z jasną nazwą ułatwia kontrolę takiej zmiany bardziej niż zbiór pojedynczych zaproszeń.
Co zmieniło się w październiku
Google ogłosiło User Groups Admin API 5 października 2026 roku. Interfejs obsługuje tworzenie, odczyt, aktualizowanie i usuwanie grup oraz zarządzanie członkostwem. Technicznie zasoby należą do Google Marketing Platform Admin API. Udokumentowane ścieżki korzystają obecnie z v1alpha. Integracja wymaga więc świadomego powiązania z wersją i kontroli kolejnych zmian.
Członkostwo i uprawnienia to osobne elementy
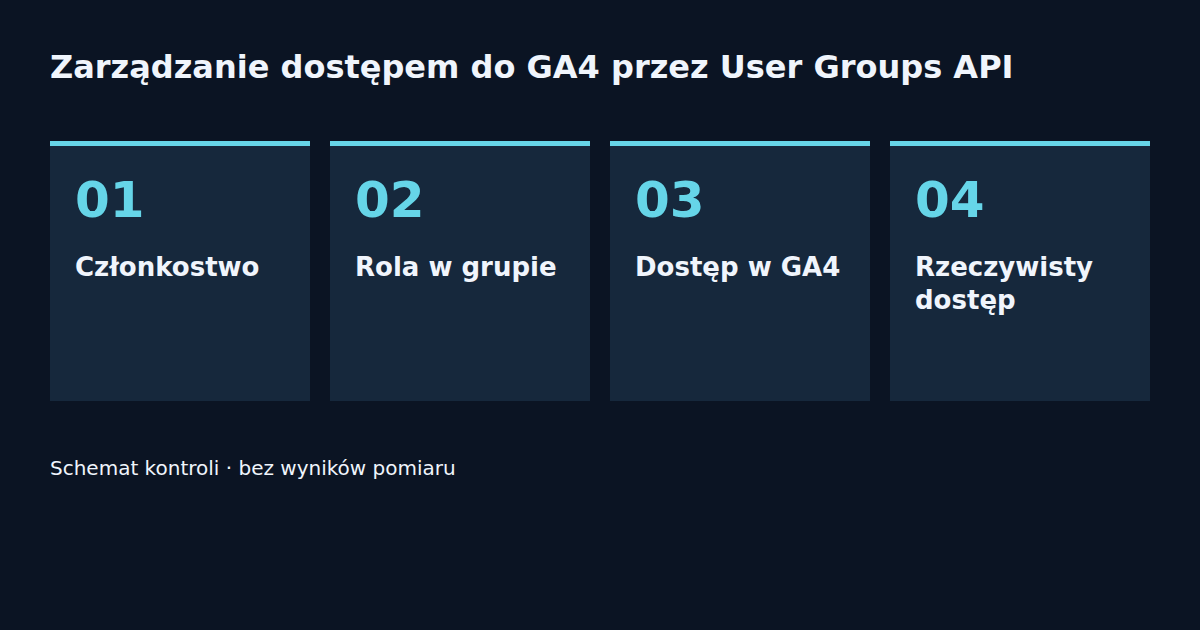
Grupa ma nazwę, opis i listę członków. Role Member i Owner określają pozycję w grupie. Nie oznaczają automatycznie roli Analytics, takiej jak Viewer lub Editor. Dostęp wynika z przypisań na poziomie konta albo usługi. Google wskazuje uprawnienia User Admin lub Org Admin w organizacji jako warunek korzystania z nowych funkcji API.
Prosty przebieg kontroli
Dobrym początkiem jest spis wykonany wyłącznie przez odczyt. Dla każdej grupy potrzebne są identyfikator, cel, odpowiedzialny zespół i lista członków. Zatwierdzona lista projektu określa stan oczekiwany. Porównanie ujawnia brakujące członkostwa, nieaktualne wpisy oraz grupy bez jasnego przeznaczenia. Niewielkie partie zmian łatwiej sprawdzić; po zapisie następuje ponowny odczyt.
Dlaczego samo usunięcie nie wystarcza
Przykład jest fikcyjny: konto projektowe ma dostęp przez grupę analityczną oraz osobne, bezpośrednie przypisanie do usługi. Usunięcie członkostwa pozostawia bezpośredni dostęp. Podobny skutek mogą mieć inne nadal obowiązujące przypisania. Zakończenie współpracy wymaga zatem sprawdzenia rzeczywistych uprawnień. Poprawna odpowiedź na żądanie usunięcia potwierdza tylko pojedynczą operację.
Czytelny zapis kontroli
W technicznym protokole często wystarczą identyfikator grupy, rodzaj zmiany, zasób, czas i wynik sprawdzenia. Dane osobowe członków wymagają ograniczonego dostępu. Kolejne uruchomienia powinny prowadzić do zatwierdzonego stanu, zamiast tworzyć kolejne kopie grup. Krótka lista różnic ułatwia wyjaśnianie wyjątków.
Measurement Summary
Proponowane kontrole obejmują różnice względem zatwierdzonej listy, grupy bez określonej odpowiedzialności i dostęp pozostający po zakończeniu współpracy. Artykuł przedstawia procedurę opartą na dokumentacji. Nie przeprowadzono uwierzytelnionego testu zapisu w organizacji klienta.
Pytania i odpowiedzi
Czy utworzenie grupy od razu daje dostęp do GA4?
Sama grupa nie potwierdza dostępu. Decydują przypisania na poziomie konta lub usługi oraz wynikające z nich rzeczywiste uprawnienia.
Czy usunięcie członkostwa kończy dostęp?
Mogą pozostać inne uprawnienia bezpośrednie lub dziedziczone. Zakończenie wymaga kontroli wszystkich skutecznych ścieżek dostępu.
Czy przyda się publiczne narzędzie administracyjne?
Zarządzanie prawdziwymi członkostwami wymaga logowania z szerokimi uprawnieniami. Lepszym początkiem jest wewnętrzne porównanie działające wyłącznie przez odczyt.
Źródła
Powiązane artykuły


