English
 Deutsch
 Polski
203 wymienione trasy: dane i uprawnienia API REST WordPressa

Management Summary
API REST WordPressa to połączenie pozwalające aplikacjom odczytywać lub zmieniać dane witryny. Wspiera edycję i integracje, dlatego długa publiczna lista dostępnych tras nie dowodzi sama w sobie problemu bezpieczeństwa. Wiedza o istnieniu operacji różni się od uprawnienia do wykonania. Przykład 203 tras pokazuje odmienne potrzeby ochrony publicznych treści i działań zastrzeżonych. Ukrycie listy nie zabezpiecza dostępu, a całkowite wyłączenie może zakłócić przydatne funkcje strony.
Spis treści
- Odnalezienie i interpretacja indeksu
- Historyczny przykład 203 tras
- Publiczna treść nie oznacza każdego zapisanego pola
- Przestrzenie nazw są wskazówkami, nie pełną listą wtyczek
- Kody 200, 401, 403 i 404 wymagają kontekstu
- Tożsamość autora nie jest automatycznie loginem
- Praktyczny przegląd
- Pytania i odpowiedzi
- Źródła
API REST WordPressa to interfejs, przez który programy pobierają lub zmieniają dane witryny. Dostarcza uporządkowane dane dla edytora bloków, aplikacji i integracji. Indeks może wymieniać setki tras bez udzielania anonimowego dostępu do każdej operacji. Widoczność tras, zwracane pola i kontrola uprawnień to osobne kwestie.
Odnalezienie i interpretacja indeksu
Endpointy treści REST weszły do rdzenia w WordPressie 4.7, wydanym w grudniu 2016 r. Typowy katalog główny to /wp-json/ względem witryny WordPress, na przykład /blog/wp-json/. Bez przyjaznych odnośników indeks może udostępniać ?rest_route=/. Odnośnik wykrywania API na stronie wskazuje skonfigurowany adres. Wtyczki, filtry lub reguły serwera mogą zmieniać dostęp.
Trasa to wzorzec URL. Endpoint łączy trasę z operacją, na przykład GET lub POST. Wymieniona metoda POST nie dowodzi możliwości anonimowego publikowania: autoryzacja odbywa się osobno. Część tras może być również ukryta w indeksie. Spis pomaga w inwentaryzacji, lecz nie zastępuje pełnego audytu bezpieczeństwa.
Historyczny przykład 203 tras
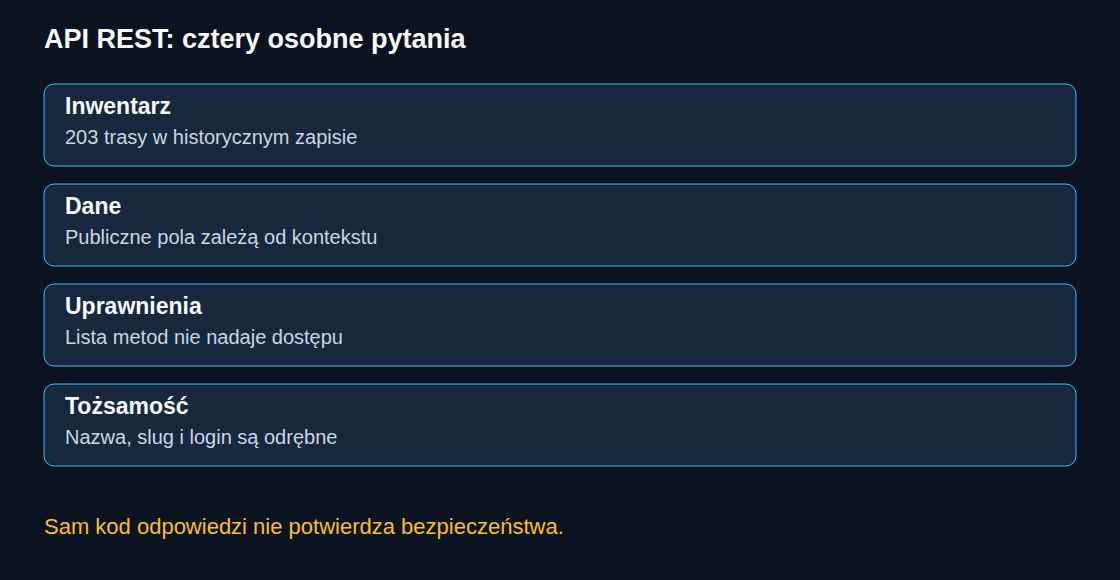
Zapisany pomiar tego bloga z 6 września 2026 r. obejmuje 203 trasy i dziesięć przestrzeni nazw. Wśród pozycji jest 110 tras przypisanych do wp/v2 i 59 do yoast/v1. Suma tras w przestrzeniach nazw wynosi 202, o jedną mniej od liczby ogólnej. Liczba ogólna i sumy przestrzeni nazw mają więc różny zakres w tym zapisanym podsumowaniu.
To liczby konkretnej instalacji w zapisanym czasie, a nie standard WordPressa ani aktualny pomiar. Nawet wp/v2 nie obejmuje wyłącznie rdzenia: własne typy treści mogą dodawać tam trasy. Przestrzeń typu vendor/v1 określa rodzinę API i wersję interfejsu; v1 nie jest wersją zainstalowanej wtyczki.
Ten sam zapis zawiera poprawne odpowiedzi GET dla wpisów, stron, mediów, komentarzy, typów i wyszukiwania, kod 401 dla ustawień, wtyczek i motywów oraz 404 dla kolekcji użytkowników. Obserwacje dotyczą sprawdzonych żądań. Nie określają uprawnień każdej metody, rekordu ani pola.
Publiczna treść nie oznacza każdego zapisanego pola
Dla zwykłych publicznych wpisów API może zwrócić HTML artykułu w content.rendered oraz osobny fragment. To nie jest kompletna strona motywu: nawigacja i układ są osobne, a filtry renderowania mogą zmieniać treść. Sam rozmiar odpowiedzi nie potwierdza kompletności.
Szkice, prywatne wpisy, treść chroniona hasłem i pola edycyjne mają osobne zasady. Własne typy treści wymagają obsługi REST, a wtyczki mogą modyfikować uprawnienia lub reprezentację. Twierdzenie, że cała treść opublikowana gdziekolwiek w witrynie jest dostępna przez standardowe żądanie wpisu, jest zbyt szerokie.
Przestrzenie nazw są wskazówkami, nie pełną listą wtyczek
Charakterystyczna przestrzeń może wskazywać komponent, lecz nie każda aktywna wtyczka rejestruje trasy REST. Motywy i własny kod również dodają trasy, a jeden komponent może używać kilku przestrzeni. Indeks nie wymienia więc wszystkich zainstalowanych wtyczek ani nie dowodzi dokładnych wersji czy podatności. Ścieżki plików, na przykład skryptów lub obrazów, oraz parametry wersji mogą dostarczyć kolejnych wskazówek, ale bywają przepisywane lub określają niezależne wersje cache.
Rzetelny inwentarz administracyjny wynika z zainstalowanych komponentów i faktycznych wersji. Niepotrzebne aktywne komponenty wymagają przeglądu; sama nieznana przestrzeń nie dowodzi braku wykorzystania.
Kody 200, 401, 403 i 404 wymagają kontekstu
Kod 200 może zawierać pustą kolekcję lub celowo publiczne dane. Kod 401 zwykle wskazuje problem uwierzytelniania, a 403 odmowę. Żaden z tych kodów nie dowodzi istnienia określonego konta ani prywatnego rekordu. Kod 404 może oznaczać brak trasy, brak obiektu, decyzję polityki lub odpowiedź warstwy pośredniej. Status, treść odpowiedzi, metoda i konfiguracja wymagają wspólnej interpretacji.
Usunięcie niepotrzebnej trasy może ograniczyć ekspozycję, ale 404 nie jest z zasady lepszą kontrolą dostępu. Ukryty indeks nie wyłącza endpointów. Całkowite wyłączenie API może uszkodzić edytor bloków i integracje. Potrzebne endpointy wymagają jawnych kontroli uprawnień oraz testów operacji dozwolonych i odrzucanych.
Tożsamość autora nie jest automatycznie loginem
Schemat użytkownika rozróżnia publiczną nazwę wyświetlaną name, publiczny identyfikator autora slug i login username, dostępny w kontekście edycji. Bez uprawnienia do listy użytkowników standardowa kolekcja jest na ogół ograniczona do autorów opublikowanych wpisów w typach obsługujących REST. Poprawna odpowiedź kolekcji nie jest listą wszystkich kont.
Slug autora może powstać z loginu podczas zakładania konta, ale podana wartość, oczyszczanie, filtry i przyrostki przy kolizjach mogą zmienić wynik. Nazwa wyświetlana, slug i login mogą być zgodne, lecz z definicji nie są tym samym. Publiczna tożsamość nie jest hasłem i nie powinna być głównym sekretem uwierzytelniania.
Praktyczny przegląd
Przegląd zapisuje wykryty adres API, czas i listę tras, a następnie porównuje reprezentatywne odpowiedzi publiczne z zamierzoną polityką publikacji. Wrażliwe operacje wymagają osobnych testów uprawnień, obejmujących żądanie anonimowe i konto o ograniczonych prawach w kontrolowanym środowisku testowym. Odczyt listy tras nie sprawdza uprawnień zapisu.
Znaczenie zachowują silne unikalne hasła, odpowiednie uwierzytelnianie wieloskładnikowe, ograniczone uprawnienia, aktualizowane komponenty i kontrolowane dane dostępowe aplikacji. MFA logowania w przeglądarce nie dodaje automatycznie drugiego składnika do każdej integracji z hasłem aplikacji; takie dane wymagają osobnego zarządzania.
Historyczne porównanie objęło dwanaście adresów i uzyskało dziesięć indeksów REST. Liczby opisują osiągalne indeksy, a nie dwanaście potwierdzonych instalacji WordPressa ani anonimowy zapis. Porównanie list tras REST w różnych witrynach.
Pytania i odpowiedzi
Czy blokada kolekcji użytkowników ukrywa wszystkie dane autorów?
Nie. Archiwa autorów, podpisy, kanały i oEmbed mogą ujawniać publiczne dane autorów. Rdzeń może przez oEmbed udostępniać nazwę wyświetlaną i adres autora dla publicznych wpisów dopuszczających osadzanie. Dostępność i pola zależą od filtrów i konfiguracji. Usunięcie jednej trasy nie potwierdza braku pozostałych źródeł.
Czy odmienna nazwa wyświetlana jest zawsze niegroźna?
Nie. Publiczna nazwa może identyfikować osobę bez związku z loginem. Przed publikacją trzeba ustalić, jaka nazwa i które pozostałe dane autora mają być publiczne. Uwierzytelnianie powinno pozostać odporne również przy znanym identyfikatorze konta.
Czy duża liczba tras oznacza niebezpieczną witrynę?
Nie. Złożoność zwiększa zakres kontroli, lecz bezpieczeństwo zależy od ujawnianych danych, kontroli uprawnień i utrzymywanego kodu. Publiczny odczyt i poprawnie odrzucony zapis mogą dotyczyć tej samej trasy.
Źródła
- WordPress 4.7: Endpointy REST dla treści
- WordPress REST API: Odnajdywanie interfejsu
- WordPress REST API: Trasy, przestrzenie nazw i uprawnienia
- WordPress REST API: Własne typy treści
- WordPress REST API: Pola wpisów
- WordPress REST API: Pola użytkowników
- Rdzeń WordPressa: Filtrowanie list użytkowników
- Rdzeń WordPressa: Nazwy i identyfikatory użytkowników
- Rdzeń WordPressa: Publiczne dane oEmbed
- WordPress REST API: Uwierzytelnianie i uprawnienia
- WordPress REST API: Wyłączanie dostępu i zgodność
- WordPress: Wzmacnianie bezpieczeństwa
- RFC 9110: Znaczenie kodów odpowiedzi HTTP
Powiązane artykuły