English
 Deutsch
Safari 27 und die Messbarkeit 2027: Was technisch blockiert wird und welche Tracking-Architektur standhält

Inhalt
- Warum dieses Thema 2027 zählt
- Die Schutzschichten im Überblick
- Gesichert vs. beobachtet: Was offiziell ist und was aus dem Quellcode stammt
- AFP im Detail: Das Tag sendet, die Daten bleiben trotzdem leer
- Netzwerkebene: Entscheidend ist das Ziel, nicht die Herkunft des Skripts
- Link Tracking Protection: Längere Liste, gleicher Geltungsbereich
- Die unterschätzte Falle: Server-Cookies und die IP-Präfix-Regel
- Referenzarchitektur 2027: Der Browser spricht nur noch mit eigener Infrastruktur
- Die Safari-Lücke messen: Testmatrix, Kennzahlen, Abfrage
- Prüfliste für 2027
- Fazit
- Fragen und Antworten
- Quellen
Safari 27 entzieht browserseitigem Tracking drei weitere Grundlagen: das Lesen von Kontextdaten durch eingestufte Skripte, Verbindungen zu bekannten Werbenetz-Adressbereichen und weitere Click-IDs. Wer 2027 belastbare Zahlen will, muss die Erfassung vom Browser weg auf eigene Infrastruktur verlagern – und genau messen, wie groß die Lücke heute ist.
Warum dieses Thema 2027 zählt
Seit dem 14. September 2026 ist iOS 27 mit Safari 27 verfügbar (Improvado). Damit folgt die nächste Stufe einer Entwicklung, die seit 2017 Jahr für Jahr ein Stück browserseitiger Messung abträgt.
In Deutschland kam Safari im Juni 2026 auf 16,8 % aller Seitenaufrufe über alle Geräte (Statcounter), in Österreich auf 18,1 % (Statcounter). Auf Smartphones lag der Anteil im Juli 2025 bei über einem Viertel: 28,4 % (Statista). Eine Messlücke in Safari betrifft damit einen spürbaren Teil jedes Datensatzes, im Mobile-Commerce oft den kaufkräftigsten.
Rund um Safari 26 und 27 kursieren viele Halbwahrheiten. „Safari blockiert den Google Tag Manager“ ist ebenso ungenau wie „es ändert sich nichts“. Dieser Beitrag trennt dokumentierte Fakten von Quellcode-Befunden, erklärt die Mechanik jeder Schutzebene und endet mit einer Referenzarchitektur sowie einer Prüfliste, mit der sich die eigene Safari-Lücke beziffern lässt.
Die Schutzschichten im Überblick
Jede Safari-Generation hat eine neue Ebene der Messkette erreicht: erst den Speicher, dann URLs, dann Skripte, jetzt das Netzwerk.
| Version | Ebene | Mechanismus | Wirkt standardmäßig in |
|---|---|---|---|
| Safari 27 (Sept. 2026) | Netzwerk, URL, Skript | Sperre von Verbindungen zu bekannten Werbenetz-IP-Bereichen; weitere Click-IDs in der Filterliste; CDPs auf der Fingerprinting-Liste (laut Quellcode-Analyse) | siehe Abschnitt „Gesichert vs. beobachtet“ |
| Safari 26 (Sept. 2025) | Skript | Advanced Fingerprinting Protection (AFP): eingestufte Skripte verlieren einzelne Zugriffsrechte, Fingerprinting-APIs liefern Rauschen | allen Browsing-Modi |
| Safari 17 (2023) | URL, Netzwerk | Advanced Tracking and Fingerprinting Protection (ATFP): Entfernen bekannter Click-IDs, Sperre bekannter Tracking-Domains | Privatem Surfen, Links aus Mail und Nachrichten |
| Safari 16.4 (April 2023) | Cookie | Server-gesetzte Cookies max. 7 Tage, wenn die IP des setzenden Servers in der ersten Hälfte von der IP der Website abweicht | allen Modi |
| ITP (ab 2017) | Cookie, Speicher | Begrenzte Laufzeiten für per JavaScript gesetzte Cookies und Browserspeicher | allen Modi |
Quellen: TAGGRS zu Safari 27, TAGGRS zu Safari 26, Snowplow zur IP-Regel.
Gesichert vs. beobachtet: Was offiziell ist und was aus dem Quellcode stammt
Die offiziellen Safari-27-Release-Notes enthalten keinen Eintrag zum Tracking-Schutz. Laut einer Auswertung von Improvado nennen weder Apples iOS-27-Ankündigung noch die Release Notes oder der WebKit-Feature-Beitrag eine Änderung an Link Tracking Protection (Improvado). Offiziell dokumentiert für Safari 26 ist im Kern ein Satz: Schutz vor Fingerprinting durch bekannte Tracking-Skripte.
Die Neuerungen von Safari 27 stammen aus einer Analyse des offenen WebKit-Quellcodes durch den Analytics Engineer Mariusz Brucki, veröffentlicht im Juli 2026 (TAGGRS). Die Analyse ist detailliert, stammt aber von einem Anbieter serverseitiger Tracking-Infrastruktur. Für die Planung heißt das: Die Mechanismen sind im Code belegt, ihre exakte Reichweite in der ausgelieferten Version muss jede Website selbst testen.
Der wichtigste strukturelle Befund betrifft die Regellisten. Welche Click-IDs entfernt, welche Skripte eingeschränkt und welche IP-Bereiche gesperrt werden, liegt laut Analyse in einer separaten Systembibliothek. Diese kann Apple unabhängig vom Browser aktualisieren, ohne Release Notes und ohne Safari-Update.
Daraus folgt eine neue Arbeitsweise: Safari-Kompatibilität ist kein Projekt pro Major-Release mehr, sondern eine Daueraufgabe für das Monitoring. Eine Messlücke kann an einem beliebigen Tag entstehen, nicht nur im September.
AFP im Detail: Das Tag sendet, die Daten bleiben trotzdem leer
Advanced Fingerprinting Protection blockiert ein eingestuftes Skript nicht pauschal, sondern entzieht ihm einzelne Rechte. Laut Quellcode-Analyse kann Apple pro Skript getrennt sperren: URL-Query-Parameter (Click-IDs, UTM-Werte), Referrer, Cookie-Zugriff, Local Storage, Canvas-API, Bildschirm- und Viewport-Maße, Hardware-Informationen und Netzwerkanfragen (TAGGRS).
Genau das macht AFP für Analytics tückisch. Ein Skript, das noch Netzwerkanfragen senden darf, aber weder Query-String noch Referrer lesen kann, erzeugt einen technisch gültigen Hit ohne Quelle. Im Netzwerk-Tab ist alles grün, im Report wächst „Direct“ oder „Unassigned“. Dieser stille Datenverlust fällt in keinem Tag-Debugger auf, nur in der Verteilung der Kanäle nach Browser.
Auf der Fingerprinting-Liste stehen laut Analyse unter anderem das LinkedIn Insight Tag sowie die CDPs Tealium und Segment. Der zweite Punkt hat die größere Tragweite: Wird ein Conversion-Pixel über einen eingestuften CDP-Container ausgelöst, erbt es dessen Einschränkungen. Der Container wird zum Single Point of Failure für alle Tags darin.
Hinzu kommt das Rauschen. Fingerprinting-relevante APIs liefern in Safari 26 bei jeder Abfrage leicht abweichende Werte (gblock). Jede Logik, die Geräte-Merkmale zu einer Kennung verdichtet, produziert dadurch instabile IDs. Die Folge sind künstlich aufgeblähte Nutzerzahlen, zu niedrige Wiederkehrraten und zerbrochene Customer Journeys. Fingerprint-basierte Identifikation ist in Safari damit nicht nur unerwünscht, sondern schlicht unbrauchbar.
Netzwerkebene: Entscheidend ist das Ziel, nicht die Herkunft des Skripts
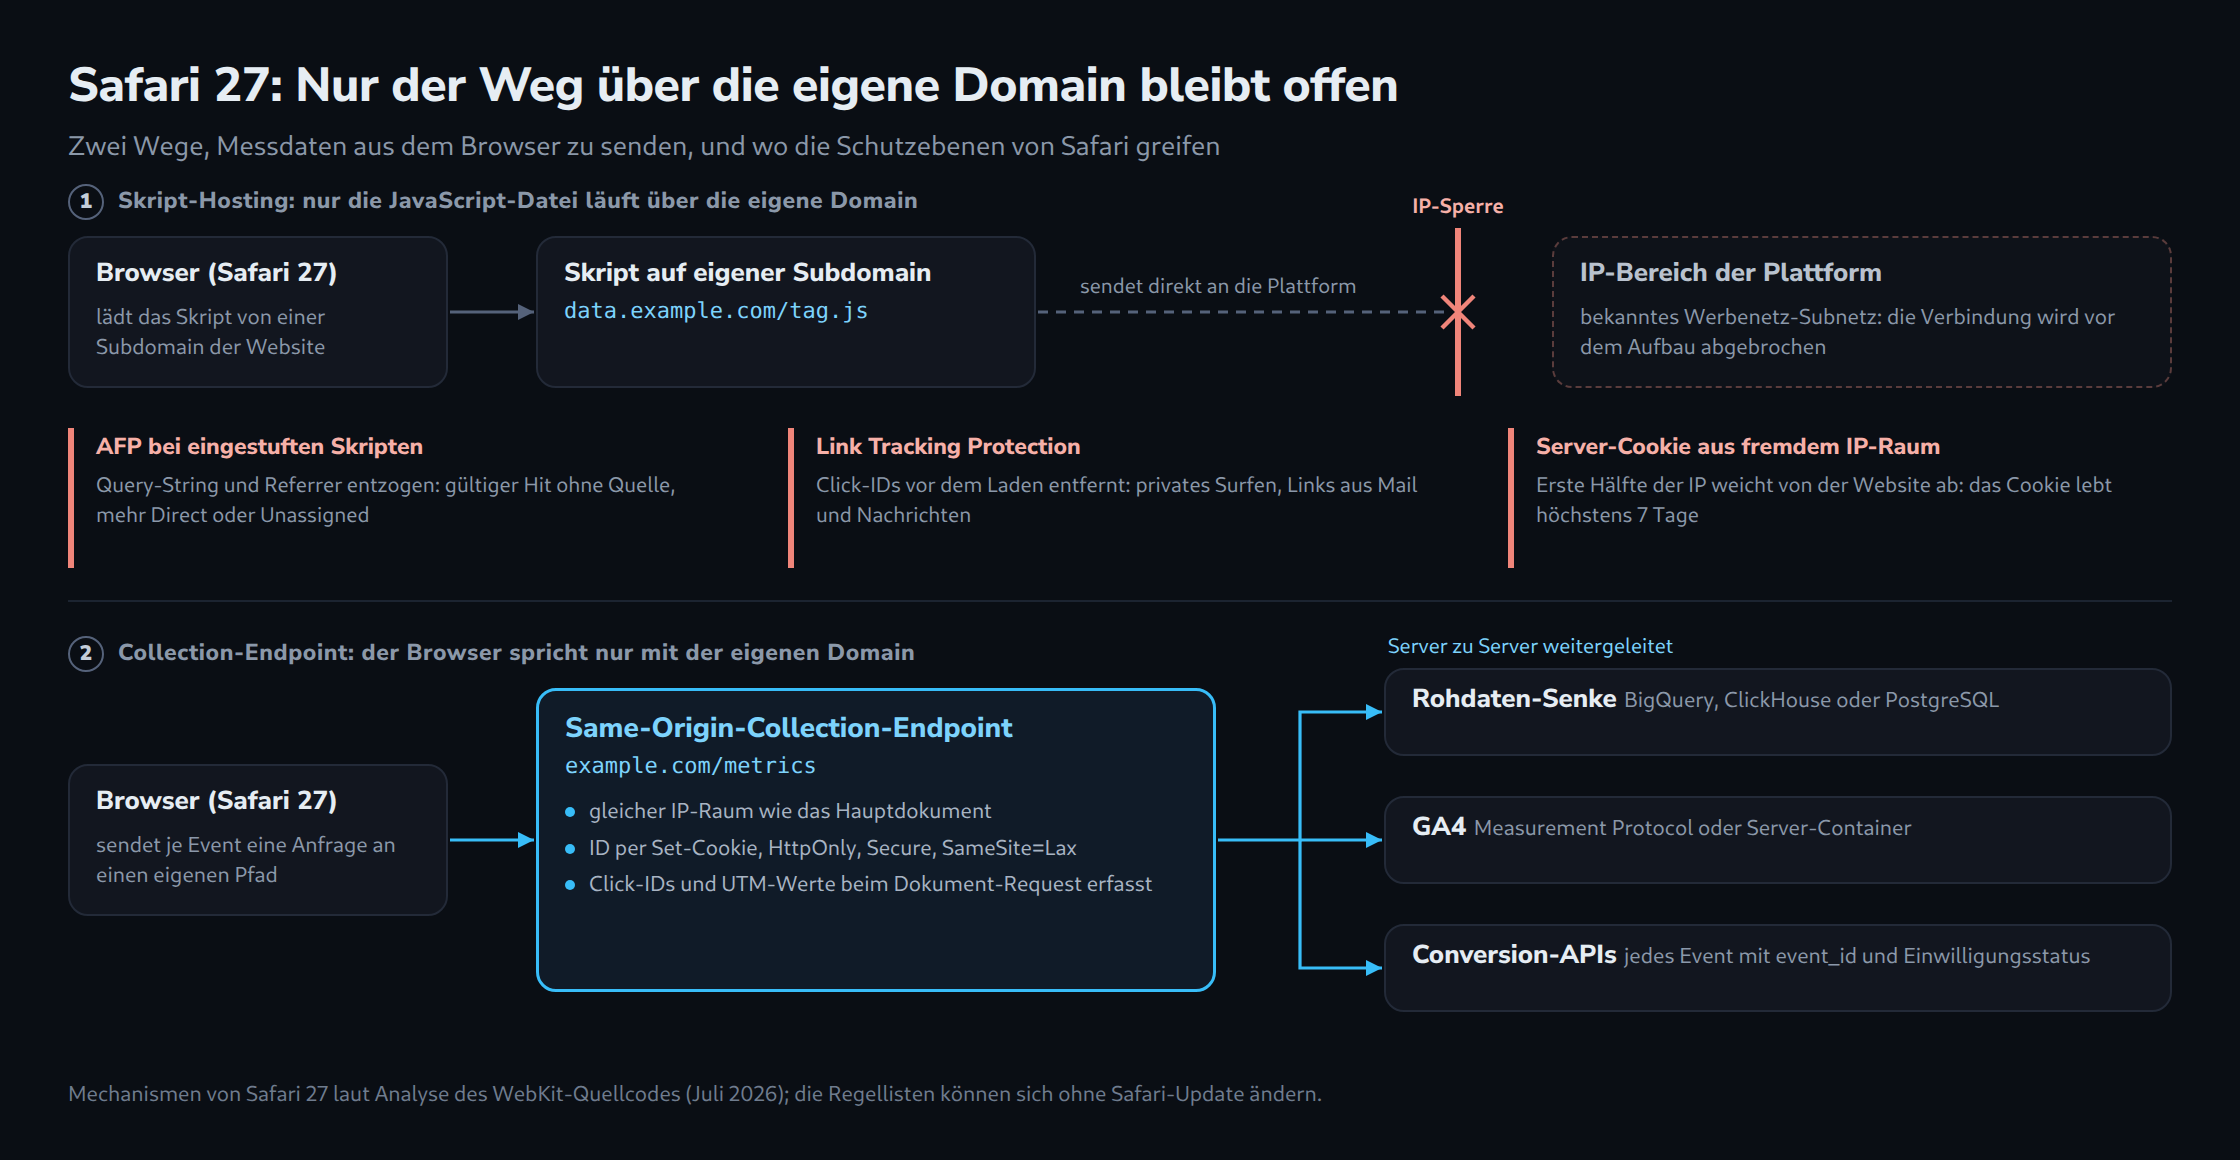
Safari 27 prüft laut Quellcode-Analyse ausgehende Verbindungen gegen eine Liste bekannter Werbenetz-Subnetze und bricht sie vor dem Aufbau ab (TAGGRS). Das passiert unterhalb der Seite, auf Transportebene. Ein Beispiel aus der Analyse ist der Bing-UET-Endpunkt bat.bing.com, der sowohl per Domain als auch per IP-Bereich gesperrt wird. Die Filterdaten ähneln laut Analyse Einträgen aus Chromiums offener Werbeerkennungs-Infrastruktur.
An dieser Stelle entsteht das häufigste Missverständnis zum Thema „First-Party-Proxy“. Es gibt zwei grundverschiedene Varianten:
| Variante | Was über die eigene Domain läuft | Wohin der Browser Daten sendet | Wirkung der IP-Sperre |
|---|---|---|---|
| Skript-Hosting | Nur die JavaScript-Datei | Direkt an die Server der Plattform | Greift: die Zielverbindung wird gekappt |
| Collection-Endpoint | Die Datenannahme selbst, z. B. /metrics |
An den eigenen Server, der serverseitig weiterleitet | Greift nicht: der Browser kontaktiert keine Plattform-IP |
Ein umbenanntes Skript auf einer eigenen Subdomain bringt in Safari 27 also nichts, solange es seine Daten weiterhin direkt an die Plattform schickt. Robust ist nur die Variante, bei der der Browser ausschließlich mit eigener Infrastruktur spricht und die Weitergabe Server-zu-Server erfolgt.
Offen bleibt, wie die Einstufung durch AFP bei selbst gehosteten Skripten funktioniert. Ob sie an der Skript-URL, an Code-Mustern oder an beidem hängt, geht aus öffentlichen Quellen nicht eindeutig hervor. Selbst-Hosting ist deshalb kein verlässlicher Schutz vor dem Rechteentzug, sondern nur vor der Domain-Sperre.
Link Tracking Protection: Längere Liste, gleicher Geltungsbereich
Link Tracking Protection entfernt bekannte Click-IDs, bevor die Zielseite lädt. Laut Quellcode-Analyse kommen in Safari 27 neue Parameter hinzu (TAGGRS):
| Plattform | Parameter | Status |
|---|---|---|
| X | twclid, cn, cxt |
neu in Safari 27 |
| YouTube | si |
neu in Safari 27 |
| Threads | xmt |
neu in Safari 27 |
| Google, Meta, Microsoft | gclid, dclid, fbclid, msclkid |
seit Safari 17 |
Der Geltungsbereich hat sich nach Apples Dokumentation nicht verändert: Privates Surfen sowie Links aus Mail und Nachrichten (Improvado). Im normalen Browsing bleiben Click-IDs standardmäßig erhalten. Ausnahme sind Nutzer, die den ATFP-Schalter in den Safari-Einstellungen auf „Alle Browsing-Vorgänge“ gestellt haben.
Standard-UTM-Parameter wie utm_source, utm_medium und utm_campaign stehen nicht auf der Liste. Für die Kanalzuordnung sind UTM-Parameter damit stabiler als plattformspezifische Click-IDs. Zwei Einschränkungen bleiben: AFP kann eingestuften Skripten das Lesen der URL trotzdem verwehren, und das Muster von Apple war bisher, zuerst die Liste zu erweitern und die Durchsetzung später auszudehnen.
Praktische Konsequenz: Jede Kampagne sollte zusätzlich zu Auto-Tagging mit sauberen UTM-Parametern ausgeliefert werden. Für die Attribution ist eine eigene, auf UTM basierende Kanalzuordnung die robustere Wahrheitsquelle.
Die unterschätzte Falle: Server-Cookies und die IP-Präfix-Regel
Viele serverseitige Setups verlieren in Safari still ihre Langzeit-IDs, obwohl sie als „First-Party“ gelten. Ursache ist eine Regel, die seit Safari 16.4 gilt und nie in den Release Notes stand: Server-gesetzte Cookies laufen nach maximal 7 Tagen ab, wenn die IP-Adresse des setzenden Servers in der ersten Hälfte nicht mit der IP-Adresse des Servers der besuchten Website übereinstimmt (Snowplow). Das gilt für IPv4 und IPv6.
Ein typisches Beispiel: Die Website läuft auf einem Hoster mit 203.0.113.10, der Tagging-Server unter data.example.com auf einem Cloud-Dienst mit 198.51.100.20. Trotz eigener Subdomain und HttpOnly-Cookie behandelt Safari den Server wie einen Dritten. Ein Nutzer, der nach zehn Tagen zurückkehrt, erscheint als neu.
Die Lösung ist architektonisch: Der Collection-Endpoint muss aus demselben IP-Raum ausgeliefert werden wie das Hauptdokument. In der Praxis bewährt sich ein Pfad auf der Hauptdomain, etwa example.com/metrics, den der vorgeschaltete Reverse Proxy oder das CDN an den Tagging-Server weiterreicht. Browser und Website sehen dann dieselbe IP, und die Cookie-Laufzeit bleibt erhalten.
Zur Kontrolle genügt der Safari Web Inspector: Unter Speicher steht die Ablaufzeit des ID-Cookies. Steht dort ein Datum sieben Tage in der Zukunft statt eines Jahres, greift die Regel.
Referenzarchitektur 2027: Der Browser spricht nur noch mit eigener Infrastruktur
Eine Safari-feste Messung folgt einem Prinzip: Der Browser sendet Events ausschließlich an einen Endpunkt auf der eigenen Domain im eigenen IP-Raum, alles Weitere passiert Server-zu-Server. Damit verlieren Netzwerksperre, Domain-Sperre und Cookie-Kappung jeden Ansatzpunkt im Messpfad.
Fünf Bausteine tragen das Konzept:
- Same-Origin-Collection-Endpoint. Ein Pfad wie
example.com/metrics, ausgeliefert über denselben Reverse Proxy oder dasselbe CDN wie die Website. Ein schlankes eigenes Skript oder der Client eines serverseitigen Tag Managers sendet dorthin. Aus dem Browser gehen keine Verbindungen an Plattform-Domains. - Kontext beim Dokument-Request erfassen. Der Server, der die Landingpage ausliefert, sieht die vollständige Request-URL und den
Referer-Header, unabhängig davon, welche Rechte AFP einem Skript entzieht. Click-IDs und UTM-Werte werden hier ausgelesen und an die Session gebunden. Die Grenze: Was Link Tracking Protection vor der Navigation entfernt hat, erreicht auch den Server nicht. - Stabile First-Party-ID. Gesetzt per
Set-Cookieaus demselben IP-Raum, mitHttpOnly,SecureundSameSite=Lax. Keine Ableitung aus Gerätemerkmalen, denn die liefern in Safari ohnehin Rauschen. - Serverseitige Weiterleitung. Conversions gehen über die Conversion-APIs der Werbeplattformen, Analytics-Events über serverseitige Endpunkte wie das GA4 Measurement Protocol oder einen Server-Container. Jedes Event trägt eine
event_id, damit Plattformen Doppelungen mit noch laufenden Browser-Tags entfernen. Der Einwilligungsstatus reist als Feld in jedem Event mit und steuert die Weiterleitung. - Eigene Rohdaten-Senke. Jedes Event landet zuerst in einer eigenen Tabelle, etwa in BigQuery, ClickHouse oder PostgreSQL, und wird erst danach verteilt. Diese Tabelle ist die Referenz für jedes Lücken-Monitoring und macht die Messung unabhängig von Plattform-Reports.
Nebeneffekt: Weniger Drittanbieter-JavaScript auf der Seite verbessert Ladezeit und Interaction to Next Paint spürbar.
Die Safari-Lücke messen: Testmatrix, Kennzahlen, Abfrage
Die Größe der eigenen Lücke lässt sich mit einem einfachen Vergleich beziffern: Server-Logs zählen jede ausgelieferte Seite, Analytics zählt nur, was im Browser ankommt. Die Differenz je Browser grenzt den Browser-Effekt ein. Ganz isoliert ist er damit nicht: Dass abgelehnte Einwilligungen und Ad-Blocker in Chrome und Safari ähnlich stark wirken, ist eine Annahme. Safari unterstützt eigene Inhaltsblocker, und die Einwilligungsquote kann je Browser abweichen. Die Einwilligungsquote je Browser aus dem eigenen Consent-Log zeigt, wie viel der Differenz darauf entfällt.
Manuelle Testmatrix
| Szenario | Einstellung | Prüfen im Web Inspector |
|---|---|---|
| Safari 27, normales Browsing | Standard | Ablaufzeit des ID-Cookies, ausgehende Requests, Referrer im Hit |
| Safari 27, privates Surfen | Standard | Ob gclid und twclid in der URL ankommen |
| Safari 27, ATFP für alle Vorgänge | Einstellungen → Safari → Erweitert | Gesperrte Requests, Click-IDs, UTM-Werte |
| Link aus Mail oder Nachrichten | Testlink mit gclid und UTM |
Welche Parameter die Landingpage erreichen |
| Chrome aktuell | Standard | Referenzwerte für alle Punkte oben |
Vier Kennzahlen für das laufende Monitoring
- Erfassungsquote je Browser: Pageview-Events geteilt durch bot-bereinigte Dokument-Requests aus den Server-Logs.
- Click-ID-Quote: Anteil der Paid-Landings mit Click-ID, Safari gegen Chrome bei derselben Kampagne.
- Direct-Anteil je Browser: Ein steigender Wert nur in Safari deutet auf entzogenen Referrer- oder URL-Zugriff.
- Wiederkehrrate nach 8 bis 30 Tagen: Bricht sie in Safari ein, greift vermutlich die 7-Tage-Kappung.
Beispiel-Abfrage (BigQuery-SQL)
Voraussetzung ist eine Request-ID, die der Server beim Ausliefern ins Dokument schreibt und das Pageview-Event zurücksendet. So lassen sich Log-Zeile und Event exakt verbinden.
-- Erfassungs- und Click-ID-Quote je Browser, letzte 28 Tage
WITH logs AS (
  SELECT browser_family, request_id,
         REGEXP_CONTAINS(url, r'[?&](gclid|msclkid|fbclid|twclid)=') AS has_click_id
  FROM server_access_logs
  WHERE is_document_request AND NOT is_bot
    AND ts >= TIMESTAMP_SUB(CURRENT_TIMESTAMP(), INTERVAL 28 DAY)
),
hits AS (
  SELECT DISTINCT request_id
  FROM analytics_events
  WHERE event_name = 'page_view'
    AND ts >= TIMESTAMP_SUB(CURRENT_TIMESTAMP(), INTERVAL 28 DAY)
)
SELECT
  l.browser_family,
  COUNT(*) AS dokument_requests,
  ROUND(COUNTIF(h.request_id IS NOT NULL) / COUNT(*), 3) AS erfassungsquote,
  ROUND(COUNTIF(l.has_click_id) / COUNT(*), 3) AS click_id_quote
FROM logs l
LEFT JOIN hits h USING (request_id)
GROUP BY l.browser_family
ORDER BY dokument_requests DESC;
Liegt die Erfassungsquote (erfassungsquote) von Safari mehrere Prozentpunkte unter Chrome, ist das die browserbedingte Lücke. Weil Apple Regellisten ohne Update ändern kann, gehört diese Abfrage in ein tägliches Dashboard mit Alarm bei sprunghaften Änderungen.
Prüfliste für 2027
Acht Punkte entscheiden darüber, ob ein Setup die Safari-Generationen 27 und folgende übersteht.
| Prüfpunkt | Test | Zielzustand |
|---|---|---|
| Direkte Plattform-Verbindungen | Netzwerk-Tab in Safari, nach fremden Domains filtern | Keine Requests an Werbe- oder Analytics-Domains aus dem Browser |
| Collection-Endpoint | DNS-Auflösung von Website und Endpoint vergleichen | Gleicher Pfad oder gleicher IP-Raum wie das Hauptdokument |
| Laufzeit des ID-Cookies | Web Inspector → Speicher | Gesetzt per Set-Cookie, Ablauf deutlich über 7 Tagen |
| CDP-Abhängigkeit | Inventar aller Tags je Container | Keine Conversion-Tags allein über Tealium- oder Segment-Client |
| Click-ID-Erfassung | Server-Log der Landingpage | Click-IDs und UTM-Werte werden beim Dokument-Request gespeichert |
| UTM-Disziplin | Stichprobe aller aktiven Kampagnen | Jede Kampagne mit vollständigen UTM-Parametern zusätzlich zu Auto-Tagging |
| Deduplizierung | Event-Payload prüfen | Jedes Event mit eindeutiger event_id |
| Lücken-Monitoring | Dashboard aus Server-Logs und Rohdaten | Tägliche Erfassungsquote je Browser mit Alarmschwelle |
Fazit
Safari 27 markiert den Punkt, an dem browserseitige Workarounds an ihr Ende kommen. Umbenannte Skripte, neue Subdomains und Proxys nur für das Skript-Hosting setzen alle an Stellen an, die Safari inzwischen auf tieferer Ebene kontrolliert. Belastbar bleibt eine Messung, deren Browser-Anteil sich auf einen einzigen Request an die eigene Domain reduziert.
Der größte Hebel für 2027 ist dabei nicht ein weiteres Tool, sondern Sichtbarkeit. Wer die Erfassungsquote je Browser täglich aus eigenen Server-Logs berechnet, erkennt jede stille Regeländerung von Apple innerhalb eines Tages statt nach dem Quartalsreport.
Fragen und Antworten
Genügt ein CNAME-Eintrag auf den Tagging-Server eines Anbieters statt eines Pfads auf der Hauptdomain?
Nein. Ein CNAME ändert nur den Namen, nicht das Ziel: Der Browser verbindet sich weiterhin mit der IP-Adresse des Anbieters. Damit greift die IP-Präfix-Regel und kappt Server-Cookies auf 7 Tage, und liegt die Adresse in einem gesperrten Werbenetz-Bereich, bricht Safari 27 die Verbindung ganz ab.
Was ändert sich an der Erfassungsquote, wenn ein CDN die Seiten aus dem Cache ausliefert?
Ein CDN-Cache stört die Abfrage an zwei Stellen. Erstens erreicht ein Dokument-Request, den das CDN aus dem Cache beantwortet, den Ursprungsserver nicht. Dessen Logs enthalten dann nur einen Teil der Seitenaufrufe, und die Zählbasis muss aus den Zugriffsprotokollen des CDN selbst kommen.
Zweitens die Request-ID. Steht sie im HTML und wird dieses HTML gecacht, tragen alle Besucher derselben Kopie dieselbe ID. Die Abfrage findet für all diese Pageview-Events nur eine einzige Log-Zeile, und die Quote spiegelt nicht mehr die einzelnen Seitenaufrufe. Gleichzeitig stehen in den CDN-Logs viele Requests ohne eigene ID, die sich keinem Event zuordnen lassen.
Tragfähig sind zwei Wege: Die ID entsteht erst am Rand des Netzes, etwa durch eine Funktion des CDN, die sie bei jeder Auslieferung ins Dokument schreibt und im selben Zug protokolliert. Oder die Messung beschränkt sich auf Seiten, die ohne Cache ausgeliefert werden. Ein Abgleich vorab zeigt, ob das Problem besteht: Kommen viele Pageview-Events mit derselben Request-ID an, stammt die ID aus einer gecachten Kopie.
Quellen
- TAGGRS: Safari 27 tracking protection (Quellcode-Analyse, Juli 2026)
- TAGGRS: Safari 26 tracking changes
- Improvado: iOS 26 Link Tracking Protection und Attribution
- Snowplow: Cookie Extension und Safari-16.4-Regel
- gblock: Safari 26 Fingerprinting Protection
- Statcounter: Browser-Marktanteile Deutschland, Juni 2026
- Statcounter: Browser-Marktanteile Österreich, Juni 2026
- Statista: Mobile Browser in Deutschland
Passend dazu