

 English
 Deutsch
 Polski
Dzięki, AI! Klasyczne CAPTCHA umarło – jak teraz chronić formularze

Management Summary
Ochrona formularzy ogranicza spam, masowe zgłoszenia automatyczne i nadużywanie operacji na stronach internetowych. Łączy kontrole serwerowe, limity oraz sygnały ryzyka w formularzach kontaktowych, rejestracji, logowania i rezerwacji. Celem jest bezpieczna i dostępna obsługa prawidłowych zgłoszeń. AI osłabia klasyczne zagadki obrazkowe jako dowód ludzkiego pochodzenia, dlatego pojedyncza kontrola CAPTCHA nie zastępuje reguł dotyczących właściwej operacji.
Spis treści
- Co rzeczywiście wykazują badania
- Poprawna próba nie oznacza dozwolonej operacji
- Pierwsza granica znajduje się na serwerze
- Limity powinny odpowiadać rzeczywistej szkodzie
- Niewidoczne sprawdzenia nadal są sygnałami
- Ochrona musi zachować dostępność
- Pomiar powinien obejmować prawidłowo zakończone sprawy
- Powiązany artykuł
- Własne produkty: kontrola formularzy i ochrona przed spamem
- Pytania i odpowiedzi
- Źródła
Zaznaczanie sygnalizatorów, odczytywanie zniekształconych liter, wskazywanie rowerów: klasyczne CAPTCHA przez lata pełniło funkcję krótkiego egzaminu między człowiekiem a maszyną. AI wyraźnie osłabiła tę granicę. „Umarło” jest celowym wyostrzeniem tezy. Chodzi o założenie, że rozwiązana zagadka obrazkowa stanowi wiarygodny dowód ludzkiego pochodzenia zgłoszenia. Usługi CAPTCHA i współczesna ocena ryzyka nadal mogą pomagać. Pojedyncza zagadka nie powinna jednak rozstrzygać całej decyzji o bezpieczeństwie.
Punktem wyjścia jest niepożądana operacja. Formularz kontaktowy wymaga ochrony przed spamem i nadużywaniem wysyłki. Rejestracja musi ograniczać masowe tworzenie kont. Logowanie chroni istniejące konta. Ten sam widoczny test nie odpowiada dostatecznie na wszystkie te zadania. Zabezpieczenia powinny wynikać ze skutków zaakceptowanego żądania.
Co rzeczywiście wykazują badania
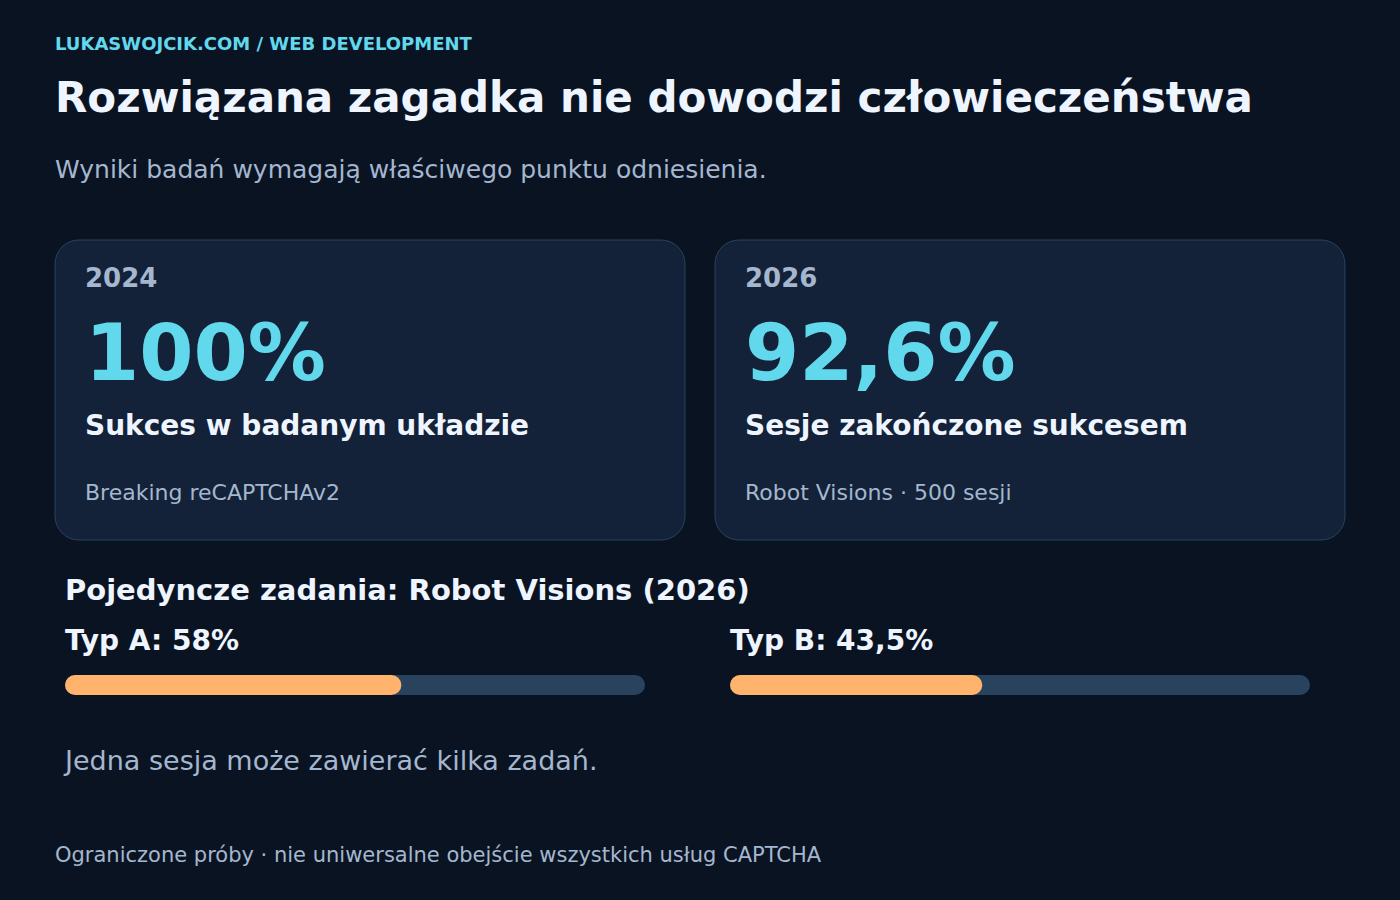
Praca Breaking reCAPTCHAv2 z 2024 roku opisuje skuteczność na poziomie 100 procent w badanym układzie eksperymentalnym. Zastosowano klasyfikację i segmentację obrazów. Wynik pokazuje konkretną słabość zadań wizualnych, bez gwarancji obejścia każdej usługi, konfiguracji i późniejszej wersji.
Nowsze badanie, Robot Visions z września 2026 roku, podaje 92,6 procent skuteczności w 500 rzeczywistych sesjach reCAPTCHA. Dla pojedynczych zadań wyniki wynosiły 58 procent dla typu A oraz 43,5 procent dla typu B. To różne poziomy pomiaru: jedna sesja może obejmować kilka zadań. Skuteczność sesji nie oznacza takiej samej trafności przy każdej zagadce.
Także określenie „Zero Cost” wymaga doprecyzowania. Modele działały lokalnie, bez płatnego API modelowego. Sprzęt, energia i przygotowanie rozwiązania nadal kosztują. Dla oceny bezpieczeństwa znaczenie ma przede wszystkim obniżenie bariery automatycznego rozwiązywania zadań.
Poprawna próba nie oznacza dozwolonej operacji
Rozwiązana zagadka nie potwierdza uprawnienia do zakupu ani nieszkodliwości wiadomości. Spam może powstawać również przy udziale ludzi. Z kolei część automatyzacji jest pożądana. Istotna granica oddziela dozwolone wykorzystanie usługi od nadużycia, a nie wyłącznie pracę ręczną od działania programu.
OWASP zaleca ochronę wielowarstwową. W praktyce oznacza to ograniczanie żądań, wykrywanie nietypowych przebiegów oraz kontrolowanie skutków zaakceptowanych operacji. Pozornie zwyczajne połączenie nie powinno otwierać nieograniczonego limitu wysyłki wiadomości.
Pierwsza granica znajduje się na serwerze
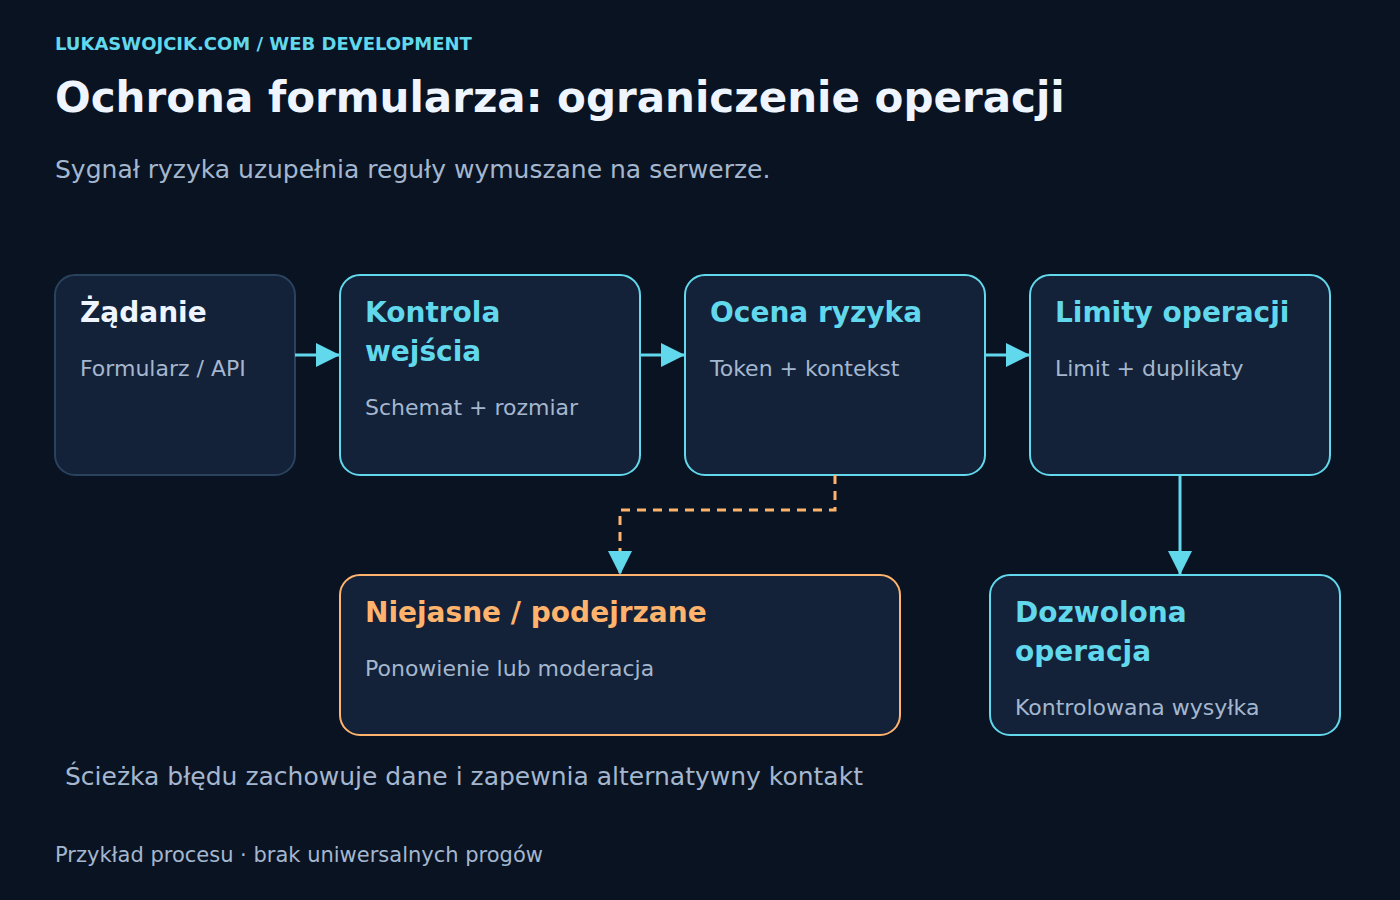
Decydująca kontrola należy do punktu końcowego zapisującego dane, wysyłającego wiadomości lub tworzącego konta. Wyłączony przycisk w przeglądarce nie zabezpiecza tego punktu. Widoczny znak pomyślnej weryfikacji bez sprawdzonej odpowiedzi serwera również nie wystarcza.
Cloudflare Turnstile wymaga weryfikacji tokenu przez Siteverify. Token zachowuje ważność przez pięć minut i nadaje się tylko do jednorazowej walidacji. Integracja powinna także sprawdzić oczekiwaną nazwę hosta oraz, w odpowiednich przypadkach, oczekiwaną akcję. Dopiero po powodzeniu właściwych kontroli następuje chroniona operacja.
Brak tokenu, wygaśnięcie i ponowne użycie wymagają kontrolowanej obsługi błędu. Kolejna próba weryfikacji nie powinna usuwać wypełnionych pól. Awaria usługi wymaga wcześniej ustalonej ścieżki: ponowienia, ograniczonej kolejki do oceny albo alternatywnego kontaktu. Automatyczne uznawanie niesprawdzonych wiadomości za zaufane przekreślałoby sens zabezpieczenia.
Limity powinny odpowiadać rzeczywistej szkodzie
Formularz kontaktowy może ograniczać zgłoszenia według sesji, docelowej skrzynki i przedziału czasu, obok kontroli adresu IP. Powtarzające się wiadomości, duże załączniki lub liczne odnośniki mogą uruchamiać dodatkowe sprawdzenia. Reguły wymagają dopasowania do normalnego ruchu. Obszerne, prawidłowe zapytanie nie powinno otrzymywać oznaczenia spamu wyłącznie z powodu długości.
W rejestracji pomagają limity początkowe i stopniowe udostępnianie kosztownych funkcji. Potwierdzenie adresu e-mail wykazuje dostęp do skrzynki, nie ludzkie pochodzenie. System rezerwacji potrzebuje ograniczeń dotyczących kont, operacji i blokowania dostępnych miejsc. To przykłady decyzji architektonicznych, a nie uniwersalne wartości progowe.
Sama blokada IP jest szczególnie słaba wobec ataków rozproszonych. Współdzielone sieci dodatkowo zwiększają ryzyko fałszywych alarmów. Przy logowaniu OWASP wskazuje MFA i nowoczesne mechanizmy passkey jako istotne elementy ochrony przed atakami związanymi z hasłami. Zmiana zagadki obrazkowej nie zastępuje silnego uwierzytelniania.
Niewidoczne sprawdzenia nadal są sygnałami
reCAPTCHA v3 zwraca ocenę ryzyka i informację o akcji. Backend musi sprawdzić odpowiedź oraz oczekiwany kontekst. Właściwy próg zależy od rzeczywistego ruchu i skutków błędnej decyzji. Punktacja nie potwierdza tożsamości ani dobrych intencji.
Honeypoty, czas wypełniania i cechy przeglądarki mogą dostarczać dodatkowych wskazówek. Automatyczne uzupełnianie potrafi jednak wygenerować szybkie, prawidłowe zgłoszenie. Źle przygotowane ukryte pole może utrudniać działanie technologii asystujących. Pojedynczy sygnał nie powinien zatem stawać się niepodważalnym werdyktem.
Mechanizmy proof of work przenoszą część kosztu obliczeniowego na urządzenie wysyłające żądanie. Masowa automatyzacja może przez to drożeć, bez dowodu ludzkiego pochodzenia. Wolniejsze telefony, zużycie baterii i dostępność pozostają elementami oceny. Dodatkowe obciążenie wymaga uzasadnienia rzeczywistą redukcją nadużyć.
Ochrona musi zachować dostępność
Opracowanie W3C o niedostępności CAPTCHA opisuje bariery wynikające z interaktywnych zadań. Wzrok, słuch, sprawność ruchowa i obciążenie poznawcze wpływają na możliwość ukończenia testu. Alternatywa dźwiękowa nie usuwa automatycznie wszystkich trudności. Obsługa klawiaturą, zrozumiałe błędy i alternatywny kontakt należą do projektu formularza.
Zewnętrzne usługi wymagają również konkretnej analizy przepływu danych, warunków umownych i okresów przechowywania. Niewidoczność nie oznacza braku danych. Ogólne zapewnienie o zgodności z zasadami prywatności nie zastępuje oceny rzeczywistej integracji. Wygoda techniczna i zasadność wdrożenia to osobne kwestie.
Pomiar powinien obejmować prawidłowo zakończone sprawy
Przydatny monitoring oddziela spam, prawidłowe zakończenia, przerwane weryfikacje i fałszywe alarmy. Wysoki odsetek blokad sam w sobie nie dowodzi skutecznej ochrony. Wysoka rozwiązywalność również nie potwierdza wyłącznie prawidłowego ruchu. Zmiany warto wprowadzać w ograniczonym zakresie, z zachowaniem możliwości powrotu do wcześniejszej konfiguracji.
Dla małego formularza kontaktowego początek pozostaje stosunkowo prosty: walidacja danych na serwerze, odpowiednie limity, kontrolowana wysyłka, widoczne błędy i dodatkowa ocena ryzyka w uzasadnionych przypadkach. Najważniejsza zmiana polega na przejściu od pojedynczego testu człowieczeństwa do operacji o ograniczonych, sprawdzalnych skutkach.
Powiązany artykuł
AI i LLM Prompt Injection: czym jest i kogo może dotknąć
Własne produkty: kontrola formularzy i ochrona przed spamem
Informacja o własnych produktach LW IT Solutions. formexposed.com sprawdza publicznie wykrywalne zabezpieczenia formularzy kontaktowych. form.exposed zapewnia bezpośredni dostęp do bezpłatnej, pasywnej kontroli formularza. Badanie nie wysyła wiadomości przez sprawdzany formularz. Brak widocznego zabezpieczenia nie dowodzi jednak braku kontroli po stronie serwera.
formconfirmed.com dodaje ochronę przed spamem bez zagadek obrazkowych: pracę obliczeniową w przeglądarce, sygnały czasu i honeypotu oraz opcjonalną analizę treści przez AI. Integracja nadal wymaga serwerowej weryfikacji tokenu. Produkty odpowiadają dwóm etapom opisanego procesu: kontroli istniejących zabezpieczeń i ochronie bieżącej obsługi zgłoszeń. Limity oraz reguły właściwej operacji pozostają dodatkowymi ważnymi zabezpieczeniami.
Pytania i odpowiedzi
Czy wszystkie CAPTCHA są nieskuteczne?
Nie. Weryfikacja nadal może utrudniać automatyczne nadużycia. Badania podważają jednak założenie, że klasyczne zadania obrazkowe wiarygodnie potwierdzają ludzkie pochodzenie. Skuteczność zależy od integracji, warunków ataku i dodatkowych zabezpieczeń.
Czy niewidoczne CAPTCHA wystarcza?
Niewidoczna usługa pozostaje jednym z elementów. Walidacja serwerowa, limity i reguły chronionej operacji nadal są konieczne. Ocena ryzyka nie zastępuje kontroli uprawnień.
Czy sam honeypot zatrzyma boty AI?
Dodatkowe pole może wykrywać prostą automatyzację. Program dopasowany do formularza potrafi ominąć taką pułapkę. Automatyczne uzupełnianie i technologie asystujące wymagają także starannego projektu oraz testów fałszywych alarmów.
Jakie sprawdzenia są istotne przed wdrożeniem?
Punkt końcowy musi prawidłowo obsługiwać brakujące, niepoprawne i ponownie użyte dowody weryfikacji. Potrzebne są także prawidłowe zgłoszenia z klawiatury, telefonu i przy zwykłym tempie wypełniania. Odbiór obejmuje blokowanie nadużyć oraz zachowanie dostępu.
Źródła
Stan źródeł: 2 listopada 2026. Publikacja W3C ma status Group Draft Note i omawia bariery dostępności; nie stanowi prawnego potwierdzenia zgodności. Opisane zabezpieczenia to przykłady redakcyjne, a nie odbiór konkretnego produktu.
Powiązane artykuły


