

 English
 Deutsch
 Polski
Jak bezpiecznie hostować publiczne serwery w sieci UniFi

Management Summary
Publiczny serwer udostępnia stronę lub usługę w internecie. W domowej albo firmowej sieci UniFi wydzielony obszar DMZ pozwala oddzielić taki serwer od prywatnych komputerów i innych urządzeń. Ograniczenie połączeń między obszarami zmniejsza ryzyko przeniesienia problemu z publicznej usługi do prywatnej sieci. Podział musi nadal umożliwiać potrzebną administrację i aktualizacje. Ochrona dostępu oraz kopie umożliwiające odzyskanie danych pozostają częścią zabezpieczenia.
Spis treści
Publiczny serwer WWW na Raspberry Pi powinien mieć ograniczony dostęp do systemów prywatnych. VLAN to wydzielona sieć logiczna działająca na sprzęcie sieciowym. DMZ to odizolowana część przeznaczona na usługi dostępne publicznie. Reguły zapory między tą częścią a prywatnymi urządzeniami mogą ograniczyć dostęp po przejęciu serwera przez napastnika. Sama nazwa VLAN lub działające przekierowanie portu nie potwierdza izolacji.
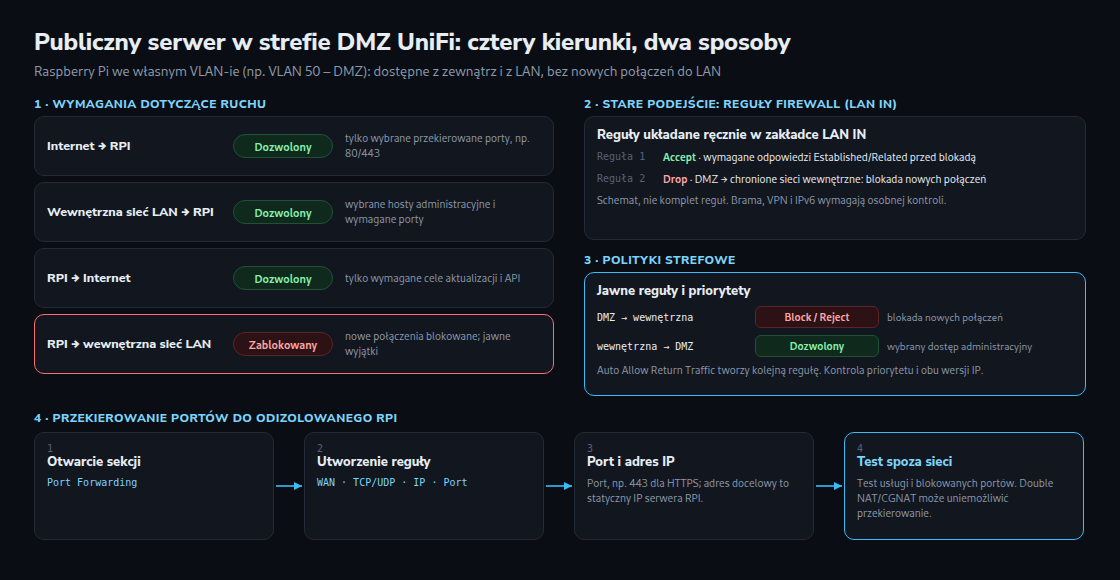
Najpierw dozwolone połączenia
- Internet → serwer: tylko usługa publiczna, np. TCP 443.
- Administracja → serwer: wybrane komputery administracyjne i potrzebne porty, np. SSH.
- Serwer → internet: wymagane aktualizacje i zależności usług; szerszy dostęp wychodzący wymaga świadomej decyzji.
- Serwer → systemy prywatne: brak nowych połączeń poza udokumentowanymi, wąsko określonymi zależnościami.
Odpowiedź w dozwolonej sesji administracyjnej różni się od nowego połączenia rozpoczętego przez serwer. Skuteczne reguły muszą uwzględniać oba kierunki.
Przygotowanie granicy sieci
Konfiguracja portów przełącznika musi rzeczywiście doprowadzać VLAN serwera do właściwej bramy. Ruch między urządzeniami tej samej podsieci może w ogóle nie przechodzić przez bramę. Ochrona obejmuje wszystkie prywatne cele, także dostępne prefiksy IPv6 i sieci VPN. Sama grupa adresów RFC1918 IPv4 nie pokrywa takiego zakresu.
Reguły klasyczne: kierunek i stan
W klasycznym interfejsie LAN IN dotyczy ruchu przychodzącego z sieci lokalnej i kierowanego dalej. LAN LOCAL dotyczy samej bramy, czyli routera łączącego sieci. Established oznacza ruch istniejącego połączenia, a Related ruch powiązany z takim połączeniem. Wąska reguła zezwalająca na te stany, umieszczona przed blokadą DMZ do sieci prywatnej, zachowuje odpowiedzi do dozwolonych sesji. Pozostałe reguły i obsługa stanów nieprawidłowych także wymagają kontroli. Dwie przykładowe reguły nie są kompletną konfiguracją zapory.
Reguły strefowe: kontrola ruchu powrotnego
Strefy UniFi grupują interfejsy i sieci. Sieć serwera należy do zaplanowanej strefy DMZ, a sieci prywatne do stref chronionych. Aktualna dokumentacja Ubiquiti podaje ścieżki zależne od wersji, np. Settings → Zones i Settings → Policy Table. Macierz stref przedstawia każdy kierunek.
Polityka zezwalająca na administrację może korzystać z Auto Allow Return Traffic. Opcja tworzy regułę powrotną, ale nie zapobiega nadpisaniu przez własną blokadę o wyższym priorytecie. W kierunku powrotnym odpowiedzi Established/Related muszą być dozwolone przed szerszą blokadą. Nowe połączenia z DMZ do celów prywatnych pozostają zablokowane. Zaplanowany zakres dotyczy IPv4 i IPv6.
Strefa Gateway jest oddzielna. DNS zamienia nazwy na adresy, a DHCP przydziela urządzeniom ustawienia sieci. Zezwolenie na te potrzebne usługi routera nie uzasadnia dostępu do panelu administracyjnego. Całkowita blokada bramy może natomiast zakłócić przydzielanie adresów albo rozwiązywanie nazw. Prywatny DNS na osobnym serwerze LAN wymaga własnego, wąskiego wyjątku.
Udostępnienie potrzebnej usługi
Przekierowanie IPv4 wymaga zgodności wybranego WAN, portu wejściowego, adresu docelowego, portu docelowego i protokołu z rzeczywistą usługą. Stały adres serwera zapobiega przekierowaniu do innego urządzenia po zmianie dzierżawy. UniFi tworzy powiązane polityki, ale skuteczna kolejność nadal wymaga kontroli.
NAT tłumaczy adresy sieciowe. Przy podwójnym NAT tłumaczenie wykonują kolejno dwa routery. Przy Carrier-Grade NAT operator współdzieli publiczne adresy między klientów. Oba przypadki mogą blokować dostęp z zewnątrz mimo poprawnego przekierowania w UniFi. Reguła UniFi nie konfiguruje wcześniejszego tłumaczenia u operatora. IPv6 wymaga osobnej kontroli routingu i zapory; przekierowanie IPv4 nie określa wszystkich publicznych wejść.
Test granicy, a nie tylko strony głównej
Test z sieci zewnętrznej powinien osiągać przewidzianą usługę HTTPS i nie osiągać usług niedozwolonych. Komputer administracyjny powinien zestawić nową dozwoloną sesję z odpowiedziami. Nowe połączenia z DMZ do potwierdzonej nasłuchującej usługi prywatnej powinny zawieść, najlepiej z odpowiadającym wpisem lub licznikiem zapory. Sam nieudany ping może oznaczać jedynie blokowanie ICMP przez cel.
Aktualizacje aplikacji, uwierzytelnianie, lokalne reguły zapory i możliwe do odtworzenia kopie pozostają potrzebne. Przejęty serwer może nadużyć każdej jawnie dozwolonej zależności.
Pytania i odpowiedzi
Czy wyjątek reverse proxy unieważnia wszystkie reguły DMZ?
Nie. Reverse proxy przyjmuje żądania i przekazuje je do backendu, czyli serwera właściwej aplikacji. Wyjątek dla tego konkretnego serwera udostępnia ten cel, ale nie otwiera automatycznie całej sieci prywatnej. Adres docelowy, port i dane dostępowe nadal wymagają kontroli.
Dlaczego DNS na bramie nadal działa?
Reguła DMZ → Internal nie obejmuje automatycznie strefy Gateway. Rzeczywisty cel DNS i właściwa reguła określają wynik.
Powiązane artykuły


