English
 Deutsch
 Polski
UniFi Protect und PoE-CCTV: Twisted-Pair gegenüber Koax und die VLAN-Isolierung von IP-Kameras

Inhalt
- 1. Die Überlegenheit von Twisted-Pair gegenüber Koaxialkabeln
- 2. Sicherheitsrisiken nicht isolierter IP-Kameras
- 3. Netzwerkarchitektur: Dediziertes CCTV-VLAN & zonenbasierte Isolierung
- 4. Lokale Videoaufzeichnung über UNVR oder UNAS
- Über 100 Meter hinaus: Extender und PoE-gespeiste Switches
- Fragen und Antworten
- Quellen
Die moderne Videoüberwachungsarchitektur hat sich entscheidend von herkömmlicher analoger Koaxialverkabelung hin zu strukturierten Power-over-Ethernet-Netzwerken (PoE) entwickelt. Während ältere CCTV-Installationen auf RG59-Koaxialkabel in Kombination mit separaten Stromleitungen angewiesen waren, bieten zeitgemäße IP-basierte Systeme mit Twisted-Pair-Kupferkabeln (Cat6 oder Cat6A) erhebliche technische Vorteile bei Skalierbarkeit, Signalintegrität und zentralem Energiemanagement.
1. Die Überlegenheit von Twisted-Pair gegenüber Koaxialkabeln
Koaxialkabel wurden primär für die analoge Basisband-Videoübertragung entwickelt. Sie neigen zu schneller Hochfrequenzdämpfung, Erdschleifeninterferenzen und physischer Steifigkeit. Twisted-Pair-Verkabelungen hingegen ermöglichen eine standardisierte, digitale Paketübertragung über Ethernet-Protokolle. Die wichtigsten Vorteile sind:
- Einkabel-Infrastruktur (PoE): Stromversorgung und hochauflösende Videostreams werden parallel über ein einziges Cat6/Cat6A-Kabel übertragen, wodurch lokale Netzteile an den Kamera-Endpunkten überflüssig werden.
- Hohe Bandbreiten & Auflösungsreserven: Während analoge Koaxialnetzwerke bei unkomprimierten Multi-Megapixel-Datenströmen ohne proprietäre Modulation an ihre Grenzen stoßen, übertragen Gigabit-Twisted-Pair-Netzwerke mühelos mehrere 4K-Streams (8 MP) mit HDR und hohen Bildraten.
- Galvanische Trennung & Störsicherheit: Die differenzielle Signalübertragung auf verdrillten Adernpaaren bietet – insbesondere bei geschirmten Kabeltypen (F/UTP) – exzellenten Schutz vor elektromagnetischen Interferenzen (EMI) im industriellen oder gewerblichen Umfeld.
2. Sicherheitsrisiken nicht isolierter IP-Kameras
Trotz ihrer physischen und funktionalen Überlegenheit stellen netzwerkfähige IP-Kameras eine potenzielle Angriffsfläche im Bereich der Cybersicherheit dar. Eingebettete IoT-Geräte arbeiten häufig mit proprietärer Firmware, die ungepatchte Sicherheitslücken, fest kodierte Zugänge oder aggressive Cloud-Anbindungen aufweisen kann. Ein uneingeschränkter Internetzugang für Überwachungskameras birgt erhebliche Risiken, darunter das Ausspähen von Zugangsdaten, laterale Netzwerkangriffe und unautorisierter Datenabfluss.
3. Netzwerkarchitektur: Dediziertes CCTV-VLAN & zonenbasierte Isolierung
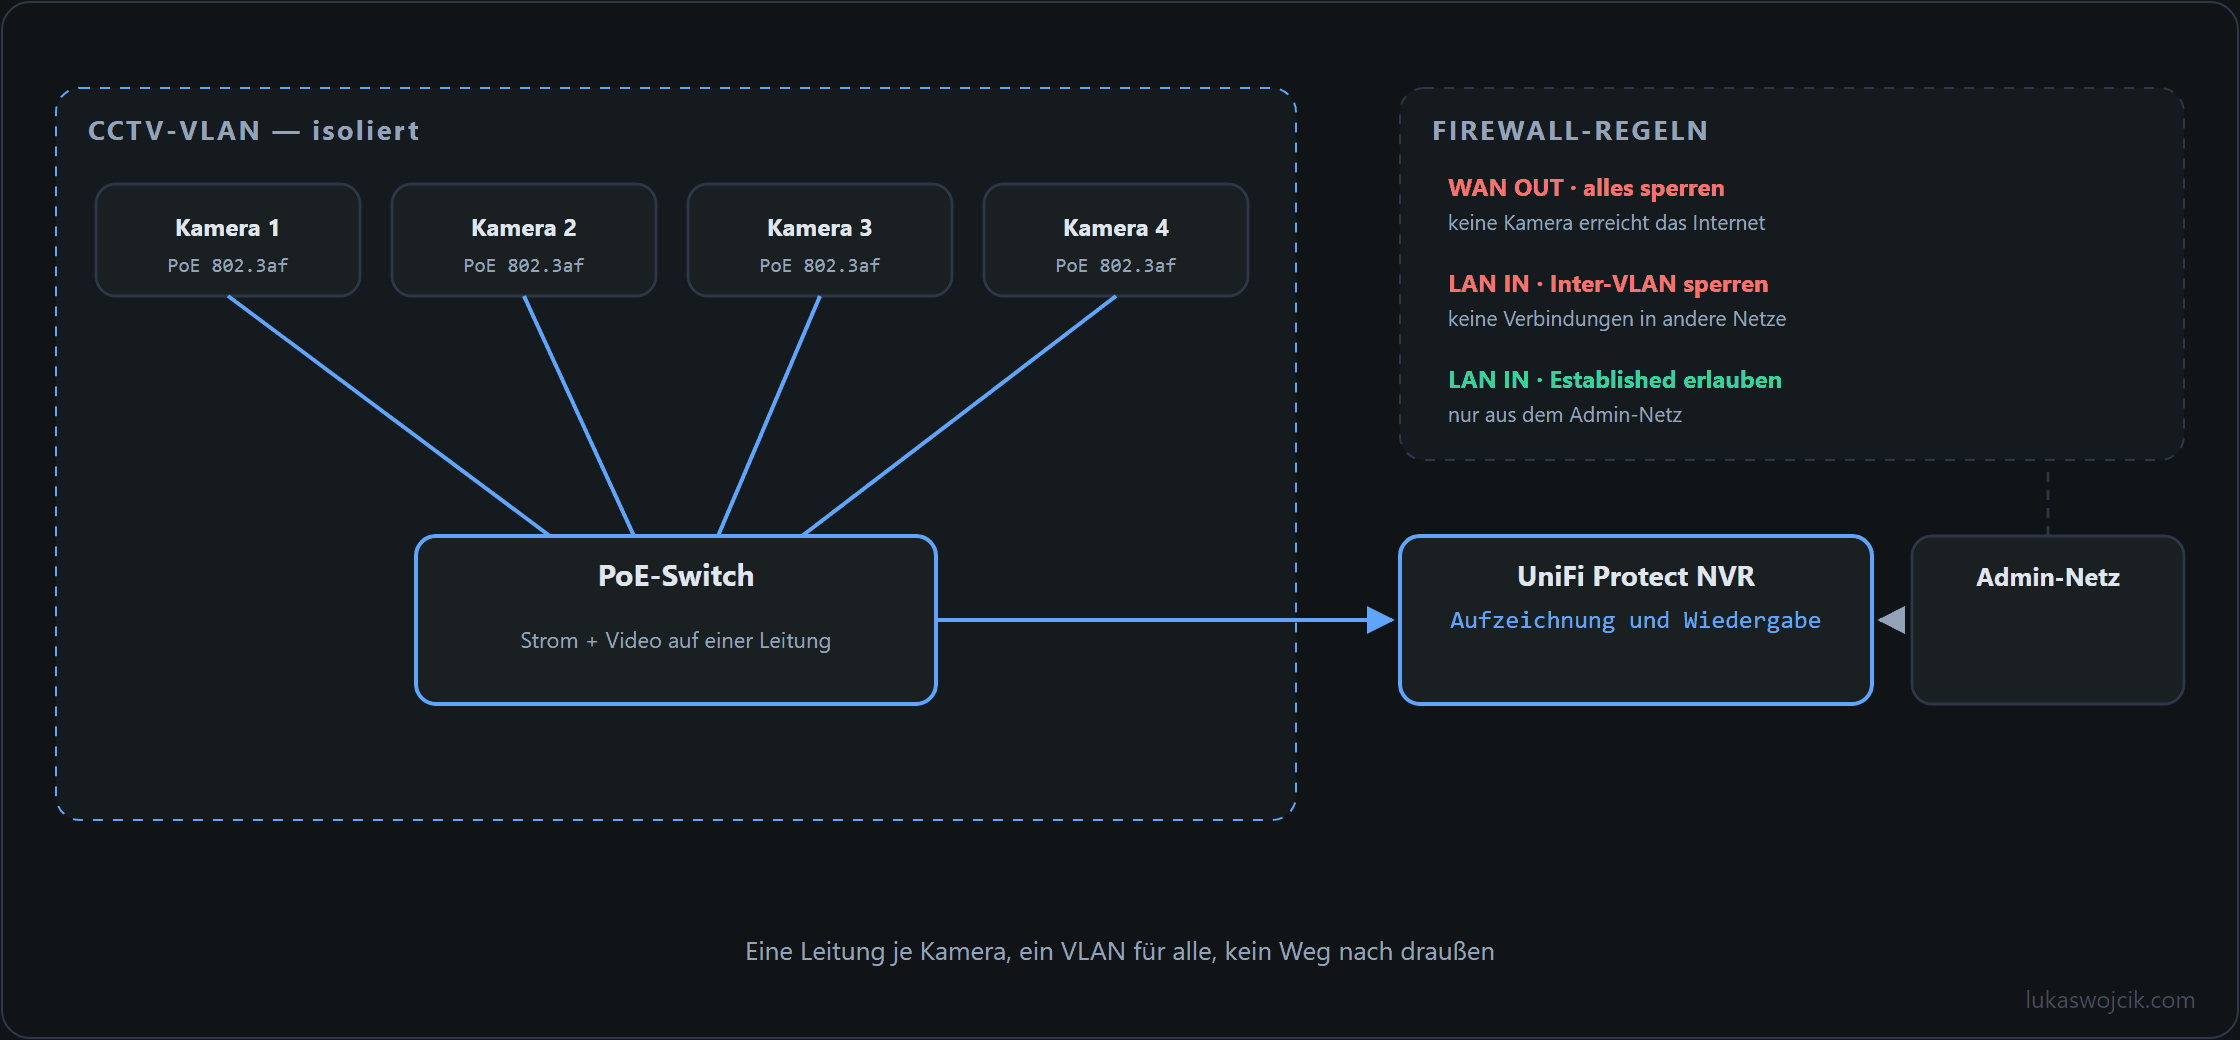
Um IoT-spezifische Schwachstellen zu eliminieren, ohne die Funktionalität zu beeinträchtigen, ist eine strikte Netzwerksegmentierung erforderlich. Innerhalb einer UniFi-Netzwerkumgebung sollten alle Überwachungsendpunkte in einem isolierten Virtual Local Area Network (VLAN) betrieben werden.
Konfiguration der Firewall-Richtlinien (Zone-Based Firewall)
Seit UniFi Network 9.0 fasst das Gateway Netzwerke zu Firewall-Zonen zusammen und definiert Richtlinien zwischen diesen Zonen; das frühere schnittstellenbasierte Regelmodell (LAN IN, WAN OUT) ist damit abgelöst, bestehende Regeln werden bei Aktivierung der zonenbasierten Firewall unter Einstellungen → Sicherheit automatisch migriert. Die vollständige Abschottung zum Internet erfordert eine eigene CCTV-Zone und die folgenden Richtlinien:
- CCTV → External – Block All: Eine Richtlinie von der CCTV-Zone zur Zone External muss sämtliche Pakete verwerfen, die aus dem Subnetz des CCTV-VLANs (z. B.
10.0.50.0/24) stammen und an eine externe IP-Adresse gerichtet sind. Dadurch werden ausgehende Telemetriedaten und Cloud-Verbindungen unterbunden. - CCTV → Internal – Block All: Der Datenverkehr aus der CCTV-Zone darf keine Verbindungen in vertrauenswürdige interne Zonen (z. B. Management- oder Client-Netzwerke) initiieren.
- Internal → CCTV – Allow: Die Gegenrichtung benötigt eine eigene, explizite Allow-Richtlinie, sinnvollerweise eingegrenzt auf autorisierte Management-Systeme und den Rekorder. Da die Firewall zustandsbehaftet arbeitet, ist der Rückverkehr dieser Sitzungen automatisch erlaubt; eine auf Established und Related beschränkte Regel deckt ausschließlich diesen Rückweg ab und kann selbst keine Verbindung zu den Kamera-Endpunkten aufbauen.
4. Lokale Videoaufzeichnung über UNVR oder UNAS
Da externer Internetzugang konsequent blockiert ist, erfolgen Speicherung und Verarbeitung der Videodaten ausschließlich lokal im Sicherheitsperimeter. Die Aufzeichnungs- und Verwaltungssoftware selbst ist UniFi Protect; sie läuft auf der UniFi-OS-Konsole, also auf dem UNVR oder auf einem Cloud Gateway mit Unterstützung für die Anwendung. Ein UNAS kann Protect nicht ausführen und dient lediglich als Archivziel für bereits aufgezeichnetes Material; hohe Speicherkapazitäten auf dem eigenen Server gewährleistet daher der dedizierte Ubiquiti Network Video Recorder (UNVR).
Eine rein lokale Speicherarchitektur eliminiert monatliche Cloud-Gebühren, schont die Bandbreite externer WAN-Verbindungen und unterstützt die strikte Einhaltung von Datenschutzrichtlinien, da sensible Bildaufnahmen die interne Infrastruktur zu keinem Zeitpunkt verlassen.
Über 100 Meter hinaus: Extender und PoE-gespeiste Switches
Die Sterntopologie hat eine feste Grenze: Ein Twisted-Pair-Ethernet-Segment endet bei 100 Metern. Eine Kamera, die weiter vom Switch entfernt ist, braucht dazwischen ein Gerät, das das Segment abschließt und ein neues beginnt. Für CCTV gibt es dafür zwei Gerätearten, die ohne eigenes Netzteil auskommen, weil sie ihren Strom aus dem ankommenden PoE beziehen und den Rest weiterreichen.
- PoE-Extender in der Leitung, etwa der Axis T8129: je weitere 100 Meter ein Gerät, gespeist aus einer 802.3af- oder 802.3at-Quelle, kein separates Netzteil. Die Datenrate ist auf 10/100 Mbit/s begrenzt, und die erreichbare Entfernung hängt von Kamera, Stromquelle und Betriebsbedingungen ab, weil jede Stufe einen Teil der ankommenden Leistung verbraucht.
- PoE-gespeister Switch, etwa der UniFi USW-Flex: Port 1 ist der PoE-Eingang (802.3af/at oder 802.3bt), die Ports 2 bis 5 liefern 802.3af mit höchstens 15,4 W je Port, alle mit Gigabit. Das Gesamtbudget hängt davon ab, wie der Switch selbst gespeist wird: 8 W an einer 802.3af-Quelle, 20 W an 802.3at, 46 W an 802.3bt oder am 60-W-PoE-Adapter, sobald diese Stromquelle im Controller ausgewählt ist.
Aus den Datenblättern folgen zwei Punkte für die Planung. Erstens gibt der USW-Flex nur 802.3af aus: Kameras, die 802.3at brauchen, etwa viele PTZ-Modelle oder Gehäuse mit Heizung, lassen sich darüber nicht versorgen. Zweitens bräuchten vier Ports mit vollen 15,4 W zusammen 61,6 W, mehr als das Budget von 46 W; wie viele Kameras an einem Switch laufen, entscheidet also ihr tatsächlicher Verbrauch. Auch der Temperaturbereich hängt an der Last: −40 bis 55 °C bei 46 W PoE-Ausgang, bis 65 °C bei 25 W.
Für das VLAN-Konzept oben hat der Switch einen Vorteil: Der USW-Flex ist ein verwalteter Switch mit Netz- und VLAN-Einstellung je Port. Die Kameras dahinter landen so im isolierten CCTV-VLAN wie die am zentralen PoE-Switch, und der Uplink führt dieses VLAN zurück zum Kern.
Fragen und Antworten
Laufen die Zeitstempel der Aufnahmen auseinander, wenn die Richtlinie CCTV → External den Kameras die Zeitquelle im Internet nimmt?
Nein, weil die Zeitachse der Aufnahmen nicht von den Kameras kommt. Adoptierte Kameras werden von der Konsole verwaltet und beziehen ihre Zeit von dort; aufgezeichnet wird ohnehin auf dem Rekorder, und der hat seine eigene Uhr.
Was die Richtlinie tatsächlich verhindert, ist der direkte Weg zum Hersteller: Firmware-Downloads und alles, was an dessen Cloud hängt. Beides ist beabsichtigt und der Grund, warum die Richtlinie existiert. Firmware wandert dann über die Konsole, die selbst nicht in der CCTV-Zone steht.
Eine ausdrückliche Freigabe lohnt sich trotzdem, und zwar für NTP aus dem CCTV-Netz auf eine lokale Zeitquelle, etwa das Gateway, sofern es Zeit ausliefert. Das ist eine Richtlinie in die Gateway-Zone, nicht nach External, kostet also nichts an Abschottung und nimmt der Sache die letzte Unsicherheit. Uhren, die auseinanderlaufen, fallen sonst erst auf, wenn jemand eine Aufnahme zu einer bestimmten Uhrzeit sucht, und das ist der ungünstigste Moment für diese Entdeckung.
Passend dazu