English
 Deutsch
 Polski
UniFi Protect i CCTV PoE: skrętka a kabel koncentryczny oraz izolacja kamer IP w VLAN

Spis treści
- 1. Wyższość skrętki komputerowej nad kablem koncentrycznym
- 2. Ryzyko bezpieczeństwa nieizolowanych kamer IP
- 3. Architektura sieciowa: Dedykowany VLAN CCTV i izolacja strefowa
- 4. Lokalna rejestracja wideo na UNVR lub UNAS
- Powyżej 100 metrów: przedłużacze i przełączniki zasilane przez PoE
- Pytania i odpowiedzi
- Źródła
Współczesna architektura systemów monitoringu wizyjnego przeszła kluczową ewolucję od tradycyjnego okablowania koncentrycznego do strukturalnych sieci Ethernet z zasilaniem PoE (Power over Ethernet). W starszych instalacjach CCTV stosowano kable koncentryczne RG59 prowadzone równolegle z osobnymi liniami zasilającymi, natomiast nowoczesne instalacje IP oparte na skrętce miedzianej (Cat6 lub Cat6A) zapewniają istotne zalety w zakresie skalowalności, jakości sygnału oraz scentralizowanego zarządzania energią.
1. Wyższość skrętki komputerowej nad kablem koncentrycznym
Kable koncentryczne zostały zaprojektowane przede wszystkim do przesyłania analogowego sygnału wideo w pasmie podstawowym. Charakteryzują się one znacznym tłumieniem przy wysokich częstotliwościach, podatnością na zakłócenia wynikające z pętli masy oraz dużą sztywnością fizyczną. Skrętka umożliwia wdrożenie standaryzowanego, pakietowego przesyłu danych z wykorzystaniem protokołów sieciowych. Kluczowe zalety obejmują:
- Zasilanie i transmisja jednym kablem (PoE): Zasilanie oraz strumienie wideo o wysokim przepływie danych przesyłane są jednocześnie jedną skrętką Cat6/Cat6A, co eliminuje konieczność montażu lokalnych zasilaczy przy kamerach.
- Wyższa przepustowość i obsługa wysokich rozdzielczości: Kable koncentryczne wykazują ograniczenia przy nieskompresowanych strumieniach wielomegapikselowych bez stosowania dedykowanej modulacji, podczas gdy sieci 1000BASE-T bezproblemowo transmitują wiele strumieni 4K (8 MP) z obsługą HDR i płynnym klatkażem.
- Izolacja galwaniczna i odporność na zakłócenia: Różnicowa transmisja sygnału w parze przewodów, zwłaszcza przy zastosowaniu wariantów ekranowanych (F/UTP), skutecznie chroni strumień wideo przed interferencjami elektromagnetycznymi (EMI) spotykanymi w środowiskach przemysłowych i biurowych.
2. Ryzyko bezpieczeństwa nieizolowanych kamer IP
Pomimo zalet technicznych i operacyjnych, kamery IP podłączone do sieci stanowią poważną powierzchnię ataku z perspektywy cyberbezpieczeństwa. Urządzenia IoT często korzystają z zamkniętego oprogramowania układowego posiadającego niezałatwione luki bezpieczeństwa, zaszyte tylne furtki lub agresywne mechanizmy komunikacji z chmurami zewnętrznymi. Zapewnienie kamerom swobodnego dostępu do Internetu wiąże się z ryzykiem kradzieży poświadczeń, penetracji sieci lokalnej (tzw. lateral movement) oraz nieautoryzowanego przechwytywania obrazu.
3. Architektura sieciowa: Dedykowany VLAN CCTV i izolacja strefowa
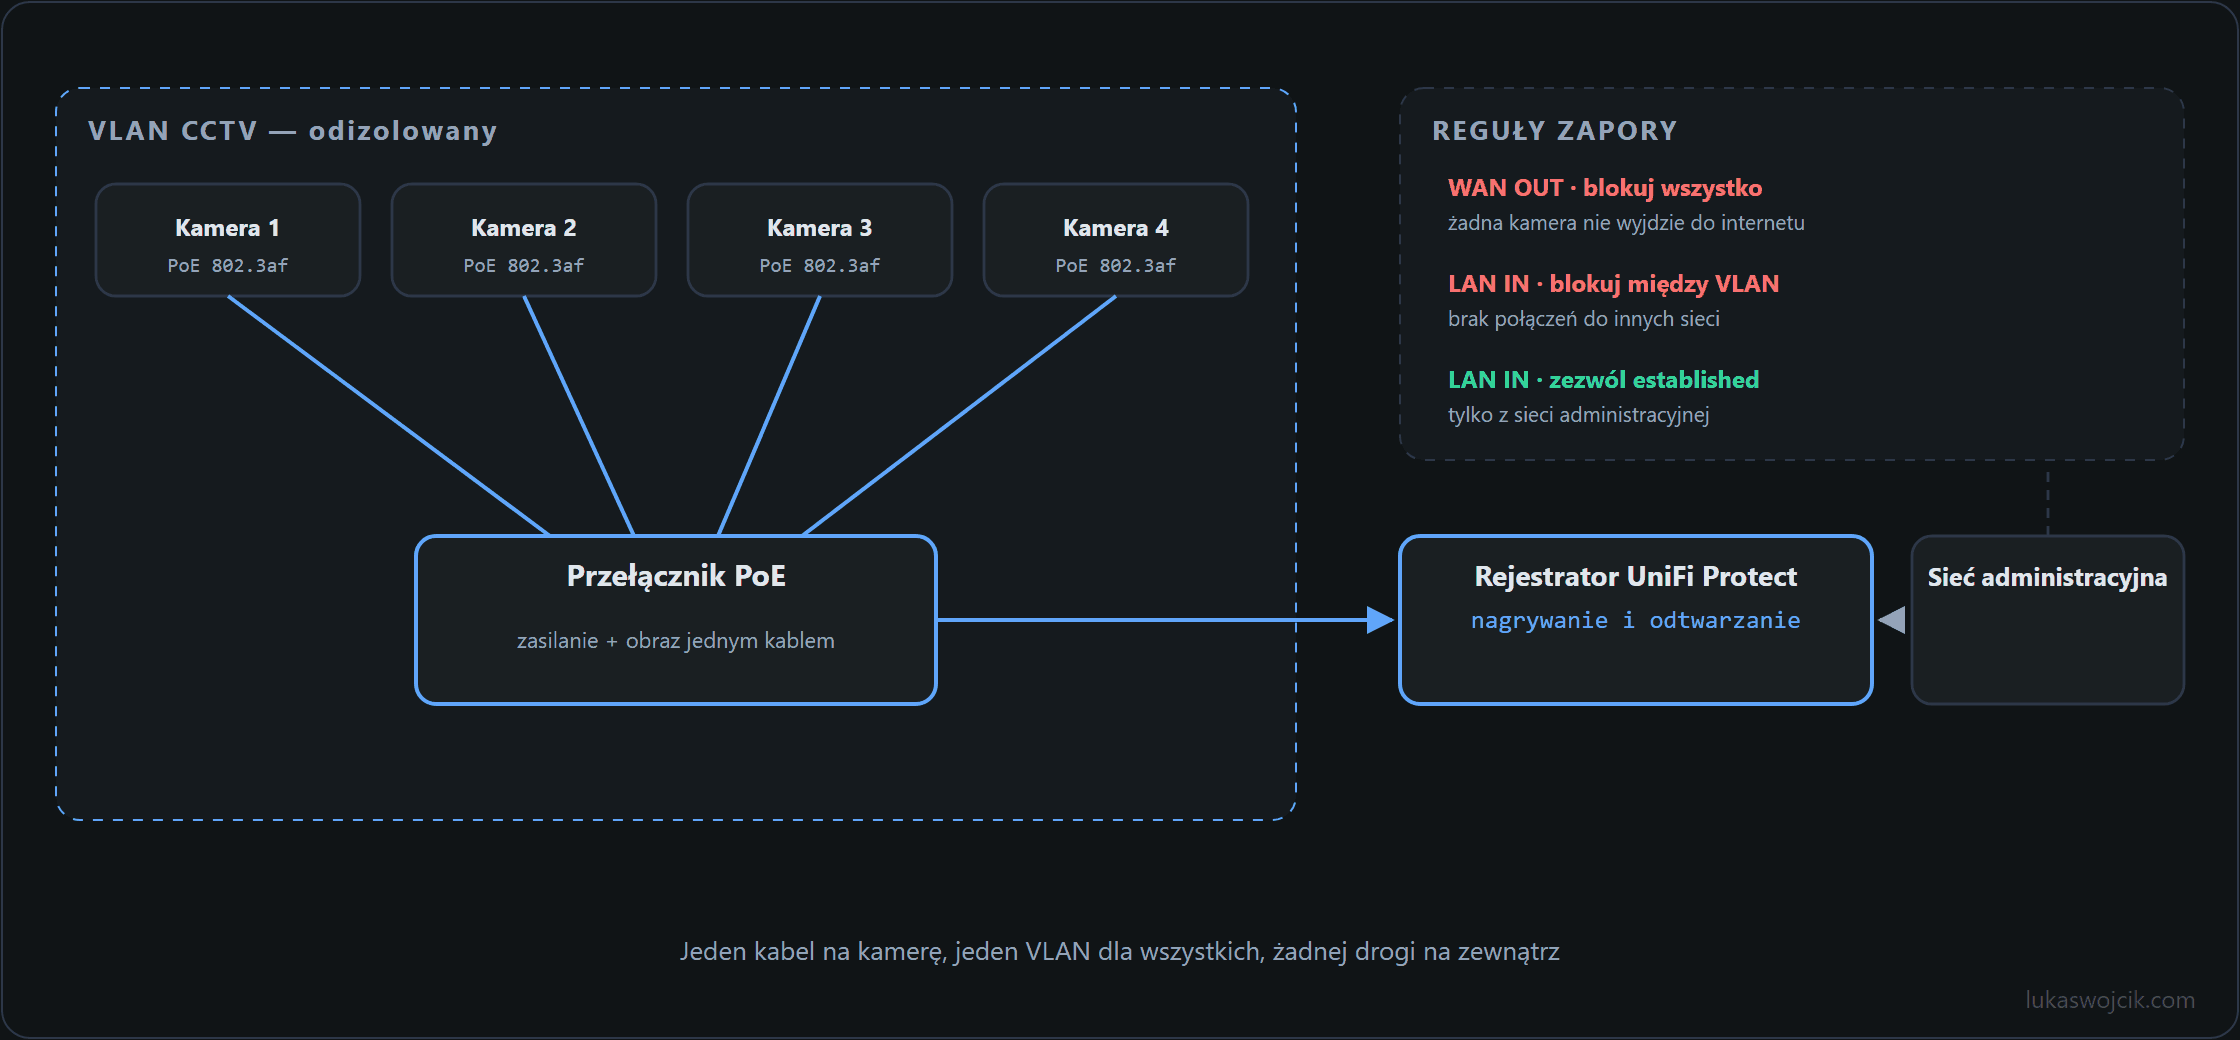
W celu wyeliminowania podatności urządzeń IoT bez ograniczania funkcjonalności systemu monitoringu, konieczne jest wdrożenie rygorystycznej segmentacji sieci. W ekosystemie UniFi punkty końcowe CCTV powinny pracować we własnym, odizolowanym wirtualnym LAN-ie (VLAN).
Konfiguracja polityk zapory sieciowej (Zone-Based Firewall)
Od wersji UniFi Network 9.0 brama grupuje sieci w strefy zapory i definiuje polityki pomiędzy tymi strefami; wcześniejszy model reguł oparty na interfejsach (LAN IN, WAN OUT) został zastąpiony, a istniejące reguły są migrowane automatycznie po włączeniu zapory strefowej w sekcji Ustawienia → Bezpieczeństwo. Całkowita izolacja od sieci Internet wymaga umieszczenia VLAN-u CCTV we własnej strefie oraz skonfigurowania następujących polityk:
- CCTV → External – Block All: Polityka ze strefy CCTV do strefy External musi odrzucać (Drop) wszystkie pakiety pochodzące z podsieci dedykowanego VLAN-u CCTV (np.
10.0.50.0/24) skierowane do jakiegokolwiek zewnętrznego adresu IP. Zapobiega to wysyłaniu telemetrii, łączeniu się z serwerami chmurowymi oraz wyciekowi danych. - CCTV → Internal – Block All: Ruch wychodzący ze strefy CCTV nie może mieć możliwości nawiązywania połączeń z zaufanymi strefami lokalnymi (siecią administracyjną lub pracowniczą).
- Internal → CCTV – Allow: Kierunek przeciwny wymaga osobnej, jawnej polityki zezwalającej, ograniczonej najlepiej do autoryzowanych urządzeń zarządczych i rejestratora. Ponieważ zapora śledzi stan połączeń, ruch powrotny tych sesji jest dopuszczany automatycznie; reguła ograniczona do połączeń established i related obejmuje wyłącznie tę drogę powrotną i sama nie jest w stanie zestawić połączenia w kierunku kamer.
4. Lokalna rejestracja wideo na UNVR lub UNAS
W sytuacji całkowitej blokady komunikacji internetowej, przetwarzanie i przechowywanie materiału wideo musi odbywać się wewnątrz infrastruktury lokalnej. Samo oprogramowanie do nagrywania i zarządzania to UniFi Protect, które działa na konsoli UniFi OS, czyli na rejestratorze UNVR lub na bramie Cloud Gateway obsługującej tę aplikację. UNAS nie uruchamia aplikacji Protect i pełni jedynie rolę celu archiwizacji już zarejestrowanego materiału, dlatego stabilną archiwizację na dyskach lokalnych gwarantuje dedykowany rejestrator Ubiquiti Network Video Recorder (UNVR).
Lokalna architektura składowania danych eliminuje koszty abonamentów chmurowych, odciąża łącza WAN i pozwala na pełną zgodność z rygorystycznymi przepisami o ochronie danych osobowych, gdyż wrażliwe nagrania z monitoringu nie opuszczają zamkniętego obwodu sieciowego.
Powyżej 100 metrów: przedłużacze i przełączniki zasilane przez PoE
Topologia gwiazdy ma jedną twardą granicę: segment Ethernet na skrętce kończy się na 100 metrach. Kamera położona dalej od przełącznika wymaga po drodze urządzenia, które zamyka segment i rozpoczyna nowy. W CCTV zadanie to wykonują dwa rodzaje urządzeń bez własnego zasilacza, ponieważ pobierają energię z przychodzącego PoE i resztę przekazują dalej.
- Przedłużacz PoE w linii, np. Axis T8129: jedno urządzenie na każde kolejne 100 metrów, zasilane ze źródła 802.3af lub 802.3at, bez osobnego zasilacza. Przepływność jest ograniczona do 10/100 Mbit/s, a osiągalna odległość zależy od kamery, źródła zasilania i warunków pracy, bo każdy stopień zużywa część docierającej mocy.
- Przełącznik zasilany przez PoE, np. UniFi USW-Flex: port 1 jest wejściem PoE (802.3af/at lub 802.3bt), porty 2–5 dostarczają 802.3af z maksymalnie 15,4 W na port, wszystkie z prędkością gigabitową. Całkowity budżet zależy od sposobu zasilania samego przełącznika: 8 W ze źródła 802.3af, 20 W z 802.3at, 46 W z 802.3bt lub z zasilacza PoE 60 W, po wybraniu tego źródła zasilania w kontrolerze.
Z kart katalogowych wynikają dwa wnioski dla projektu. Po pierwsze, USW-Flex wyprowadza wyłącznie 802.3af: kamery wymagające 802.3at, np. wiele modeli PTZ lub obudowy z grzałką, nie zostaną z niego zasilone. Po drugie, cztery porty po pełne 15,4 W potrzebowałyby 61,6 W, więcej niż budżet 46 W, więc o liczbie kamer na jednym przełączniku decyduje ich rzeczywisty pobór. Od obciążenia zależy też zakres temperatur pracy: od −40 do 55 °C przy 46 W na wyjściu PoE, do 65 °C przy 25 W.
Dla opisanej wyżej koncepcji VLAN przełącznik ma przewagę: USW-Flex jest przełącznikiem zarządzalnym z ustawieniami sieci i VLAN dla każdego portu. Kamery za nim trafiają do odizolowanego VLAN-u CCTV tak samo jak te na centralnym przełączniku PoE, a uplink przenosi ten VLAN z powrotem do rdzenia sieci.
Pytania i odpowiedzi
Czy znaczniki czasu nagrań zaczną się rozjeżdżać, jeśli polityka CCTV → External odetnie kamerom dostęp do źródła czasu w Internecie?
Nie, ponieważ oś czasu nagrań nie pochodzi z kamer. Kamery adoptowane w UniFi Protect są zarządzane przez konsolę i od niej pobierają czas; nagrywanie i tak odbywa się na rejestratorze, który ma własny zegar.
Polityka faktycznie blokuje bezpośrednią drogę do producenta: pobieranie oprogramowania układowego i wszystko, co zależy od chmury producenta. Oba skutki są zamierzone i stanowią powód, dla którego ta polityka istnieje. Oprogramowanie układowe trafia wtedy do kamer przez konsolę, która sama nie znajduje się w strefie CCTV.
Mimo to warto dodać jedną jawną politykę zezwalającą: na ruch NTP z sieci CCTV do lokalnego źródła czasu, na przykład bramy, o ile udostępnia ona czas. Jest to polityka do strefy Gateway, a nie do External, więc niczego nie ujmuje izolacji, a usuwa ostatnią niepewność. Rozjeżdżające się zegary wychodzą na jaw zwykle dopiero wtedy, gdy ktoś szuka nagrania z konkretnej godziny, a to najgorszy moment na takie odkrycie.
Powiązane artykuły