

 English
 Deutsch
 Polski
Co serwer otrzymuje przy żądaniu strony

Management Summary
Otwarcie strony najpierw wysyła żądanie do serwera, zanim zaczną działać baner i programy witryny. Mogą już towarzyszyć mu informacje o połączeniu i istniejące ciasteczka. Opisują dostęp, a nie potwierdzają tożsamości osoby; dodatkowe zapytania mogą uzupełnić dane niepochodzące wprost z przeglądarki. Ma to znaczenie dla rozumienia prywatności: wyłączenie programów strony nie ukrywa połączenia. Lustro połączenia ilustruje późniejsze żądanie, a nie dokładnie pierwszą wizytę.
Spis treści
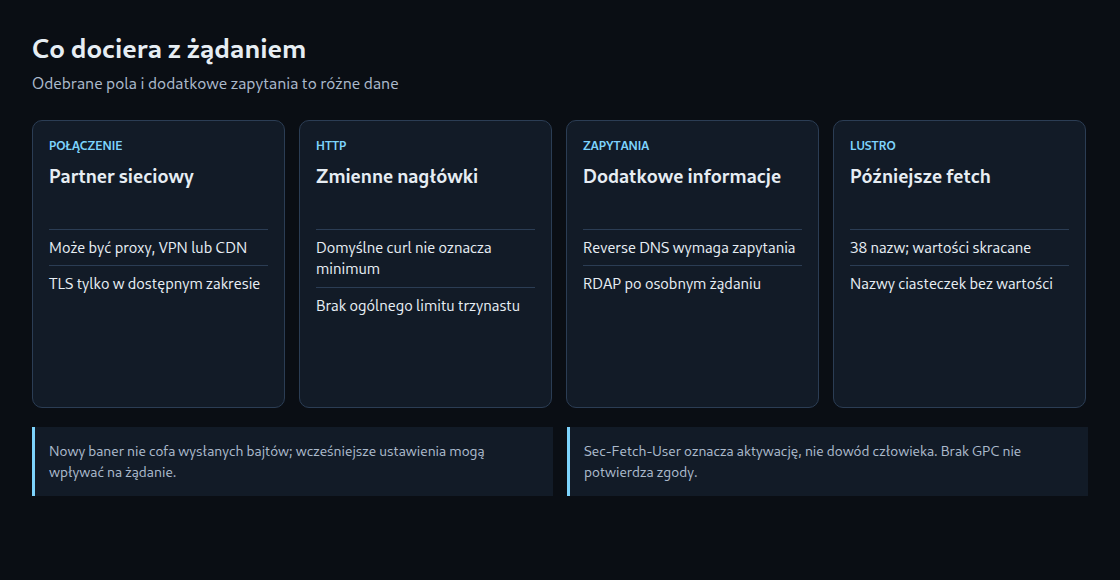
Żądanie sieciowe może przesłać dane połączenia, nagłówki i zapisane ciasteczka przed wykonaniem JavaScriptu żądanej strony. Baner zgody nie cofa już wysłanego żądania. Nie oznacza to jednak obowiązkowości każdego nagłówka ani nieuchronności późniejszego wykorzystania danych.
Pierwsze żądanie a ładowanie strony
Istotna granica oddziela żądanie dokumentu od kodu wykonywanego później przez ten dokument. Poprzednia strona, rozszerzenie lub service worker mogły już uruchomić kod. Późniejsze fetch tworzy kolejne żądanie, a nie odtwarza pierwotnej nawigacji.
Nie istnieje uniwersalna kolejność: baner, menedżer tagów, statystyka. Skrypty mogą działać podczas ładowania, a przetwarzanie na serwerze nie wymaga JavaScriptu. Wcześniejsze ustawienia mogą wpływać na transmisję; nowo pokazany baner nie zmienia odebranych bajtów.
Trzy nagłówki to ustawienie curl, nie minimum HTTP
Poprzedni artykuł podaje dla września 2026 trzy nagłówki curl, jedenaście nawigacji i trzynaście fetch. To historyczne liczby przykładowe, a nie limity przeglądarek. Oryginalne zapisy przeglądarki nie były dostępne do niezależnej weryfikacji podczas tej kontroli.
Lokalny test HTTP/1.1 potwierdził domyślne pola curl: Host, User-Agent i Accept. Usunięcie dwóch ostatnich nadal pozwoliło wykonać poprawne żądanie z samym Host. HTTP/1.1 wymaga Host; pozostałe dwa pola nie są obowiązkowe dla każdego poprawnego żądania. HTTP/2 i HTTP/3 mają własne reguły ramek i pseudonagłówków.
Kontekst żądania nie potwierdza osoby
Accept opisuje dopuszczalne formaty odpowiedzi, a Accept-Language preferencje językowe. Sama lista języków nie ustala tożsamości ani liczbowo nie określa ryzyka rozpoznania. Na pola wpływają ustawienia, ochrona prywatności, rodzaj żądania i pośrednicy.
Sec-Fetch-Site, Sec-Fetch-Mode i Sec-Fetch-Dest opisują kontekst. Sec-Fetch-User: ?1 oznacza nawigację z aktywacją użytkownika w obsługujących przeglądarkach. Nie dowodzi obsługi przez człowieka zamiast automatu: inne programy mogą odtworzyć nagłówki, a skrypt może uczestniczyć w aktywowanej nawigacji.
Client Hints zależą od obsługi i reguł
Obsługujące przeglądarki Chromium zwykle wysyłają przez bezpieczne połączenia podstawowe wskazówki UA: markę i wersję, stan mobilny oraz platformę. Nie jest to gwarancja dla każdej przeglądarki ani osadzonego środowiska.
Dodatkowe wskazówki HTTP zwykle wymagają żądania przez Accept-CH i nadal podlegają regułom przeglądarki. Istnieje też osobny interfejs JavaScript navigator.userAgentData.getHighEntropyValues(). Brak nagłówka Accept-CH nie dowodzi więc niemożności uzyskania dodatkowych informacji przez skrypt.
Połączenie i dodatkowe zapytania
Odbiorca zna partnera połączenia sieciowego. Adres może należeć do proxy, VPN lub CDN, a nie urządzenia odwiedzającego. Reverse DNS szuka nazwy hosta przypisanej do adresu IP. RDAP pobiera dane rejestracyjne, na przykład organizację odpowiedzialną za zakres adresów. Oba wymagają dodatkowych zapytań; wyniki nie są polami przesłanymi przez przeglądarkę. Właściciel sieci nie potwierdza łącza domowego ani konkretnej osoby.
HTTPS udostępnia wynegocjowane dane TLS w zakresie ujawnianym przez serwer. Zwykły HTTP nie ma TLS. Połączenia mogą być używane ponownie, a wczesne dane TLS 1.3 stanowią wyjątek od twierdzenia, że każde żądanie następuje po nowym, zakończonym uzgodnieniu. CDN kończący TLS ma osobne połączenie z serwerem źródłowym, potencjalnie z innymi parametrami lub bez TLS.
Co faktycznie mierzy Lustro połączenia
Narzędzie wywołuje API przez fetch i pokazuje właśnie to żądanie API. Obserwuje 38 nazw nagłówków, ogranicza wyświetlane wartości do 500 znaków i nie zwraca surowych wartości Cookie ani Authorization. Nazwy ciasteczek są osobne. Całkowita liczba nagłówków może przewyższać wyświetlany wybór.
Endpoint wykonuje reverse DNS dla kwalifikujących się publicznych adresów; RDAP następuje dopiero po osobnym żądaniu informacji o sieci. Prowadzi także licznik zapytań powiązany z adresem. Nie jest więc jedynie biernym obrazem pierwszego pobrania strony. Uznanie nagłówków proxy za adres klienta wymaga zaufanej konfiguracji pośrednika.
Sygnały prywatności i zapisane ciasteczka
Sec-GPC: 1 wyraża preferencję przeciw określonej sprzedaży, udostępnianiu i wykorzystaniu do reklamy między kontekstami. Nie stanowi technicznej blokady wszelkiego zbierania danych. Starsza specyfikacja DNT definiuje zarówno 1, jak i 0, więc DNT nie zawsze oznacza Nie. Brak sygnału nie dowodzi zgody.
Zapisane ciasteczka mogą towarzyszyć pasującym żądaniom jeszcze przed kodem strony, zależnie od zakresu i ograniczeń przeglądarki. Nawet pierwsze otwarcie konkretnego URL może przesłać ciasteczka ustawione wcześniej w pasującym zakresie. localStorage nie jest automatycznie nagłówkiem HTTP; skrypt może później wysłać odczytaną wartość.
Pytania i odpowiedzi
Czy wyłączenie JavaScriptu ukrywa połączenie?
Nie. Żądanie sieciowe nadal dociera do odbiorcy. Wyłączenie może ograniczyć aktywność skryptów, ale nie usuwa danych połączenia związanych z samym żądaniem.
Czy polecenie curl pokazuje odbiór serwera?
Szczegółowa diagnostyka curl przedstawia widok wychodzący klienta, włącznie z wierszem żądania. Nie wymaga serwera zwracającego otrzymane nagłówki. Pośrednicy mogą zmienić żądanie przed serwerem źródłowym, więc zapis klienta i serwera to różne obserwacje.
curl -q --http1.1 -sv https://example.com/ -o /dev/null 2>&1 | grep '^>'Powiązane artykuły


