English
 Deutsch
 Polski
Tag-Management-Systeme: Von der Hardcodierung zum Server-Side-Betrieb und zur Wahl des Anbieters

Inhalt
Ein Tag-Management-System (TMS) verwaltet kleine Programme für Analyse, Werbung und weitere Website-Funktionen. Regeln bestimmen, wann ein Tag startet und welche Daten übertragen werden. Ein TMS erleichtert Änderungen, ersetzt aber weder eine saubere Datenschicht noch Tests, Einwilligungssteuerung und Verantwortlichkeiten.
Vom eingebauten Skript zum Container
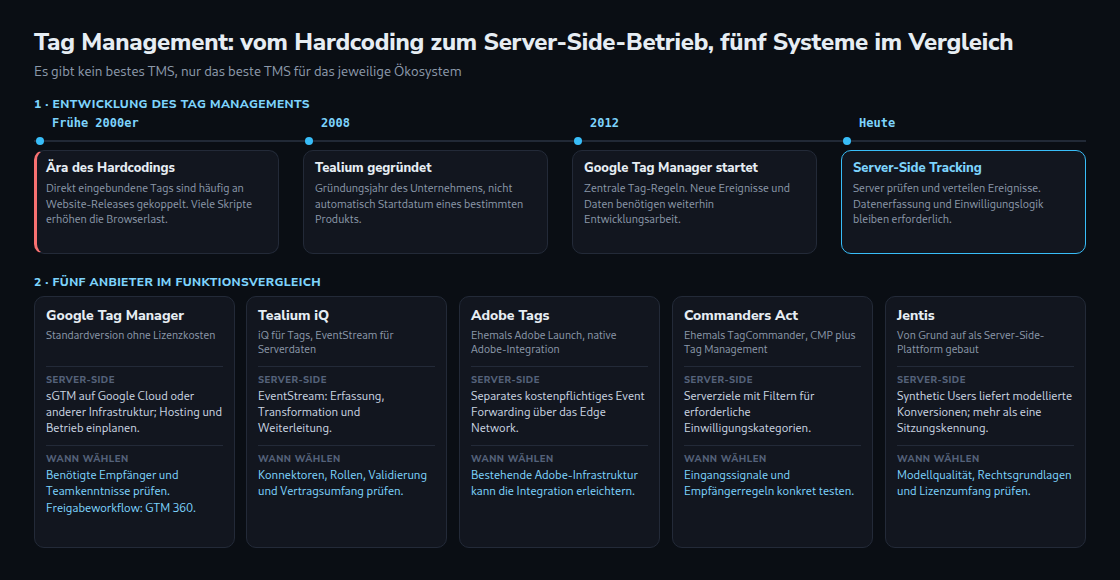
Direkt im Website-Code eingebundene Tags sind häufig an den Release-Prozess der Website gekoppelt. Ein TMS verschiebt einen Teil dieser Konfiguration in eine zentrale Oberfläche. Google Tag Manager startete am 1. Oktober 2012; Tealium wurde 2008 gegründet. Ein Gründungsdatum ist allerdings kein Beleg für den Start eines bestimmten Produkts.
Nach dem Einbau des Containers lassen sich viele Tag-Regeln ohne neue Website-Veröffentlichung ändern. Neue Ereignisse, Shopfunktionen oder fehlende Daten benötigen häufig weiterhin Entwicklungsarbeit. Zusätzliche Tags verursachen auch innerhalb eines Containers Rechenarbeit und Netzwerkanfragen. Ein TMS macht eine überladene Seite nicht automatisch schneller.
Was serverseitiges Tagging verändert
Beim Browser-Tagging senden Skripte Daten direkt an Empfänger. Beim serverseitigen Tagging nimmt ein Server Ereignisse entgegen, prüft oder verändert die Nutzlast und leitet freigegebene Felder weiter. Das kann Browseranfragen reduzieren und die Kontrolle über Empfänger verbessern. Die ursprünglichen Ereignisse müssen weiterhin zuverlässig erfasst werden, häufig mit Browsercode.
Ein eigener Endpunkt garantiert weder vollständige Daten noch die Umgehung von Browserbeschränkungen. Ablehnung und Widerruf bleiben auch auf dem Server relevant. „Serverseitig“, „anonym“ und „rechtmäßig“ bezeichnen unterschiedliche Eigenschaften.
Fünf Anbieter nach konkreten Anforderungen vergleichen
Google Tag Manager
Die Standardversion bietet einen verbreiteten Einstieg und unterstützt Google- sowie Drittanbieter-Tags. Die ausgewählten Tags bestimmen die Datenempfänger; ein GTM-Container bedeutet nicht, dass sämtliche Ereignisdaten automatisch an Google Analytics gehen. Server-GTM kann auf Google Cloud oder anderer geeigneter Infrastruktur laufen. Hosting, Überwachung und Wartung verursachen zusätzliche Kosten. Der integrierte Freigabeworkflow ist eine Funktion von GTM 360.
Tealium
Tealium iQ verwaltet Tags; EventStream ist die serverseitige Plattform zur Erfassung, Transformation und Weiterleitung von Ereignissen. Für eine Bewertung zählen die tatsächlich benötigten Konnektoren, Datenvalidierung, Rollen und Umgebungen. Produktmodule, Volumen und Leistungen gehören in ein konkretes Angebot. Eine große Integrationsliste belegt noch keine fehlerfreie Übertragung.
Adobe Tags
Adobe Tags arbeitet mit Regeln, Datenelementen und Erweiterungen. Event Forwarding ist ein eigenes kostenpflichtiges Angebot im Adobe-Umfeld und verarbeitet bereits im Edge Network eingegangene Daten. Bestehende Adobe-Infrastruktur kann die Integration erleichtern; eine ausschließliche Beschränkung auf vollständig Adobe-basierte Unternehmen lässt sich daraus nicht ableiten.
Commanders Act
Commanders Act unterscheidet browserseitige und serverseitige Ziele. Für serverseitige Ziele können erforderliche Einwilligungskategorien hinterlegt werden. Entscheidend sind korrekte Eingangssignale und passende Regeln je Empfänger. Die Herkunft eines Anbieters oder eine integrierte CMP garantiert keine rechtskonforme Konfiguration.
JENTIS
JENTIS bietet eine serverseitige Datenerfassungsplattform. Das Zusatzprodukt Synthetic Users verwendet laut Anbieter Modelle auf Basis eigener Daten und Segmente, um modellierte Konversionssignale an Werbe- und Analysesysteme zu übermitteln. Die Dokumentation unterscheidet eine Vorschau von der lizenzierten Aktivierung. Das Verfahren ist mehr als die Vergabe einer cookielosen Sitzungskennung.
Modellierte Daten ersetzen keine beobachtete individuelle Nutzerreise. Anbieterangaben zur Anonymität oder Konformität ersetzen keine Prüfung der konkreten Datenerfassung, Zwecke, Empfänger und Rechtsgrundlagen. Die Aussage „zu 100 Prozent DSGVO-konform“ ist für einen allgemeinen Produktvergleich zu weitgehend.
Eine belastbare Auswahl treffen
Ein kurzer Test mit denselben Ereignissen liefert mehr als pauschale Bestenlisten: Kauf mit stabiler Ereignis-ID, Einwilligungswechsel, Fehler beim Empfänger und erneute Zustellung. Bewertet werden vollständige Felder, keine Doppelzählungen, erlaubte Empfänger, nachvollziehbare Protokolle und Wiederherstellung nach Fehlern. Hinzu kommen Gesamtkosten, Betriebsaufwand, Exportmöglichkeiten und vertraglich zugesagte Leistungen.
Fragen und Antworten
Was bedeutet Data Governance praktisch?
Getrennte Rollen, kontrollierte Veröffentlichungen, überprüfbare Änderungen, begrenzte Datenfelder und festgelegte Empfänger. Auch kleine Teams profitieren von technischen Grenzen; Teamgröße allein ist kein ausreichendes Risikomaß.
Ist Synthetic Users dasselbe wie Google-Modellierung?
Beide Verfahren schätzen fehlende Informationen, unterscheiden sich aber bei Eingängen, Verarbeitung und Ausgaben. Für einen Vergleich sind unabhängige Messgrößen und ein kontrollierter Test erforderlich. Eine synthetische Kennung allein erklärt keine Modellqualität.
Lässt sich ein Container einfach zum nächsten Anbieter übertragen?
Containerexporte sind meist herstellerspezifisch. Eine dokumentierte Datenschicht mit stabilen Ereignissen erleichtert die Migration; Regeln, Empfängerzuordnung und Einwilligungslogik müssen trotzdem neu abgebildet und getestet werden.
Passend dazu