English
 Deutsch
 Polski
Zero-Server-Side-Browser-Tools: Entwicklung sicherer Werkzeuge mit Vanilla JavaScript

Inhalt
- Zero-Server-Side-Browser-Tools: Entwicklung sicherer Werkzeuge mit Vanilla JavaScript
- 1. Eliminierung von Backend-Risiken durch clientseitige Architektur
- 2. Nutzung nativer Web-APIs: TextEncoder, TextDecoder und Web Crypto API
- 3. Architekturmuster für datenschutzorientierte Toolbox-Anwendungen
- Zusammenfassung
- Fragen und Antworten
- Quellen
Zero-Server-Side-Browser-Tools: Entwicklung sicherer Werkzeuge mit Vanilla JavaScript
Modernes Web-Engineering erfordert zunehmend Anwendungen, die sensible personenbezogene Daten (PII) verarbeiten, ohne auch nur ein einziges Byte über das Netzwerk zu übertragen. Die Entwicklung serverseitig ungebundener Werkzeuge in reinem Vanilla JavaScript hält strenge Datenschutzvorgaben wie die DSGVO und die ePrivacy-Richtlinie ein, indem jegliches Risiko eines serverseitigen Datenlecks architektonisch ausgeschlossen wird. Der ausschließliche Betrieb in der Browser-Sandbox garantiert absolute Datensicherheit und eine latenzfreie Ausführung.
1. Eliminierung von Backend-Risiken durch clientseitige Architektur
Klassische Web-Tools nutzen häufig REST-API-Endpunkte, um kryptografisches Hashing, Datenverarbeitung oder Texttransformationen durchzuführen. Diese Architektur birgt signifikante Schwachstellen: Server-Zugriffsprotokolle, Load-Balancer-Logs und Applikations-Telemetrie können unverschlüsselte Nutzereingaben versehentlich dauerhaft speichern. Durch die vollständige Verlagerung der Rechenoperationen auf das Endgerät fungiert der Browser als autonome, isolierte Verarbeitungsinstanz.
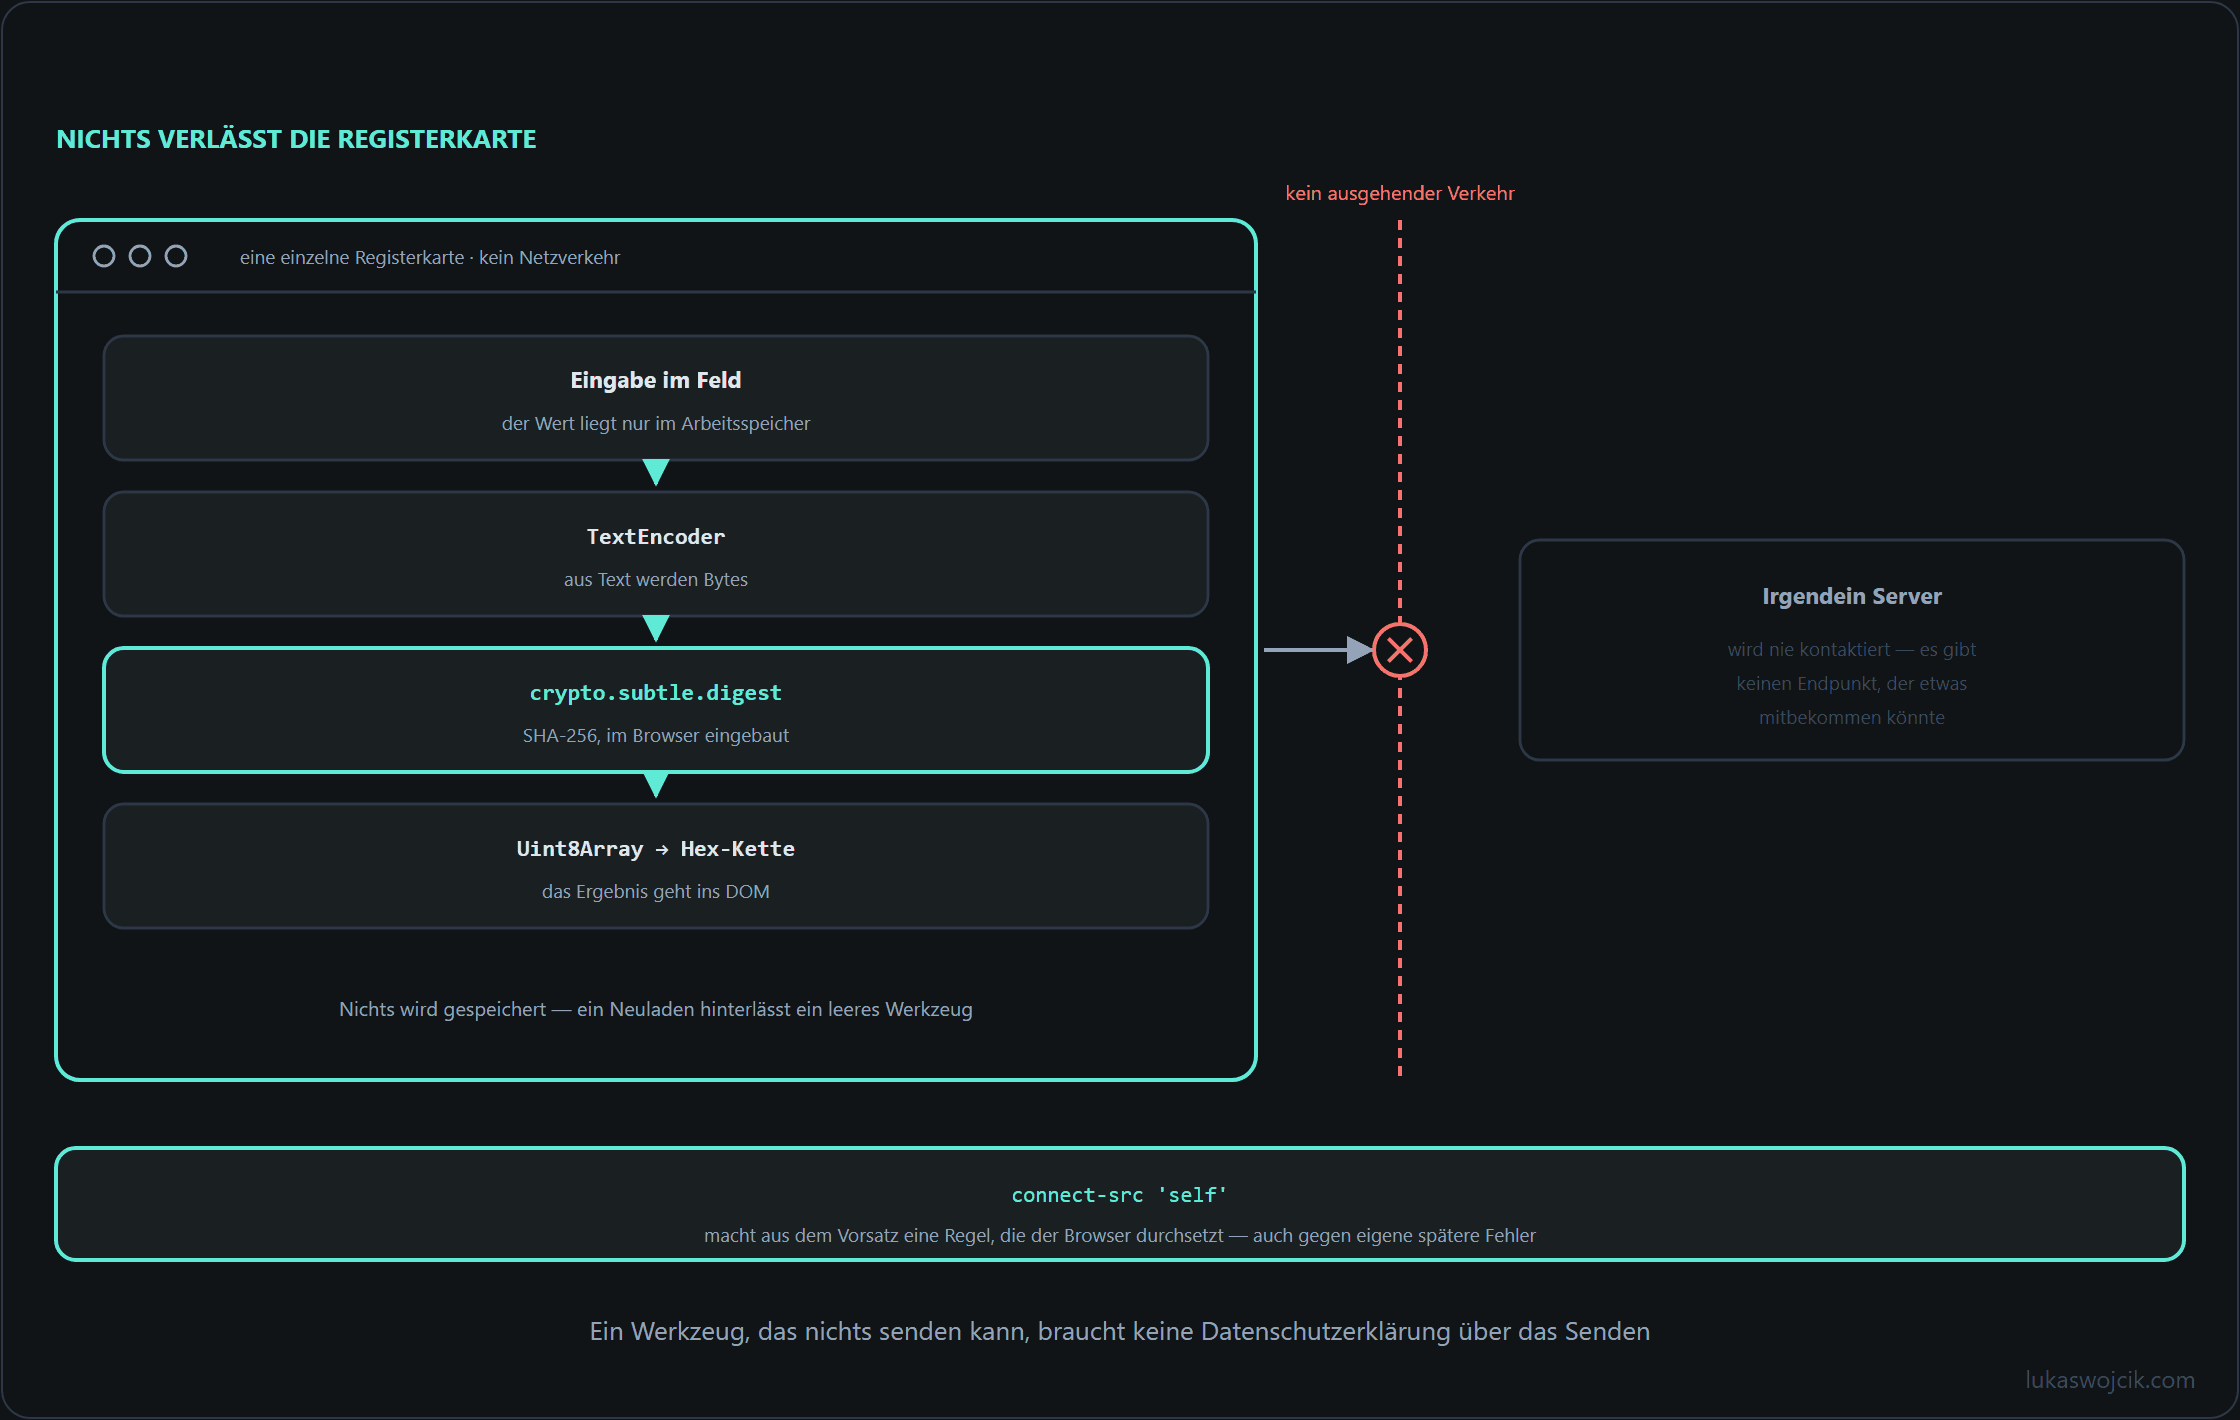
- Kein Netzwerkverkehr: Event-Listener führen lokale Speichertransformationen aus, ohne HTTP-Anfragen zu initiieren. Dadurch wird das Risiko von Man-in-the-Middle-Angriffen oder Datenbank-Exfiltrationen von Grund auf eliminiert.
- Zustandslose Sandbox: Da weder Datenbank-Persistenz noch externe Sitzungsspeicher genutzt werden, wird durch das Schließen des Browser-Tabs der gesamte temporäre Arbeitsspeicher restlos bereinigt.
2. Nutzung nativer Web-APIs: TextEncoder, TextDecoder und Web Crypto API
Moderne Browser-Engines stellen hochoptimierte, native Schnittstellen bereit, die externe Krypto-Bibliotheken in Leistung und Sicherheit deutlich übertreffen:
- TextEncoder & TextDecoder: Diese Schnittstellen übernehmen die Zeichenkodierung direkt auf Engine-Ebene und transformieren DOM-Zeichenketten ressourcenschonend in UTF-8-basierte
Uint8Array-Datenströme. - Web Crypto API (
window.crypto.subtle): Bietet asynchrone, hardwarebeschleunigte kryptografische Operationen. Die Erzeugung von SHA-256-Hashes oder HMAC-Signaturen erfolgt in sicheren Browser-Threads, was eine Blockierung des Haupt-Threads bei datenintensiven Schleifen verhindert.
// Beispiel: Clientseitiges SHA-256-Hashing mittels nativer Web Crypto API
async function generateClientSideHash(plainText) {
  const encoder = new TextEncoder();
  const data = encoder.encode(plainText.trim().toLowerCase());
  const hashBuffer = await crypto.subtle.digest('SHA-256', data);
  const hashArray = Array.from(new Uint8Array(hashBuffer));
  return hashArray.map(byte => byte.toString(16).padStart(2, '0')).join('');
}
3. Architekturmuster für datenschutzorientierte Toolbox-Anwendungen
Die Konstruktion professioneller clientseitiger Werkzeuge erfordert klare architektonische Richtlinien:
- Härtung per Content Security Policy (CSP): Die Implementierung restriktiver CSP-Header ohne externe Verbindungsfreigaben (z. B.
connect-src 'self') verhindert technisch, dass potenziell eingeschleuste Drittanbieter-Skripte lokale DOM-Variablen exfiltrieren können. - Entkopplung des DOM-Lebenszyklus: Eingaben sollten bei großen Datenmengen in isolierten Web Workers verarbeitet werden, um die Reaktionsfähigkeit der Benutzeroberfläche zu wahren und Überwachungsmechanismen im Main-Thread zu unterbinden.
Zusammenfassung
Zero-Server-Side-Browser-Tools stellen den Goldstandard für datenschutzkonforme Webapplikationen dar. Durch die Kombination nativer Web-Crypto-Schnittstellen mit sauber strukturiertem Vanilla JavaScript entstehen leistungsstarke Analyse- und Krypto-Werkzeuge, die serverseitige PII-Risiken bereits im Architekturdesign vollständig ausschließen.
Fragen und Antworten
Die Web Crypto API steht nur in sicheren Kontexten zur Verfügung. Betrifft das auch die lokale Entwicklung?
localhost gilt als sicherer Kontext, dort funktioniert crypto.subtle auch ohne HTTPS. Die Entwicklung über einen kleinen lokalen Server ist damit unproblematisch.
Der Stolperstein liegt woanders: Wird dieselbe Seite über die Adresse des Rechners im lokalen Netz aufgerufen, etwa zum Test auf einem Smartphone über http://192.168.…, ist der Kontext nicht sicher, und crypto.subtle ist schlicht undefined. Der Fehler in der Konsole liest sich dann wie ein Tippfehler im eigenen Code und nicht wie eine Eigenschaft der Umgebung, was die Suche in die falsche Richtung schickt.
Für ein Werkzeug, das später auch in einem internen Netz ohne HTTPS laufen soll, ist das eine Entwurfsentscheidung und keine Kleinigkeit. Entweder bleibt die Auslieferung an HTTPS oder localhost gebunden, oder das Werkzeug prüft beim Start window.isSecureContext und nennt den Grund im Klartext. Ein Werkzeug, das über eine einfache HTTP-Adresse stumm nichts tut, wird für kaputt gehalten, und die Erklärung dafür steht in keiner Fehlermeldung.
Quellen
Passend dazu