English
 Deutsch
 Polski
Zalecenie CNIL w sprawie pikseli śledzących w e-mailach: art. 5 ust. 3 ePrivacy, wyjątki i termin

Spis treści
Piksel zliczający w wiadomości e-mail to obrazek o boku jednego piksela, zwykle przezroczysty, pobierany z serwera w chwili otwarcia wiadomości. To właśnie pobranie jest prawnym sednem sprawy: odbywa się na urządzeniu końcowym osoby czytającej i jest tym samym dostępem do tego urządzenia.
Francuski organ nadzorczy opublikował 14 kwietnia 2026 ostateczną wersję zalecenia, a 22 lipca 2026 dołożył zestaw pytań i odpowiedzi rozstrzygający praktyczne wątpliwości. Dla witryn spoza Francji nie jest to przepis obowiązujący – stojące za nim uzasadnienie jak najbardziej.
Dlaczego obrazek jest dostępem
Reguła, o którą chodzi, jest ta sama co przy banerze o ciasteczkach: artykuł 5 ustęp 3 dyrektywy ePrivacy, wdrożony we Francji jako artykuł 82 ustawy o ochronie danych, a w Niemczech jako paragraf 25 TDDDG. Obejmuje nie tylko przechowywanie informacji na urządzeniu końcowym, lecz także uzyskanie dostępu do informacji już tam obecnych – a pobranie zdalnego zasobu przez program pocztowy się do tego zalicza.
Wykładnia ta nie jest nowa. Europejska Rada Ochrony Danych stwierdziła już w wytycznych 2/2023 dotyczących technicznego zakresu artykułu 5 ustęp 3, że przepis jest neutralny technologicznie i nie wisi na słowie ciasteczko. CNIL stosuje tę linię do jednego konkretnego i bardzo rozpowszechnionego przypadku; nie wymyśla jej.
Wynika stąd następstwo, które wielu zaskakuje: prawnie uzasadniony interes tutaj nie unosi. Artykuł 5 ustęp 3 zna zgodę albo jeden z wąsko zakreślonych wyjątków, a ważenia interesów wśród możliwości tego przepisu nie ma.
Dwa wyjątki i dlaczego jeden z nich jest prawie pusty
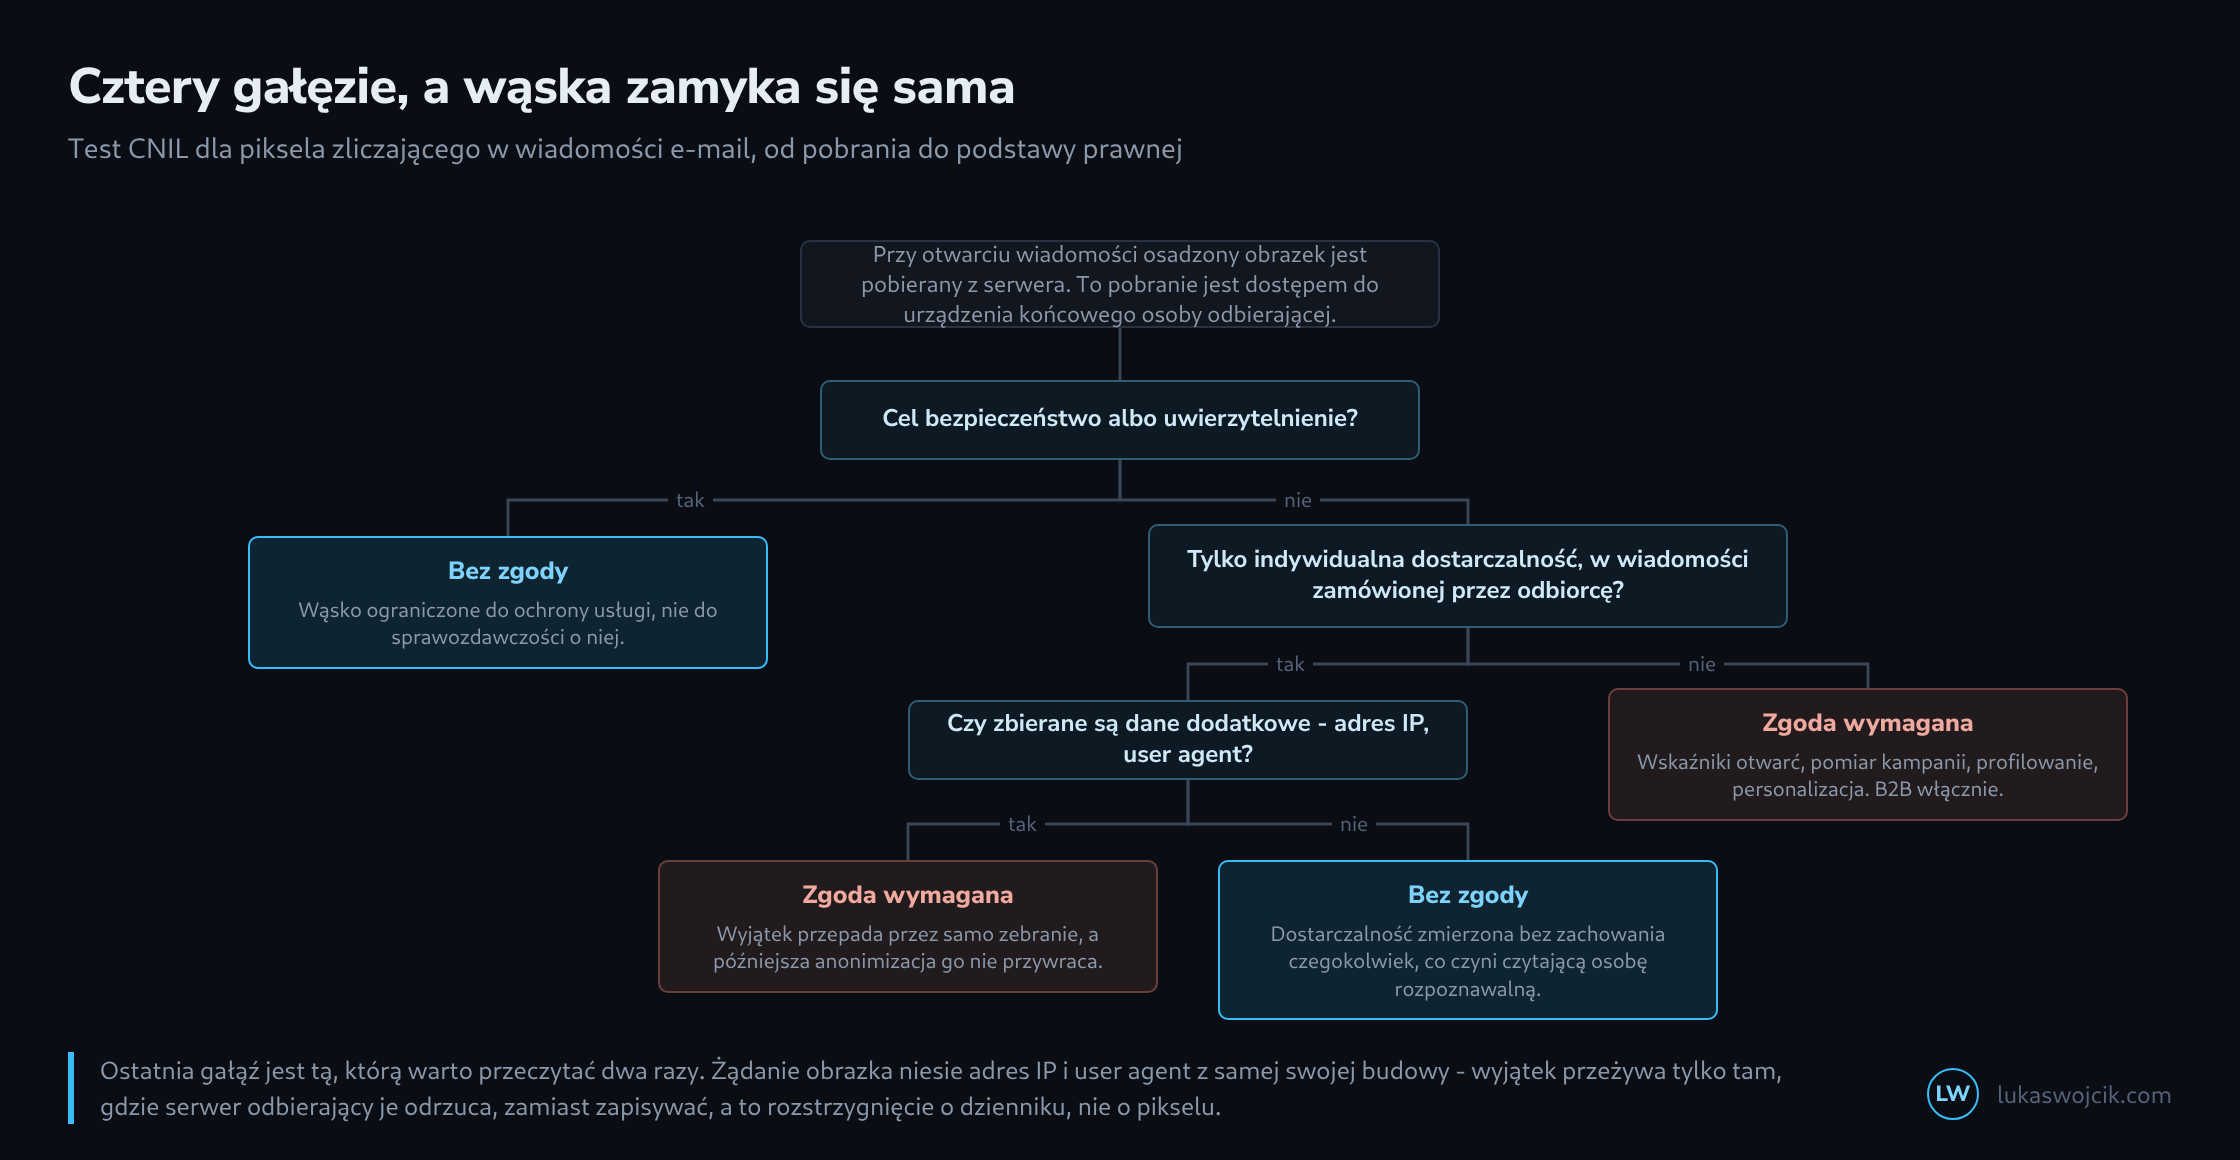
Bez zgody pozostają dwa przypadki. Pierwszy to cel bezpieczeństwa, na przykład w związku z logowaniem. Drugi to indywidualny pomiar dostarczalności w wiadomości zamówionej przez czytającą osobę – pomyślany po to, by usuwać martwe adresy z listy i chronić reputację nadawcy.
Pytania i odpowiedzi z 22 lipca zawężają ten drugi wyjątek rozstrzygająco: jeżeli zbierane są dane dodatkowe, takie jak adres IP albo user agent, korzyść z wyjątku przepada, a późniejsza anonimizacja tego nie zmienia. Kto zna budowę żądania HTTP, natychmiast widzi, co to znaczy.
Co serwer obrazka nieuchronnie widzi przy otwarciu

  GET /p/9f3c2a1e.gif HTTP/1.1
  Host: mail.przyklad.pl
  User-Agent: Mozilla/5.0 (…) AppleWebKit/…
  Accept: image/avif,image/webp,*/*
  X-Forwarded-For: 203.0.113.47

  Serwer dostaje adres IP i user agent, czy chce, czy nie - stoją
  w każdym żądaniu. Wyjątek nie wisi zatem na tym, co przychodzi,
  lecz na tym, co zostaje zapisane: wpisanie do tabeli samego
  "identyfikator 9f3c2a1e został pobrany" i odrzucenie danych
  połączenia mieści się w granicach. Zwykły dziennik dostępu
  robi dokładnie odwrotnie.
Wyjątek nie jest więc kwestią zamiaru, lecz kwestią zapisu. Przeżywa tylko przy konfiguracji zbudowanej wyraźnie w tym celu – a zwykłe narzędzia wysyłkowe zapisują jedno i drugie, bo i tak potrzebują tego do raportów dostarczalności i wykrywania nadużyć.
Termin, który minął
Dla adresów zebranych przed publikacją CNIL dała trzy miesiące: poinformować do 14 lipca 2026 i dać prostą możliwość sprzeciwu. Pytania i odpowiedzi wyjaśniają, co obowiązuje potem – jeżeli wiadomość informacyjna nie wyszła w tych trzech miesiącach, reguły ogólne stosuje się w pełni, także do adresów starszych. Okres przejściowy się skończył, a wyrozumiałość razem z nim.
Kontakty firmowe nie są wyłączone
W kontaktach z klientem biznesowym rozpowszechnione jest założenie, że wobec adresów służbowych obowiązuje inna miara. Pytania i odpowiedzi wyraźnie temu przeczą: zalecenie obowiązuje niezależnie od tego, czy odbiorca jest klientem, potencjalnym klientem czy pracownikiem, i niezależnie od tego, czy chodzi o kontakt konsumencki, czy biznesowy. Powód jest ten sam co wyżej – artykuł 5 ustęp 3 chroni urządzenie końcowe, a telefon służbowy jest urządzeniem końcowym.
Wymagany jest ponadto wybór osobno dla każdego celu. Komunikacja reklamowa i indywidualny pomiar otwarć to dwie różne rzeczy, a zgoda wiążąca oba w jednym okienku tego wymogu nie spełnia.
Co to znaczy poza Francją
Zalecenie CNIL wiąże we Francji. Dla witryny w Niemczech albo w Polsce nie jest prawem stosowalnym, jest natomiast bardzo wyraźną wskazówką, jak odczytywany bywa leżący u podstaw przepis europejski – tym bardziej że wytyczne 2/2023 idą w tę samą stronę, a przepis jest we wszystkich trzech krajach ten sam.
W praktyce dwie czynności opłacają się niezależnie od siedziby. Pierwsza to ustalenie, które ścieżki wysyłkowe w ogóle stawiają piksele i czy wskaźnik otwarć jest gdziekolwiek używany jako miara – często stoi w raportach, choć nikt nie opiera na nim decyzji. Druga to rozdzielenie zgody według celu w formularzu zapisu. Jedno i drugie kosztuje niewiele i jest słuszne przy każdej wykładni. To, co tu stoi, jest opisem tekstów, a nie poradą prawną.
Pytania i odpowiedzi
Dlaczego prawnie uzasadniony interes tu nie wystarcza, skoro RODO go przewiduje?
Bo działają tu po kolei dwa zbiory przepisów. Artykuł 5 ustęp 3 dyrektywy ePrivacy reguluje sam dostęp do urządzenia końcowego, czyli pobranie piksela. RODO reguluje przetwarzanie powstających przy tym danych osobowych, na przykład przypisanie otwarcia do adresu. Na pierwszym etapie przepis ePrivacy jest regułą szczególną i wypiera podstawy prawne RODO; ważenie interesów z art. 6 ust. 1 lit. f po prostu nie wchodzi tam w grę.
Z drugiej strony zgoda na podstawie art. 5 ust. 3 nie zastępuje oceny drugiego etapu. To, co dzieje się potem z danymi o otwarciach, wymaga własnej podstawy z art. 6 RODO, a zgoda obejmuje przy tym tylko cele, na które jej udzielono. To ta sama myśl co wybór osobno dla każdego celu: zgoda na pomiar otwarć nie jest zgodą na wykorzystanie danych do innych celów.
Czy wystarczy usuwać dzienniki dostępu serwera obrazka po kilku dniach?
Według pytań i odpowiedzi nie. Korzyść z wyjątku przepada, gdy tylko zostanie zebrany adres IP albo user agent, a późniejsza anonimizacja tego nie naprawia; późniejsze usunięcie również nie, bo dane i tak zebrano. Dotyczy to każdego etapu, przez który przechodzi żądanie: nagłówek X-Forwarded-For w przykładzie zdradza pośredniczący serwer proxy albo CDN, a tam również powstaje dziennik.
Co ginie, gdy piksel zliczający całkiem znika?
Mniej, niż sugeruje wskaźnik otwarć. Od lat jest to liczba niepewna: od wprowadzenia Mail Privacy Protection w 2021 roku Apple Mail pobiera obrazy z wyprzedzeniem przez serwery Apple, często bez otwarcia wiadomości, a Gmail pobiera obrazy przez własny serwer pośredniczący. Część zliczonych otwarć to więc pobrania, przy których nikt wiadomości nie czyta, a adres IP nie należy wtedy do odbiorcy.
Zadanie, dla którego pomyślano wyjątek dotyczący dostarczalności, da się w dużej mierze wykonać bez piksela. Martwe adresy ujawniają się same przy wysyłce: serwer pocztowy odbiorcy odrzuca je trwałym komunikatem o błędzie, a ta odpowiedź trafia na serwer nadawcy, nie na urządzenie końcowe. Wypisania z listy i zgłoszenia spamu to także wskaźniki bez piksela. Naprawdę znika tylko indywidualna informacja, że określona osoba otworzyła określoną wiadomość, a właśnie ta informacja wymaga według opisanej wykładni zgody.
Źródła
- CNIL: zalecenie w sprawie pikseli śledzących w e-mailach (kwiecień 2026)
- CNIL: pytania i odpowiedzi do zalecenia (22 lipca 2026)
- Légifrance: uchwała nr 2026-042 z 12 marca 2026
- Wytyczne EROD 2/2023 w sprawie zakresu technicznego art. 5 ust. 3 dyrektywy o e-prywatności
- Paragraf 25 TDDDG (niemiecka transpozycja art. 5 ust. 3)
Powiązane artykuły