English
 Deutsch
 Polski
Zero-Server-Side Browser Tools: Jak projektować bezpieczne narzędzia w czystym JS

Spis treści
- Zero-Server-Side Browser Tools: Jak projektować bezpieczne narzędzia w czystym JS
- 1. Eliminacja ryzyka backendowego dzięki architekturze po stronie klienta
- 2. Wykorzystanie natywnych Web API: TextEncoder, TextDecoder oraz Web Crypto API
- 3. Wzorce architektoniczne dla bezpiecznych narzędzi Toolboxa
- Podsumowanie
- Pytania i odpowiedzi
- Źródła
Zero-Server-Side Browser Tools: Jak projektować bezpieczne narzędzia w czystym JS
Nowoczesna inżynieria internetowa coraz częściej wymaga tworzenia narzędzi przetwarzających poufne dane osobowe (PII) bez przesyłania ani jednego bajtu przez sieć. Projektowanie aplikacji typu Zero-Server-Side w czystym Vanilla JavaScript gwarantuje pełną zgodność z rygorystycznymi regulacjami prawnymi, takimi jak RODO czy dyrektywa ePrivacy, poprzez całkowite wyeliminowanie ekspozycji danych po stronie serwera. Wykonywanie operacji wyłącznie w piaskownicy przeglądarki zapewnia absolutną poufność oraz zerowe opóźnienia operacyjne.
1. Eliminacja ryzyka backendowego dzięki architekturze po stronie klienta
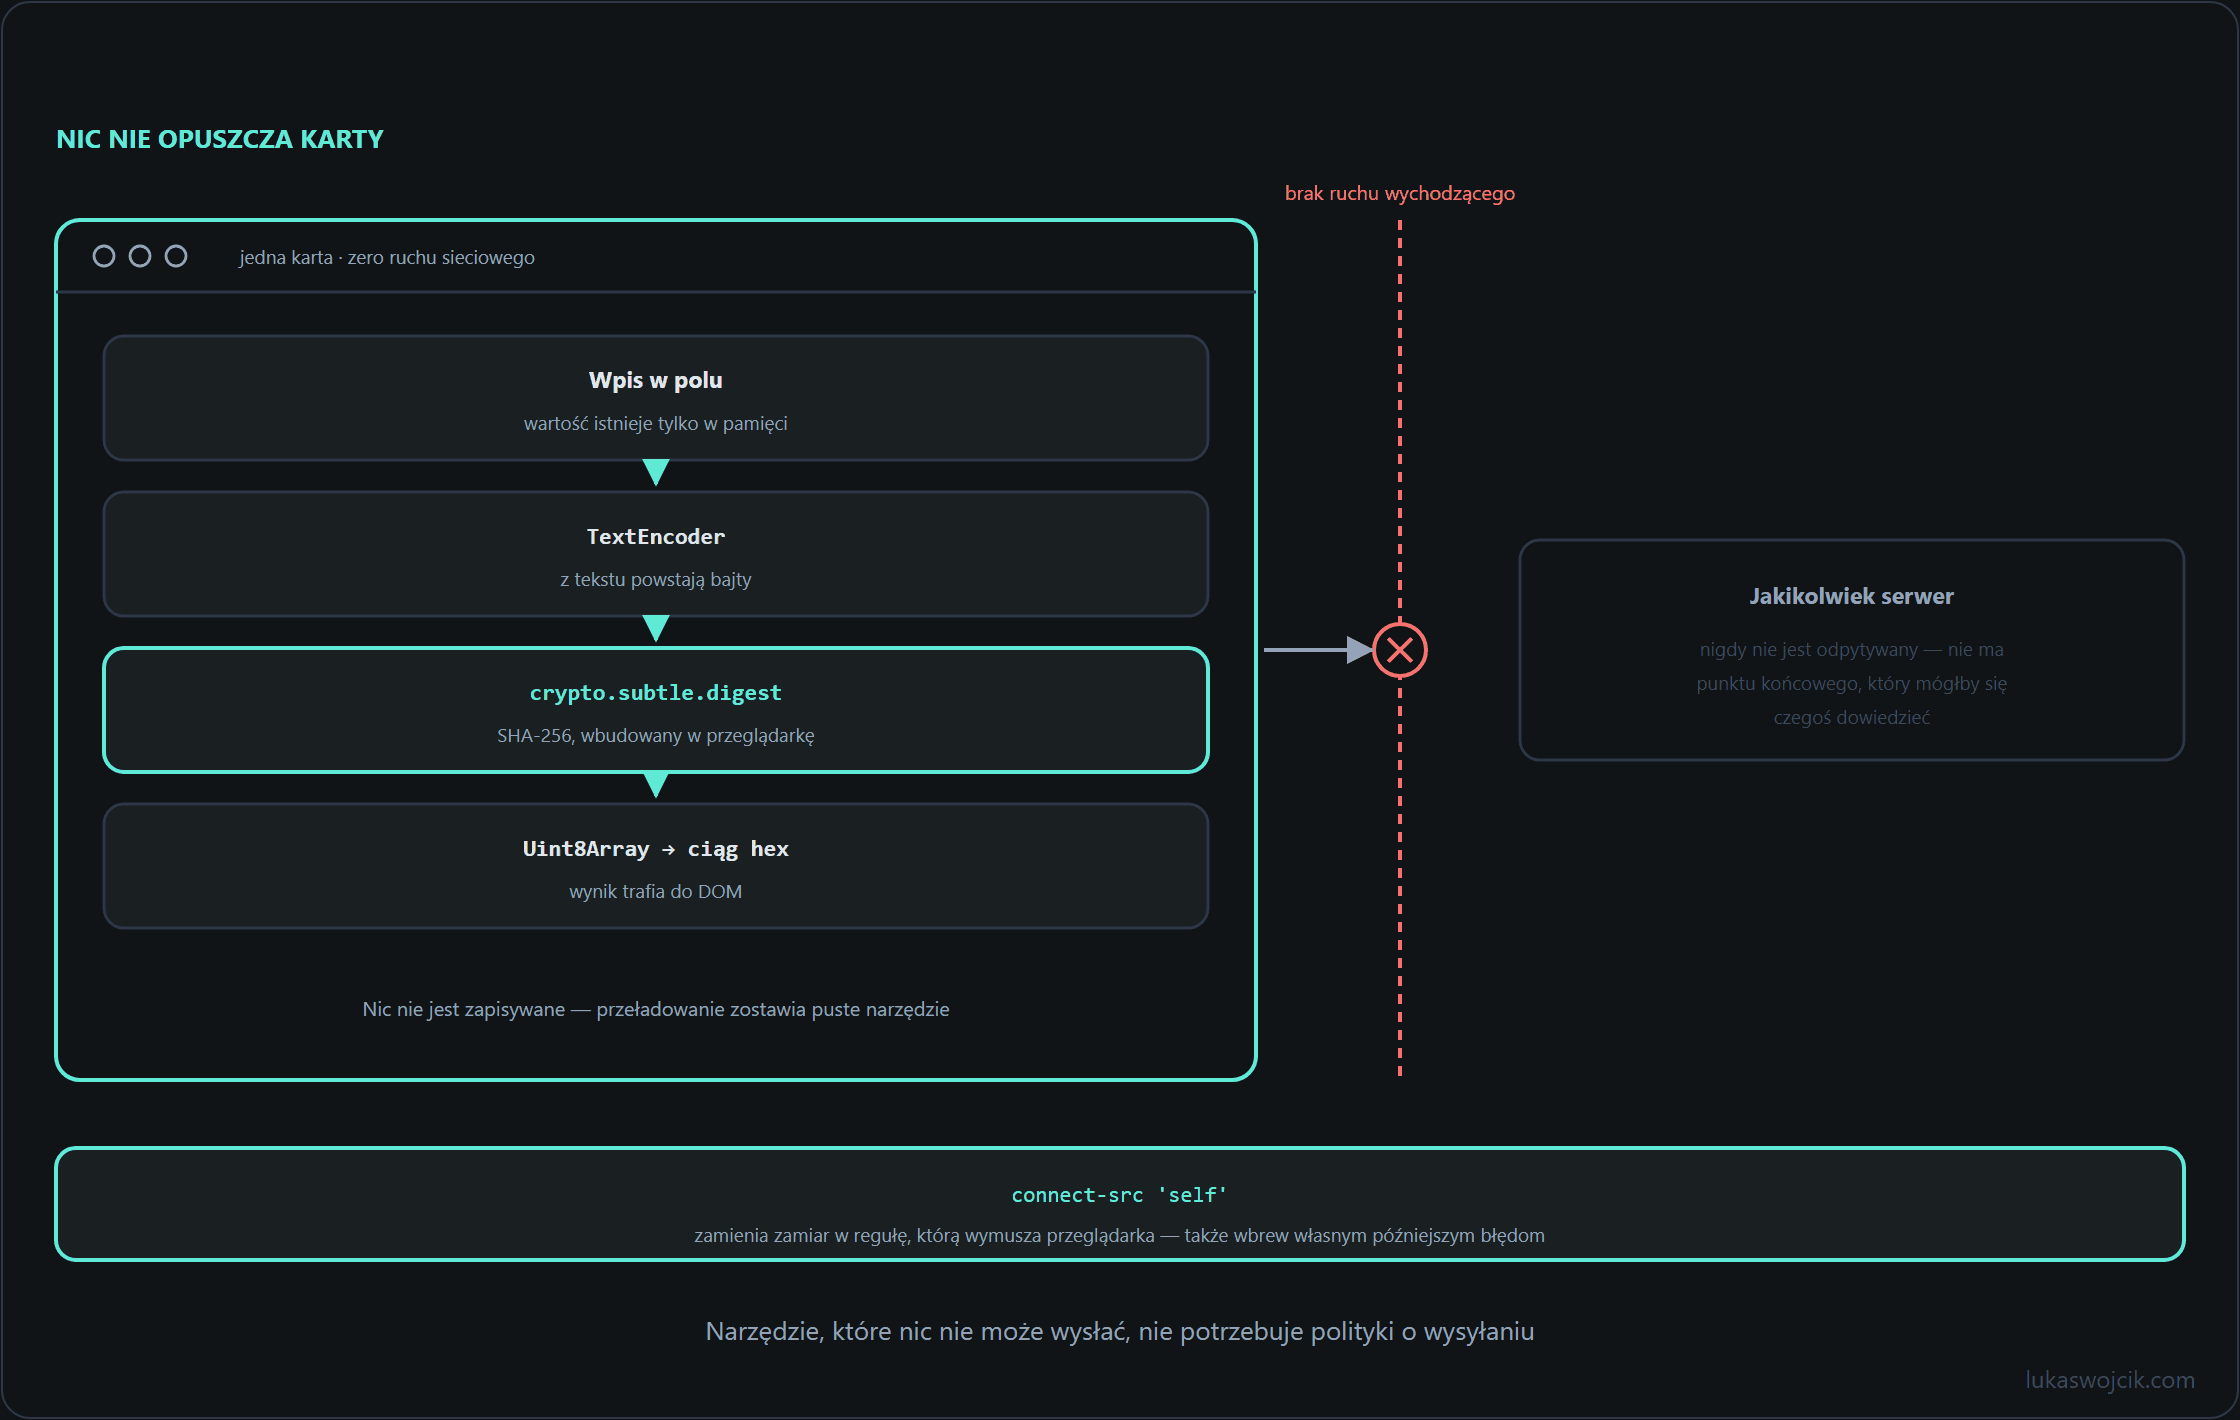
Tradycyjne narzędzia internetowe często opierają się na punktach końcowych REST API w celu generowania skrótów kryptograficznych, parsowania lub transformacji tekstowych. Taka architektura wprowadza poważne podatności: logi dostępowe serwerów, zapisy urządzeń równoważących obciążenie czy dane telemetryczne mogą przypadkowo utrwalać surowe informacje o użytkownikach. Przeniesienie całości obliczeń na urządzenie końcowe sprawia, że przeglądarka staje się autonomicznym, wyizolowanym silnikiem przetwarzającym.
- Brak śladu sieciowego: Nasłuchiwacze zdarzeń wywołują lokalne transformacje w pamięci bez generowania zapytań HTTP, zapobiegając ryzyku przechwycenia danych w atakach Man-in-the-Middle (MitM) lub wycieku z bazy danych.
- Bezstanowa piaskownica: Z uwagi na brak zapisów w bazach danych i zdalnych sesjach, zamknięcie karty przeglądarki trwale czyści całą alokowaną pamięć operacyjną.
2. Wykorzystanie natywnych Web API: TextEncoder, TextDecoder oraz Web Crypto API
Współczesne silniki przeglądarek udostępniają wysoce zoptymalizowane, natywne interfejsy przewyższające zewnętrzne biblioteki kryptograficzne pod względem wydajności i bezpieczeństwa:
- TextEncoder & TextDecoder: Interfejsy te realizują konwersję kodowania znaków bezpośrednio na poziomie silnika, przekształcając łańcuchy znaków z DOM w strumienie bajtów
Uint8Arraybez narzutu pamięciowego. - Web Crypto API (
window.crypto.subtle): Zapewnia asynchroniczne operacje kryptograficzne ze wsparciem sprzętowym. Generowanie skrótów SHA-256 lub podpisów HMAC odbywa się w bezpiecznych wątkach przeglądarki, zapobiegając blokowaniu głównego wątku przy intensywnych pętlach danych.
// Przykład: Haszowanie SHA-256 po stronie klienta z użyciem natywnego Web Crypto API
async function generateClientSideHash(plainText) {
  const encoder = new TextEncoder();
  const data = encoder.encode(plainText.trim().toLowerCase());
  const hashBuffer = await crypto.subtle.digest('SHA-256', data);
  const hashArray = Array.from(new Uint8Array(hashBuffer));
  return hashArray.map(byte => byte.toString(16).padStart(2, '0')).join('');
}
3. Wzorce architektoniczne dla bezpiecznych narzędzi Toolboxa
Budowa zaawansowanych narzędzi przeglądarkowych wymaga przestrzegania ścisłych granic architektonicznych:
- Utwardzanie Content Security Policy (CSP): Wdrożenie restrykcyjnych nagłówków CSP blokujących połączenia wychodzące (np. ograniczenie
connect-src 'self') uniemożliwia wstrzykiwanym skryptom podmiotów trzecich eksfiltrację lokalnych zmiennych z DOM. - Separacja cyklu życia DOM: Przetwarzanie dużych wolumenów danych powinno odbywać się w izolowanych wątkach Web Workers, utrzymując płynność interfejsu i uniemożliwiając skryptom śledzącym monitorowanie ramek głównego wątku.
Podsumowanie
Narzędzia przeglądarkowe Zero-Server-Side stanowią złoty standard w projektowaniu aplikacji szanujących prywatność. Połączenie natywnego Web Crypto API z czystym kodem Vanilla JavaScript pozwala na tworzenie wydajnych narzędzi analitycznych i kryptograficznych, które z definicji eliminują ryzyko wycieku danych PII na serwer.
Pytania i odpowiedzi
Czy kod uruchomiony w Web Workerze podlega tej samej polityce CSP co strona, czy stanowi obejście?
Podlega, ale to, jaka polityka go obejmuje, zależy od pochodzenia kodu wątku. Worker utworzony z adresu blob: lub data: dziedziczy politykę dokumentu, który go uruchomił, więc zakaz połączeń obowiązuje również w nim. Worker ładowany z osobnego pliku podlega natomiast polityce przesłanej w nagłówkach odpowiedzi z tym plikiem. Obejście powstaje dopiero wtedy, gdy serwer wysyła nagłówek CSP wyłącznie przy stronach HTML, a przy plikach skryptów już nie.
Praktyczny szczegół dotyczy sposobu tworzenia wątku. Worker powoływany z adresu blob:, typowy przy pakowaniu narzędzia do jednego pliku, wymaga, żeby polityka dopuszczała ten schemat w dyrektywie worker-src. Bez tego wątek nie startuje, a komunikat w konsoli mówi o polityce, nie o kodzie, więc łatwo szukać błędu w niewłaściwym miejscu.
Wniosek dla samego narzędzia: warto trzymać kod wątku w osobnym pliku z tego samego pochodzenia zamiast w blobie i dopilnować, żeby serwer wysyłał z nim ten sam nagłówek CSP co ze stroną. Polityka pozostaje wtedy najwęższa z możliwych, uruchomienie nie zależy od dodatkowego wyjątku, a osobny plik daje się przy okazji zweryfikować sumą kontrolną, co wzmacnia argument, że narzędzie niczego nie wysyła.
Źródła
Powiązane artykuły