English
 Deutsch
 Polski
Multi-WAN Failover z Ubiquiti UniFi UCG-Fiber: instalacja, uziemienie i konfiguracja

Spis treści
Osiągnięcie 100% dostępności sieci wymaga solidnej strategii Multi-WAN. Ubiquiti UniFi UCG-Fiber to doskonała brama sieciowa do zarządzania wieloma źródłami internetu. Poniżej znajduje się instrukcja konfiguracji potrójnego systemu failover.
Architektura Systemu
Wysoce odporna sieć wymaga zróżnicowanych typów połączeń, aby uniknąć pojedynczego punktu awarii. Niezawodna architektura opiera się na:
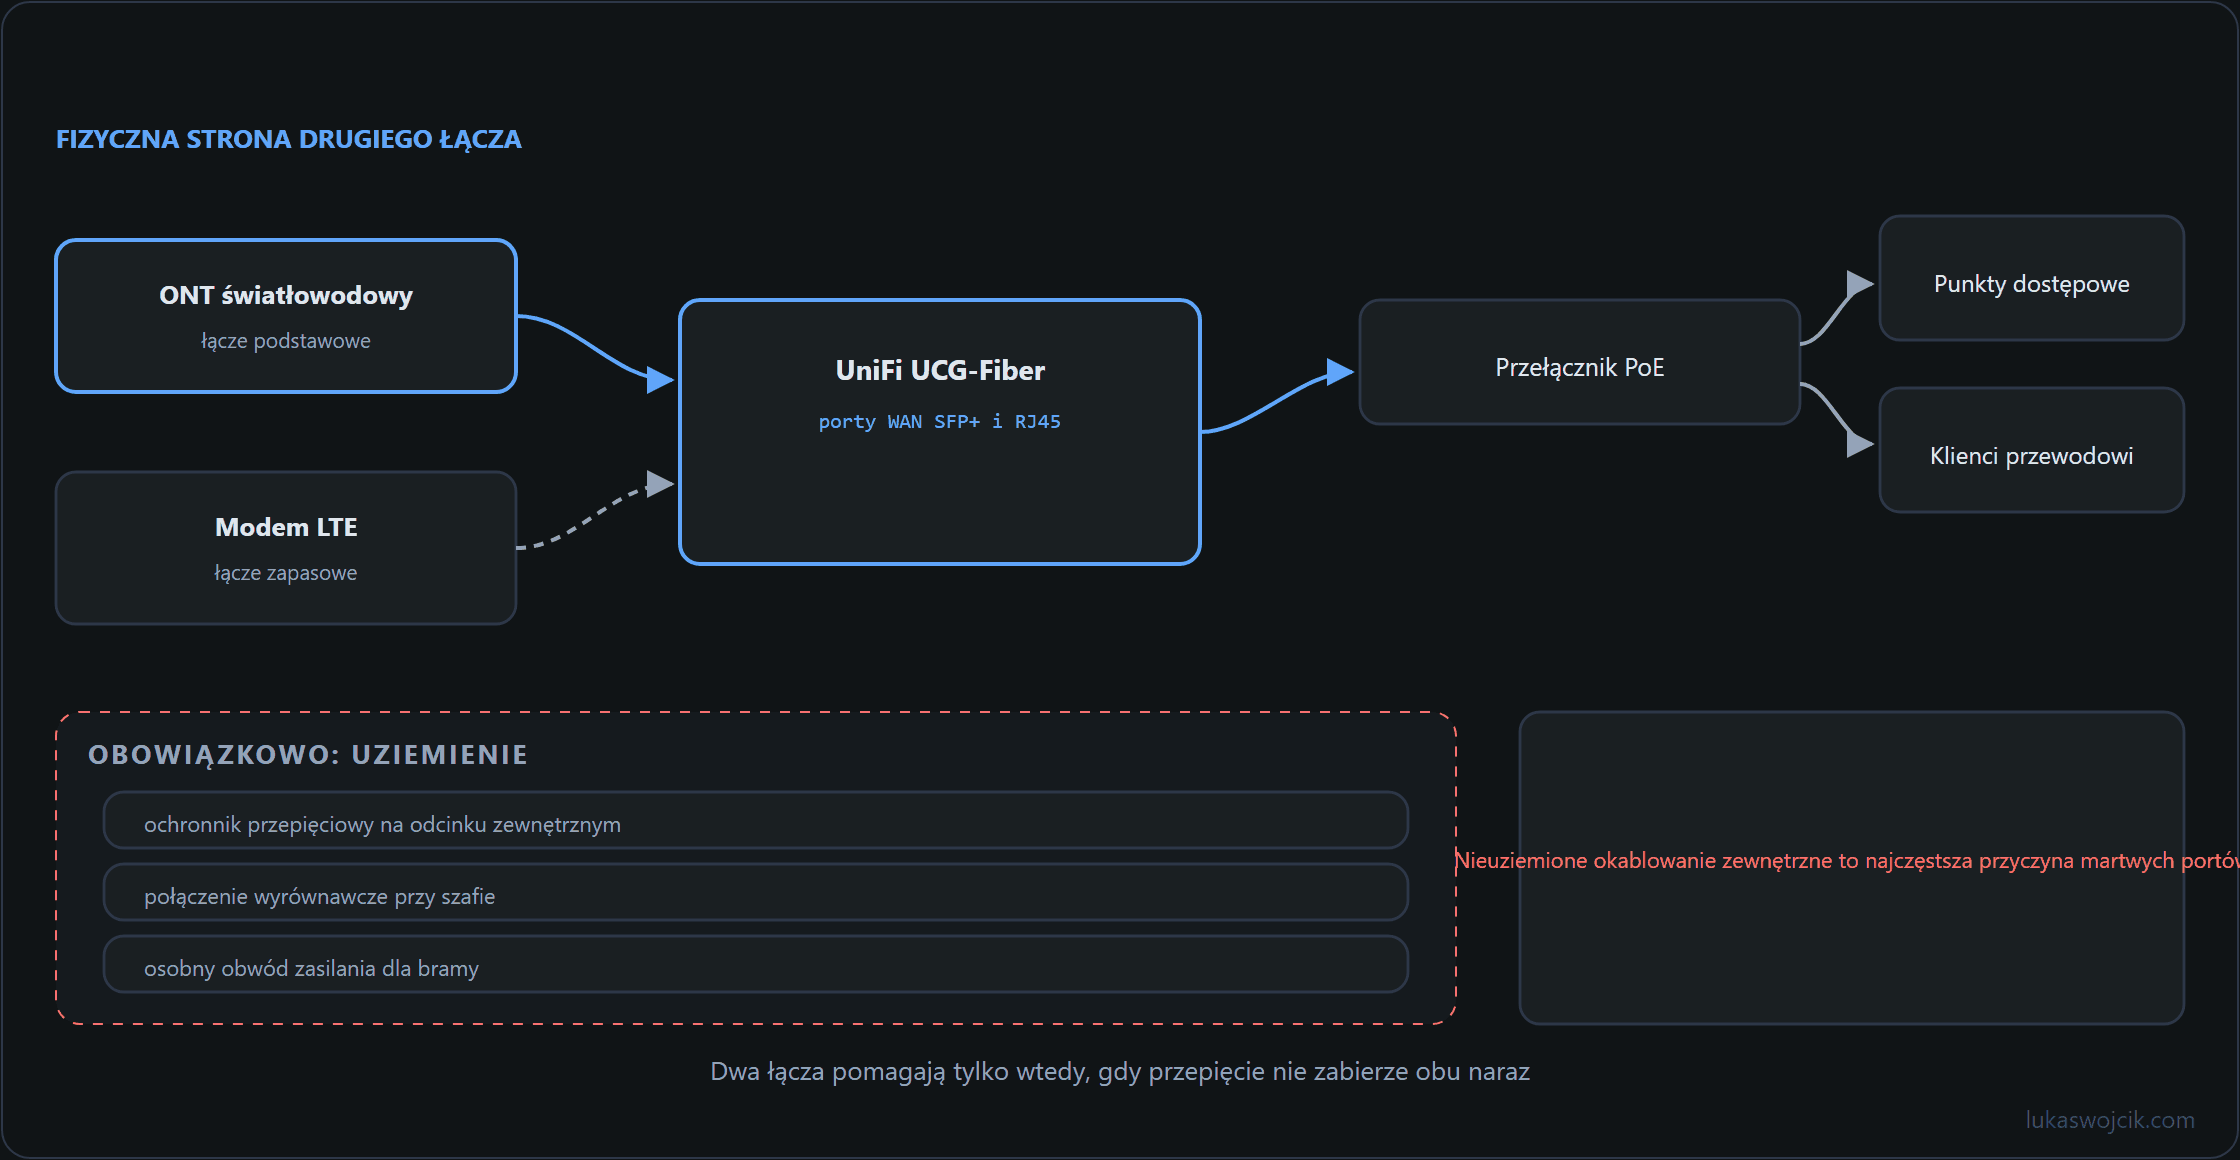
- WAN1 (Główne): Toya (Światłowód) – Zapewnia najniższe opóźnienia i najwyższą przepustowość.
- WAN2 (Zapasowe 1): Starlink – Niezależny routing satelitarny w przypadku awarii lokalnej infrastruktury naziemnej.
- WAN3 (Zapasowe 2): Modem 5G ZTE – Ostateczna linia obrony oparta na stacjach bazowych sieci komórkowej.
Rekomendowany Sprzęt
Aby optymalnie zintegrować modemy z ekosystemem UniFi i uniknąć problemów z podwójnym NAT (Double NAT), urządzenia muszą obsługiwać tryb bridge (mostka):
- Starlink: Model Standard (Gen 3), którego router ma już dwa wbudowane porty Ethernet pod osłoną z tyłu obudowy, lub wersja High Performance. Oba pozwalają pominąć domyślny router Starlink w trybie bypass — osobny adapter Ethernet nie jest do tego potrzebny.
- Modem 5G ZTE: Model zewnętrzny ZTE MC889 (ODU). Zasilany przez PoE, odporny na warunki atmosferyczne i oferujący czysty tryb bridge, który podaje publiczny adres IP prosto do UCG-Fiber.
Montaż i Obowiązkowe Uziemienie
Instalacja anteny Starlink i modemu 5G na metalowym maszcie wysoko nad bryłą dachu wymaga bezwzględnego przestrzegania zasad bezpieczeństwa elektrycznego:
- Ochrona odgromowa: Metalowy maszt musi być bezpośrednio podłączony do instalacji uziemiającej budynku (np. bednarki) przewodem miedzianym o odpowiednim przekroju, na przykład 16 mm².
- Panele przeciwprzepięciowe: Zewnętrzne kable sieciowe (koniecznie ekranowane STP) ściągają ładunki elektrostatyczne. Kable z dachu powinny schodzić bezpośrednio do głównej szafy rack (np. zlokalizowanej w piwnicy) i trafiać najpierw na dedykowane panele przeciwprzepięciowe PoE. Dopiero z nich sygnał może zostać wprowadzony do UCG-Fiber.
- Okablowanie: Do połączeń zewnętrznych należy używać wyłącznie kabli żelowanych, odpornych na promieniowanie UV.
Konfiguracja w systemie UniFi OS
- Przejść do Settings > Internet w aplikacji UniFi Network.
- Wskazać port Primary (WAN1) i przypisać go do złącza, do którego wpięty jest światłowód Toya (np. przez moduł SFP).
- Dodać Secondary (WAN2) dla Starlinka. W ustawieniach zaawansowanych ustawić Load Balancing na Failover Only (aktywacja tylko przy awarii) lub Distributed (bieżące rozkładanie ruchu).
- Dodać Tertiary (WAN3) dla modemu ZTE 5G, przypisując mu najniższy priorytet.
- Skonfigurować Echo Server (np. na adresy 1.1.1.1 i 8.8.8.8). Dzięki temu UCG-Fiber będzie precyzyjnie monitorować utratę pakietów i płynnie przełączać ruch między łączami.
Podsumowanie
Niniejszy przewodnik opisuje wdrożenie niezawodnego, potrójnego systemu failover WAN przy użyciu bramy Ubiquiti UniFi UCG-Fiber. Dzięki połączeniu głównego łącza światłowodowego (Toya) z łączami zapasowymi: satelitarnym (Starlink) oraz komórkowym (ZTE 5G), system zapewnia ciągłość dostępu do sieci. Artykuł kładzie duży nacisk na konieczność profesjonalnego uziemienia instalacji dachowych oraz przedstawia kroki konfiguracyjne dla funkcji równoważenia obciążenia (load balancing) i serwerów echo w środowisku UniFi OS.
Kontrola stanu łączy, wagi i stałe trasy dla wybranego ruchu
Serwery echo z kroków konfiguracji to tylko część kontroli. Fabrycznie UniFi stosuje SLA o nazwie Auto z trzema sondami dla każdego łącza WAN: pingiem do ping.ui.com oraz zapytaniami DNS o ui.com przez Cloudflare (1.1.1.1) i Google (8.8.8.8). Łącze WAN zostaje uznane za niedostępne, gdy zawiodą dwie z trzech sond. Dokładniejsze kryteria są definiowane w Settings > Internet > Create New SLA: własne serwery weryfikacyjne (ping lub DNS, adres, interwał sondowania, okres uśredniania) z progami utraty pakietów, opóźnienia i jittera. Dzięki temu łącze Starlink lub 5G, które działa już tylko słabo, zostaje wychwycone, zanim całkiem padnie.
Gdy łącza pracują w trybie Load Balancing zamiast Failover, wagi (np. 80 do 20 procent) dotyczą nowych połączeń. Skrót (hash) z adresów IP źródła i celu utrzymuje każdą sesję aż do jej końca na łączu WAN, na którym się zaczęła; gdy jedno łącze WAN padnie, jego ruch przechodzi na pozostałe.
Stałe przypisanie ruchu do jednego łącza
Policy-Based Routing kieruje wybrany ruch przez określony interfejs niezależnie od kolejności failover. W UniFi Network 9.4 reguła powstaje w Settings > Policy Table > Create New Policy > Route, w wersji 9.3 w Settings > Policy Engine > Policy-Based Routes. Źródłem mogą być sieci (VLAN-y) lub pojedyncze urządzenia, celem dowolny ruch, zakresy adresów IP z portami, domeny (tylko gdy klienci używają bramy jako serwera DNS) lub kraje. Kill Switch decyduje, co dzieje się po awarii wybranego interfejsu: włączony zatrzymuje ruch, wyłączony kieruje go przez interfejs domyślny lub następny według priorytetu.
W opisanym wyżej układzie trzech łączy nasuwają się dwa zastosowania. Ruch gościnnego VLAN-u może zostać przypięty do Starlinka, dzięki czemu światłowód pozostaje dla sieci wewnętrznych. Ruch masowy, taki jak nocne kopie zapasowe poza siedzibę, zostaje przypięty do światłowodu z włączonym Kill Switch; awaria wstrzymuje wtedy kopię, zamiast przepychać ją przez łącze 5G i jego pakiet danych. Dla łącza WAN zarezerwowanego na taki ruch Ubiquiti zaleca wyłączenie go z aktywnego Load Balancing i ustawienie roli Failover (w trybie Failover Only) lub Backup (w trybie Load Balancing).
Pytania i odpowiedzi
Dlaczego przy serwerach echo 1.1.1.1 i 8.8.8.8 brama potrafi przełączyć się na łącze zapasowe, choć łącze główne działa?
Zwykle dlatego, że oba cele są tego samego rodzaju. To dwa publiczne serwery DNS, które bywają nieosiągalne jednocześnie: wystarczy problem z trasą u operatora. Brama widzi wtedy utratę pakietów do obu celów i uznaje łącze za martwe, mimo że ruch użytkowy do innych miejsc przechodzi bez zakłóceń.
Cele różnego pochodzenia, jeden w sieci operatora danego łącza, a drugi zupełnie gdzie indziej, pozwalają to rozróżnić. Dopiero porównanie odpowiedzi z obu odróżnia awarię samego łącza od problemu z trasą do jednej usługi.
Drugą zmienną jest czułość. Próg liczony w pojedynczych zgubionych pakietach reaguje na chwilowe zaniki, których nikt by nie zauważył, a każde przełączenie zrywa istniejące sesje: rozmowa VoIP się kończy, a tunel VPN zestawia się od nowa. Próg liczony w sekundach ciągłego braku odpowiedzi jest w praktyce spokojniejszy i nadal wychwytuje prawdziwą awarię, bo prawdziwa awaria nie kończy się po dwóch pakietach.
Powiązane artykuły