English
 Deutsch
 Polski
Bezpieczne REST API w WordPressie: OAuth 2.0 i niestandardowe, autoryzowane endpointy

Spis treści
- Bezpieczne REST API w WordPressie: OAuth 2.0 i niestandardowe, autoryzowane endpointy
- 1. Przewaga OAuth 2.0 nad tradycyjnymi hasłami aplikacji
- 2. Projektowanie niestandardowych endpointów o minimalnej powierzchni ataku
- 3. Dobre praktyki zabezpieczania integracji API
- Podsumowanie
- Pytania i odpowiedzi
- Źródła
Bezpieczne REST API w WordPressie: OAuth 2.0 i niestandardowe, autoryzowane endpointy
Integracja WordPressa z zewnętrznymi platformami SaaS, potokami przetwarzania danych czy skryptami automatyzującymi wdrożenia wymaga udostępnienia wydajnych i stabilnych interfejsów API. Poleganie na domyślnych endpointach REST API lub prostych hasłach aplikacji (Application Passwords) wiąże się często z nadawaniem zbyt szerokich uprawnień w obrębie całego systemu CMS. Projektowanie bezpiecznej warstwy integracyjnej klasy Enterprise wymaga wdrożenia protokołu OAuth 2.0 oraz tworzenia dedykowanych, niestandardowych endpointów REST z granulowaną kontrolą dostępu.
1. Przewaga OAuth 2.0 nad tradycyjnymi hasłami aplikacji
Standardowe hasła aplikacji w WordPressie autoryzują żądania z użyciem Basic Authentication po protokole HTTPS. Choć rozwiązanie to sprawdza się w prostych skryptach, odziedzicza ono pełen zakres uprawnień administracyjnych powiązanego konta użytkownika. W złożonych architekturach protokół OAuth 2.0 gwarantuje wyższy poziom separacji kryptograficznej oraz kontroli nad bezpieczeństwem:
- Ścisłe ograniczanie zakresu (Scopes): Tokeny dostępu OAuth 2.0 mogą zostać precyzyjnie ograniczone do operacji odczytu lub zapisu w konkretnych obszarach (np. zezwolenie wyłącznie na aktualizację wybranych tabel w bazie danych bez dostępu do zarządzania użytkownikami czy konfiguracją wtyczek).
- Krótki czas życia tokenów i rotacja: Tokeny dostępowe wygasają automatycznie po określonym czasie, wykorzystując mechanizm rotacji refresh tokenów w celu zminimalizowania ryzyka w przypadku kompromitacji zewnętrznej aplikacji SaaS.
2. Projektowanie niestandardowych endpointów o minimalnej powierzchni ataku
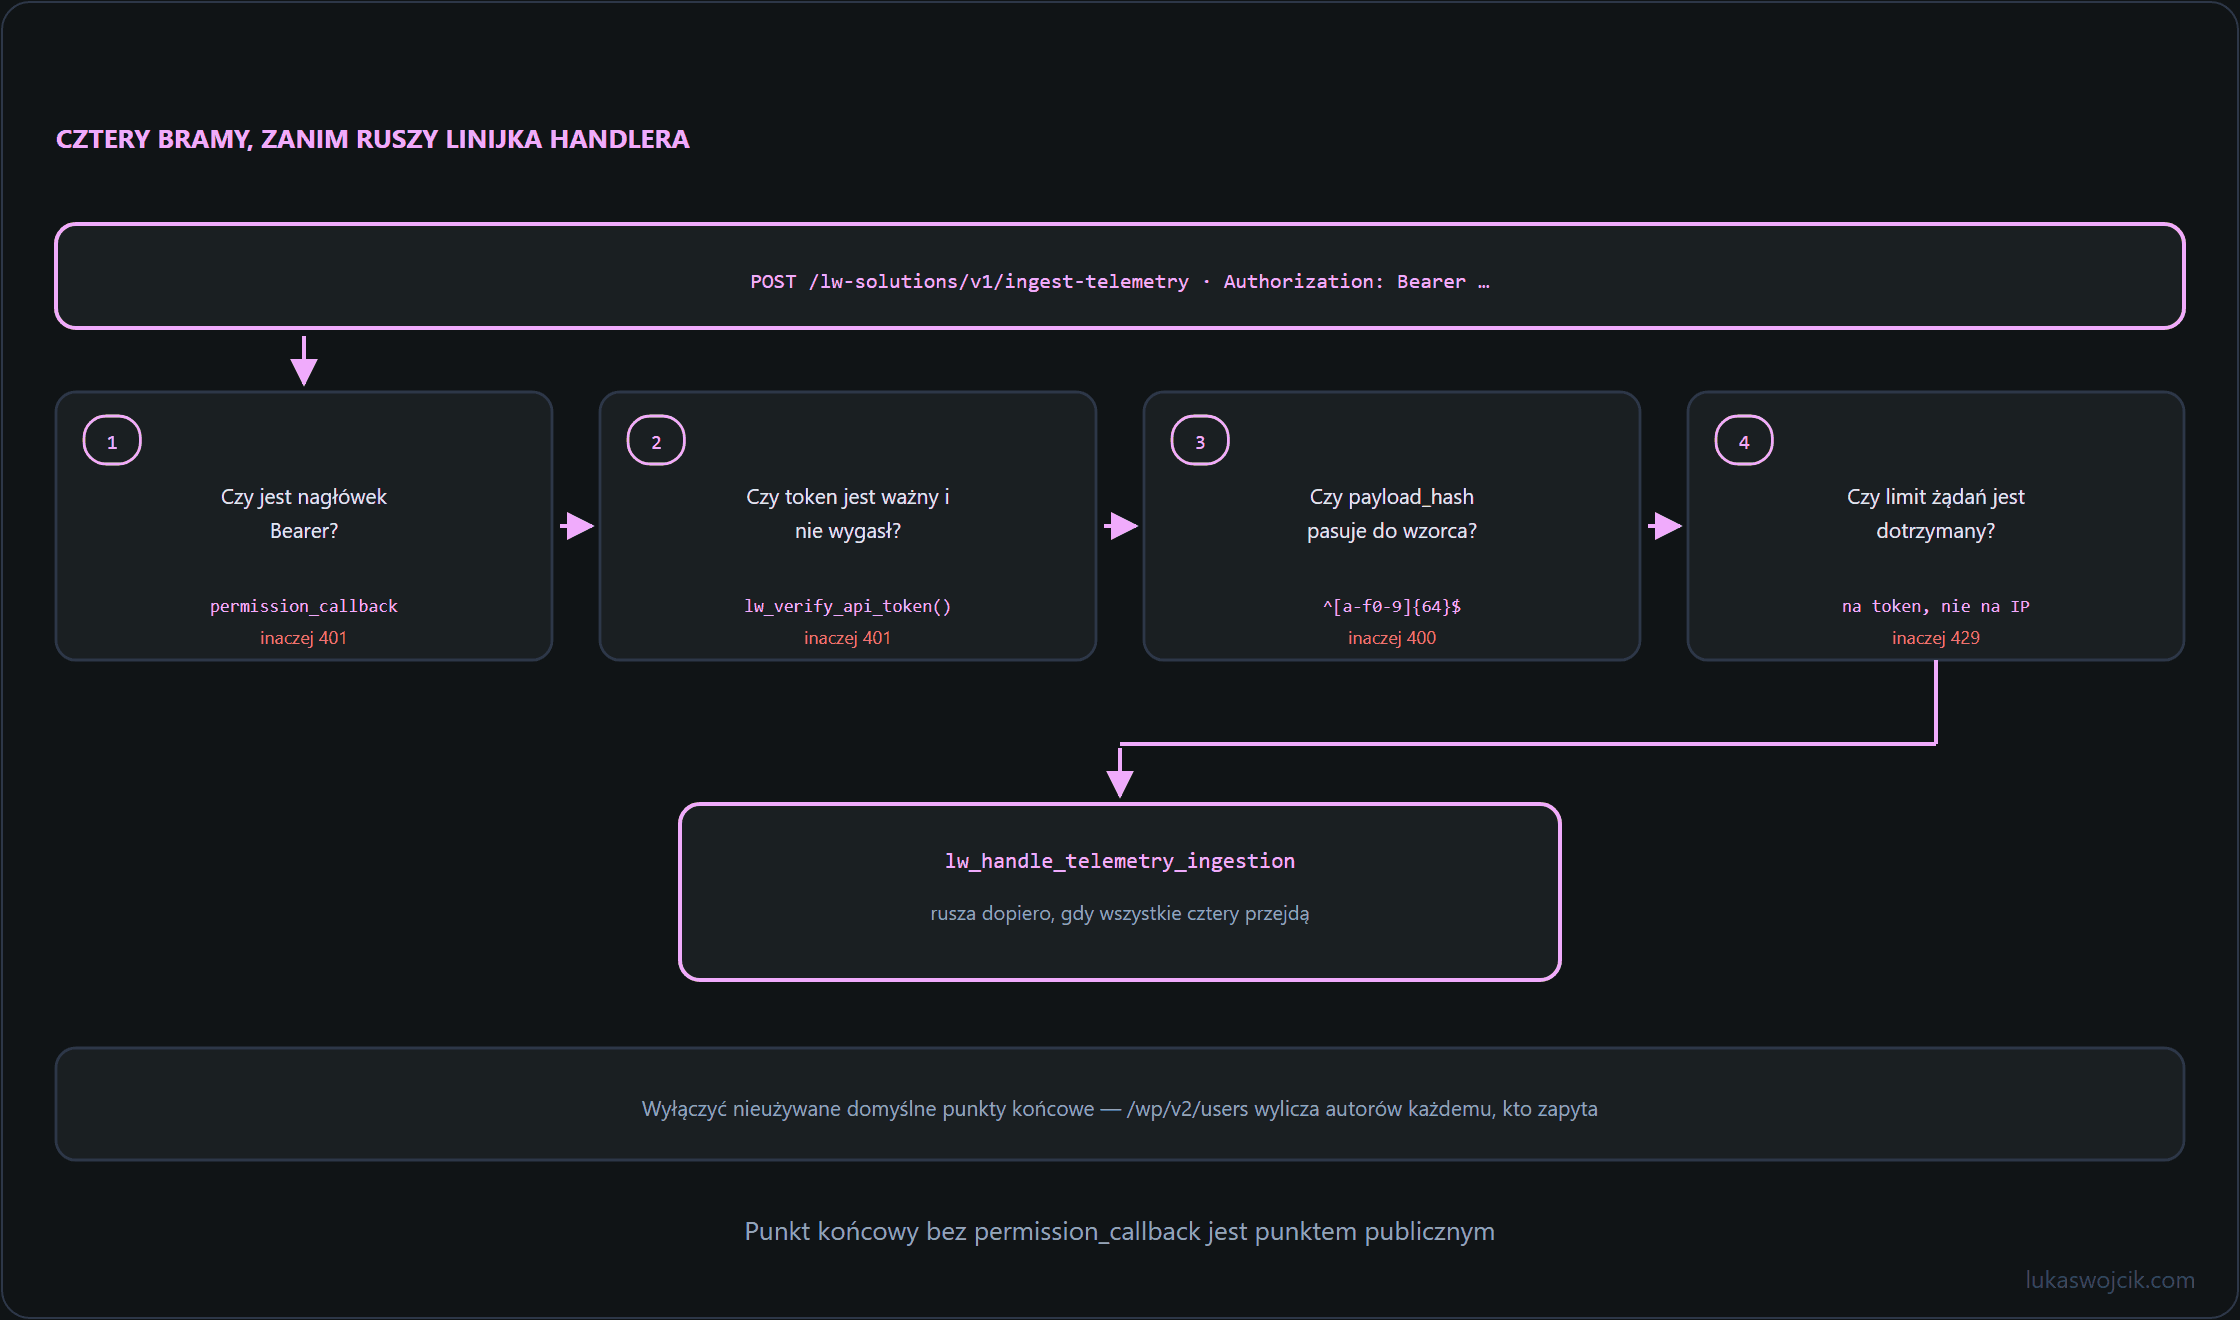
Aby zapobiec nieautoryzowanej eksfiltracji danych lub niepożądanym modyfikacjom w bazie danych, dedykowane endpointy muszą być rejestrowane za pomocą funkcji register_rest_route() ze ścisłą walidacją wejścia, sanityzacją oraz rygorystyczną funkcją zwrotną uprawnień (permission_callback).
// Przykład: Bezpieczny niestandardowy endpoint REST API z walidacją tokenu OAuth
add_action('rest_api_init', function () {
    register_rest_route('lw-solutions/v1', '/ingest-telemetry', [
        'methods'             => 'POST',
        'callback'            => 'lw_handle_telemetry_ingestion',
        'permission_callback' => function ($request) {
            // Weryfikacja tokenu Bearer OAuth lub podpisu HMAC JWT
            $auth_header = $request->get_header('authorization');
            if (!$auth_header || !str_starts_with($auth_header, 'Bearer ')) {
                return new WP_Error('rest_forbidden', 'Missing authorization token', ['status' => 401]);
            }
            $token = substr($auth_header, 7);
            return lw_verify_api_token($token); // Musi zwrócić true lub WP_Error
        },
        'args'                => [
            'payload_hash' => [
                'required'          => true,
                'type'              => 'string',
                'validate_callback' => function($param) {
                    return (bool) preg_match('/^[a-f0-9]{64}$/i', $param);
                }
            ]
        ]
    ]);
});
3. Dobre praktyki zabezpieczania integracji API
Wystawianie endpointów REST dla zewnętrznych skryptów automatyzacji wymaga wdrożenia kluczowych mechanizmów obronnych:
- Limity zapytań (Rate Limiting & Throttling): Ograniczanie częstotliwości żądań na poziomie serwera lub przy użyciu bazy Redis zapobiega atakom typu Denial-of-Service (DoS) na zasobochołonne endpointy.
- Wymuszanie schematów ładunku (JSON Schema): Opieranie się na ścisłych regułach walidacji w definicji argumentów sprawia, że niepoprawne struktury danych są odrzucane przez sam silnik REST API przed wykonaniem jakiejkolwiek logiki backendowej w PHP.
- Wyłączanie nieużywanych ścieżek domyślnych: Nieużywane, wbudowane trasy (np.
/wp/v2/users) powinny być programowo blokowane dla nieautoryzowanego ruchu w celu uniemożliwienia enumeracji nazw użytkowników.
Podsumowanie
Bezpieczna architektura REST API w WordPressie wymaga odejścia od nadmiernie uprzywilejowanej autoryzacji Basic Authentication na rzecz kontrolowanych zakresów OAuth 2.0. Połączenie rygorystycznych weryfikacji w permission_callback, wyrażeń regularnych sprawdzających argumenty oraz wyizolowanych tras integracyjnych gwarantuje bezawaryjną automatyzację bez zwiększania powierzchni ataku na system CMS.
Pytania i odpowiedzi
Czy zablokowanie trasy /wp/v2/users wystarcza przeciw enumeracji nazw użytkowników, skoro wyciekają one także innymi drogami?
Nie wystarcza, a mimo to często na tym się kończy: trasa zostaje zablokowana, a lista nazw i tak krąży.
Poza REST API pozostają co najmniej trzy drogi: przekierowanie z ?author=1 na adres archiwum autora, mapa witryny z sekcją autorów oraz komunikat logowania rozróżniający „nieprawidłowa nazwa użytkownika” i „nieprawidłowe hasło”. Każda z nich wystarcza sama w sobie, więc zamknięcie jednej zmienia niewiele.
Sensowna kolejność jest odwrotna niż zwykle stosowana. Najpierw rozdzielenie loginu od wszystkiego, co widać publicznie: user_login inny niż display_name i niż user_nicename, z którego powstaje adres archiwum autora. To unieważnia całą klasę prób niezależnie od tego, którą drogą wycieknie nazwa publiczna. Dopiero potem uszczelnianie poszczególnych ścieżek, które od tego momentu jest kwestią higieny, a nie ostatnią linią obrony.
Co się dzieje, gdy lw_verify_api_token w permission_callback zwróci coś innego niż true lub WP_Error, na przykład null po błędzie bazy?
null kończy się odmową: serwer REST traktuje false i null jako brak uprawnień i przy żądaniu bez zalogowanego użytkownika odpowiada kodem 401. Pod tym względem ten przypadek jest bezpieczny.
Niebezpieczna jest sytuacja odwrotna, do której łatwiej doprowadzić: każda inna wartość oznacza zgodę, także pusty ciąg czy zero. Weryfikator, który przy błędzie zwraca komunikat tekstowy zamiast false albo tablicę z opisem problemu, otwiera endpoint dokładnie w tym momencie, w którym coś poszło nie tak. Testy tego nie wychwycą, bo sprawdzają zwykle przypadek pozytywny.
Stąd dwie zasady, obie tanie. Typ zwracany deklarowany wprost, bool|WP_Error, żeby analiza statyczna miała się czego uchwycić. Oraz test na odmowę, nie tylko na dostęp: żądanie bez nagłówka, żądanie z tokenem wygasłym i żądanie w chwili, gdy magazyn tokenów jest niedostępny. Ten trzeci przypadek jest tym, którego zwykle nikt nie pisze, i tym, który w praktyce się zdarza.
Powiązane artykuły