English
 Deutsch
 Polski
CNIL-Empfehlung zu E-Mail-Zählpixeln: Artikel 5(3) ePrivacy, Ausnahmen und die Frist

Management Summary
E-Mail-Zählpixel sind kleine extern geladene Bilder, die in Newslettern und anderen Nachrichten Aktivitäten erfassen. Das unterstützt die Bewertung von Aussendungen, belegt aber keinen verlässlichen Lesevorgang. Die französische Datenschutzaufsicht CNIL erläutert Einwilligungsanforderungen, enge Ausnahmen und bedingte Übergangsregeln. Für den Versand zählen deshalb Zweck und tatsächliche Verwendung der Erfassung, einschließlich der Beendigung des betroffenen Trackings nach einem Widerruf.
Inhalt
- Warum Zählpixel unter den Endgeräteschutz fallen können
- Ausnahmen haben mehrere Bedingungen
- Ein abgeschaltetes Zugriffsprotokoll ist kein Freibrief
- Der 14. Juli war kein ausnahmsloses Ende aller Übergangsfälle
- Zwecke trennen, verbundene Zwecke richtig einordnen
- Grenzüberschreitende Zuständigkeit und Messgrenzen
- Fragen und Antworten
- Quellen
Ein E-Mail-Zählpixel ist meist ein kleines externes Bild mit einer zugeordneten Kennung in der Adresse. Beim Abruf kann der Absender einen Rückschluss auf die Nutzung der Nachricht ziehen. Ein solcher Abruf beweist jedoch keine menschliche Öffnung: Bildblockaden, Vorladen und zwischengeschaltete Server verändern das Signal.
Die französische Datenschutzaufsicht CNIL veröffentlichte ihre Empfehlung am 14. April 2026 und ergänzte am 22. Juli eine ausführliche FAQ. Die Empfehlung beschreibt die Auslegung der geltenden Regeln; laut Einleitung ist der Text weder eine eigenständige Rechtsnorm noch abschließend. Maßgeblich bleiben insbesondere Artikel 82 des französischen Datenschutzgesetzes, die nationale Umsetzung von Artikel 5 Absatz 3 ePrivacy und für personenbezogene Daten die DSGVO.
Warum Zählpixel unter den Endgeräteschutz fallen können
Der EDSA beschreibt in den Leitlinien 2/2023 den Ablauf: Eine mitgesendete Kennung wird im Endgerät gespeichert und beim späteren Abruf zurückübermittelt. Auch flüchtiger Speicher kann relevant sein. Entscheidend ist diese konkrete Speicherung oder der Zugriff auf Informationen, nicht bloß die Bildgröße oder die Tatsache einer Netzwerkverbindung.
Ein berechtigtes Interesse ersetzt keine erforderliche Einwilligung in den Endgerätezugriff. Bei einer einschlägigen Ausnahme bleibt die anschließende Verarbeitung personenbezogener Daten dennoch gesondert nach der DSGVO zu beurteilen. In Deutschland enthält § 25 TDDDG die entsprechenden Voraussetzungen; die französischen Einzelfallbewertungen sind keine automatisch europaweit geltende Freistellung.
Ausnahmen haben mehrere Bedingungen
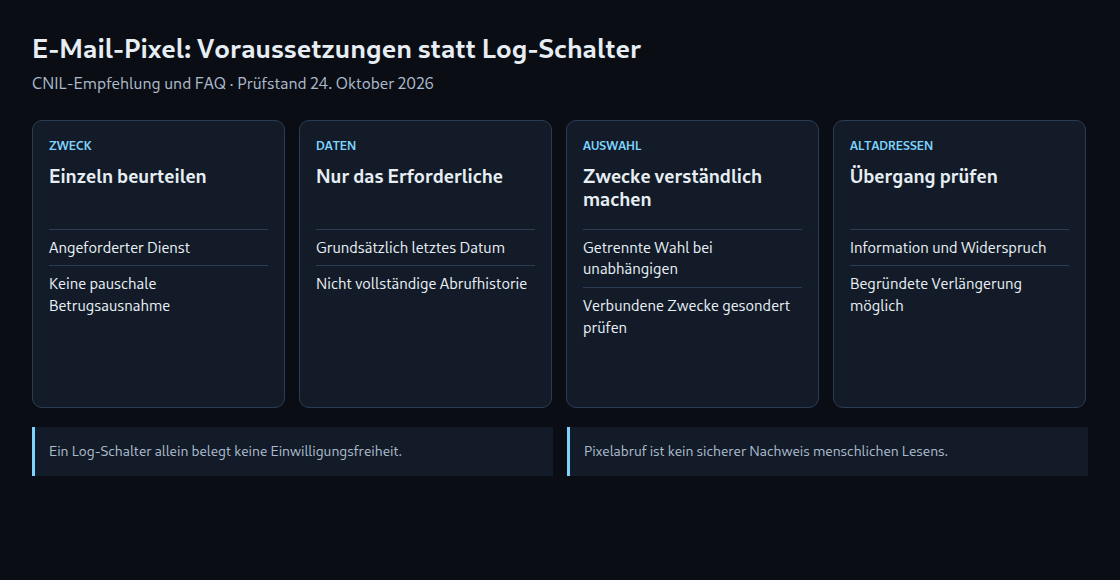
Die Empfehlung behandelt insbesondere Sicherheit bei der Nutzerauthentifizierung und eng begrenzte Zustellbarkeitsmessung. Ein allgemeines Interesse an Betrugsbekämpfung genügt nicht. Für die Zustellbarkeit muss es um angeforderte Nachrichten oder einen ausdrücklich gewünschten Dienst gehen und um notwendige Maßnahmen gegenüber inaktiven Empfängern, etwa weniger Sendungen oder das Ende des Versands.
Als Datenumfang nennt die Empfehlung grundsätzlich das Datum der letzten bekannten Öffnung, ohne Uhrzeit; der neue Wert ersetzt den alten. Ein vollständiger Verlauf einzelner Abrufe ist damit nicht gleichzusetzen. Weitergehende notwendige Daten benötigen eine dokumentierte Begründung. Auch ein erlaubter Versand aufgrund einer Bestandskundenausnahme macht das enthaltene Pixel nicht automatisch einwilligungsfrei.
Ein abgeschaltetes Zugriffsprotokoll ist kein Freibrief
Die FAQ lehnt die Erhebung unnötiger Zusatzdaten wie IP-Adresse oder User-Agent mit anschließendem Löschen oder Anonymisieren als Begründung der Ausnahme ab. Daraus folgt aber keine behördliche Zusage, dass allein das Abschalten einer Logdatei genügt. Maßgeblich sind Zweck, Erhebung und Verarbeitung entlang der gesamten technischen Kette, einschließlich Versanddienst, Proxy, CDN und Anwendung.
Ein User-Agent ist nach RFC 9110 nicht zwingend in jeder Anfrage vorhanden. X-Forwarded-For ist ebenfalls kein Pflichtfeld; seine bloße Anwesenheit belegt keine vertrauenswürdige Herkunft oder ein tatsächlich geschriebenes Proxy-Protokoll. Ein Bildserver kann zudem die Adresse eines Vermittlers statt des Empfängers sehen.
Der 14. Juli war kein ausnahmsloses Ende aller Übergangsfälle
Für vor dem 14. April 2026 erhobene Adressen nennt die CNIL grundsätzlich drei Monate für klare Information und eine einfache Widerspruchsmöglichkeit. Die FAQ erlaubt bei objektiv begründeten und dokumentierten Schwierigkeiten eine angemessene Verlängerung, etwa wegen Zustellproblemen bei großen Verteilern.
Bei ordnungsgemäßer Information und ausbleibendem Widerspruch kann die Übergangsbehandlung für spätere Nachrichten fortbestehen, solange die maßgeblichen Bedingungen unverändert bleiben und keine neue Einwilligung erforderlich wird. Ohne rechtzeitige Information oder tragfähige Verlängerungsbegründung gelten die allgemeinen Anforderungen; einwilligungspflichtige Pixel dürfen dann ohne Einwilligung nicht weiterverwendet werden. Das ist keine pauschale Ausnahme für jede alte Adresse.
Zwecke trennen, verbundene Zwecke richtig einordnen
Unabhängige Zwecke benötigen eine entsprechend freie Wahl. Ein gemeinsamer Zustimmungsbutton ist nach der FAQ möglich, wenn eine weitere Ebene getrennte Entscheidungen anbietet. Bei hinreichend verbundenen Zwecken kann sogar eine einzige Einwilligung genügen, etwa für einen ausdrücklich personalisierten Newsletter und die dafür unmittelbar eingesetzten Pixel. Eine gewöhnliche Newsletter-Anmeldung ist deshalb noch keine beliebige Tracking-Erlaubnis.
Ein Widerruf muss auch bei bereits versandten Nachrichten wirken: Der Versanddienst muss betroffene Kennungen entsprechend behandeln und darf spätere Abrufe nicht weiter für den widerrufenen Zweck auswerten. Ein neuer Versand ohne Pixel allein löst dieses Problem nicht.
Grenzüberschreitende Zuständigkeit und Messgrenzen
Ein Sitz außerhalb Frankreichs schließt die Zuständigkeit der CNIL nicht automatisch aus. Die FAQ nennt ausdrücklich unter bestimmten Voraussetzungen auch Unternehmen in anderen EU-Staaten oder außerhalb der EU. Geschäftliche E-Mail-Adressen und Beschäftigtenpost sind ebenfalls nicht generell ausgenommen.
Bei aktiviertem Mail-Datenschutz lädt Apple externe Inhalte im Hintergrund unabhängig von einer bewussten Öffnung. Gmail verwendet normalerweise einen Bildproxy, also einen zwischengeschalteten Server, der Bilder für den Empfänger abruft; das ist nicht mit demselben Vorladeverhalten gleichzusetzen. Deshalb beschreibt ein Pixelabruf ein technisches Signal, keinen sicheren Lesevorgang. Rückläufer, Abmeldungen und Beschwerden liefern ergänzende Signale, unterscheiden aber beispielsweise eine gültige inaktive Adresse nicht zuverlässig von einer aktiv gelesenen.
Fragen und Antworten
Sind anonymisierte Öffnungsraten immer einwilligungsfrei?
Nein. Nachträgliche Anonymisierung heilt keine unzulässige Erhebung. Die FAQ lässt dagegen die Weiterverwendung rechtmäßig erhobener und zuvor wirksam anonymisierter Daten für globale Statistiken zu; die Anonymisierung selbst bleibt eine DSGVO-Verarbeitung.
Ist jedes Sicherheits-Pixel ausgenommen?
Nein. Die Empfehlung grenzt notwendige nutzerbezogene Sicherheit von allgemeiner Betrugs- oder Werbeoptimierung ab.
Welche Prüfung ist praktisch entscheidend?
Ein dokumentierter Abgleich von Zweck, Nachrichtenart, Datenfeldern, Dienstleisterrollen, Einwilligungsnachweis und Widerruf. Ein einzelner Schalter mit der Bezeichnung „anonym“ oder „keine Logs“ ersetzt diese Prüfung nicht.
Passend dazu