English
 Deutsch
 Polski
Analytics 2027: Was die EU-Cookie-Reform technisch für Web-Tracking bedeutet

Management Summary
Webanalyse hilft Unternehmen, Websitebesuche und Marketingwirkung zu verstehen. Der Artikel ordnet ein, was der Vorschlag zur EU-Cookie-Reform für diese Arbeit im Jahr 2027 bedeuten könnte. Einfache Seitenstatistik und detaillierte Werbemessung erfüllen unterschiedliche Zwecke und brauchen getrennte Betrachtung. Der Vorschlag schafft noch keine allgemeine Erlaubnis zur Messung ohne Einwilligung. Diese Unterscheidung hilft bei der Planung brauchbarer Berichte und beim Umgang mit Datenschutzwünschen.
Inhalt
- Webanalyse für 2027 planen: zuerst die erlaubte Messung klären
- Was bereits gilt und was erst vorgeschlagen ist
- Was das französische Beispiel tatsächlich zeigt
- GPC erkennen und richtig einordnen
- Zwei getrennte Messaufgaben statt einer automatisch laufenden Basis
- GA4, Matomo und eigene Endpunkte
- Was sich aus den Zahlen ableiten lässt
- Praktische Prüfliste vor dem Start
- Fragen und Antworten
- Quellen
Webanalyse für 2027 planen: zuerst die erlaubte Messung klären
Eine einfache Seitenstatistik und detaillierte Werbemessung erfüllen unterschiedliche Aufgaben. Eine Statistik zählt beispielsweise Aufrufe der Preisseite. Werbemessung verbindet dagegen häufig Anzeigenklicks, Besuche und Käufe. Diese Aufgaben getrennt zu planen hilft, Daten gezielt zu begrenzen. Daraus folgt jedoch keine automatische Erlaubnis, eine „Basisschicht“ ohne Einwilligung einzuschalten.
Stand: 25. Oktober 2026. Die geplante EU-Reform ist noch kein geltendes Recht. Für einen Start im Jahr 2027 müssen die dann geltenden Vorschriften und die konkrete Verarbeitung geprüft werden. Eine feste EU-weite Freigabe für einwilligungsfreie Webanalyse ab 2027 steht bislang nicht fest.
Was bereits gilt und was erst vorgeschlagen ist
In Deutschland verlangt § 25 TDDDG grundsätzlich eine Einwilligung für das Speichern von Informationen auf Endgeräten und den Zugriff auf bereits gespeicherte Informationen. Ausnahmen betreffen den alleinigen Zweck der Nachrichtenübertragung über ein öffentliches Telekommunikationsnetz sowie Vorgänge, die für einen ausdrücklich gewünschten digitalen Dienst unbedingt erforderlich sind. Allgemeine Reichweitenmessung ist dadurch nicht pauschal ausgenommen. Der Hintergrund steht im Beitrag zu Art. 5 Abs. 3 der ePrivacy-Richtlinie.
Zusätzlich braucht die Verarbeitung personenbezogener Daten eine Grundlage nach der DSGVO. „Ohne Cookies“ und „ohne Namen“ bedeuten weder automatisch anonym noch automatisch einwilligungsfrei. Auch Pixel und URL-basiertes Tracking können unter die Regeln zum Endgerätezugriff fallen.
Der Rat beschloss am 21. Oktober 2026 eine Verhandlungsposition zum Digital Omnibus. Das ist ein Vorschlag für die weiteren Verhandlungen. Eine Einigung mit dem Europäischen Parlament und der abschließende Gesetzestext stehen noch aus.
| Gegenstand | Stand des Vorschlags |
|---|---|
| Reichweitenmessung | Zusätzliche Ausnahmen sind vorgesehen, jeweils mit Bedingungen. Eine allgemeine Erlaubnis für beliebige Analytics-Produkte folgt daraus nicht. |
| Erneute Einwilligungsfrage | Nach einer Ablehnung sind mindestens vier Monate Abstand für denselben Zweck vorgesehen. |
| Anwendung der geänderten Cookie-Regeln | Das Ratsmandat nennt 24 Monate nach Annahme für die nationale Umsetzung. Ein konkretes Startdatum ist damit noch nicht beschlossen. |
Maßgeblich für diesen Stand sind die Mitteilung des Rates, das Ratsmandat ST 14756/26, insbesondere Seiten 156–158 und der Verfahrensstand des Parlaments. Frühere Berichte über noch ausstehende Ratsabstimmungen beschreiben einen älteren Stand.
Was das französische Beispiel tatsächlich zeigt
Die französische Datenschutzbehörde CNIL beschreibt eine eng begrenzte Ausnahme für Reichweitenmessung. Entscheidend sind Zweck, Datenumfang und Einstellungen. Der Name eines Produkts reicht als Nachweis nicht aus; die französischen Bedingungen lassen sich zudem nicht unverändert auf Deutschland übertragen.
Für die dort beschriebene Ausnahme muss die Messung auf die Statistik für den jeweiligen Anbieter begrenzt bleiben. Zusammenführung von Besucherdaten über mehrere Websites und eine Weiterverwendung für andere Zwecke passen nicht dazu. Die CNIL empfiehlt angemessene Laufzeiten, beispielsweise 13 Monate ohne automatische Verlängerung, und höchstens 25 Monate für erhobene Informationen. Diese Werte sind kein allgemeines EU-Gesetz.
Praktisch beginnt die Prüfung mit einer Liste aller Felder: Seitenbezeichnung, Zeitpunkt, Herkunft, Kennungen und Empfänger. Ein gekürzter IP-Wert kann weiterhin einen Personenbezug ermöglichen. Auch kleine Tabellen mit seltenen Ereignissen können Rückschlüsse zulassen. Eine Summe allein macht Daten deshalb nicht anonym.
GPC erkennen und richtig einordnen
Global Privacy Control, kurz GPC, übermittelt einen Datenschutzwunsch. Technisch kann das Signal als HTTP-Header Sec-GPC: 1 und als navigator.globalPrivacyControl === true erscheinen. Der W3C-Entwurf richtet das Signal vor allem gegen Verkauf, Weitergabe und kontextübergreifende Werbenutzung personenbezogener Daten. GPC ist keine universelle Erklärung zu sämtlichen Formen der Webanalyse. Ein fehlendes Signal ist ebenfalls keine Einwilligung.
Kaliforniens AB 566 verlangt ab 1. Januar 2027 eine einstellbare entsprechende Browserfunktion im dortigen Anwendungsbereich. Daraus folgt weder eine weltweite Voreinstellung noch eine allgemeine europäische Messfreigabe. Auf einer Website müssen Signal, anwendbare Vorgaben und die Auswahl im Einwilligungsbanner gemeinsam berücksichtigt werden.
Ein erkannter Wert muss tatsächlich die betroffenen Datenwege sperren. Eine JavaScript-Variable allein stoppt keinen bereits geladenen Werbetag. Der Server muss die zulässigen Empfänger ebenfalls festlegen. Zur Diagnose reichen möglichst knappe Angaben; vollständige Anfrage-URLs können Suchbegriffe, E-Mail-Adressen oder andere vertrauliche Werte enthalten.
Zwei getrennte Messaufgaben statt einer automatisch laufenden Basis
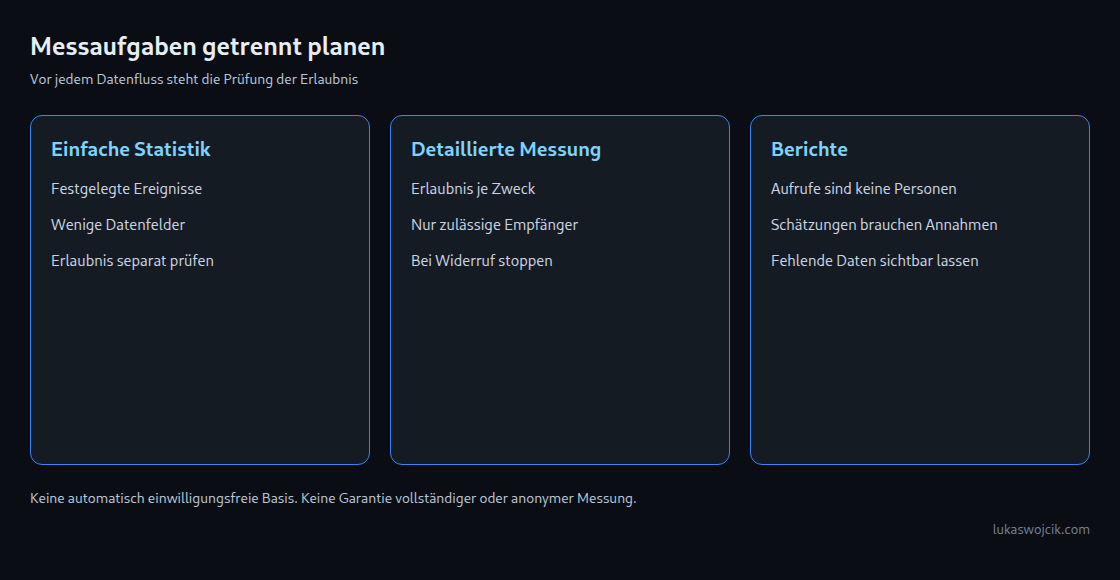
Einfache Statistik: nur vorher festgelegte Ereignisse und grobe Kategorien, mit eigenständig geprüfter Erlaubnis. Detaillierte Messung: zusätzliche Daten nur für die jeweils erlaubten Zwecke. Ist für einen Vorgang Einwilligung erforderlich und fehlt diese, bleibt der Vorgang gesperrt. „Unbekannt“ darf nicht stillschweigend zu „erlaubt“ werden.
Die Konfiguration muss Zweck, Empfänger und gültige Auswahl unterscheiden. Beim Widerruf dürfen keine weiteren einwilligungsabhängigen Ereignisse versendet werden. Bereits gesammelte Daten und gegebenenfalls erforderliche Löschungen brauchen einen eigenen Ablauf. Ein gemeinsames Feld consent_state ersetzt diese Regeln nicht.
GA4, Matomo und eigene Endpunkte
GA4: Consent Mode steuert das Verhalten von Tags anhand übermittelter Einwilligungszustände. Im erweiterten Modus können auch bei verweigerter Speicherung Pings ohne Cookies an Google gehen. Das ist weiterhin eine Übermittlung. Für eine Architektur ohne solche Anfragen vor Einwilligung müssen die betreffenden Tags bis zur Freigabe blockiert bleiben. Die technische Einstellung ist kein Nachweis einer Rechtsgrundlage.
Matomo: Die Methoden requireConsent und requireCookieConsent haben unterschiedliche Folgen. Die erste sperrt Messanfragen bis zur Einwilligung, die zweite zunächst nur Cookies. Ein Aufruf von disableCookies macht eine Installation deshalb nicht automatisch einwilligungsfrei. Zusätzlich zählen URL-Inhalte, Besucherkennungen, Zusatzmodule, Speicherdauer und Serverprotokolle.
Auch die Cookie-Laufzeit braucht einen genauen Blick: Der geprüfte Matomo-Quellstand berechnet das Ende des Besucher-Cookies aus dessen ursprünglichem Erstellungszeitpunkt. Die pauschale Behauptung einer Verlängerung bei jedem Besuch trifft dafür nicht zu. setReferralCookieTimeout(0) schaltet den Herkunfts-Cookie nicht ab, sondern führt im geprüften Code zu einem Cookie ohne festes Ablaufdatum. Ein zusätzlicher Hilfs-Cookie ist daher keine allgemein erforderliche Lösung.
Eigener Server: Ein eigener Endpunkt kann Felder und Weiterleitungen begrenzen. Die eingehende Verbindung enthält aber weiterhin etwa eine IP-Adresse. Proxy-, Webserver- und Fehlerprotokolle müssen deshalb ebenfalls in die Prüfung einbezogen werden. Eine CNAME-Subdomain oder ein vorgeschalteter Server hebt Einwilligungsanforderungen und Browserschutz nicht auf.
Kleines Codebeispiel mit ausdrücklicher Freigabe
Das folgende Teilbeispiel übermittelt ausschließlich drei festgelegte Seitenbezeichnungen. Der Aufruf erfolgt beim gewünschten Seitenaufruf; ohne allowed: true bleibt die Funktion still. Dieser Wert muss aus der geprüften Einwilligungs- oder Ausnahmeregel kommen. Der Code selbst prüft keine Rechtsgrundlage. Freitext, vollständige URLs und Kampagnenparameter werden nicht übernommen.
async function recordPageView({ allowed = false, page = "", fetchImpl = fetch } = {}) {
  const pages = new Set(["home", "pricing", "contact"]);
  if (allowed !== true || !pages.has(page)) return "skipped";
  try {
    const response = await fetchImpl("/metrics", {
      method: "POST",
      credentials: "omit",
      referrerPolicy: "no-referrer",
      redirect: "error",
      keepalive: true,
      headers: { "Content-Type": "application/json" },
      body: JSON.stringify({ event: "page_view", page })
    });
    return response.ok ? "accepted_http" : "http_error";
  } catch {
    return "network_error";
  }
}
accepted_http bedeutet nur, dass der Endpunkt eine erfolgreiche HTTP-Antwort geliefert hat. Ob das Ereignis korrekt gespeichert wurde, muss der Server gesondert bestätigen oder überwachen. Wiederholte Aufrufe können doppelt zählen. Der Endpunkt muss Eingaben selbst prüfen, Größen begrenzen und zulässige Ereignisse festlegen; die Prüfung im Browser lässt sich umgehen. Das Beispiel enthält keinen fertigen Server.
Tageszahlen ohne wiederholtes Einfügen
Für eine vorhandene ClickHouse-Tabelle analytics_events mit day Date, page String und event String liest diese Abfrage einen bestimmten Tag. Ein Datensatz steht für ein empfangenes Ereignis. Der Parameter report_day ist ein Datum; der Tag muss bei der Erfassung in einer festgelegten Zeitzone gebildet werden.
SELECT
    day,
    page,
    count() AS received_page_views
FROM analytics_events
WHERE day = {report_day:Date}
  AND event = 'page_view'
GROUP BY day, page
ORDER BY day, page;
Die Abfrage zählt empfangene Seitenaufrufe, keine Personen oder Sitzungen. Ein erneuter Abruf fügt nichts ein. Doppelte oder verspätete Ereignisse in der Quelle verändern trotzdem das Ergebnis. Löschfristen brauchen einen separat geprüften Ablauf; diese Abfrage löscht nichts. Auch das Ergebnis ist nicht automatisch anonym.
Was sich aus den Zahlen ableiten lässt
Die Zahl detailliert gemessener Besuche geteilt durch eine einfache Seitenaufrufzahl ist keine genaue Einwilligungsquote. Zähler und Nenner beschreiben unterschiedliche Vorgänge. Für eine Bannerquote müssen etwa gültige Zustimmungen und gültige Entscheidungen im selben Zeitraum gezählt und die Behandlung von Wiederholungen festgelegt werden. Nicht getroffene Entscheidungen dürfen nicht unbemerkt verschwinden.
Eine Hochrechnung bleibt eine Schätzung. Beispiel: In einem vergleichbaren Teilbestand werden bei 500 Besuchen 50 Käufe gemessen. Die Übertragung dieser Quote auf 1.000 Besuche ergibt geschätzte 100 Käufe. Dafür muss die Kaufwahrscheinlichkeit im nicht gemessenen Teil ähnlich sein. Gerade die Entscheidung zur Einwilligung kann mit anderem Verhalten zusammenhängen. Eine Aufteilung nach Kanal oder Gerät beseitigt diese Verzerrung nicht automatisch.
Bei sehr kleinen Teilbeständen schwankt die Quote stark. Bei null gemessenen Besuchen ist die Division nicht definiert. Dann gehört eine fehlende Schätzung in den Bericht, keine erfundene Null. Berichte sollten gemessene Werte, Schätzungen und fehlende Daten sichtbar unterscheiden.
Browser können Speicher begrenzen, Anfragen blockieren oder Daten früher löschen. Auch Netzfehler, doppelte Aufrufe, Bots und unterschiedliche Zeitzonen verändern die Zahlen. Ein Seitenaufruf ohne weitere Interaktion beweist keinen Bot. Serverprotokolle sind ebenfalls keine vollständige Referenz für menschliche Besuche. Für Vergleiche müssen Ereignisdefinitionen, Zeiträume und Filter übereinstimmen.
Praktische Prüfliste vor dem Start
- Für jeden Messzweck Erlaubnis, Felder, Empfänger und Speicherdauer festhalten.
- Unbekannte Auswahl, Zustimmung, Ablehnung und Widerruf mit echten Netzwerkanfragen prüfen.
- GPC und andere einschlägige Vorgaben bis zu allen betroffenen Empfängern durchsetzen.
- URLs, Protokolle und seltene Kombinationen auf personenbezogene Inhalte prüfen.
- Gleiche Ereignisdefinitionen und Zeitzonen für Vergleiche festlegen; Ausfälle und Doppelzählungen sichtbar machen.
- Vor dem geplanten Start den dann geltenden Rechtsstand erneut prüfen.
Fragen und Antworten
Erlaubt die EU ab 2027 automatisch Webanalyse ohne Einwilligung?
Ein solches allgemeines Startdatum ist nicht beschlossen. Das Ratsmandat ist ein Verhandlungsvorschlag. Bis zur tatsächlichen Änderung gelten die bestehenden Anforderungen.
Ist ein Messwerkzeug ohne Cookies automatisch anonym?
Nein. Anfragen können beispielsweise IP-Adressen, Seiteninhalte oder andere Kennungen enthalten. Entscheidend ist die gesamte Verarbeitung einschließlich Serverprotokollen.
Verlängert Matomo den Besucher-Cookie bei jedem Besuch?
Im hier geprüften Quellstand bleibt dessen ursprünglicher Erstellungszeitpunkt die Grundlage für den Ablauf. Die tatsächlich eingesetzte Version und abweichende Anpassungen müssen geprüft werden.
Darf bei aktivem GPC weiter gezählt werden?
Das hängt von Zweck, Datenumfang und den anwendbaren Regeln ab. GPC ist weder eine allgemeine Erlaubnis noch eine universelle Ablehnung aller Statistiken. Eine erforderliche Einwilligung muss unabhängig davon vorliegen.
Kann eine Hochrechnung fehlende Messung ersetzen?
Eine Schätzung kann bei Entscheidungen helfen, bleibt aber von Annahmen abhängig. Kleine oder unpassende Vergleichsgruppen erlauben keine verlässliche Übertragung.
Quellen
- § 25 TDDDG
- Rat der EU: Verhandlungsmandat zum Digital-Omnibus, 21. Oktober 2026
- Rat der EU: ST 14756/26, Seiten 156–158
- CNIL: Ausnahmen für die Reichweitenmessung
- W3C: Global Privacy Control – Datenschutzsignal
- CalPrivacy: Widerspruchssignale im Browser ab 2027
- Matomo: Einwilligung für Tracking und Cookies
- Matomo: geprüfter Quellcode des Trackers
- Google: Übersicht zum Einwilligungsmodus
- ClickHouse: Abfrageparameter
Passend dazu