English
 Deutsch
 Polski
Zalecenie CNIL w sprawie pikseli śledzących w e-mailach: art. 5 ust. 3 ePrivacy, wyjątki i termin

Management Summary
Piksele śledzące to niewielkie obrazy pobierane z zewnętrznego serwera w newsletterach i innych wiadomościach. Pozwalają oceniać aktywność odbiorców, lecz pobranie obrazu nie dowodzi przeczytania e-maila. Francuski organ CNIL wyjaśnia wymagania dotyczące zgody oraz wąskie wyjątki i warunkowe zasady przejściowe. Przy wysyłce znaczenie mają więc cel i rzeczywiste wykorzystanie pomiaru, w tym zakończenie odpowiedniego śledzenia po wycofaniu zgody.
Spis treści
- Dlaczego piksele mogą podlegać ochronie urządzenia końcowego
- Wyjątki wymagają spełnienia kilku warunków
- Wyłączenie dziennika dostępu nie gwarantuje zgodności
- 14 lipca nie zakończył bezwarunkowo wszystkich przypadków przejściowych
- Odrębne cele i cele rzeczywiście powiązane
- Zasięg transgraniczny i ograniczenia pomiaru
- Pytania i odpowiedzi
- Źródła
Piksel śledzący w e-mailu to zwykle mały obraz zdalny z przypisanym identyfikatorem w adresie. Pobranie może ujawnić informacje o korzystaniu z wiadomości, ale nie dowodzi otwarcia przez człowieka: blokowanie obrazów, pobieranie z wyprzedzeniem i serwery pośredniczące zmieniają sygnał.
Francuski organ ochrony danych CNIL opublikował zalecenie 14 kwietnia 2026, a 22 lipca dodał rozbudowane FAQ. Zalecenie objaśnia obowiązujące zasady; we wstępie zaznaczono, że nie jest samodzielnym aktem normatywnym ani wyczerpującym katalogiem. Znaczenie mają zwłaszcza art. 82 francuskiej ustawy o ochronie danych, krajowe wdrożenie art. 5 ust. 3 ePrivacy oraz RODO w odniesieniu do danych osobowych.
Dlaczego piksele mogą podlegać ochronie urządzenia końcowego
Wytyczne EROD 2/2023 opisują mechanizm: przesłany identyfikator zostaje zapisany na urządzeniu, a następnie odesłany przy pobraniu zasobu. Znaczenie może mieć także pamięć tymczasowa. Istotny jest konkretny zapis lub dostęp do informacji, nie sam rozmiar obrazu ani fakt połączenia sieciowego.
Prawnie uzasadniony interes nie zastępuje zgody wymaganej na dostęp do urządzenia. Przy zastosowaniu wyjątku późniejsze przetwarzanie danych osobowych nadal wymaga osobnej oceny według RODO. W Niemczech odpowiednie warunki zawiera § 25 TDDDG; francuskie oceny konkretnych przypadków nie stanowią automatycznych zwolnień w całej Europie.
Wyjątki wymagają spełnienia kilku warunków
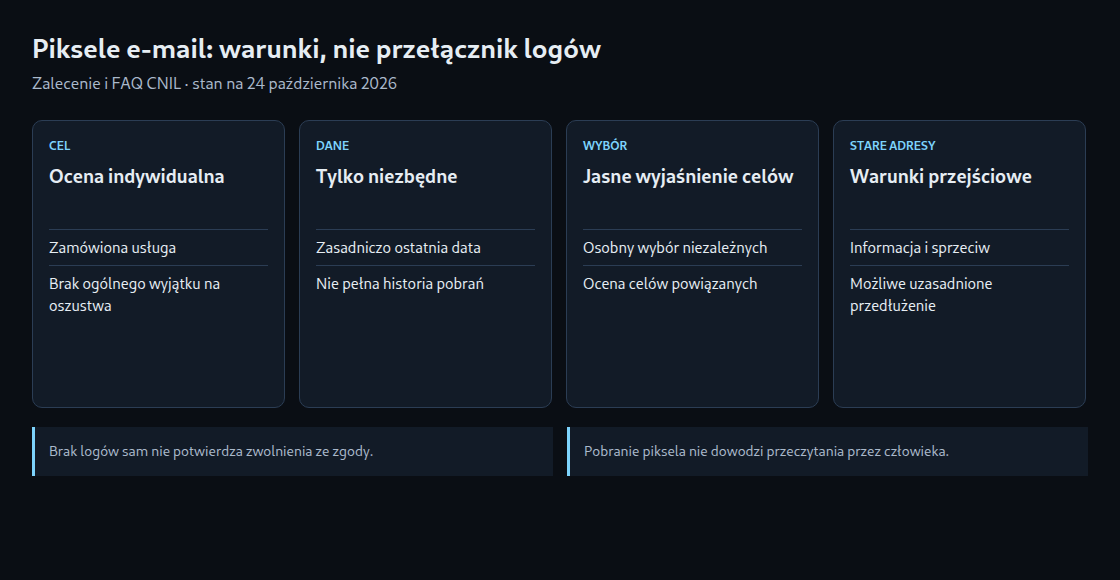
Zalecenie omawia bezpieczeństwo związane z uwierzytelnianiem użytkownika i ściśle ograniczony pomiar dostarczalności. Ogólny cel przeciwdziałania oszustwom nie wystarcza. Drugi wyjątek dotyczy zamówionych wiadomości lub wyraźnie zamówionej usługi oraz niezbędnych działań wobec nieaktywnych odbiorców, takich jak rzadszy kontakt lub zakończenie wysyłki.
Zalecenie zasadniczo ogranicza zachowywane dane do daty ostatniego znanego otwarcia, bez godziny; nowa data zastępuje poprzednią. Pełna historia pojedynczych pobrań nie jest tym samym. Dodatkowe niezbędne dane wymagają udokumentowanego uzasadnienia. Dozwolona wysyłka na podstawie wyjątku dla dotychczasowych klientów nie zwalnia automatycznie piksela ze zgody.
Wyłączenie dziennika dostępu nie gwarantuje zgodności
FAQ odrzuca zbieranie zbędnych dodatkowych informacji, takich jak adres IP lub user agent, z późniejszym usunięciem albo anonimizacją jako podstawę wyjątku. Nie oznacza to jednak urzędowej gwarancji, że wystarczy wyłączyć jeden plik dziennika. Ocena obejmuje cel, zbieranie i przetwarzanie w całym łańcuchu: usłudze wysyłkowej, proxy, CDN i aplikacji.
RFC 9110 nie wymaga pola User-Agent w każdym żądaniu. X-Forwarded-For także nie jest obowiązkowy; sama obecność pola nie potwierdza wiarygodnego pochodzenia ani faktycznego zapisu w dzienniku proxy. Serwer obrazu może widzieć adres pośrednika zamiast odbiorcy.
14 lipca nie zakończył bezwarunkowo wszystkich przypadków przejściowych
Dla adresów zebranych przed 14 kwietnia 2026 CNIL zasadniczo przewidziała trzy miesiące na jasną informację i łatwy sprzeciw. FAQ dopuszcza rozsądne przedłużenie przy obiektywnie uzasadnionych i udokumentowanych trudnościach, na przykład problemach z dostarczaniem wiadomości przy dużej bazie.
Po prawidłowym poinformowaniu i przy braku sprzeciwu rozwiązanie przejściowe może obejmować kolejne wiadomości, dopóki istotne warunki pozostają bez zmian i nie jest potrzebna nowa zgoda. Bez terminowej informacji lub uzasadnionego przedłużenia obowiązują wymagania ogólne; piksele wymagające zgody nie mogą być dalej używane bez niej. Nie jest to ogólny wyjątek dla każdego starego adresu.
Odrębne cele i cele rzeczywiście powiązane
Niezależne cele wymagają odpowiednio swobodnego wyboru. FAQ dopuszcza wspólny przycisk akceptacji, jeżeli kolejna warstwa umożliwia oddzielne decyzje. Dla celów wystarczająco powiązanych może wystarczyć jedna zgoda, na przykład na wyraźnie spersonalizowany newsletter i piksele bezpośrednio służące tej personalizacji. Zwykły zapis na newsletter nie oznacza nieograniczonej zgody na śledzenie.
Wycofanie zgody musi działać również dla wiadomości już wysłanych. Dostawca musi odpowiednio obsłużyć związane z nią identyfikatory i zaprzestać wykorzystywania późniejszych pobrań do wycofanego celu. Samo usunięcie pikseli z przyszłych wysyłek nie rozwiązuje problemu.
Zasięg transgraniczny i ograniczenia pomiaru
Siedziba poza Francją nie wyłącza automatycznie właściwości CNIL. FAQ wyraźnie wskazuje, pod określonymi warunkami, także organizacje z innych państw UE i spoza UE. Adresy służbowe oraz wiadomości do pracowników również nie są ogólnie wyłączone.
Przy aktywnej ochronie aktywności w Mail Apple pobiera zdalną zawartość w tle, niezależnie od świadomego otwarcia. Gmail zwykle korzysta z proxy obrazów, czyli serwera pośredniczącego pobierającego obrazy w imieniu odbiorcy; nie oznacza to identycznego pobierania z wyprzedzeniem. Pobranie piksela jest więc sygnałem technicznym, a nie pewnym dowodem przeczytania. Zwroty, wypisania i zgłoszenia spamu dostarczają informacji uzupełniających, ale nie odróżniają niezawodnie poprawnego nieaktywnego adresu od aktywnie czytanej skrzynki.
Pytania i odpowiedzi
Czy anonimowy wskaźnik otwarć zawsze nie wymaga zgody?
Nie. Późniejsza anonimizacja nie naprawia bezprawnego zebrania danych. FAQ dopuszcza natomiast wykorzystanie legalnie zebranych danych do statystyk zbiorczych po skutecznej anonimizacji; sam proces anonimizacji nadal podlega RODO.
Czy każdy piksel bezpieczeństwa korzysta z wyjątku?
Nie. Zalecenie oddziela niezbędne bezpieczeństwo użytkownika od ogólnego zwalczania oszustw lub optymalizacji reklam.
Co jest najważniejsze w praktyce?
Udokumentowana ocena celu, rodzaju wiadomości, pól danych, ról dostawców, dowodów zgody i jej wycofania. Jeden przełącznik „anonimowo” lub „bez logów” nie zastępuje tej oceny.
Powiązane artykuły